
 #1

 blackarrowsec/redteam-research
BlackArrow Red Team에서 사용된 PoC 및 공격 기법 모음
 hahwul/jwt-hack
JSON 웹 토큰 해킹 툴킷
 horizon3ai/vcenter_saml_login
vCenter 백업에서 IdP 인증서를 추출하고 Administrator로 로그인하는 도구
 ullaakut/nmap
네트워크 스캐너 바이너리를 호출하기 위한 관용적(idiomatic) Go 라이브러리로, 호스트 발견, 포트 스캐닝, 서비스/OS 탐지, 스크립트 기반 취약점 점검을 지원하여 보안 감사를 수행합니다.

 wh1te4ever/super-tart-vphone-writeup
Apple PCC 펌웨어의 VPHONE600AP 구성 요소를 사용하여 가상 iPhone을 구축하는 가이드로, 펌웨어 패치, 부트체인 수정, iOS 보안 연구를 위한 커널 디버깅을 포함합니다.
 uber-common/metta
정보 보안 대비 태세를 점검하기 위한 적대적 시뮬레이션 도구입니다.
 jxy-s/herpaderping
Process Herpaderping 개념 증명, 도구, 기술적 심층 분석. Process Herpaderping은 프로세스의 의도를 모호하게 하여 보안 제품을 우회합니다.
 assetnote/nowafpls
정크 데이터 삽입을 통한 WAF 우회용 Burp 플러그인
 pentoo/pentoo-overlay
보안 도구를 위한 Gentoo 오버레이이자 Pentoo Livecd의 핵심
 netlas-io/netlas-cookbook
이 가이드의 목표는 매우 간단합니다. 사이버 보안에 관심이 있는 사람이라면 누구든, 지식 수준에 관계없이 Netlas.io를 최대한 활용하는 방법을 가르치는 것입니다.
 syslifters/offsec-reporting
Offensive Security OSCP+, OSEP, OSWP, OSWA, OSWE, OSED, OSMR, OSEE, OSDA, OSIR, OSTH 시험 및 랩 보고/노트 작성 도구
 andresriancho/enumerate-iam
AWS 자격 증명 세트와 연결된 권한을 열거합니다
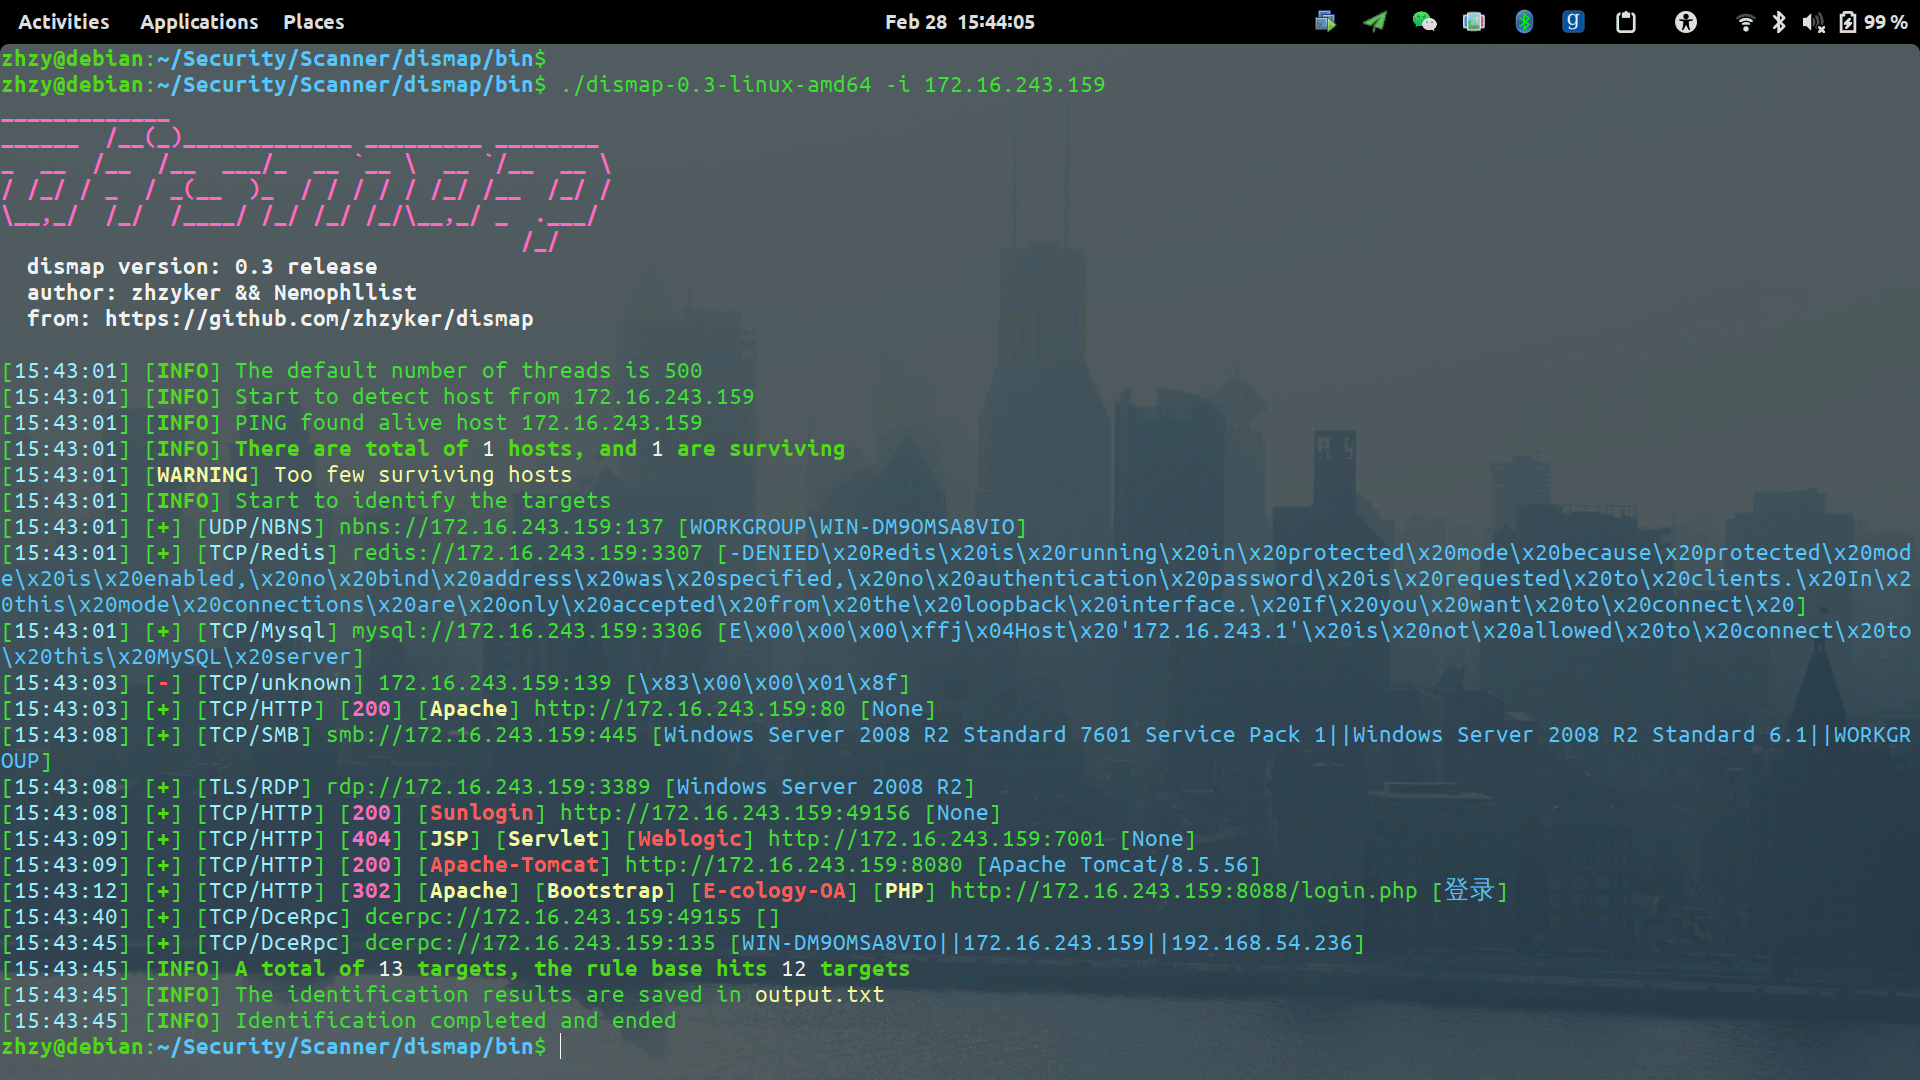 zhzyker/dismap
자산 탐지 및 식별 도구 - 웹 지문 정보를 빠르게 식별하고 자산 유형을 파악합니다. 레드팀이 대상 자산 정보를 신속하게 파악하고 블루팀이 의심스러운 취약점을 발견하는 데 도움을 줍니다.
 j3ssie/metabigor
네트워크 발견, 서브도메인 열거, IP 정보 보강, 시크릿 탐지를 위한 OSINT 정찰 도구로, 인증서 로그, Shodan 및 GitHub 코드 검색을 통해 작동하며 API 키가 전혀 필요 없습니다.

 blasty/cve-2021-3156
sudo의 힙 기반 버퍼 오버플로인 CVE-2021-3156(Baron Samedit)에 대한 익스플로잇으로, 로컬 권한 상승을 가능하게 합니다. 대상 목록과 무차별 대입 모드를 포함합니다.









