
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 login-securite/donpapi
Windows 환경을 위한 자동 원격 자격 증명 덤퍼로, DPAPI 비밀, 브라우저 자격 증명, 인증서 및 구성 파일을 추출하며 내장된 방어 회피 기능과 웹 기반 전리품 뷰어를 제공합니다.
 reconmap/reconmap
Reconmap은 침투 테스트 팀과 MSSP를 위한 협업 우선 보안 운영 플랫폼으로, 정찰부터 실행 및 보고에 이르기까지 엔드 투 엔드 업무 관리를 가능하게 합니다. 내장된 명령 자동화, 출력 파싱, AI 지원 요약 기능을 통해 더 빠르고 체계적이며 고품질의 보안…
 notselwyn/cve-2024-1086
CVE-2024-1086에 대한 범용 로컬 권한 상승 PoC 익스플로잇으로, Debian, Ubuntu, KernelCTF를 포함한 v5.14~v6.6 사이의 대부분의 Linux 커널에서 작동합니다. KernelCTF 이미지에서 성공률은 99.4%입니다.
 koutto/jok3r
Jok3r v3 BETA 2 - 네트워크 및 웹 침투 테스트 자동화 프레임워크
 d35m0nd142/lfisuite
완전 자동 LFI 익스플로이터 (+ 리버스 셸) 및 스캐너
 stealthcopter/deepce
Docker 열거, 권한 상승 및 컨테이너 탈출 (DEEPCE)
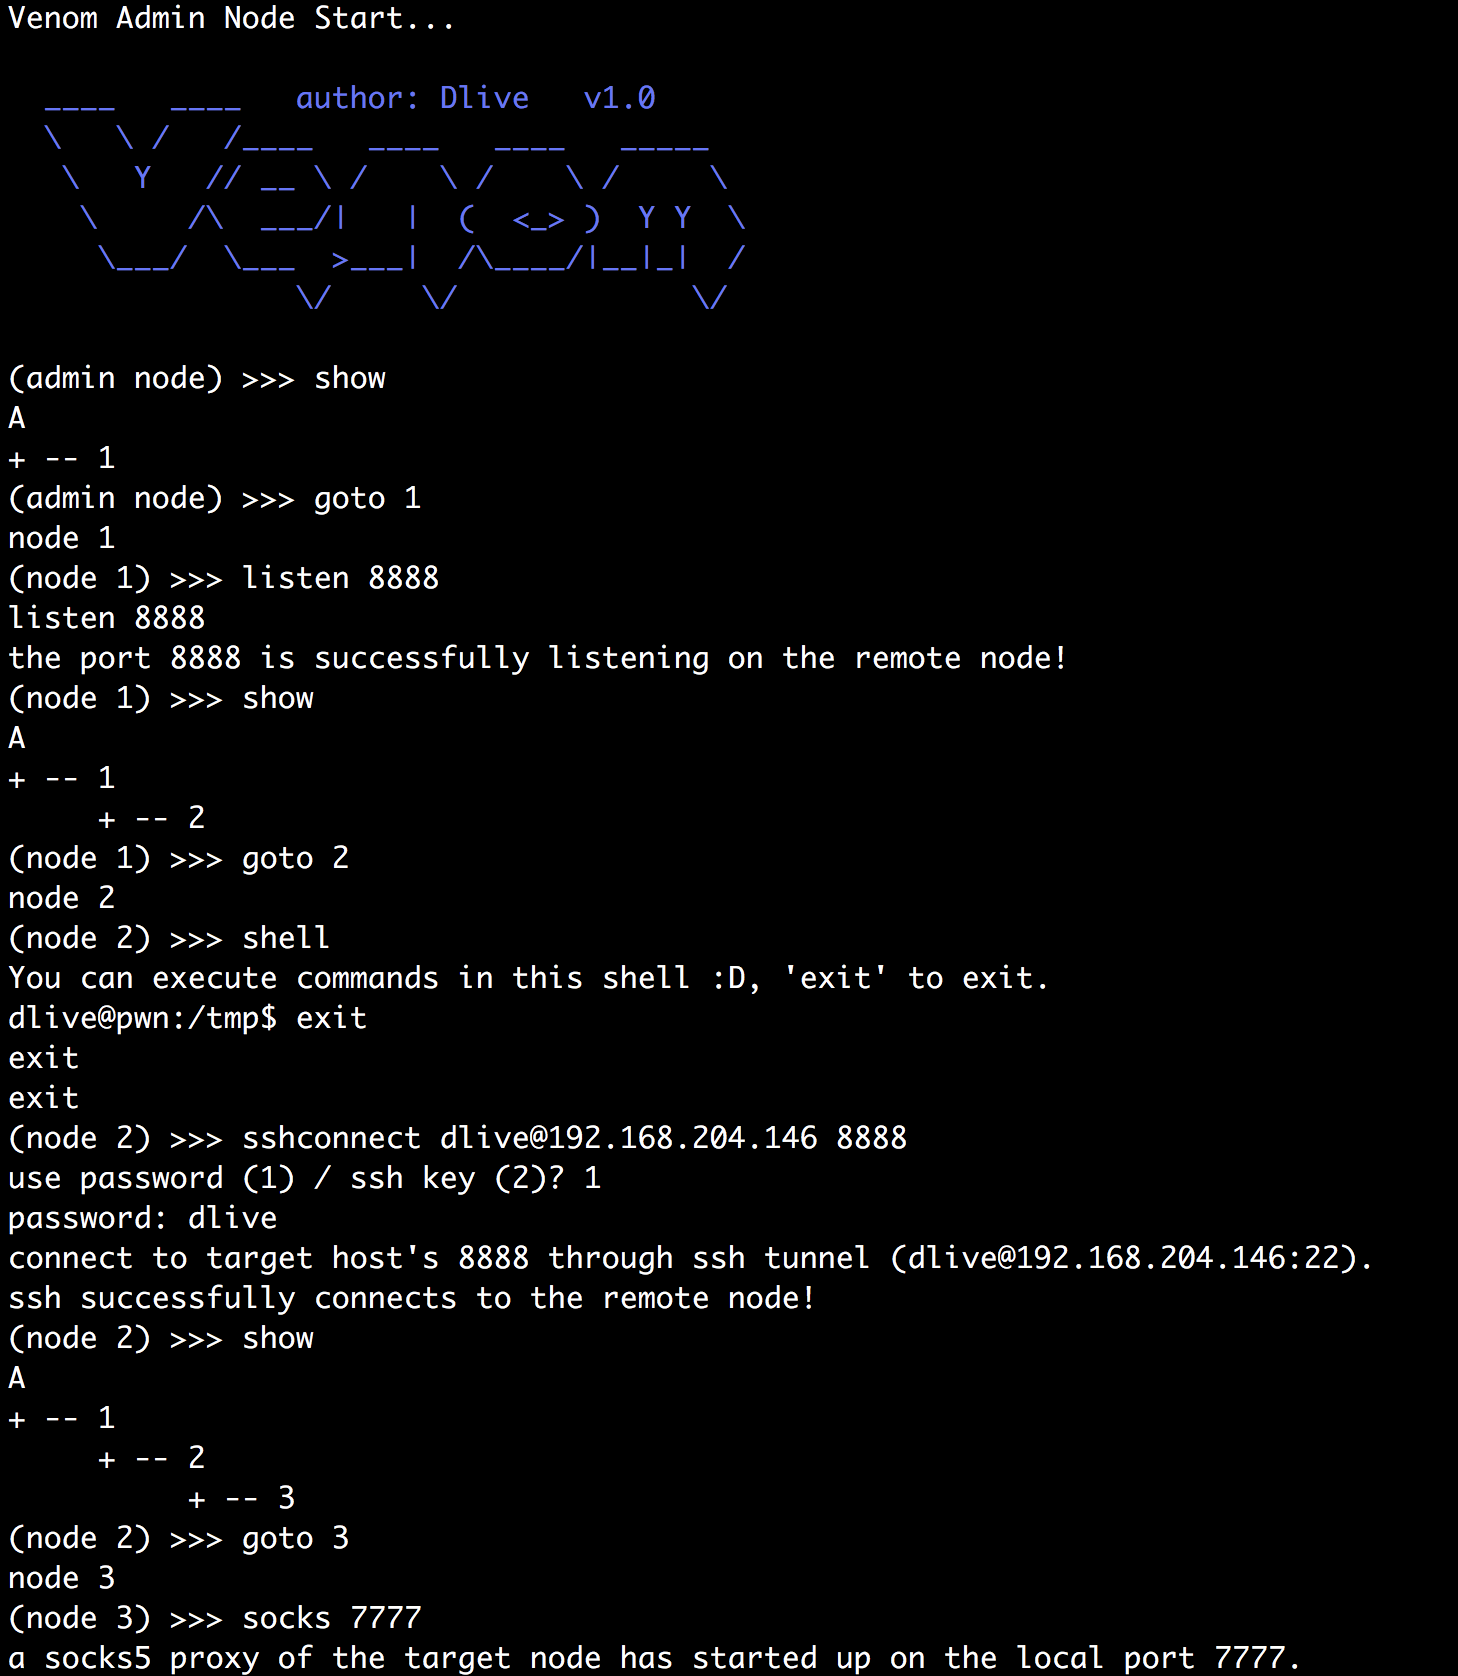 dliv3/venom
Venom - 침투 테스터를 위한 멀티홉 프록시
 owasp/apts
OWASP 자율 침투 테스트 표준
 reverseclabs/sharpgpoabuse
SharpGPOAbuse는 C#으로 작성된 .NET 애플리케이션으로, 그룹 정책 개체(GPO)에 대한 사용자의 편집 권한을 활용하여 해당 GPO가 제어하는 개체를 손상시키는 데 사용할 수 있습니다.
 quentinhardy/odat
유효한 SID를 발견하고, 자격 증명을 무차별 대입하며, 권한을 DBA로 상승시키고, 시스템 명령을 실행하며, 알려진 CVE를 악용하는 Oracle 데이터베이스용 침투 테스트 도구입니다.
 arvanaghi/sessiongopher
SessionGopher는 WMI를 사용하여 WinSCP, PuTTY, SuperPuTTY, FileZilla 및 Microsoft 원격 데스크톱과 같은 원격 액세스 도구에 대한 저장된 세션 정보를 추출하는 PowerShell 도구입니다. 원격 또는 로컬로 실행할 수…
 t3l3machus/toxssin
XSS 공격용 명령줄 인터페이스 및 페이로드 생성기.
 gosecure/pyrdp
RDP 몬스터-인-더-미들(mitm) 및 Python용 라이브러리, 연결을 실시간 또는 사후에 감시할 수 있는 기능
 knavesec/credmaster
리팩터링 및 개선된 CredKing 비밀번호 스프레이 공격 도구, FireProx API를 사용하여 IP 주소를 회전시키고, 익명성을 유지하며, 속도 제한을 극복합니다.
 runzeroinc/sshamble
SSH 서비스를 스캔하여 인증 우회, 타이밍 누출, 취약한 키, 세션 후 노출을 탐지하는 연구 도구로, JSON 출력과 분석 기능을 제공합니다.
 secforce/sparta
네트워크 인프라 침투 테스트 도구
 endgameinc/rta
블루 팀 탐지 능력을 테스트하기 위해 50개 이상의 MITRE ATT&CK 기술을 시뮬레이션하는 스크립트 기반 프레임워크입니다. 프로세스 인젝션, 비콘 시뮬레이션, 측면 이동 에뮬레이션을 위한 Python 스크립트와 컴파일된 바이너리가 포함되어 있습니다.
 cider-security-research/cicd-goat
의도적으로 취약한 CI/CD 환경입니다. 다양한 문제를 통해 CI/CD 보안을 학습하세요.








