
 #1
Integrated platforms for developing, executing, and managing penetration tests.
Kitploit 추천

 qyvora/qyvora-toha3ee
Go 기반 네트워크 공격 및 MITM 프레임워크로, 승인된 침투 테스트, 네트워크 정찰, 트래픽 가로채기, 무선 보안 테스트, 레이어 2/3/7 공격 연구를 위한 도구입니다.
 capture0x/adstrike
AI 기반 모듈형 Active Directory 레드팀 프레임워크로, 승인된 침투 테스트, AD 열거, 공격 경로 분석, Kerberos/ADCS 워크플로, 보고, 운영자 자동화, MCP 서버 통합을 지원합니다.
 kamalx06/tornadoc2
풀 기반 C2 프레임워크로, 10개의 네이티브 전송, 동시 다중 프로필 핸들러, ECDSA 서명 태스킹, RBAC와 Qt/CLI 콘솔을 갖춘 다중 운영자 팀 서버를 제공합니다.
 absllk/hexestra
AI 네이티브 침투 테스트 IDE로, 운영자와 AI 에이전트가 브라우저, 터미널, 트래픽 캡처, 셸, 자산 그래프, 작업, 증거를 하나의 프로젝트 워크스페이스에서 공유합니다.
 ne0nd0g/merlin
Merlin은 golang으로 작성된 크로스 플랫폼 포스트 익스플로잇 HTTP/2 Command & Control 서버 및 에이전트입니다.
 bishopfox/joro
협업형 웹 익스플로잇 프레임워크.
 fraunhofer-aisec/gallia
자동차 UDS 인터페이스를 위한 확장 가능한 침투 테스트 프레임워크로, 모듈형 플러그인 아키텍처를 통해 재현 가능한 스캔, 진단 문제 코드 읽기 및 후처리를 가능하게 합니다.
 strategic-automation/violin
Hermes용 Agentic 침투 테스트 프로필: 승인된 정찰, 웹/접근 제어 공격, 안전한 익스플로잇 검증, 가드 게이트 기반 증거 중심 보고를 위한 31개의 플레이북.
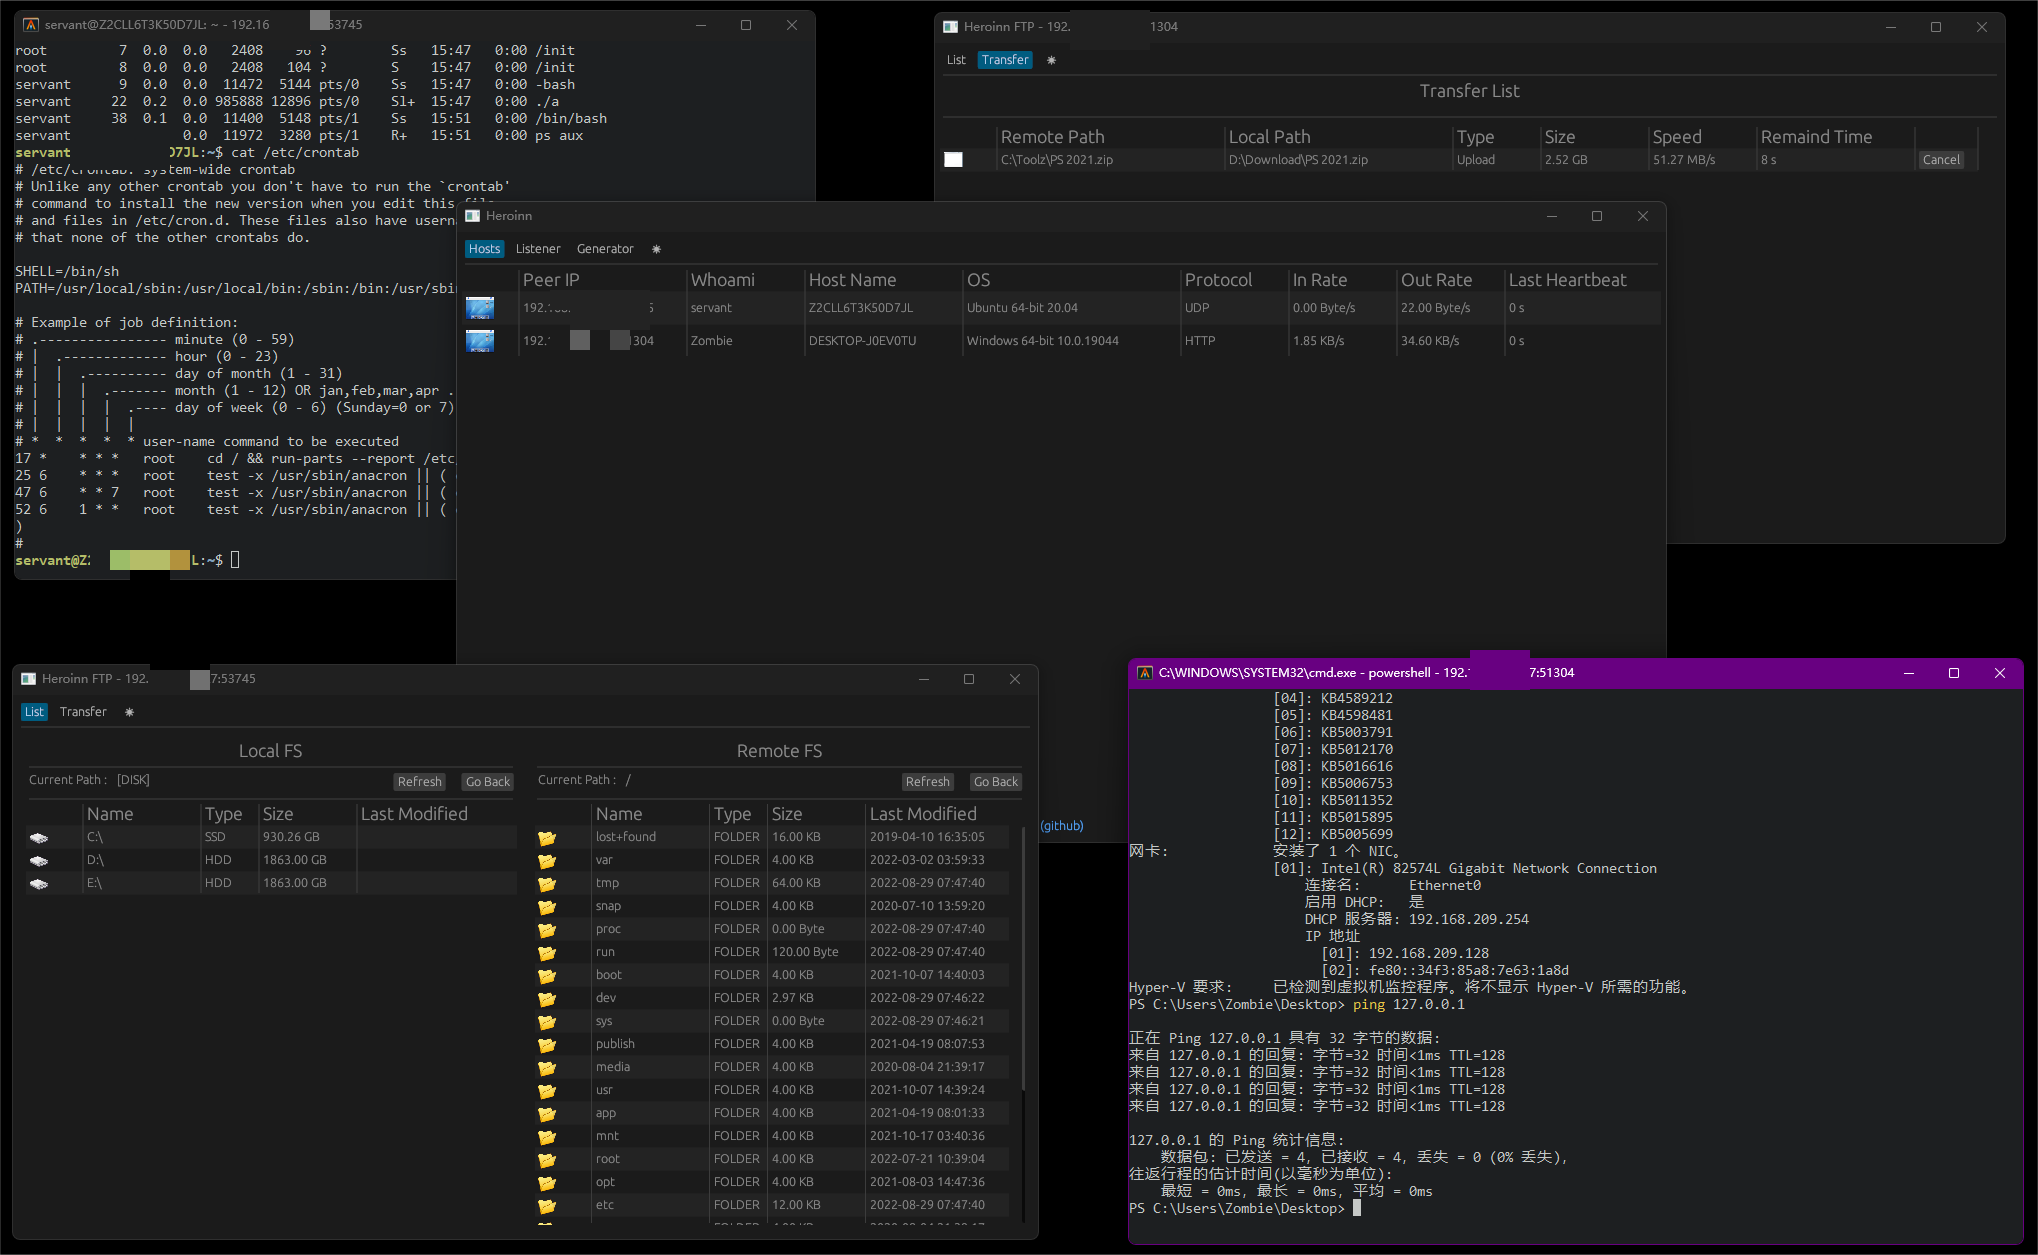 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 its-a-feature/mythic
협업형 멀티플랫폼 레드 팀 프레임워크

 vqkro/ultrasploiter
포트 스캐너, 전체 Exploit-DB 인덱스(47k 항목) 및 실행 가능한 익스플로잇 모듈을 하나의 도구로 통합한 단일 바이너리. Rust로 작성되었으며 Linux, Windows 및 macOS에서 실행됩니다.
 vonahisec/pentesting_scripts
이 저장소는 침투 테스트 업무를 수행하는 컨설턴트에게 유용할 수 있는 도구 목록을 포함하고 있습니다.
 top-celestial-company-ltd/dros-vep-lite
오픈소스, 100% 재현 가능한 AI 에이전트 런타임 보안 벤치마크 및 샌드박스 환경 (RFC-010 초안 프로토콜).
 broskigx/oihk-pentesting
자율형 멀티 에이전트 AI 침투 테스트 엔진: 통제된 도구 샌드박스, 불변의 증거 및 검증 게이트, 재현 가능한 보안 에이전트 평가 환경.
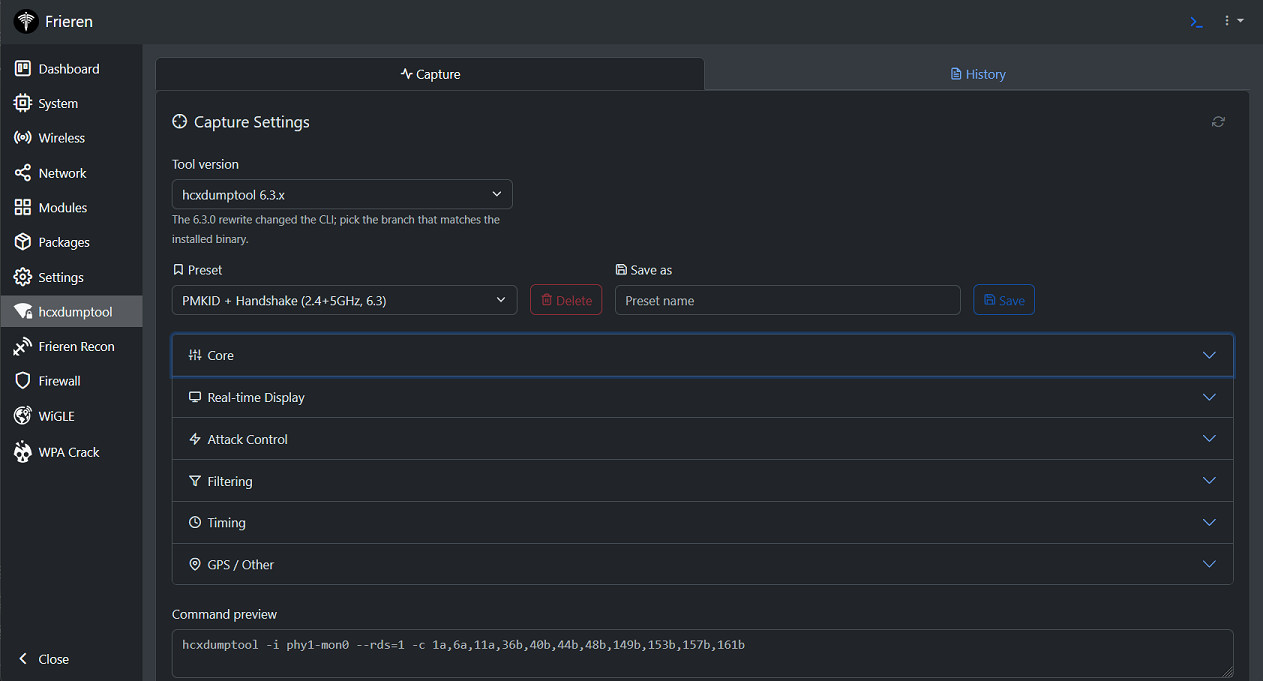 xchwarze/frieren
Frieren은 라우터 및 단일 보드 컴퓨터(SBC)에서 사용하도록 설계된 마이크로 프레임워크입니다. 이 프레임워크는 가볍고 효율적이며 다양한 하드웨어 프로젝트에 쉽게 통합할 수 있도록 구축되었습니다.
 kamalx06/tornadorevc2
TCP/TLS/mTLS를 통한 리버스 셸 세션을 관리하며, 열거, 인메모리 실행, SOCKS5 피버팅, 지속성을 위한 플러그인을 제공하는 모듈식 포스트 익스플로잇 프레임워크입니다.







