
 #1

 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 pennyw0rth/netexec
자동화된 네트워크 인증 테스트, 자격 증명 수집 및 Windows/AD 환경에서의 측면 이동을 위한 모듈식 프로토콜 지원을 갖춘 사후 침투 프레임워크
 bittersecurity/decepticon
격리된 Kali 샌드박스 내에서 정찰, 익스플로잇, 권한 상승, 측면 이동 및 C2에 이르는 전체 공격 체인을 계획하고 실행하는 자율 LLM 레드팀 에이전트입니다.
 fortra/impacket
Python 라이브러리로, 저수준 네트워크 프로토콜 조작을 지원하며 SMB, MSRPC, Kerberos, WMI 구현을 포함합니다. 인증 공격, 패스더해시, Windows 환경에서의 측면 이동을 위한 도구를 제공합니다.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
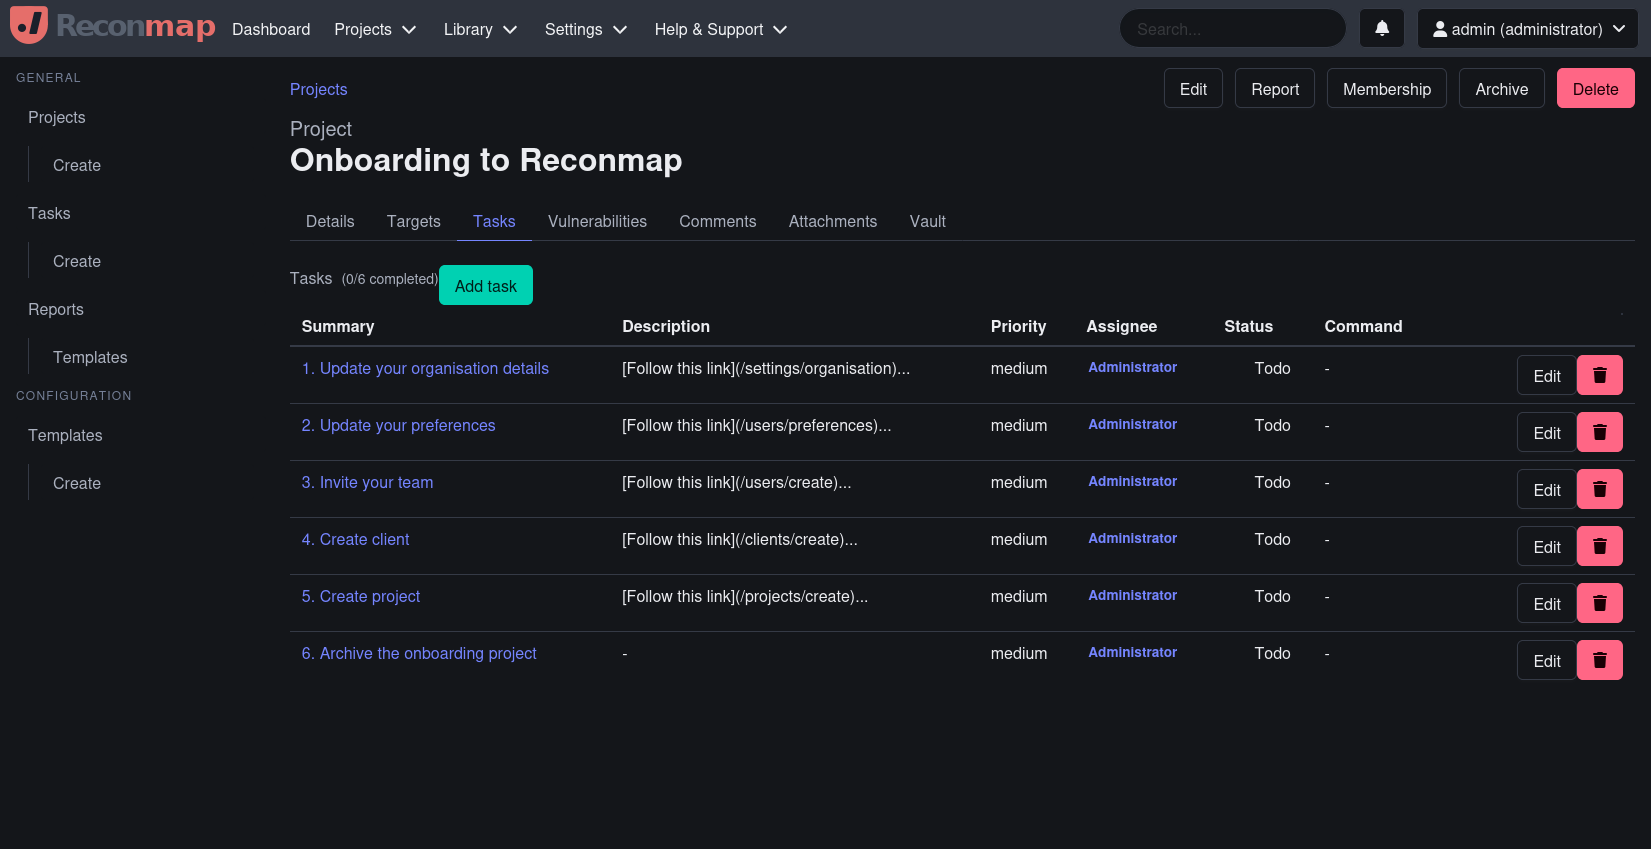 reconmap/reconmap
Reconmap is a collaboration-first security operations platform for infosec teams and MSSPs, enabling end‑to‑end engagement management, from…
 ostorlab/oxo
네트워크, 웹 앱, 모바일 앱 및 API 전반에 걸쳐 취약점 탐지, 정찰 및 핑거프린팅을 위한 특화된 에이전트를 결합한 모듈식 보안 스캐닝 오케스트레이터입니다.
 sia-iotechnology/kittysploit-framework
Python 익스플로잇 프레임워크, V8 엔진 디버거, 프록시 인터셉터, 마켓플레이스, 사후 익스플로잇, 백도어 생성기,....
 zerbea/hcxtools
패킷을 캡처 파일에서 해시 파일로 변환하여 Hashcat 또는 John the Ripper에서 사용할 수 있도록 하는 작은 도구 모음입니다.
rapid7/metasploit-framework네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.
 vulncheck-oss/go-exploit
Go 기반의 익스플로잇 개발 프레임워크로, 타겟 확인, 버전 스캐닝, 익스플로잇, C2를 위한 내장 단계를 제공합니다. 여러 페이로드, 프로토콜 헬퍼, Metasploit과 같은 도구와의 통합을 지원합니다.
 mrwadams/stride-gpt
OpenAI의 GPT 모델을 활용하여 STRIDE 방법론 기반으로 주어진 애플리케이션에 대한 위협 모델을 생성하는 AI 기반 위협 모델링 도구입니다.
 ascit31/dark-moon
자율 AI 침투 테스트 엔진 — 웹, 클라우드, AD 및 Kubernetes 전반에 걸친 지속적인 공격적 보안. 에이전트 기반 추론 + 실제 익스플로잇 실행으로 증거 기반 취약점을 제공합니다. 프라이버시 게이트웨이: LLM은 실제 IP, 호스트, 자격 증명 또는…
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 beefproject/beef
브라우저 익스플로잇 프레임워크 프로젝트
 gentilkiwi/mimikatz
Windows 보안을 가지고 놀 수 있는 작은 도구
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…








