
 #1

 doyensec/cve-2022-39299_poc_generator
취약한 버전의 passport-saml을 사용하는 SAML SSO 통합에서 인증을 우회하는 간단한 CVE-2022-39299 PoC 익스플로잇 생성기
 samdecrock/node-cve-2018-4407
CVE-2018-4407용 Node.js PoC 익스플로잇 코드
 r00k5a58/pyc2
보안 개념을 시연하기 위해 python으로 작성된 간단한 c2
 cybertechajju/cve-2025-55184-poc-expolit
전문가급 서비스 거부(DoS) 공격 프레임워크로, CVE-2025-55184에 대한 React Server Components를 대상으로 합니다. 8가지 공격 모드, WAF 우회 기능, 10개 이상의 페이로드 변종을 제공하며, 인가된 보안 테스트 및 버그 바운티 헌팅…
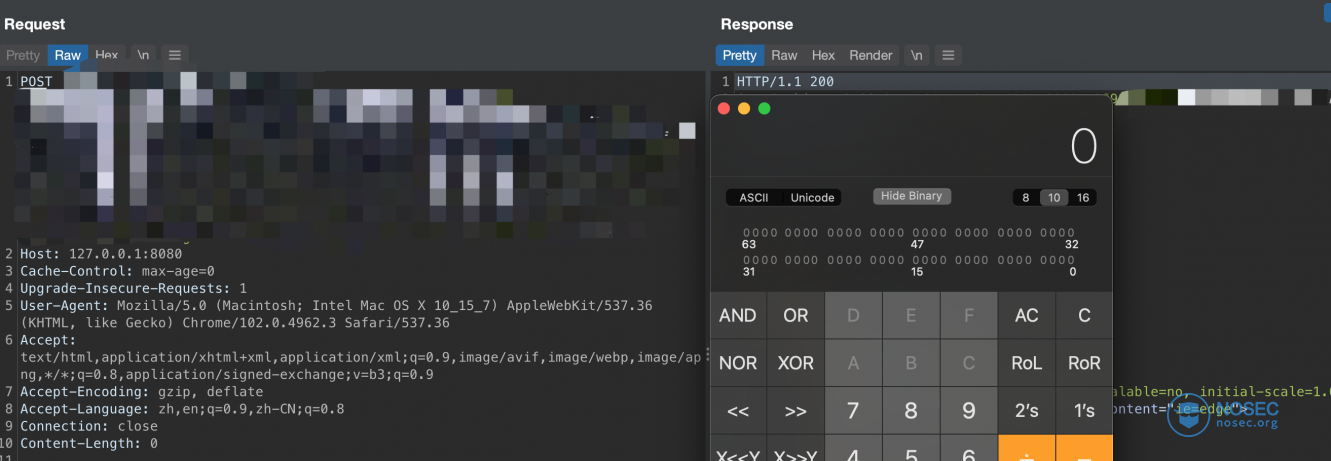 wjl110/cve-2022-22965_spring_core_rce
CVE-2022-22965\Spring-Core-RCE는 Apache Log4j2 핵폭탄급 취약점 exp의 RCE에 비견할 만한 원클릭 익스플로잇
 whereisr0da/cve-2018-8414-poc
CVE-2018-8414 Windows 패키지 설정 RCE 취약점의 간단한 PoC
 fallen-angel-systems/fas-judgement-oss
오픈소스 프롬프트 인젝션 공격 콘솔. 분류된 공격을 모든 엔드포인트에 발사하여 AI 보안을 테스트하세요.
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway 원격 코드 실행 취약점 POC로, 명령 실행을 기반으로 리버스 셸 작업을 추가했습니다.
 aminetitrofine/cve-2022-30190
Follina(CVE-2022-30190)는 최근에 발견된 Microsoft Office 제로데이 취약점입니다. 해커가 원격 코드 실행(RCE) 공격에 악용할 수 있는 심각도가 높은 취약점입니다.
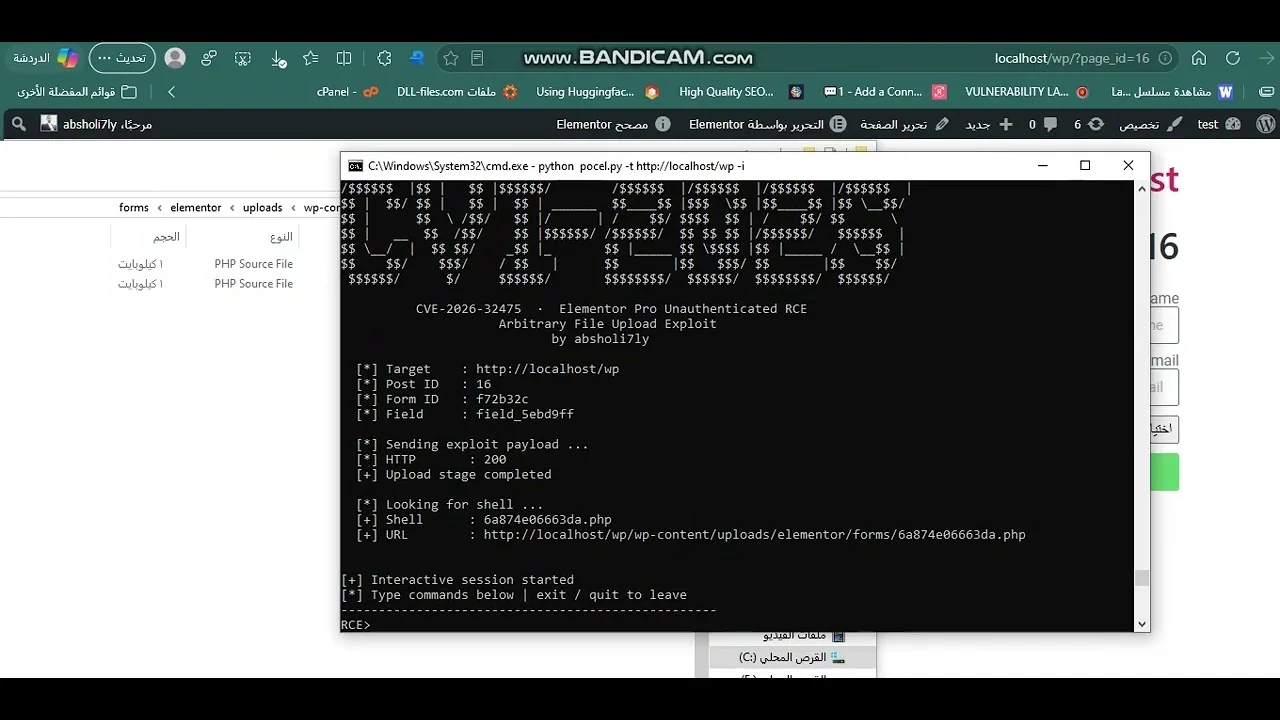 absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
CVE-2026-32475 Elementor Pro Forms의 File Upload 필드는 검증과 파일 처리를 두 개의 별도 루프에서 수행하며, 빈 업로드 항목(UPLOAD_ERR_NO_FILE)을 서로 다르게 처리합니다. 인증되지 않은 공격자는 multipart
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 rmikehodges/hidensneak
일시적 침투 테스트를 위한 CLI
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
FuelCMS <= 1.4.1에서 CVE-2018-16763에 대한 RCE를 트리거하는 익스플로잇 및 대화형 셸.
 111ddea/cve-2018-2894
cve-2018-2894 다른 사람들의 이용 방법과 다릅니다.
 rvzsec/cve-2022-28368
Dompdf RCE PoC 익스플로잇 - CVE-2022-28368
 ianxtianxt/burpsuiefakeip
burp伪造ip爆破脚本
 wrin9/cve-2022-22947
CVE-2022-22947_POC_EXP









