#1
 blueisbeautiful/cve-2025-3515
WordPress 파일 업로드 RCE 익스플로잇
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Burp로 CVE-2025-55182 Next.js RCE 취약점 자동 탐지
 kimstars/ashwesker-cve-2026-21509
# Microsoft Office 보안 기능 우회 PoC 익스플로잇 (CVE-2026-21509) Microsoft Office 보안 기능 우회(CVE-2026-21509)에 대한 개념 증명 익스플로잇입니다. 보안 통제를 테스트하고 패치를 검증하기 위해 OLE…
 cvencoder/cve-2019-0708
# CVE-2019-0708 (BlueKeep) 대상 PoC 익스플로잇 스크립트 패치되지 않은 Windows 시스템에서 원격 코드 실행을 달성하기 위해 RDP 취약점을 대상으로 하는 CVE-2019-0708 (BlueKeep)용 개념 증명 익스플로잇 스크립트입니다.
 vesche/cve-2019-10475
Jenkins build-metrics 플러그인 CVE-2019-10475에 대한 반사형 XSS 개념 증명(PoC) 익스플로잇으로, 악성 페이로드 생성을 위한 Python 무기화 스크립트를 포함합니다.
 redteampentesting/moodle-rce-calculatedquestions
Moodle 계산형 질문의 RCE 분석용 스크립트 (CVE-2024-43425)
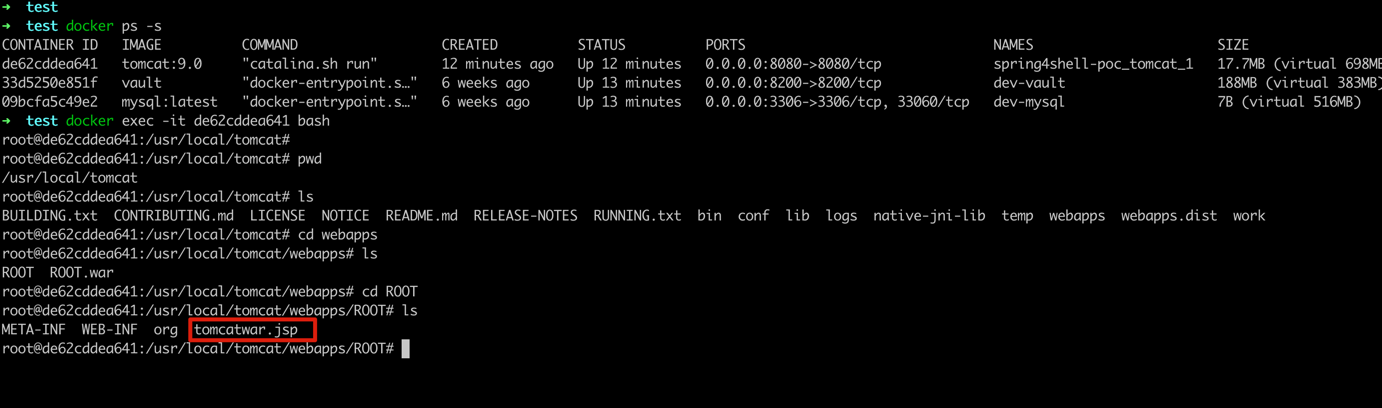 weijilab/spring4shell-poc
Spring4Shell (CVE-2022-22965) 원격 코드 실행 취약점을 Python 익스플로잇 스크립트로 재현하며, Apache Tomcat에 JSP 웹쉘을 배포하여 테스트 및 검증을 수행합니다.
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Rejetto HTTP File Server의 인증되지 않은 RCE 취약점 (CVE-2024-23692)
 aaaademo/confluence-eviljar
CVE-2023-22515와 함께 백엔드에서 jar 패키지를 업로드하여 RCE 구현
 syfi/cve-2017-0199
연구 및 탐지 개발을 위해 CVE-2017-0199를 악용하는 악성 RTF 문서 샘플.
 hev0x/cve-2020-24186-wpdiscuz-7.0.4-rce
wpDiscuz 7.0.4 원격 코드 실행
 b4kesn4ke/cve-2014-6271
Shellshock 익스플로잇, 일명 CVE-2014-6271
 ajdumanhug/cve-2023-46818
CVE-2023-46818 ISPConfig <= 3.2.11 (language_edit.php) PHP 코드 인젝션 취약점용 Python3 익스플로잇
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX 심볼릭 링크 필터 우회
 user0x1337/cve-2022-39227
CVE-2022-39227 : 개념 증명
 me2nuk/cve-2022-22965
JDK 9+에서 데이터 바인딩을 통한 Spring Framework RCE / spring4shell / CVE-2022-22965
 leoanggal1/cve-2023-3452-poc
워드프레스 플러그인 Canto < 3.0.5 - 원격 파일 포함(RFI) 및 원격 코드 실행(RCE)