
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천

 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 roodhelios/cve-2022-26134-ognl-injection
Exploit for CVE-2022-26134, an OGNL injection vulnerability in Atlassian Confluence Server and Data Center, enabling unauthenticated remote code…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 hahwul/jwt-hack
JSON 웹 토큰 해킹 툴킷
 jonaslejon/malicious-pdf
악성 PDF 테스트 파일을 생성하여 침투 테스트, 버그 바운티 헌팅, 레드 팀 활동에 사용합니다. PDF 뷰어, 변환기, 웹 애플리케이션에서 SSRF, XSS, XXE, NTLM 자격 증명 탈취, 데이터 유출을 테스트합니다. Burp Collaborator 및…
 mrhenrike/embedxpl-forge
임베디드 디바이스 보안 평가 프레임워크 — 700개 모듈, 350개 CVE, 55개 벤더, APT 그룹 엔진. 라우터, IP 카메라, GPON ONT, ISP CPE, IoT/임베디드 엣지를 포괄합니다.
 yslxotwod/imsisting
2G GSM, 3G UMTS, 4G LTE 및 5G NR 무선 인터페이스, 코어 네트워크, SIM 신원, RF 추적 및 공격 분석을 위한 57개 모듈을 갖춘 GTK4 및 CLI 셀룰러 보안 툴킷입니다.
 industri4l-h3ll-xpl0it3rs/cve-2026-38526-krayincrm-rce
CVE-2026-38526 익스플로잇 | by infrar3d
rapid7/metasploit-framework네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.
 nicetop1027/cve-2026-pending-django-summernote-rce
Pillow가 없을 때 django-summernote에서 임의 파일 업로드 RCE에 대한 개념 증명. CWE-434를 악용하여 웹 셸을 업로드합니다.
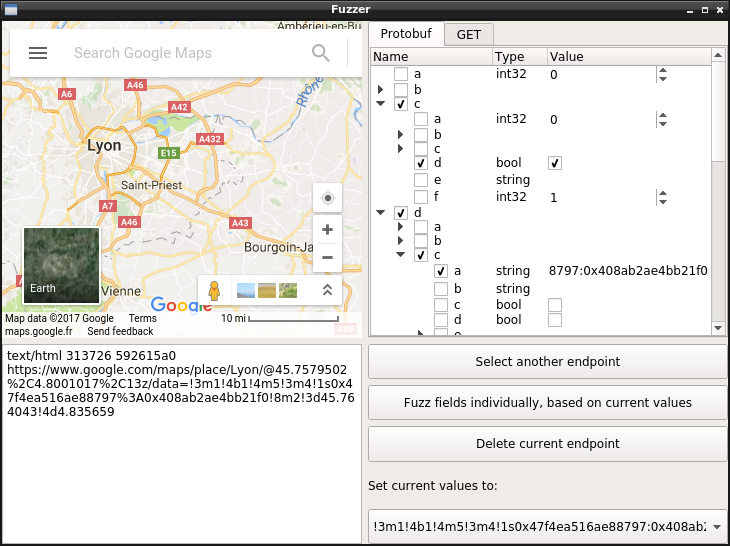 marin-m/pbtk
Protobuf 기반 앱을 리버스 엔지니어링 및 퍼징하기 위한 도구 세트
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 azeemidrisi/phonesploit-pro
Android 기기를 원격으로 장악하기 위한 올인원 해킹 도구.
 ne0nd0g/merlin
Merlin은 golang으로 작성된 크로스 플랫폼 포스트 익스플로잇 HTTP/2 Command & Control 서버 및 에이전트입니다.
 yasserbdj96/hiphp
HTTP/HTTPS를 통해 원격 웹사이트를 제어하는 PHP 기반 백도어 도구입니다. 파일 관리, 명령 실행, 비밀번호로 보호되는 접근 및 Tor 연결을 지원합니다.
 bishopfox/sliver
적군 모의 프레임워크
 affolter-engineering/xssearch
Rust 기반 XSS 스캐너로, 컨텍스트 인식 페이로드 선택, WAF 탐지 및 우회, 크롤링, 블라인드 XSS 콜백, 정적 DOM 싱크 분석 기능을 제공합니다.
 bishopfox/joro
협업형 웹 익스플로잇 프레임워크.







