
 #1

 ycdxsb/cve-2020-0668
CVE-2020-0668 익스플로잇이 win10 v1903 미만 버전 및 win10 v1903 이상 버전에서 작동하도록 만듭니다.
 r3kind1e/log4shell-obfuscated-payloads-generator
WAF 탐지를 회피하기 위해 CVE-2021-44228 또는 CVE-2021-45046에 대한 1차 난독화된 또는 2차 난독화된 페이로드를 생성합니다.
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke 쿠키 역직렬화 원격 코드 실행 (RCE)
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Apache Spark 명령어 주입
 securelayer7/wordpresshell
CVE-2026-63030 / CVE-2026-60137용 사전 인증 RCE PoC (WordPress 코어)

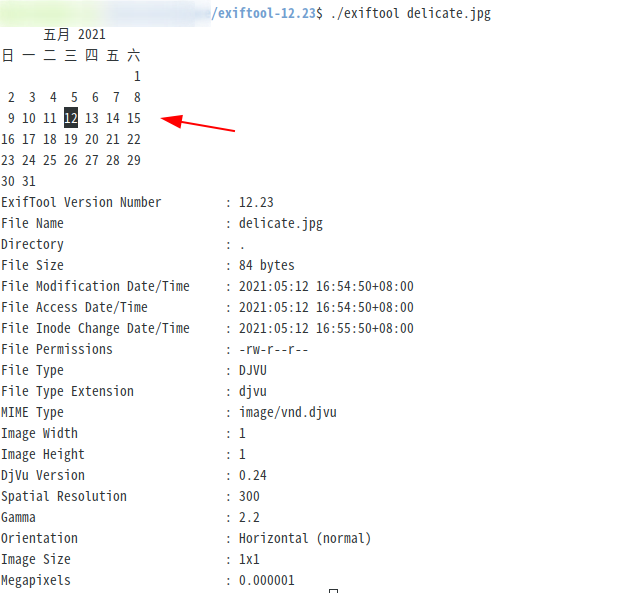 se162xg/cve-2021-22204
exiftool 임의 코드 실행 취약점
 iss4cf0ng/eden-rat
C#으로 개발되고 Python 페이로드를 포함하는 오픈소스 Linux GUI 기반 원격 접속 도구로, 합법적인 침투 테스트 및 정찰 작업을 위해 설계되었습니다.
 noxtal/follina
CVE-2022-30190(일명 follina)에 대한 모든 것. Word와 같은 Office 앱의 Microsoft 지원 진단 도구(MSDT)에 영향을 미치는 RCE 취약점입니다. 이것은 매우 간단한 POC이며, 더 많은 위협 인텔리전스를 위해 아래 소스를…
 eversinc33/nimnightmare
CVE-2021-1675 Nim으로 구현된 LPE PoC (PrintNightmare 로컬 권한 상승)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: 고급 LLM 레드팀 연구 플랫폼 (PAIR 알고리즘 및 LLM-as-a-Judge 평가 포함)
 vulnbe/burpsuite-copy-as-xmlhttprequest
HTTP 요청을 JavaScript XMLHttpRequest 코드로 변환하여 간소화된 XSS 개념 증명 생성 및 웹 익스플로잇 테스트를 수행하는 BurpSuite 확장 프로그램.
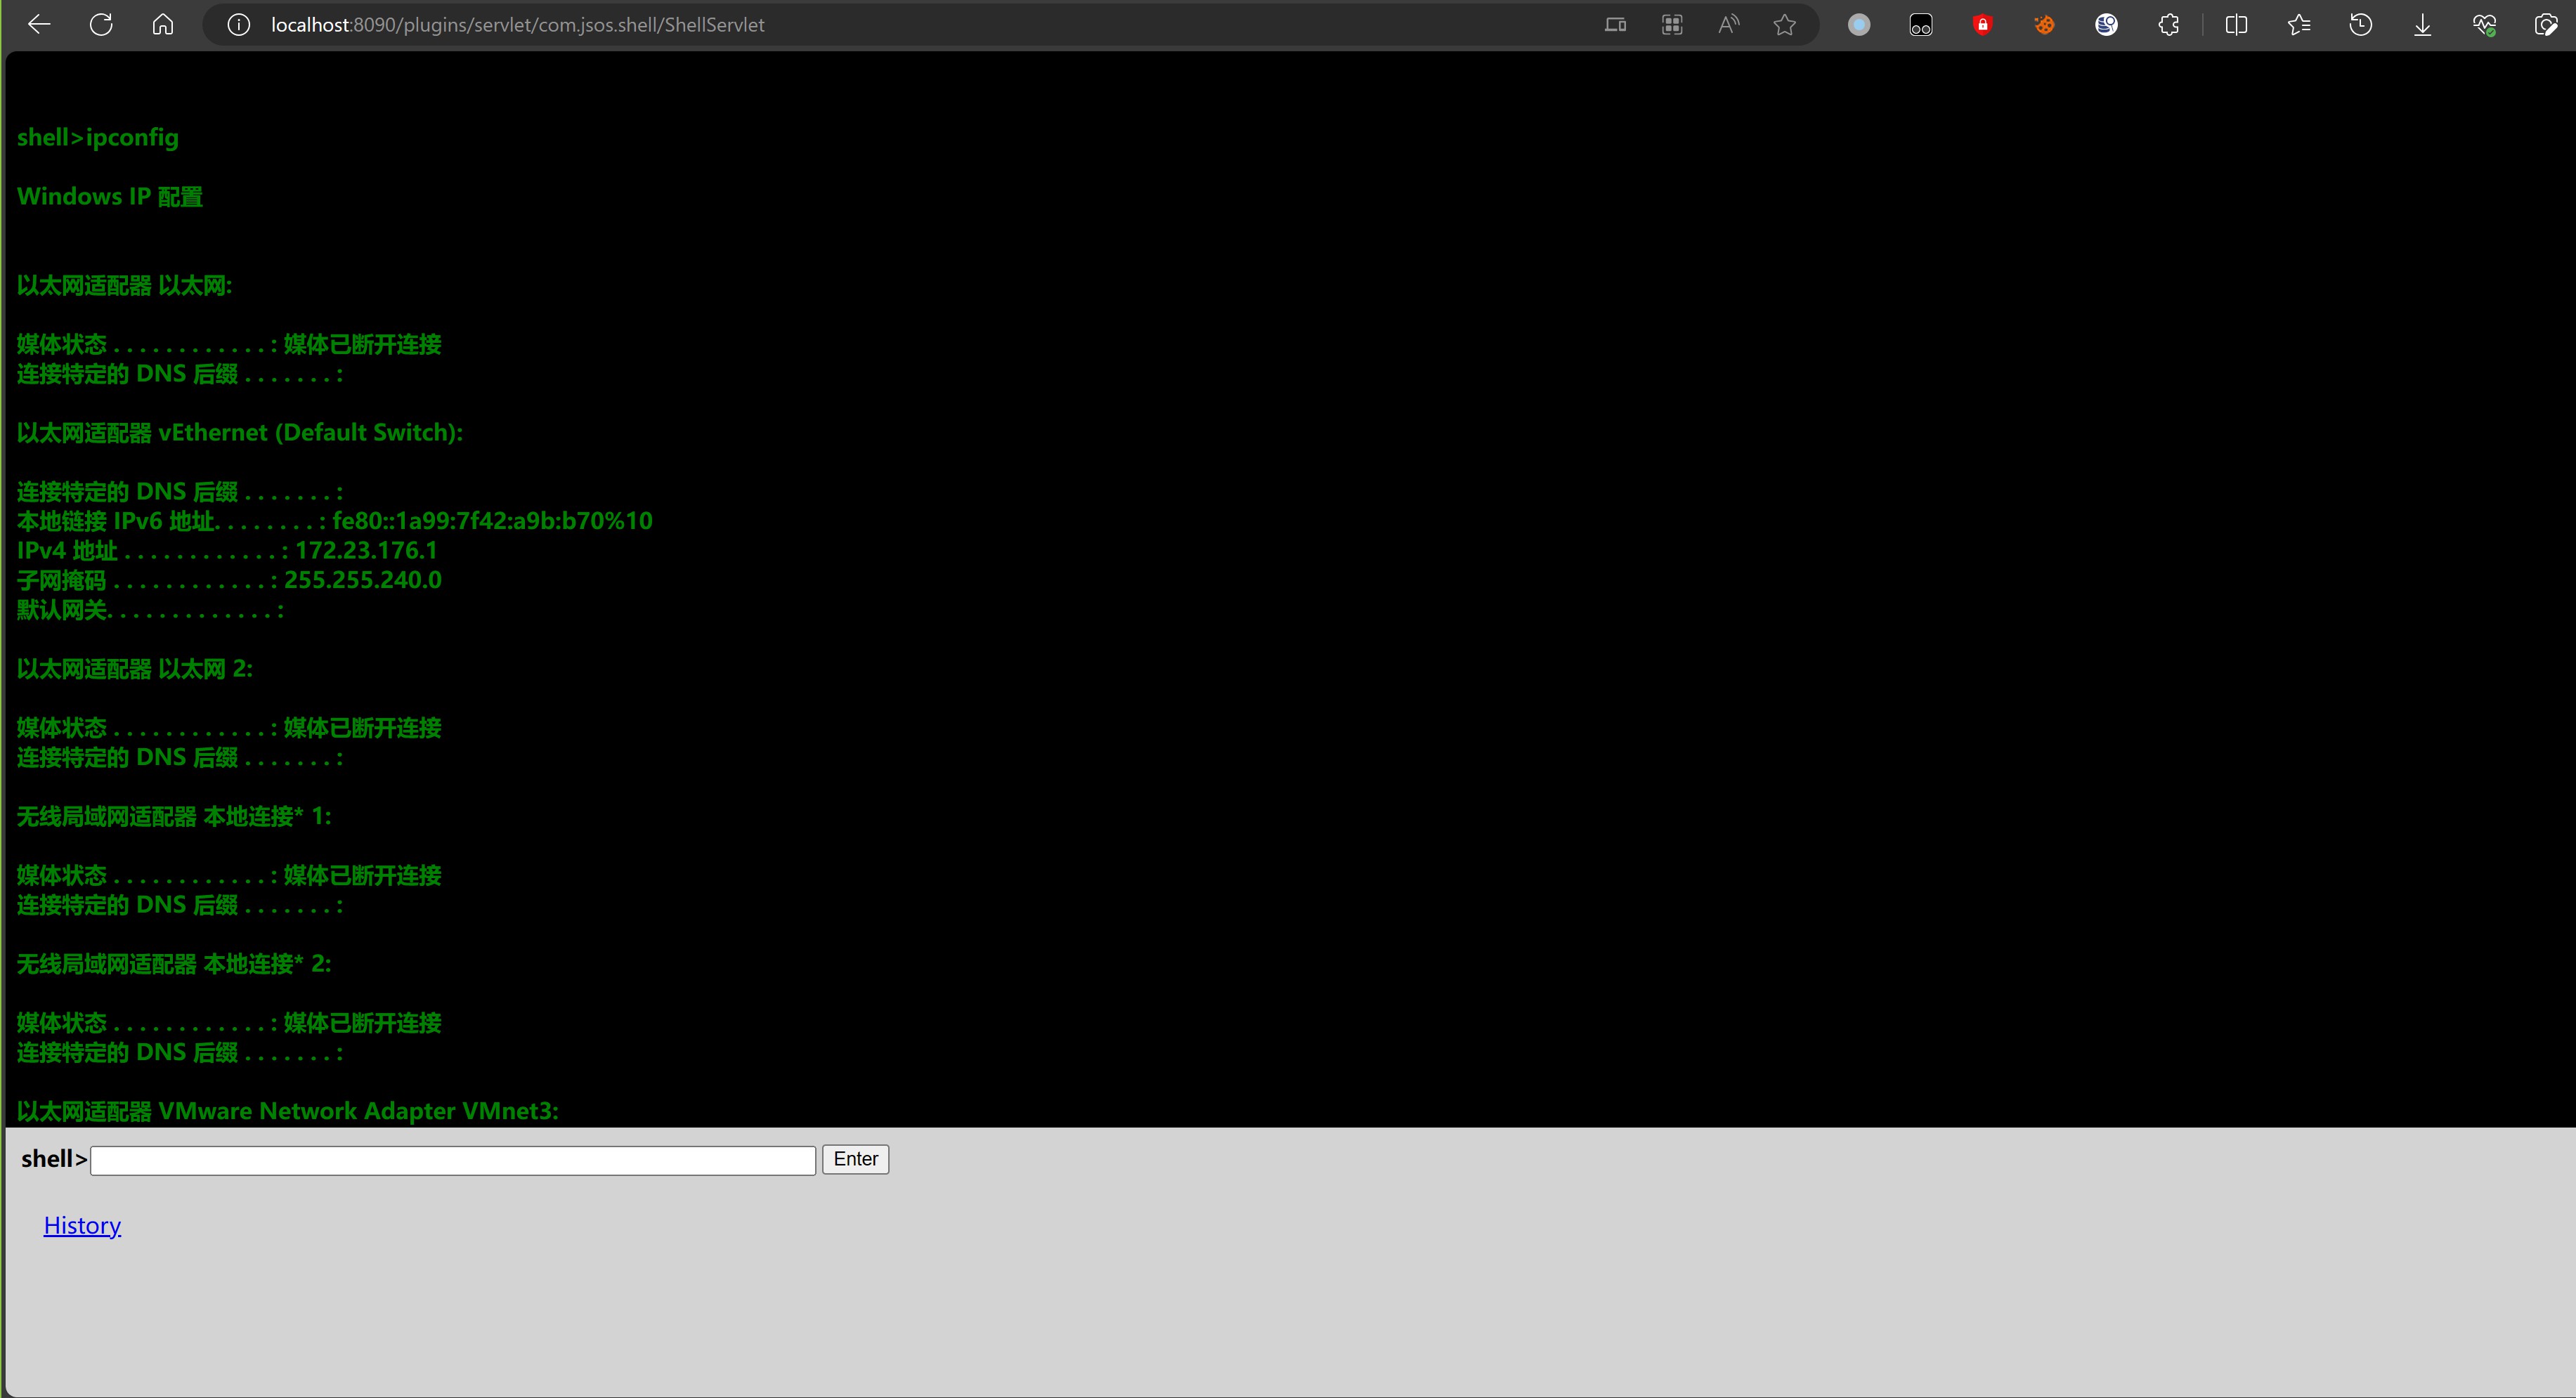 youcannotseemeagain/cve-2023-22515_rce
Confluence 백엔드 rce
 0x00-0x00/-cve-2017-9805
Apache Struts2 REST Plugin XStream RCE (CVE-2017-9805)용 익스플로잇 스크립트
 jas502n/java-compressed-file-security
Java 웹 압축 파일 보안 취약점
 lanzt/cve-2020-14321
# Moodle 3.9 인증된 익스플로잇 교사 권한을 관리자 역할로 승격시키고 악성 플러그인 업로드를 통해 원격 코드 실행을 달성하는 Moodle 3.9용 인증된 익스플로잇입니다.
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963은 Java용 Spring Cloud Function Framework의 취약점으로, 원격 코드 실행을 허용합니다. 이 파이썬 스크립트는 취약점이 존재하는지 확인하고, 존재한다면 리버스 셸을 제공합니다.









