
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천

 bkfish/awesome_shiro
CVE-2016-4437-Shiro 역직렬화 무차별 대입 모듈 및 key, 명령 실행, 리버스 셸 스크립트
 datackmy/fallingskies-cve-2023-35885
Python 익스플로잇으로 CVE-2023-35885를 대상으로 하며 CloudPanel v2.0.0~v2.3.0을 공격합니다. 조작된 직렬화 쿠키를 통해 웹셸을 주입하여 원격 코드 실행 및 권한 상승을 달성합니다.
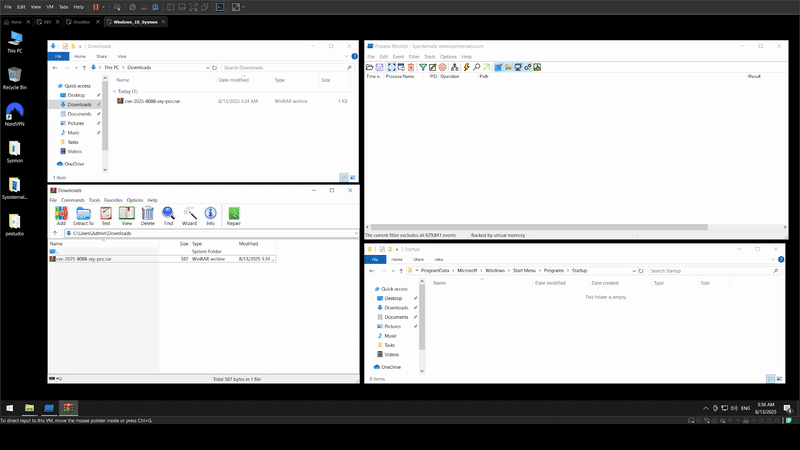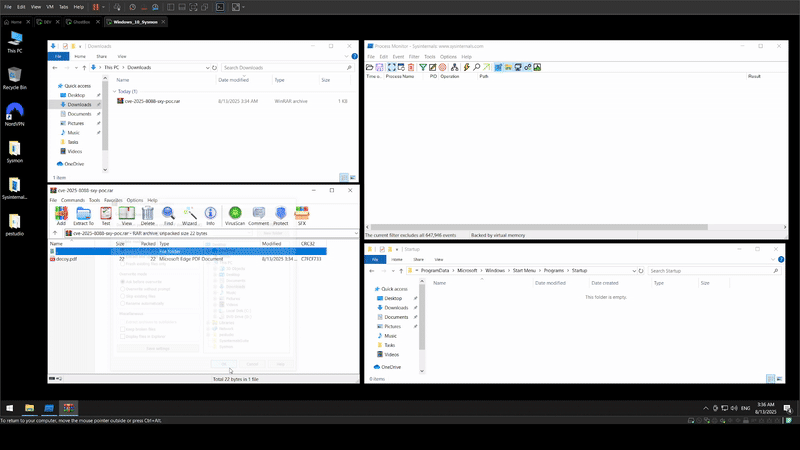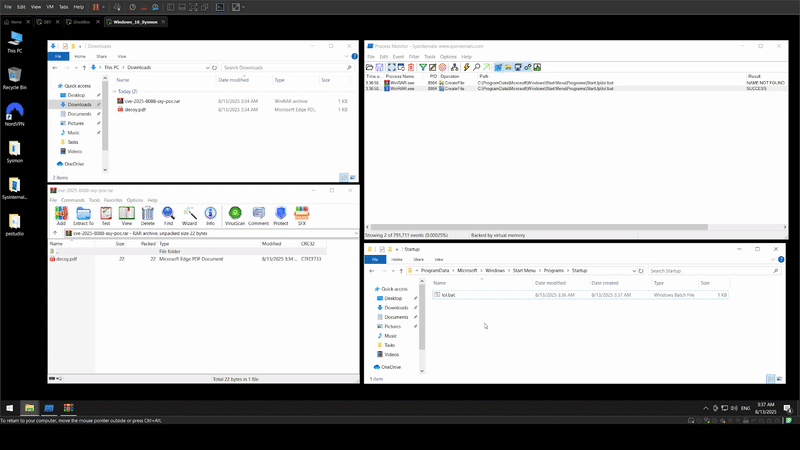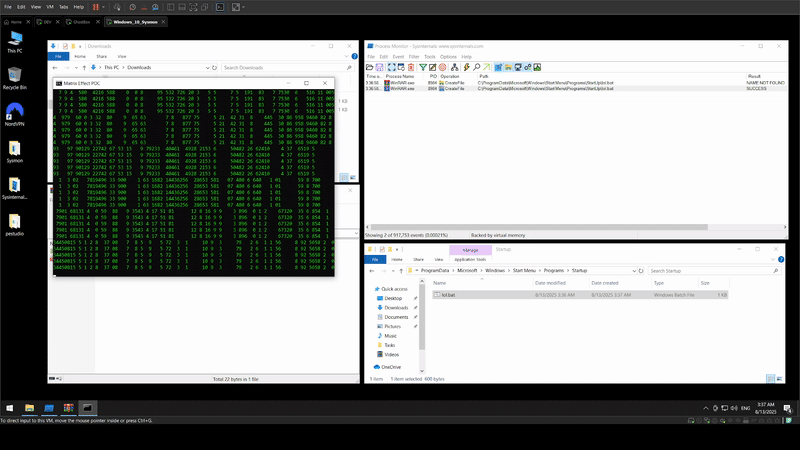 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR 개념 증명 (PoC-Exploit)
 scs-labrat/android_autorooter
CVE-2024-0044 취약점을 이용하여 Android 12 및 13의 앱에서 민감한 사용자 데이터를 원격으로 유출합니다
 demon-i386/zoshrinkc2
DNS over HTTPS 대상 악성코드 (한 번만 실행됨)
 cipherspy/cve-2026-42945-poc
CVE-2026-42945 익스플로잇
 nirvanaon/now
NØW는 원시 셸코드 바이트를 자연스러운 영어 문장으로 변환하는 워드 기반 셸코드 인코딩 및 난독화 도구입니다.
 wsfengfan/cve-2020-2555
CVE-2020-2555 Python POC
 randomrobbiebf/marshalsec-jar
X64에서 컴파일된 marshalsec-0.0.3-SNAPSHOT-all
 portswigger/splitting-the-email-atom
이메일 주소 파서 불일치를 악용하여 접근 제어를 우회하기 위한 연구 자료 및 도구 모음으로, 퍼저, Hackvertor 태그, CSS 유출 도구, 데모 코드를 포함합니다.
 mchklt/cve-2025-30406
CVE-2025-30406 ViewState 익스플로잇 PoC
 garck3h/cve-2023-38831
WinRAR 프로그램의 RCE(즉, CVE-2023-38831)에 대한 POC를 생성하는 도구입니다.
 3gstudent/cve-2017-8464-exp
x86 및 x64 지원
 nickguitar/yaps
또 다른 PHP 셸 - 가장 완벽한 PHP 리버스 셸
 erpscanteam/cve-2018-2380
SAP NetWeaver AS JAVA CRM에서 로그 인젝션을 통한 원격 명령 실행의 PoC
 icyguider/nimcrypt
Nim으로 작성된 PE 크립터
 striga-ai/cve-2026-34486
Apache Tomcat Tribes 클러스터링의 EncryptInterceptor fail-open 우회로 Java 역직렬화를 통한 인증되지 않은 RCE가 발생합니다.
 brianwrf/s2-053-cve-2017-12611
Struts 2 S2-053(CVE-2017-12611) RCE 취약점을 악용하는 간단한 스크립트








