
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
Payload GenerationVulnerability AnalysisExploitationPenetration TestingLearning & EducationBinary Exploitation
GitHubsxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-

CVE-2025-8088-WinRAR-Proof-of-Concept-PoC-Exploit-

공유

CVE-2025-8088 WinRAR 개념 증명 (PoC-Exploit)

저장소 보기
7231551년 전Kitploit 검토 완료

CVE-2025-8088 WinRAR 개념 증명 (PoC-Exploit)

PoC

이 저장소는 CVE-2025-8088(WinRAR 7.12 이하 버전의 경로 순회 취약점)에 대한 개념 증명(PoC) 스크립트를 포함합니다.
이 PoC는 공격자가 대체 데이터 스트림(ADS) 과 조작된 아카이브 파일을 사용하여 의도된 압축 해제 디렉터리 밖에 악성 파일을 배치할 수 있는 방법을 시연합니다.

면책 조항: 이 도구는 교육 및 연구 목적으로만 제공됩니다. 시스템이나 네트워크에 해를 끼치는 데 사용하지 마십시오. 작성자는 이 스크립트로 인한 오용이나 피해에 대해 책임을 지지 않습니다.


CVE-2025-8088 개요

CVE-2025-8088(CVSS 8.4)은 WinRAR의 경로 순회 취약점으로, 7.12 이하 Windows 버전과 UnRAR.dll 및 관련 휴대용 소스 코드에 영향을 줍니다.
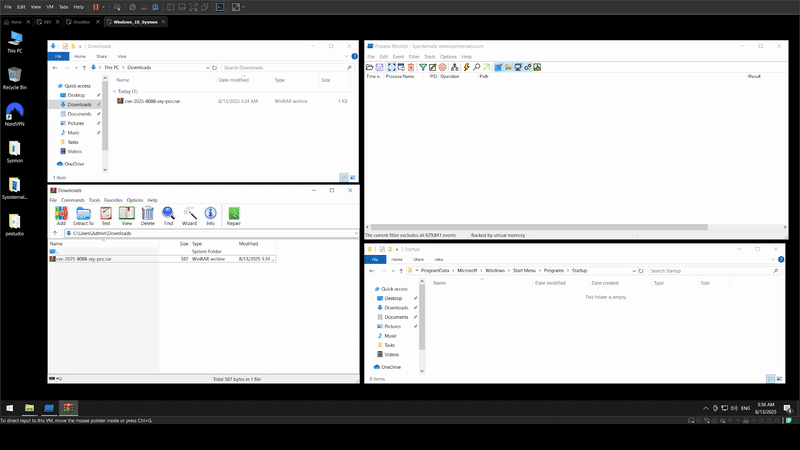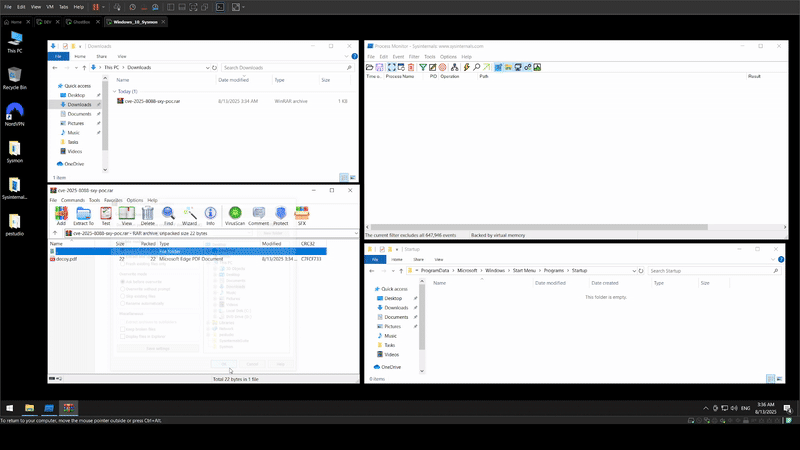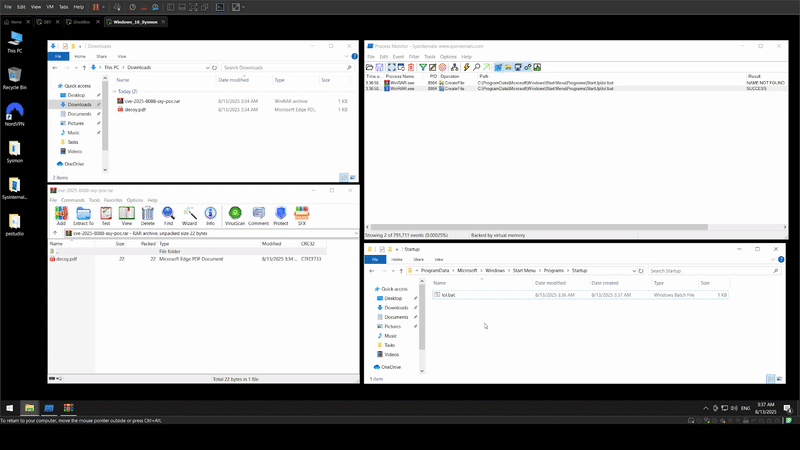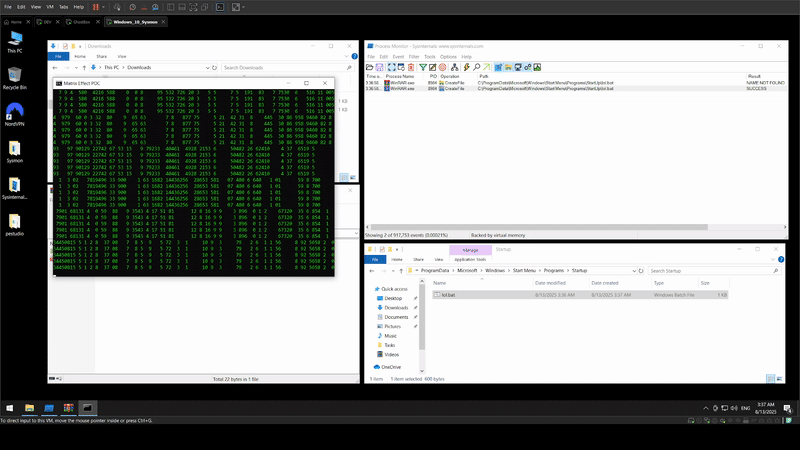
이 결함으로 공격자는 특수하게 조작된 RAR 파일 내 ADS에 악성 페이로드를 삽입할 수 있으며, 민감한 시스템 위치(예: Windows 시작 폴더)로의 압축 해제를 가능하게 합니다.
이로 인해 시스템 재부팅 시 DLL 또는 바로가기(.lnk) 파일과 같은 악성 파일이 자동 실행될 수 있습니다.

주요 세부 정보

  • 영향받는 버전: WinRAR ≤ 7.12
  • 최초 발견: 실제 공격은 2025년 7월 18일에 시작됨(ESET 기준)
  • 패치 제공: 2025년 7월 30일에 출시된 WinRAR 7.13에서 수정됨
  • 공격자: 러시아와 연계된 RomCom 그룹(일명 Storm-0978, Tropical Scorpius, UNC2596)과 관련되어 있으며, 사이버 스파이 활동과 금전적 동기의 공격으로 알려짐
  • 공격 방법: 유럽과 캐나다의 금융, 국방, 제조, 물류 부문을 대상으로 채용 지원서로 위장한 RAR 파일이 포함된 스피어 피싱 이메일

익스플로잇 작동 방식

이 익스플로잇은 RAR 아카이브 내 ADS 경로의 경로 순회 시퀀스(..) 를 활용합니다.
겉으로는 무해해 보이는 파일(예: 이력서)이 악성 ADS 항목을 숨기며, 여기에는 다음이 포함될 수 있습니다:


PoC 사용법

이 스크립트는 CVE-2025-8088 취약점을 시연하기 위해 악성 RAR 아카이브를 생성합니다.
Python과 rar.exe(WinRAR의 명령줄 도구)에 대한 액세스가 필요합니다.

rar.exe가 시스템 PATH에 있거나 --rar 인수를 사용하여 해당 경로를 지정해야 합니다.

명령줄 인수

Argument설명필수?기본값
--decoy디코이(유인) 파일 경로(기존 파일이거나 생성됨)예-
--payload무해한 페이로드 파일 경로(기존 파일이거나 생성됨)예-
--drop무해한 폴더의 절대 경로(예: C:\Users\you\Documents)예-
--rarrar.exe 경로(생략 시 자동 감지)아니요자동 감지
--out출력 RAR 파일 이름아니요cve-2025-8088-sxy-poc.rar
--workdir작업 디렉터리아니요현재 디렉터리(.)
--placeholder_lenADS 자리 표시자 길이(자동: ≥ max(len(injected), 128))아니요자동 계산
--max_up접두사로 추가할 .. 세그먼트 수아니요16
--base_out중간 기본 RAR 이름아니요<out>.base.rar

사용 예

디코이 파일, 페이로드, 대상 드롭 폴더를 사용하여 악성 RAR 아카이브를 생성하고 rar.exe 경로를 지정합니다:

python poc.py --decoy resume.txt --payload payload.bat --drop "C:\Users\you\Documents" --rar "C:\Program Files\WinRAR\rar.exe"

공격 주체

이 취약점은 2025년 7월 18일에 ESET에 의해 실제 환경에서 처음 발견되었으며, RomCom 해킹 그룹의 소행으로 확인되었습니다.
RomCom의 전술에 대한 자세한 내용은 SOCRadar Threat Actor Intelligence를 참조하십시오.


도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer는 오픈소스 권한 접근 관리(PAM) 플랫폼으로, DevOps 및 IT 팀이 웹 브라우저를 통해 SSH, RDP, Kubernetes, 데이터베이스 및 RemoteApp 엔드포인트에 주문형 보안 액세스를 제공합니다.

    379
  • 5

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    웹 전반에서 7,700개 이상의 소셜 미디어 신원을 발견하고 매핑하는 AI 기반 OSINT 엔진

    288

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →



