
 #1
 zldww2011/cve-2018-0802_poc
취약점을 악용하여 계산기를 실행합니다
 kimd155/quickresponsec2
QR 코드를 사용하여 HTTP/S를 통해 간접적으로 명령을 실행하고 결과를 검색하는 은밀한 C2 프레임워크로, 은밀한 침투 테스트 및 레드 팀 운영을 위해 설계되었습니다.
 offsecginger/pythonaesobfuscate
파이썬 스크립트와 함께 제공되는 쉘코드를 난독화합니다.
 hosch3n/fastjsonvulns
Fastjson 1.2.80 CVE-2022-25845 익스플로잇으로, AspectJ 파일 읽기와 Groovy 원격 클래스 로딩을 통한 RCE를 가능하게 합니다.
 safebuffer/lightme
난독화된 Powershell 스크립트/페이로드를 제공하는 HTTP 서버
 intrinsic-propensity/turing-machine
민스키(Minsky) 범용 튜링 머신의 Python 구현으로, 교육용 연구를 위해 임의 코드 실행(CVE-2021-32471)을 시연하는 내장 익스플로잇을 포함합니다.
 secpros-team/laravel-cve-2021-3129-exp
CVE-2021-3129에 대한 원클릭 익스플로잇으로, Laravel에서 조작된 요청을 통해 원격 코드 실행을 가능하게 하여 getshell을 달성합니다.
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell 명령 실행
 beichendream/cve-2025-55182-godzillamemoryshell
CVE-2025-55182에 대한 익스플로잇 스크립트로, 취약한 웹 서버에 Godzilla 메모리 셸을 배포하며 프록시 및 인코딩 옵션을 지원합니다.
 jas502n/cve-2018-1273
# CVE-2018-1273 (Spring Data Commons RCE) 기반 Python 익스플로잇 — 침투 테스트용 대화형 명령 셸 및 HTTP POST 페이로드 주입 기능 포함
 emcghee/payloadautomation
Python-to-Sleep 브리지를 통해 Cobalt Strike 페이로드 개발, 테스트 및 배포를 자동화합니다. 아티팩트 검사, IoC 추적 및 컴파일을 포함합니다.
 yehia-mamdouh/xssya
XSSYA (크로스 사이트 스크립팅 스캐너 및 취약점 확인)
 nth347/cve-2021-3129_exploit
CVE-2021-3129 익스플로잇
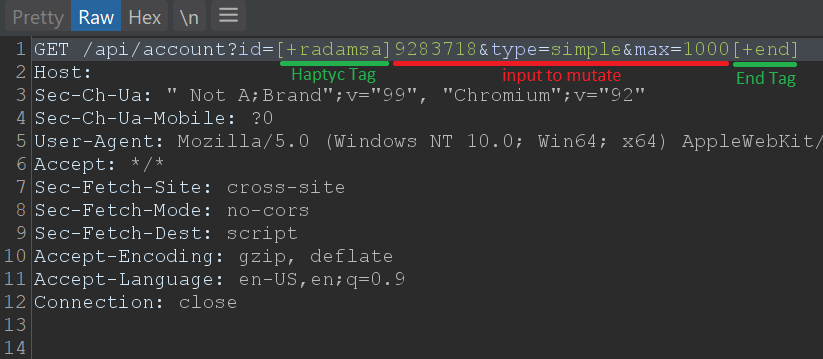 defparam/haptyc
Turbo Intruder용 Python 라이브러리로, 페이로드 위치 지원과 Sniper/Clusterbomb/Pitchfork 공격 유형을 추가하며 태그 기반 테스트 생성을 통해 HTTP 퍼징을 수행합니다.
 codewhitesec/coldfusionpwn
Adobe Coldfusion 11/12를 대상으로 하는 CVE-2017-3066 악용 도구
 jofpin/backcookie
쿠키를 이용한 소형 백도어.
 jas502n/cve-2019-6340
Drupal8의 REST RCE, SA-CORE-2019-003, CVE-2019-6340









