
 #1
 0xdea/tactical-exploitation
최신 전술적 익스플로잇 툴킷.
 luemmelsec/pentest-tools-collection
Active Directory 공격, C2, 권한 상승, 난독화 및 웹 침투 테스트를 위한 공격형 보안 도구와 명령어의 엄선된 모음입니다.
 specterops/skills
재사용 가능한 공격적 보안 스킬 및 AI 에이전트용 플러그인으로, Windows, Linux, macOS 및 클라우드 전반에 걸쳐 정찰, 익스플로잇, C2, 페이로드 개발, 보고를 다룹니다.
 vxunderground/vxug-papers
vx-underground 멤버들의 연구 코드 및 논문
 outflanknl/c2-tool-collection
Cobalt Strike(및 가능한 다른 C2 프레임워크)와 BOF 및 리플렉티브 DLL 로딩 기술을 통해 통합되는 도구 모음입니다.
 trustedsec/coffloader
Cobalt Strike 외부에서 64비트 COFF 개체 파일을 파싱하여 Beacon Object Files(BOF)를 실행하며, Beacon 호환 인자 생성 및 레드팀 테스트용 헬퍼 스크립트를 제공합니다.

 msanft/cve-2025-55182
프로토타입 오염과 조작된 Flight Protocol 페이로드를 통해 React Server Functions에서 원격 코드 실행을 시연하는 CVE-2025-55182용 PoC 익스플로잇입니다.
 med0x2e/sigflip
SigFlip은 Authenticode 서명된 PE 파일(exe, dll, sys 등)을 기존 서명을 무효화하거나 손상시키지 않으면서 패치하는 도구입니다.
 reverseclabs/c3
맞춤형 명령 및 제어(C3). 기존 공격 도구 키트와 통합을 제공하면서 맞춤형 C2 채널의 빠른 프로토타이핑을 위한 프레임워크.
 cobbr/sharpsploit
SharpSploit는 C#으로 작성된 .NET 사후 침투 라이브러리입니다.
 r00t-3xp10it/fakeimageexploiter
가짜 image.jpg를 사용하여 대상 공격 (알려진 파일 확장자 숨기기)
 s3cur3th1ssh1t/offensivevba
이 레포지토리는 Office 문서의 매크로에 대한 코드 실행 및 AV 우회 방법을 다룹니다.
 7etsuo/windows-api-function-cheatsheets
Windows API 함수 호출에 대한 참조 자료로, 파일 작업, 프로세스 관리, 메모리 관리, 스레드 관리, 동적 연결 라이브러리(DLL) 관리, 동기화, 프로세스 간 통신, 유니코드 문자열 조작, 오류 처리, Winsock 네트워킹 작업 및 레지스트리 작업을 위한…
 ne0nd0g/go-shellcode
Windows Shellcode 실행기 및 지원 유틸리티의 저장소입니다. 이 애플리케이션들은 다양한 API 호출 또는 기법을 사용하여 Shellcode를 로드하고 실행합니다.
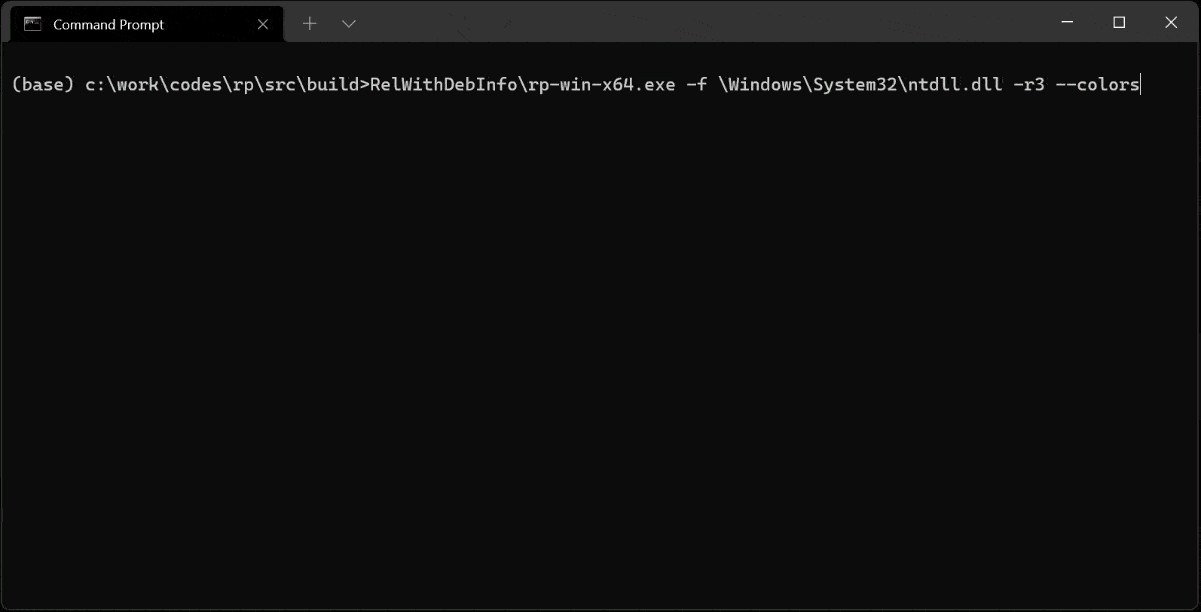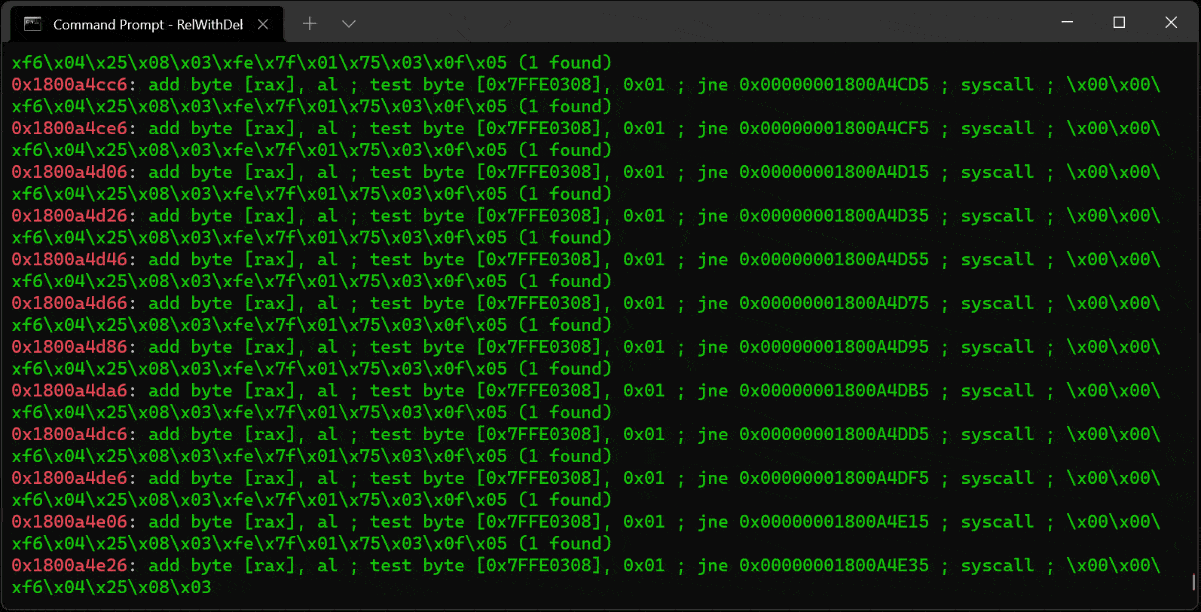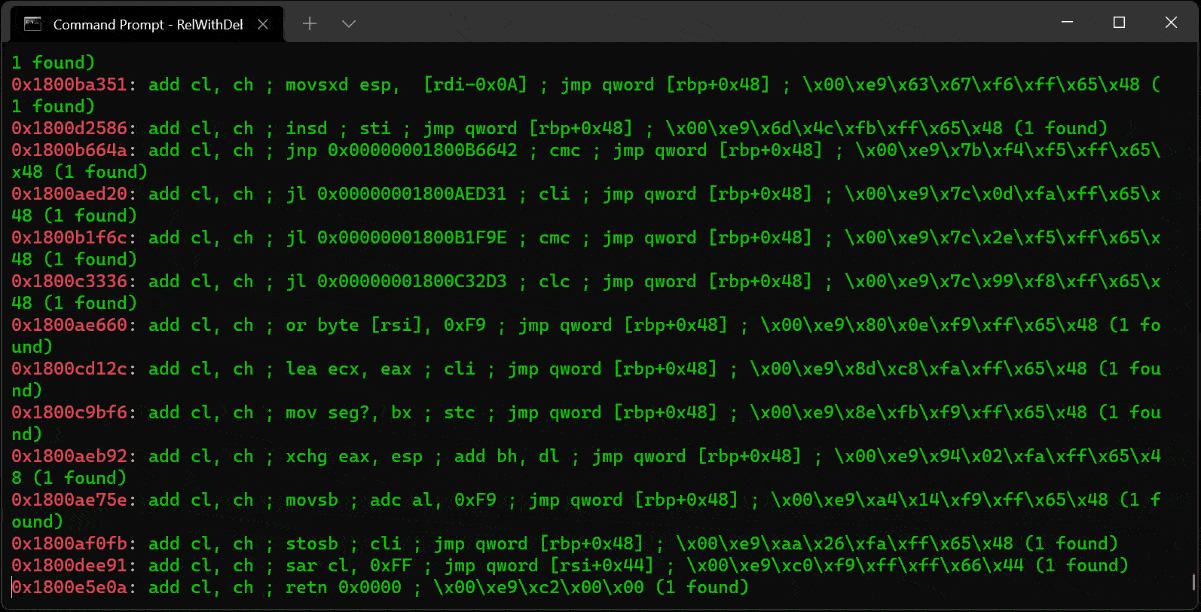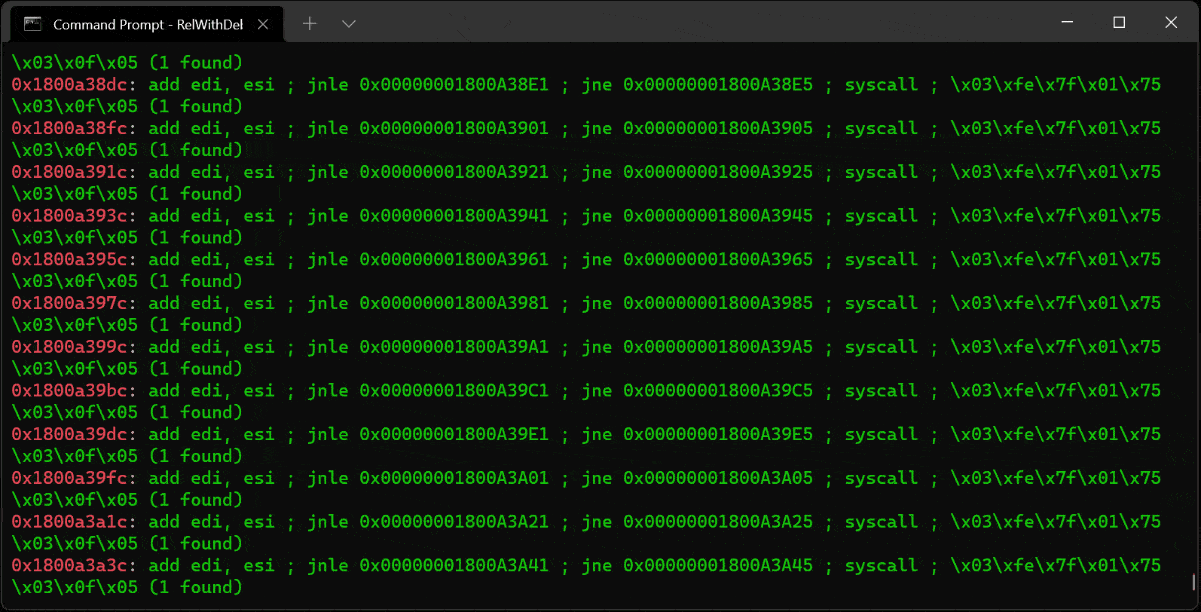 0vercl0k/rp
PE/ELF/Mach-O 바이너리에서 x86/x64/ARM/ARM64 아키텍처를 지원하는 빠른 C++ ROP gadget finder로, 효율적인 return-oriented programming 체인 구축을 가능하게 합니다.
 sadpainy/stuxnet
Educational reconstruction of the Stuxnet worm for malware analysis and defensive research. Includes modules for privilege escalation, rootkit…









