#1
 sherlocksecurity/microsoft-cve-2022-26809-the-little-boy
CVE-2022-26809의 RPC를 통한 RCE PoC는 여기에 업데이트될 예정입니다.
 dollarboysushil/cve-2025-24893-xwiki-unauthenticated-rce-exploit-poc
CVE-2025-24893는 XWiki(버전 < 15.10.11, 16.4.1, 16.5.0RC1)에서 SolrSearch 매크로의 Groovy 표현식을 부적절하게 처리하여 발생하는 심각한 인증되지 않은 원격 코드 실행 취약점입니다.
 l-urk/cve-2024-6387
regreSSHion 익스플로잇을 위한 개념 증명 파이썬 스크립트.
 truekas/ls-poc
CVE-2026-30368에 대한 개념 증명 익스플로잇으로, Lightspeed Classroom의 인증 우회를 시연하여 Ably 채널을 통해 학생 기기를 제어합니다.
 safe3s/cve-2022-2185-poc
CVE-2022-2185 poc
 askyeye/cve-2022-21894-payload
CVE-2022-21894에 대한 예시 페이로드
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE 개념 증명.
 mbanyamer/apache-tomcat---remote-code-execution-via-session-deserialization-cve-2025-24813-
Apache Tomcat - 세션 역직렬화를 통한 원격 코드 실행 (CVE-2025-24813)
 guiimoraes/cve-2025-15467
OpenSSL 스택 버퍼 오버플로우 CVE-2025-15467에 대한 명령 실행 PoC
 techieneurons/cve-2024-3116_rce_in_pgadmin_8.4
랩을 만들고 CVE-2024-3116, pgadmin <=8.4에서의 원격 코드 실행을 테스트합니다.
 al1ex/cve-2020-36184
CVE-2020-36184 && Jackson-databind RCE
 bartixxx32/cve-2026-43499-oneplus15
# Android 16 로컬 권한 상승 교육용 PoC (OnePlus 15) OnePlus 15에서 Android 16 로컬 권한 상승을 위한 교육용 개념 증명으로, 커널 오프셋 탐지, 타깃 생성, LD_PRELOAD 기반 익스플로잇 빌드를 포함합니다.
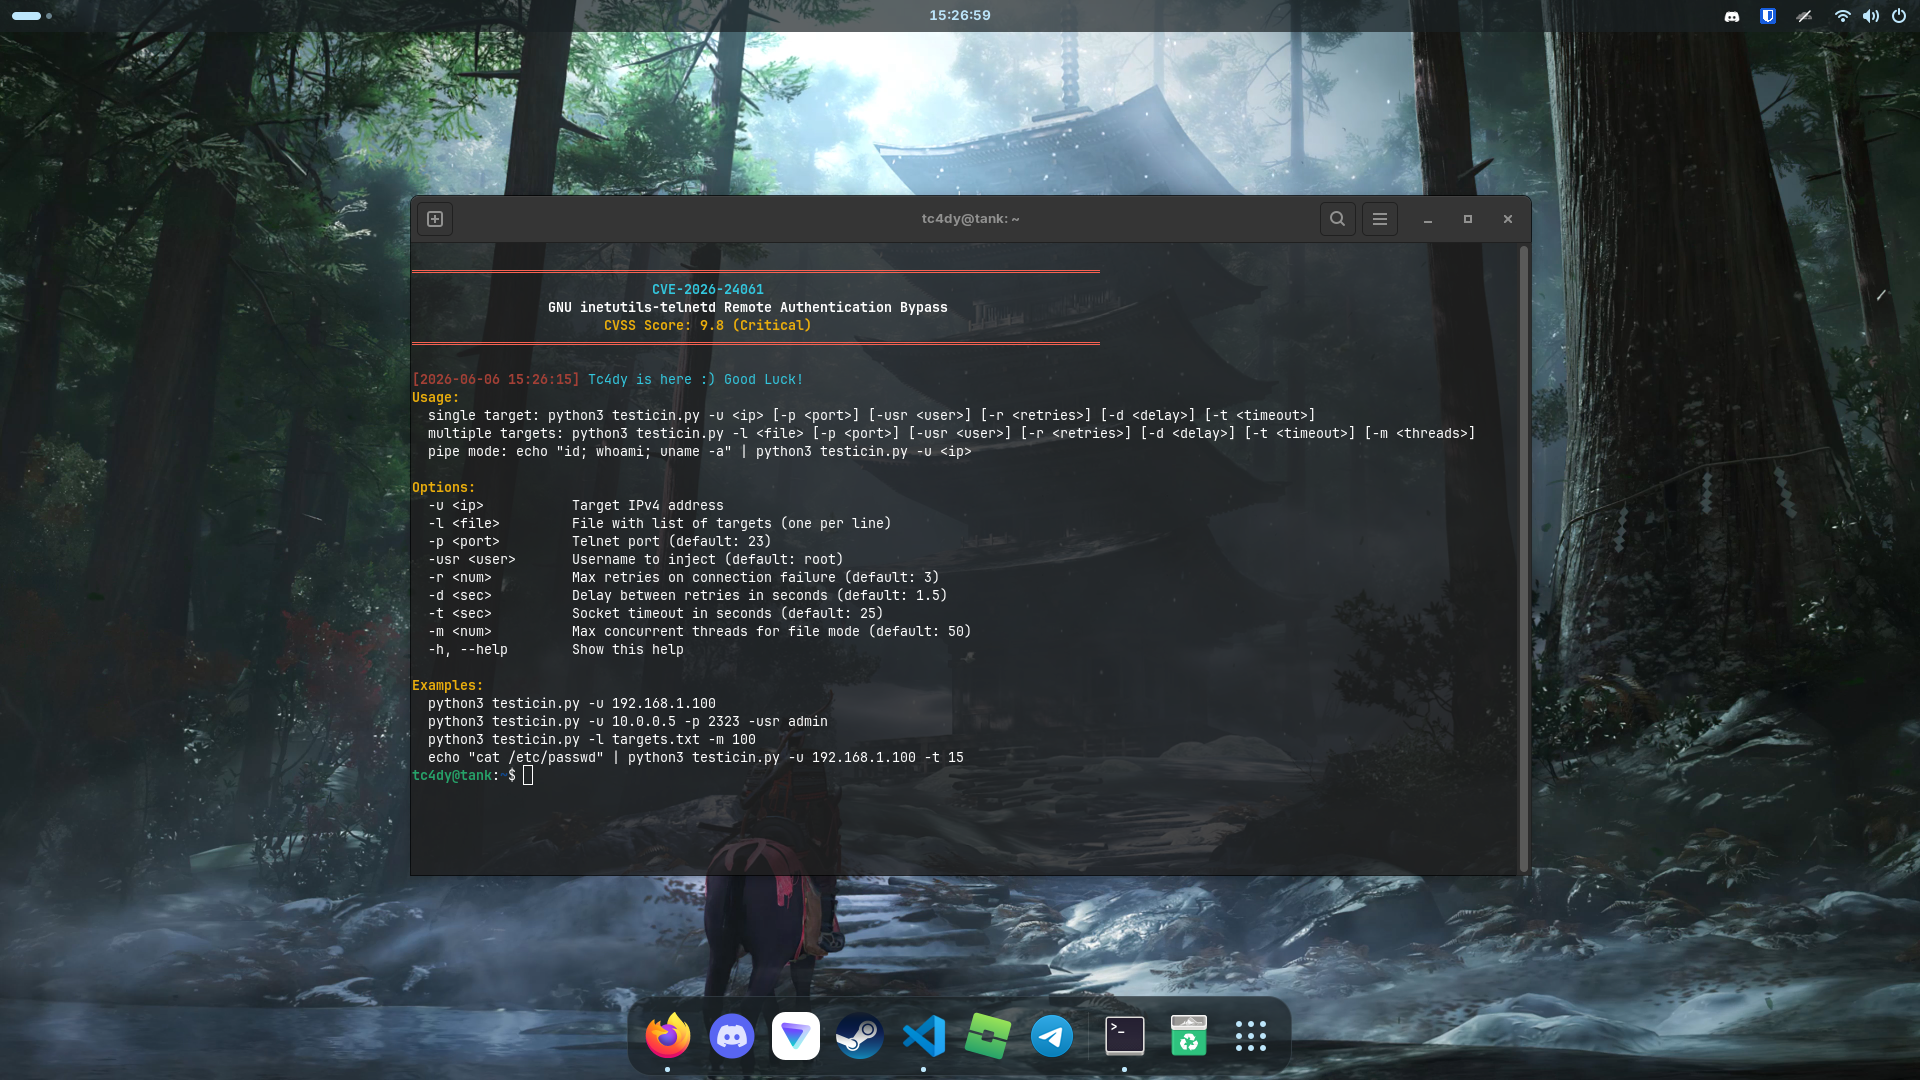 tc4dy/cve-2026-24061-poc-exploit
GNU inetutils-telnetd (CVE-2026-24061) 원격 인증 우회 익스플로잇으로, CRLF 인젝션을 사용하여 즉시 루트 셸을 획득합니다. 단일/대량 익스플로잇, 멀티스레딩, 사용자 정의 포트, 파이프 모드 및 세션 유지를 지원합니다.
 fusiondrive/cve-2026-43499-s24u
Galaxy S24 Ultra SM-S928U1 DZF2용 CVE-2026-43499 연구 포트 (완료)
 antichainalysis/sap-netweaver-0day-cve-2025-31324
SAP NetWeaver 0day PoC — shinyhunters (scattered lapsus$ hunters) 제작, 모든 7.x 버전에 영향, CVE-2025-31324
 zeop-cybersec/apache_normalize_path
CVE-2021-41773 및 CVE-2021-42013 (Apache 2.4.49/2.4.50의 Path Traversal)을 위한 Metasploit-Framework 모듈 (스캐너 및 익스플로잇)
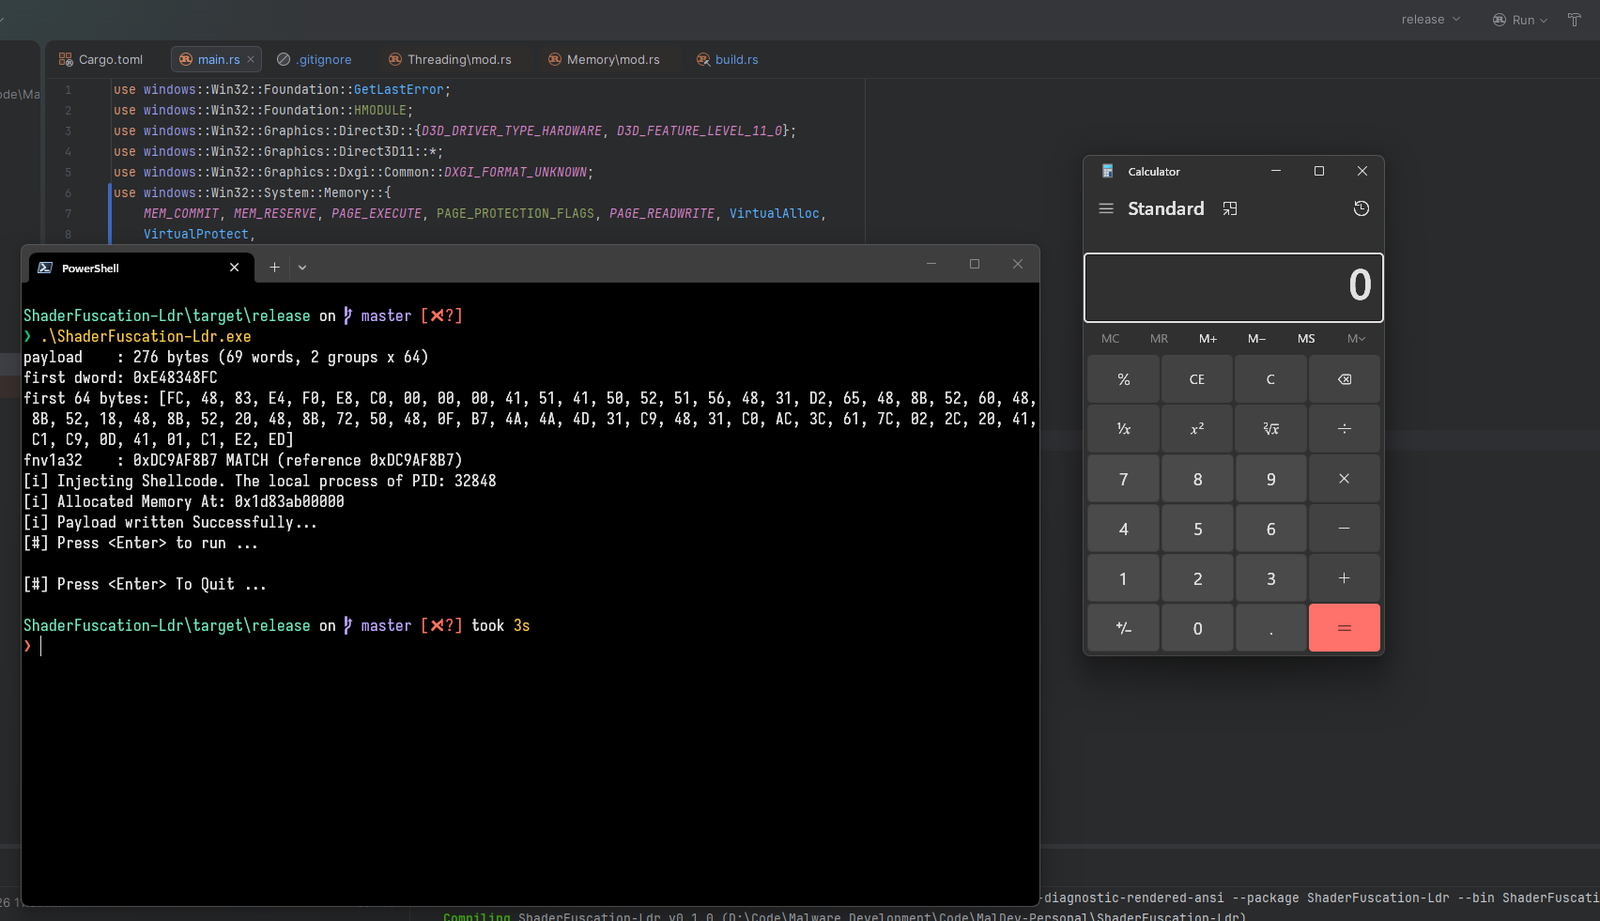 dovelus/polychrome-rs
컴퓨트 셰이더를 페이로드로 사용하는 방법에 대한 PoC