
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 eynaexp/copy-fail-cve-2026-31431-modernized
# CVE-2026-31431 개념 증명 익스플로잇 원본 Copy Fail PE 익스플로잇을 현대화한 CVE-2026-31431용 개념 증명 익스플로잇입니다. 교육 목적으로 취약점을 시연합니다.
 squeeze440/linux-entra-sso-poc
PoC — linux-entra-sso에서 Entra ID PRT SSO 쿠키 유출을 가능하게 하는 origin 검증 오류 (GHSA-g9vc-5j77-f2cm, CVE-2026-87005, CVSS 5.3).
 squeeze440/code-graph-rag-poc
PoC — code-graph-rag에서 프로젝트 루트 외부의 임의 파일 읽기/쓰기로 이어지는 심볼릭 링크 추적 (GHSA-85gg-2gfq-q95m, CVE-2026-87008, CVSS 7.1).
 oscerd/cve-2026-63621
Apache Camel camel-knative 구조화된 CloudEvent 헤더 주입(CVE-2026-63621)을 위한 개념 증명(PoC) 재현 코드로, Spring Boot 및 Quarkus 런타임에서 악의적인 확장 필드를 통한 헤더 주입을 시연합니다.
 vinukalana/dirtypipe-cve-2022-0847
이 저장소는 DirtyPipe 익스플로잇 CVE-2022-0847을 분석하고 이해하기 위해 개발되었습니다.
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
CVE-2025-59287에 대한 기술 분석 및 개념 증명 익스플로잇으로, 안전하지 않은 역직렬화를 통한 Windows Server Update Services의 치명적인 RCE 취약점이며, 영향을 받는 빌드와 완화 단계를 포함합니다.
 01luyicheng/cve-2026-99999-exploit
CVE-2026-99999 동작하는 PoC — Linux 커널 csum_start 버그에 대한 실제 VM 탈출(CVSS 9.3). 게스트에서 호스트로의 힙 누출. 참고: CVE-2026-99999-analysis (교육용).
 bombobombone/cve-2026-73312
# CVE-2026-73312 개념 증명 및 기술 문서 XenForo 2.3.13 이전 버전의 OAuth2 리프레시 토큰 재사용 취약점에 대한 개념 증명 및 기술 문서입니다. 이 문제를 테스트하기 위한 Python 스크립트가 포함되어 있습니다.
 oscerd/cve-2026-71300
Apache Camel camel-atmosphere-websocket 디스패치 헤더 주입(CVE-2026-71300)에 대한 개념 증명(PoC) 재현 도구로, 주입된 헤더를 통해 WebSocket 메시지를 공격자가 선택한 수신자로 리다이렉트할 수 있음을 시연합니다.
 oscerd/cve-2026-46590
CVE-2026-46590 재현기: Apache Camel camel-pqc key-lifecycle 안전하지 않은 역직렬화(FileBasedKeyLifecycleManager의 레거시 .key 마이그레이션이 ObjectInputStream을 통해 수행됨),…
 romain-deperne/cve-2026-34975
Plunk의 원시 MIME 구성에서 CRLF 이메일 헤더 인젝션에 대한 개념 증명 및 기술 분석으로, Python PoC를 통해 Bcc 인젝션 및 기타 벡터를 시연합니다.
 amnsecurity/litellm-command-injection-security-assessment
LiteLLM 명령 주입 위험에 대한 전문적인 취약점 평가 보고서: 경영진 요약, 기술적 영향, 수정 및 완화 전략 포함.
 itssixtyn3in/cve-2023-42222
CVE-2023-42222에 대한 개념 증명 익스플로잇으로, WebCatalog에서 Electron의 shell.openExternal을 통해 임의 URL 실행을 시연하여 보안 보호를 우회하고 코드를 실행합니다.
 vudangducminh/cve-2022-0847
CVE-2022-0847(Dirty Pipe)에 대한 개념 증명 익스플로잇으로, 읽기 전용 파일에 대한 비권한 쓰기와 권한 상승을 가능하게 하는 Linux 커널 경쟁 조건입니다.
 squeeze440/terrapod-poc
PoC — Terrapod의 플랫폼 전역 GPG 신뢰 앵커 저장소에서 누락된 인가 (GHSA-6qrc-597p-mrp9, CVE-2026-87006, CVSS 6.5).
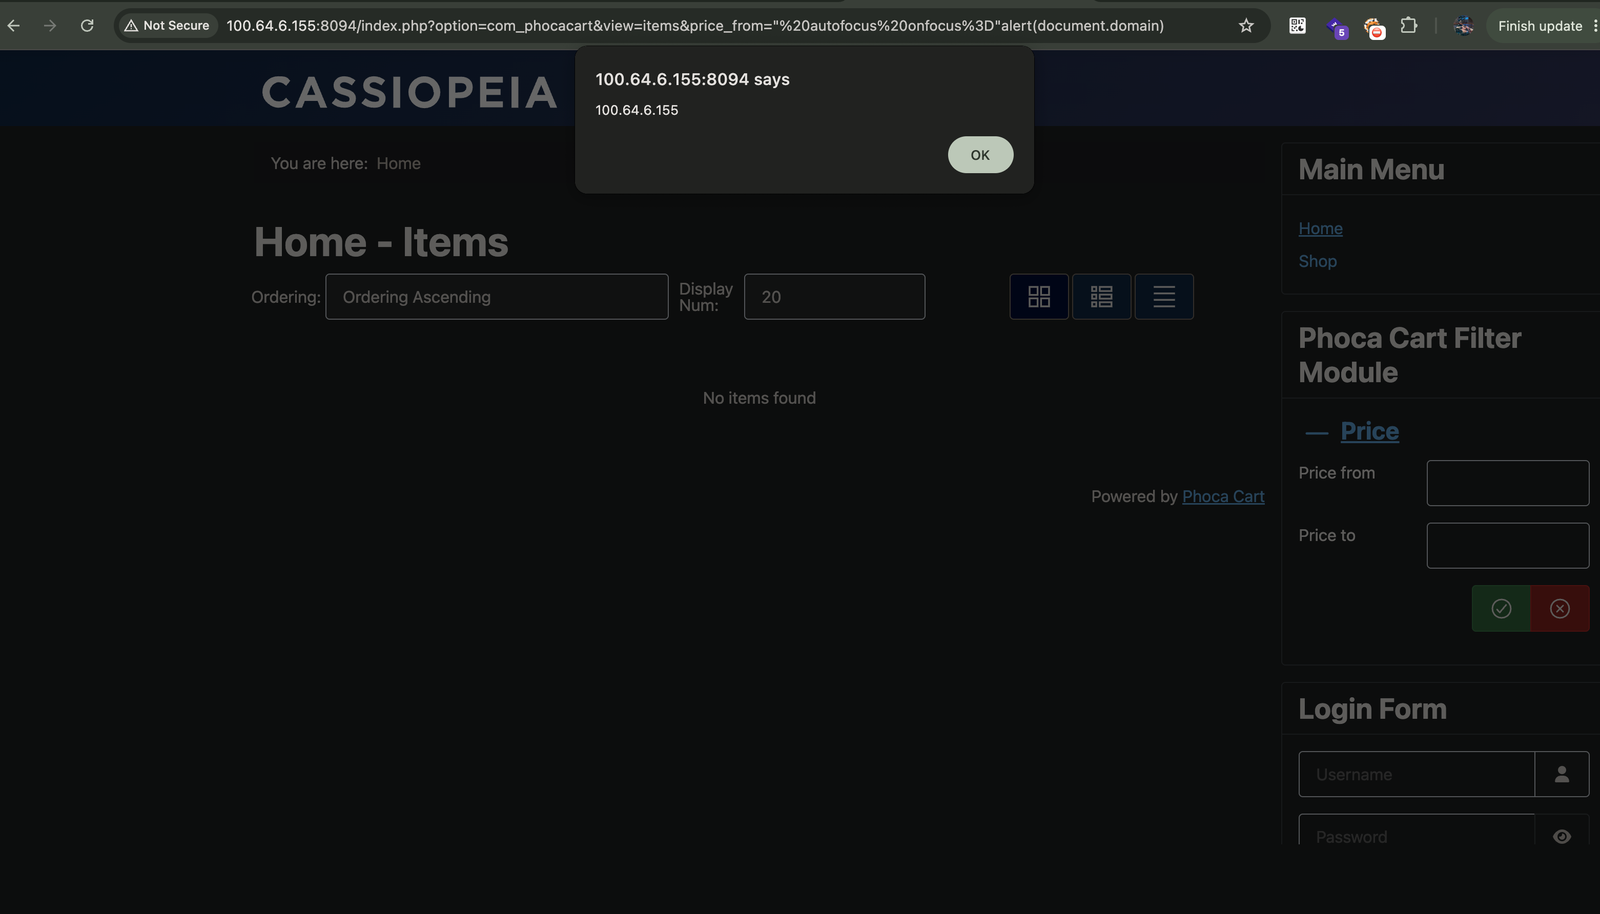 toanln-cov/cve-2026-76565
PhocaCart의 price_from & price_to 필터 매개변수를 통한 Reflected XSS
 oscerd/cve-2026-46584
CVE-2026-46584 재현기: Apache Camel camel-mail의 mail.smtp.* 헤더 주입으로 경로상 SOCKS 가로채기를 통한 자격 증명 탈취 가능 (4.14.8/4.18.3/4.21.0에서 수정됨)
 atsukisato/pgm-attack
PGM-인덱스에 대한 포이즈닝 공격 연구 코드로, 학습된 인덱스 성능을 저하시키기 위해 적대적 데이터를 구성하는 방법을 시연합니다.








