
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 hibanitt/cve-2024-38063
CVE-2024-38063에 대한 심층 기술 분석 및 개념 증명(PoC) 자료로, Windows IPv6 커널의 치명적인 원격 코드 실행(RCE) 취약점입니다. 근본 원인 분석, Scapy 기반 PoC, 교육용 연구를 위한 격리된 실습 환경 가이드를 포함합니다.
 oscerd/cve-2026-59230
Apache Camel camel-mail MimeMultipart 헤더 인젝션(CVE-2026-59230)에 대한 개념 증명 재현기로, Spring Boot 및 Quarkus 런타임에서 CamelHttpUri 인젝션을 통한 SSRF를 시연합니다.
 dingo97/cve-2026-20516
CVE-2026-20516에 대한 분석 글 및 ADB 개념 증명(PoC)으로, MediaTek Android TV MiracastService의 혼동된 대리인(confused deputy) 취약점으로 로컬 Wi-Fi Direct 상태 변경이 가능합니다.
 oscerd/cve-2026-60093
camel-azure-storage-datalake의 Apache Camel 경로 탐색 취약점(CVE-2026-60093)에 대한 개념 증명(PoC) 재현 코드로, downloadToFile을 통한 임의 파일 쓰기(arbitrary file write)를 시연합니다.
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 익스플로잇 연구 및 부트로더 잠금 해제 여정
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) - Bomb의 Linux 커널 LPE 심층 기술 분석
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
보안 권고: facil.io MIME 파서의 무한 루프 DoS (부분 경계)
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
CVE-2026-86547에 대한 독립 실행형 개념 증명으로, mrubyc op_enter()의 4.0.0까지의 NULL 포인터 역참조 취약점입니다.
 brunoteixeira1996/cve-2023-36250
# GNOME Time Tracker 3.0.2 CSV 인젝션 PoC GNOME Time Tracker 3.0.2의 CSV 인젝션에 대한 개념 증명(PoC)으로, 조작된 .tsv 파일과 수식 인젝션을 통한 임의 코드 실행을 시연합니다.
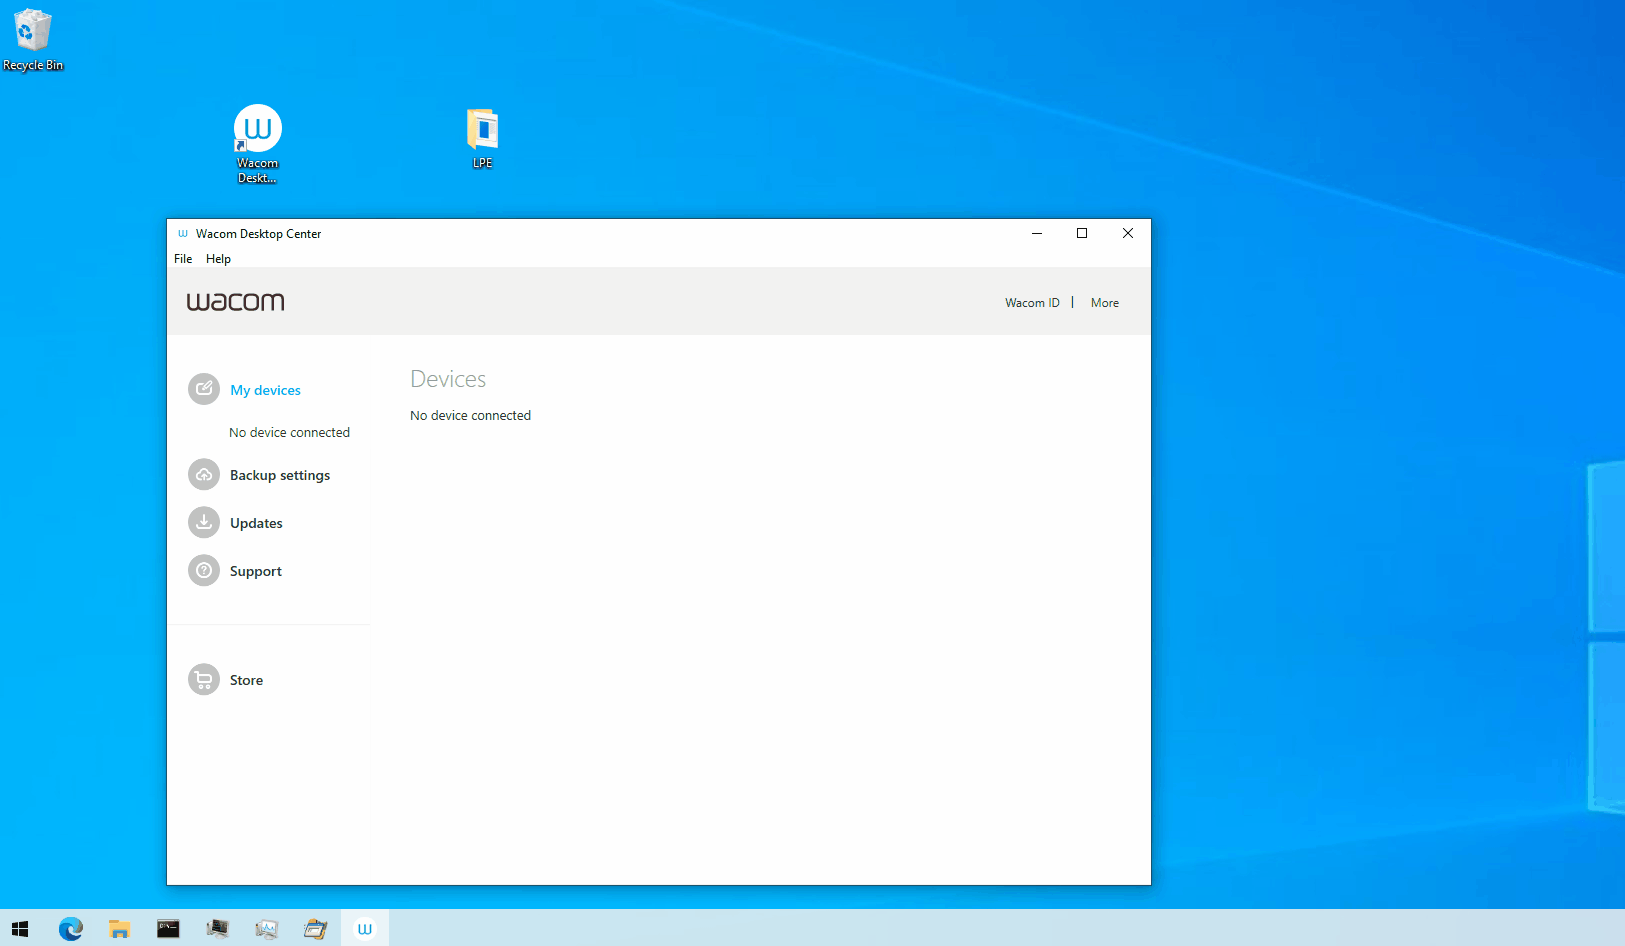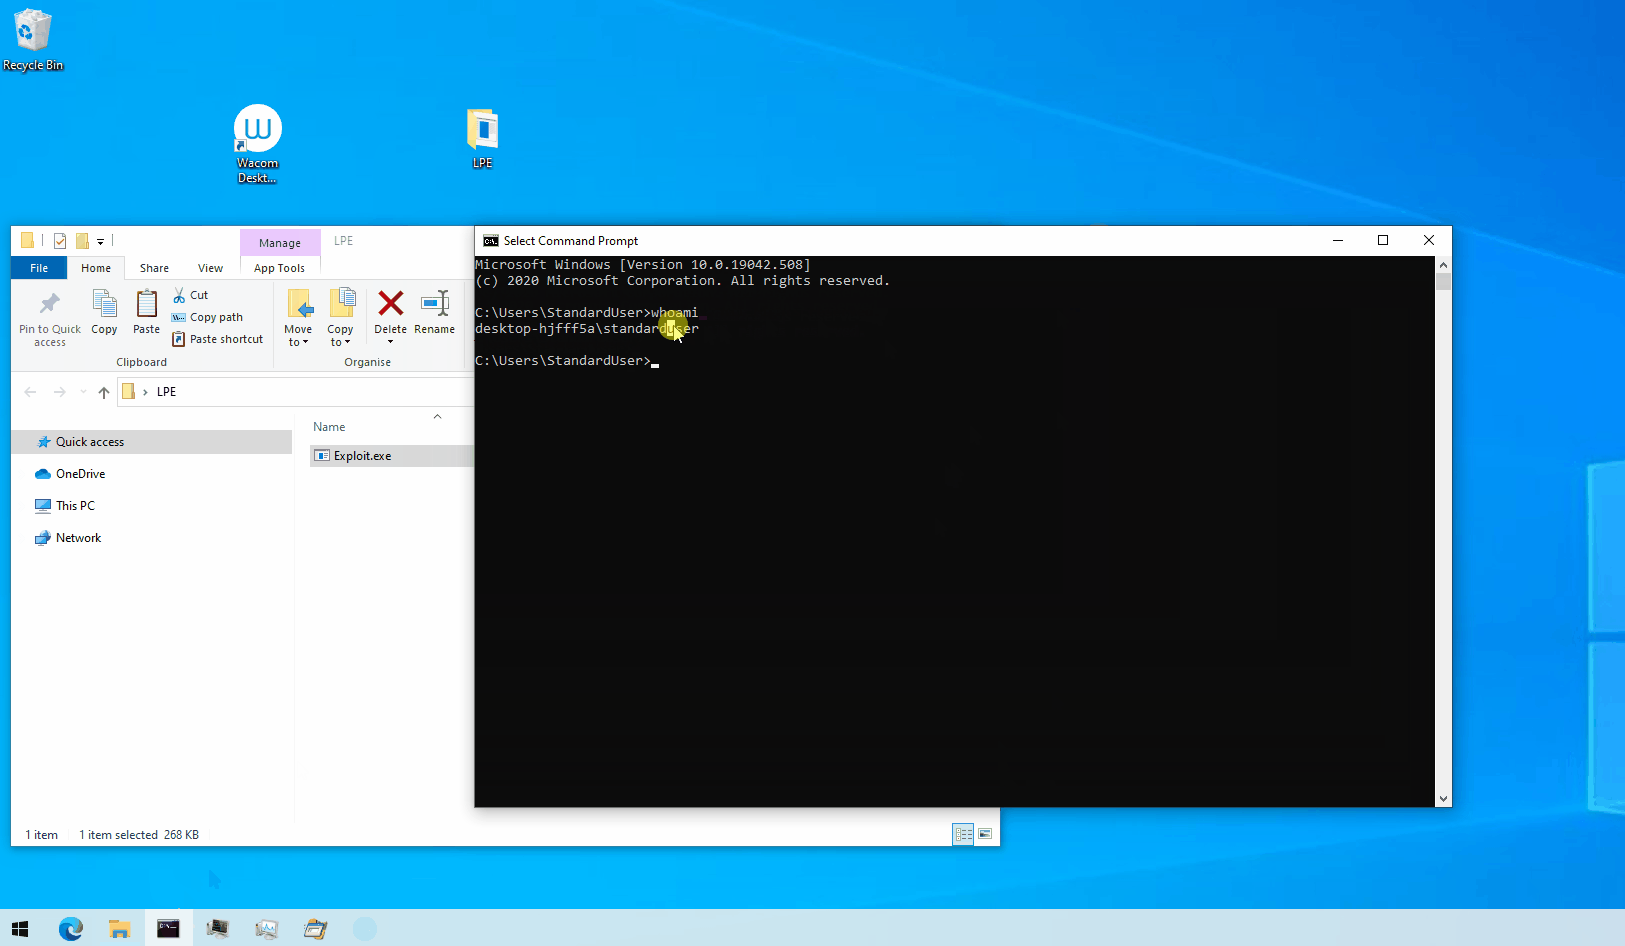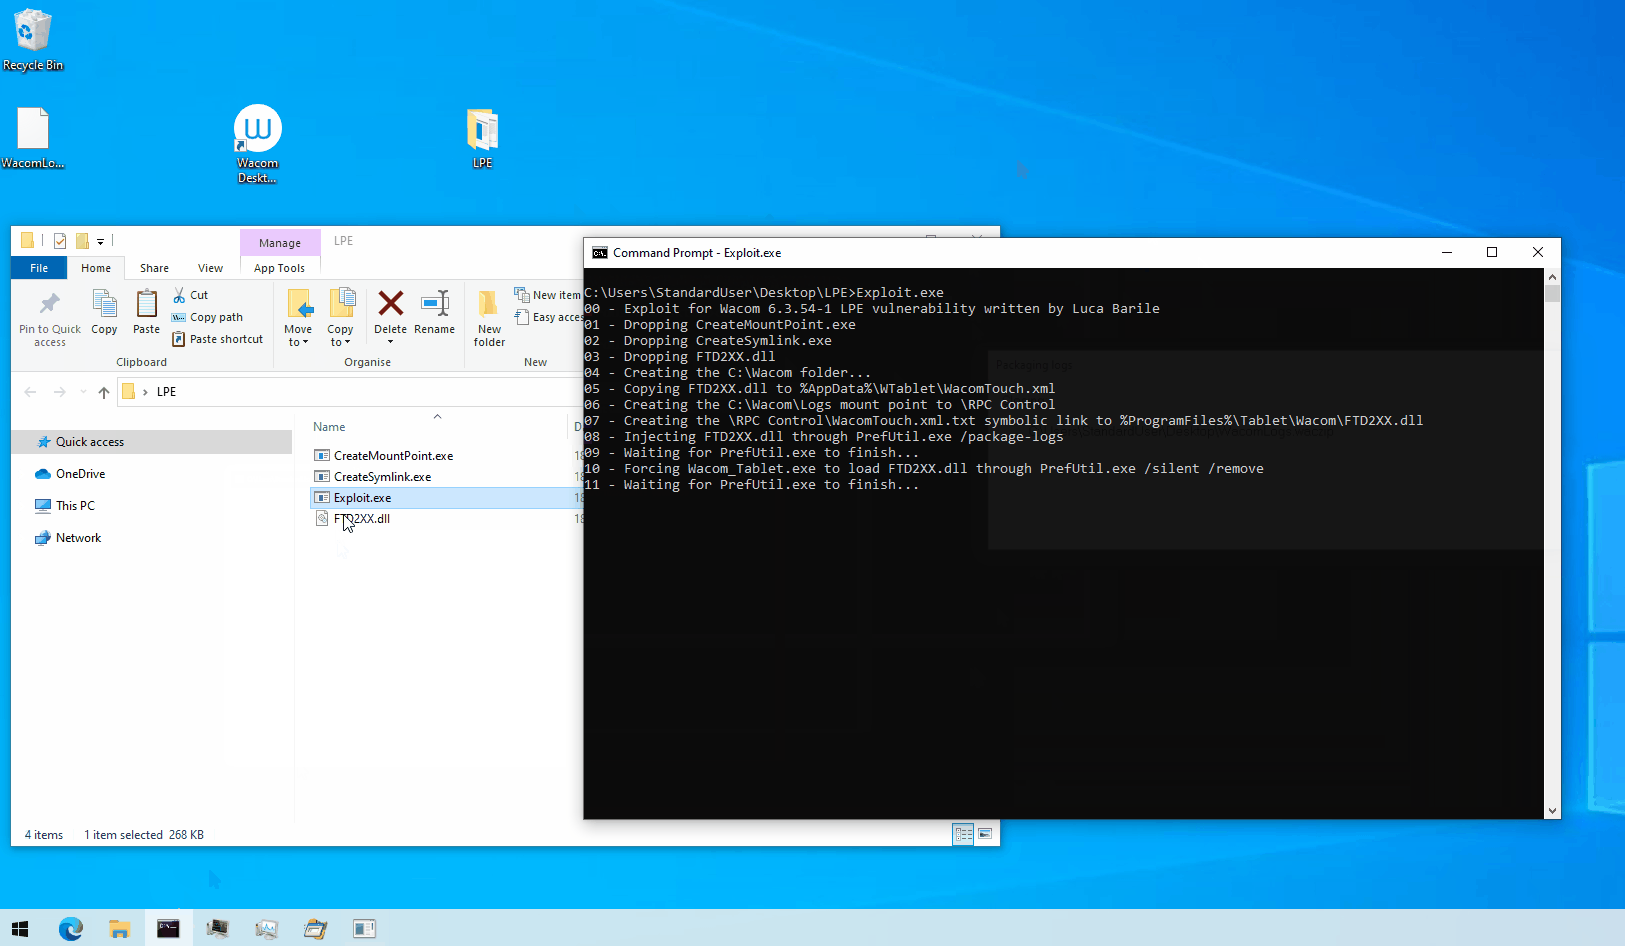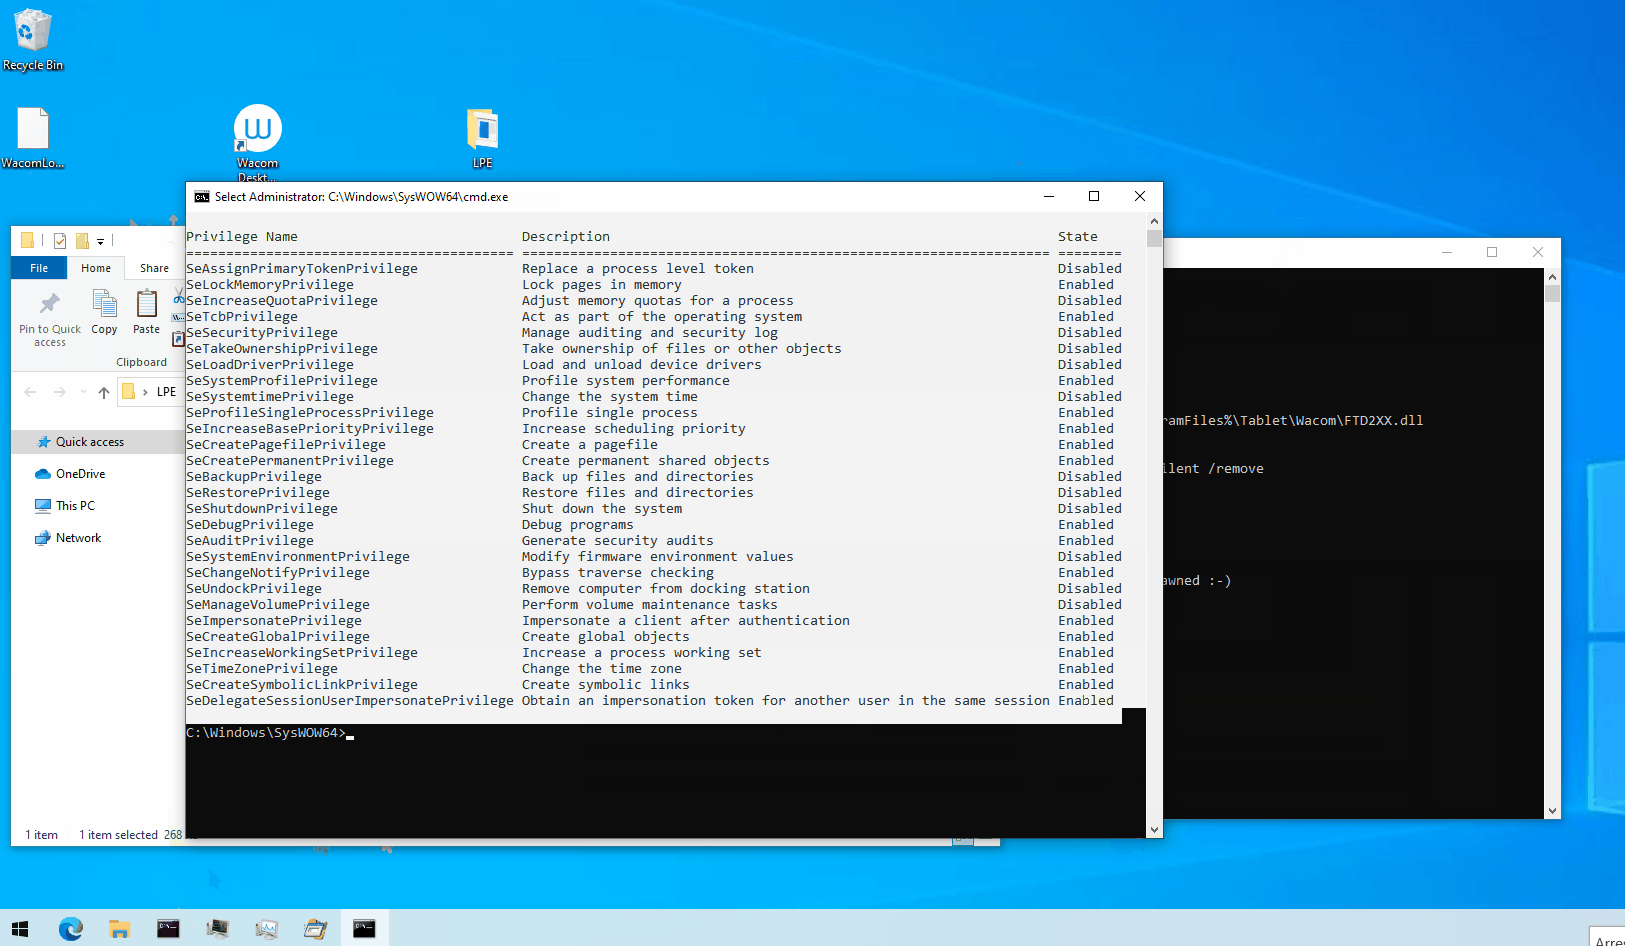 lucabarile/zdi-can-16857
CVE-2023-32163에 대한 익스플로잇 및 보고서
 velessecurity/cve-2021-1675-printnightmare-analysis
PrintNightmare(CVE-2021-1675 / CVE-2021-34527)에 대한 기술 문서 및 분석으로, RCE/LPE 악용, Windows 이벤트 로그를 통한 탐지, Print Spooler 완화 방안을 다룹니다.
 itres-labs/cve-2023-3350
IBERMATICA RPS의 암호화 관련 취약점에 대한 익스플로잇 [CVE-2023-3350]
 l0lsec/cve-2021-3262
CVE-2021-3262 - TripSpark VEO Transportation / NovusEDU의 editOEN 매개변수에서의 블라인드 SQL 인젝션. 인증되지 않음, 인터넷 노출. 페이로드, 주석이 달린 요청 및 증거.
 skoveit/cve-2026-34200
Proof-of-concept demonstrating unauthenticated cross-origin takeover of Nhost MCP Server, enabling database exfiltration, table drops, and permission…
 k0nnect/cve-2026-21440-writeup-poc
poc 및 writeup for cve-2026-21440: @adonisjs/bodyparser의 치명적인 경로 탐색 취약점으로 임의 파일 쓰기를 허용함
 paparojonathan/cve-2026-9335-keras-hdf5-externallink
CVE-2026-9335: KerasFileEditor와 load_weights가 h5py ExternalLinks를 따라가며, keras ≤ 3.14.0에서 임의의 로컬 HDF5 파일 내용을 노출합니다. 권고 및 검증된 PoC 포함.
 gabrielftanaka/cve-2026-82221-poc
RegistrationMagic WordPress 플러그인 비인증 반사형 크로스 사이트 스크립팅(XSS) PoC
 oscerd/cve-2026-63039
CVE-2026-63039에 대한 개념 증명(PoC)으로, Apache InLong의 AuditAlertRule에서 orderField/orderType를 통한 ORDER BY SQL 인젝션을 시연하며, Docker 기반 재현기와 수정 검증을 포함합니다.








