
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 jamezx32/cve-2026-85046
V8 인라인 처리된 Array.prototype.sort의 elements-kind 혼동 - PoC + addrof (N-day 연구)
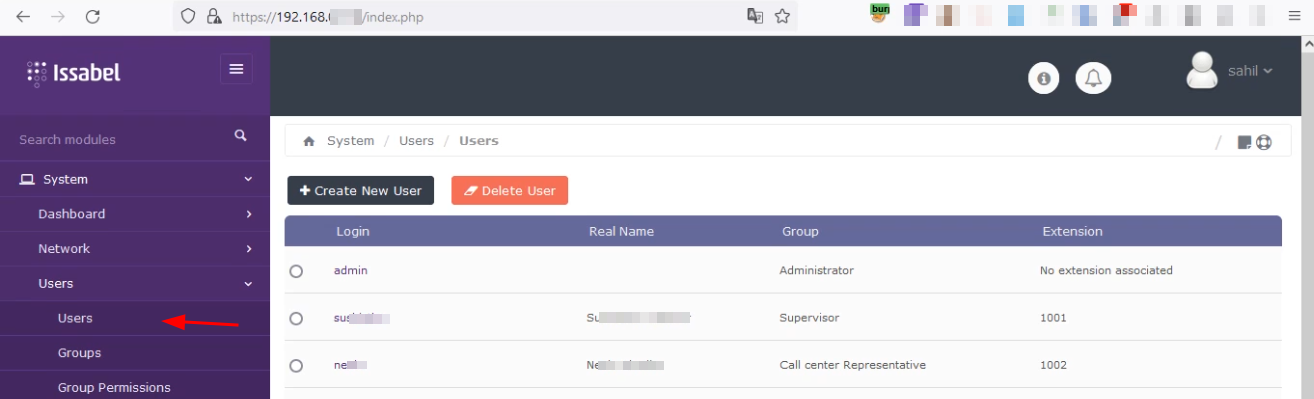 sahiloj/cve-2023-34839
CVE-2023-34839는 널리 사용되는 오픈소스 통합 커뮤니케이션 플랫폼인 Issabel PBX 버전 4.0.0-6에서 발견된 사이트 간 요청 위조(CSRF) 취약점입니다.
 abraxas/pfsense-limiter-aqm
pfSense CE 2.9.0-DEVELOPMENT - 중간 - 원격 - 구성 주입 - limiter AQM 개행
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 높음 - 로컬 - 크래시 - FTS5 secure-delete PutVarint 푸터 오버런
 bombobombone/cve-2026-102971
CVE-2026-102971에 대한 정제된 보고서 및 loopback 전용 PoC로, MediaWiki REST 리비전 응답이 숨겨진 리비전 작성자의 사용자 ID를 유출하는 문제입니다.
 danielw98/zero-click-exploit-analysis
CVE-2025-55177 + CVE-2025-43300: WhatsApp-ImageIO 제로클릭 iOS 체인 리버스 엔지니어링, 대화형 실습 포함
 undacmic/heartbleed-proof-of-concept
CVE-2014-0160에 설명된 Heartbeat Extension 버그를 악용하기 위한 개념 증명. :old_key: :unlock:
 oscerd/cve-2026-95629
CVE-2026-95629에 대한 실행 가능한 개념 증명 재현기로, Apache Camel camel-docling의 경로 순회 취약점이며 output-path 헤더가 docling의 --output에 그대로 전달됩니다.
 abraxas/pfsense-dyndns-cache-path
pfSense CE 2.9.0-DEVELOPMENT - 중간 - 원격 - 파일 쓰기 - DynDNS 캐시 경로
 horkimhab/cve-2026-59265
CVE-2026-59265(LibreOffice 및 OpenOffice 취약점)에 대한 개념 증명 및 연구 자료로, 승인된 실험실 테스트와 보안 교육을 목적으로 합니다.
 ammarkrblt/cve-2026-78818-cyberpanel-phpselection-rce
CVE-2026-78818 - CyberPanel <= 2.4.7 인증된 root RCE, phpSelection 명령 주입 + cloudAPI WAF 우회
 malhyuk/cve-2026-98180
CVE-2026-98180에 대한 개념 증명(PoC) 및 KASAN으로 확인된 KUnit 재현기입니다. 이 취약점은 권한 없는 SYNC_IOC_FILE_INFO를 통해 도달 가능한, 스케줄러를 포함하는 ring 및 VM 객체의 drm/msm…
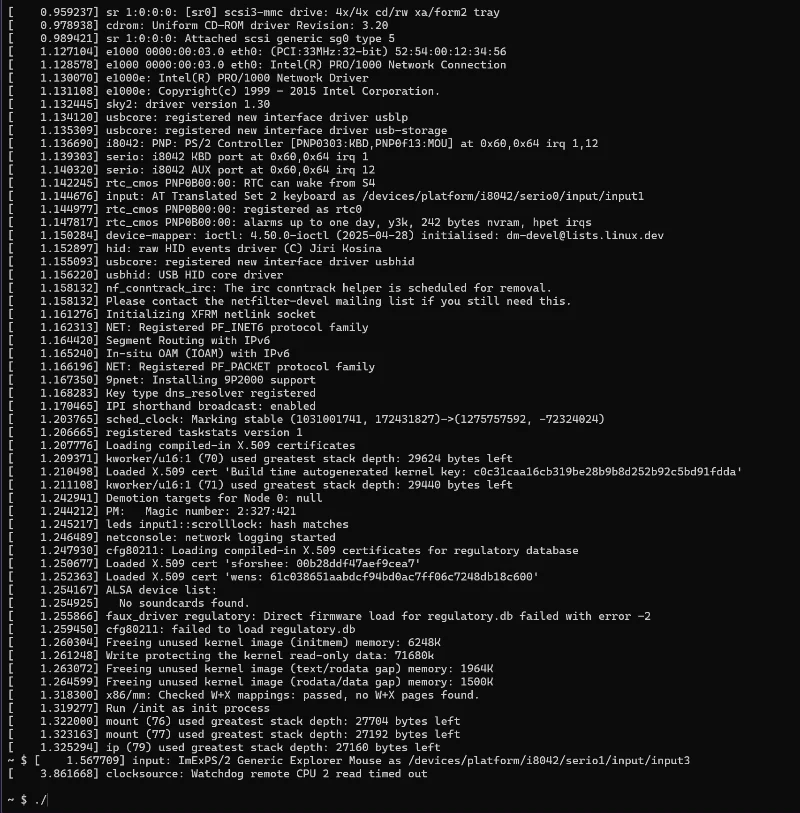 imkidz0/poc-cve-2026-98258
CVE-2026-98258을 시연하는 개념 증명으로, 만료 목록에서 대기 중인 타이머가 해제되는 Linux 커널 posix-cpu-timers 결함이며, 동작하는 데모를 포함합니다.
 jgalego/hiddensteps
HiddenSteps — 로컬 우선 개인 워크플로우 인텔리전스 플랫폼
 abraxas/proftpd-site-copy-dest-follow
ProFTPD 1.3.9d - 높음 - 원격 - 권한 잔여 / 파일 쓰기 - SITE COPY 대상이 심볼릭 링크를 따름
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - High - Remote - 권한 잔존 / 파일 쓰기 - SFTP copy-file이 대상 WRITE를 건너뜀
 bombobombone/cve-2026-103585
MediaSearch QuickView의 javascript: 라이선스 URL을 통한 저장형 XSS를 시연하는 정제된 보고서 및 루프백 전용 PoC 스크립트 (CVE-2026-103585).
 abraxas/pfsense-uploadconfig
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - 권한 잔여 - 숨겨진 uploadconfig








