
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 demining/bluetooth-attacks-cve-2025-27840
Bitcoin Cryptanalysis: ESP32 마이크로컨트롤러의 CVE-2025-27840 취약점이 Wi-Fi 및 Bluetooth를 통해 수십억 개의 IoT 기기를 위험에 빠뜨립니다
 safety-research/red-teaming-auto-mode
AI 자동 모드 모니터 레드팀을 위한 연구 코드로, 시뮬레이션 평가, 퍼징, Claude Code 및 Codex guardian용 모니터 구현을 포함합니다.
 xingchenrs/cybermeowfians
CyberMeowfil(CVE-2026-43499 및 43074)의 다음 단계, vivo 기기에 치우쳐 있을 가능성이 있나요?
 treeai-lab/awesome-rag-security
검색 증강 생성 보안에 관한 연구 논문 큐레이션 컬렉션으로, 지식 오염, 검색 조작, 컨텍스트 악용, 방어를 아우르는 SLOT 분류 체계에 따라 구성되어 있습니다.
 00052/spectre-attack-example
2018년 1월 2일 (CVE-2017-5753 및 CVE-2017-5715) “스펙터” Spectre 취약점 익스플로잇
 nullze/cve-2020-10558
Tesla 모든 차량 DoS 인포테인먼트 터치스크린 인터페이스 해킹 CVE-2020-10558
 zhubaohe123/ghostlock-kit
vivo iQOO Neo9S Pro (MT6989)용 원클릭 루트 킷으로, MCAST 전송을 통해 CVE-2026-43499 futex PI UAF를 익스플로잇하며, 스크립트와 분석 문서를 포함합니다.
 vincentbernat/cve-2015-3456
CVE-2015-3456과 관련된 실험들
 ashrafzaryouh/cve-2026-33825
CVE-2026-33825(BlueHammer)에 관한 문서 및 연구로, Windows에서 발생하는 Microsoft Defender의 TOCTOU 로컬 권한 상승 취약점을 다루며, 익스플로잇 흐름, 침해 지표 및 완화 방안을 포함합니다.
 manizada/pppoeject
리눅스 커널 로컬 권한 상승 PoC로, CVE-2026-68121을 대상으로 하며 PPPoE, FUSE, IP6GRE를 연쇄하여 커널 메모리를 손상시키고 root 권한을 획득합니다.
 manizada/diagspill
CVE-2026-74469에 대한 로컬 권한 상승 PoC로, SCTP 진단 응답 커널 메모리 손상을 악용하여 Linux x86-64 시스템에서 root 권한을 획득합니다.
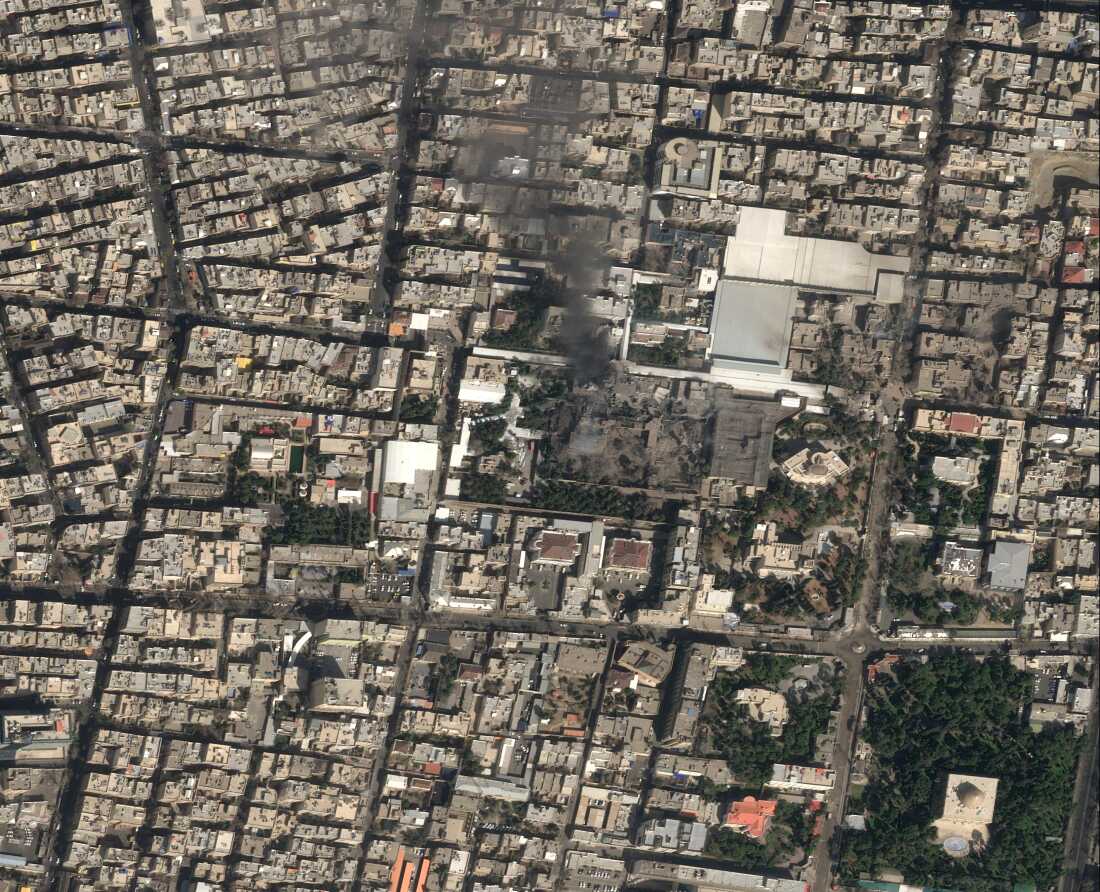 albintouma/iran-war-media
Iran War Media Monitor은 미국-이스라엘의 이란 전쟁에 관한 뉴스 기사를 수집하고, 감정 분석을 적용하여 누가 전쟁을 지지하고 반대하는지 밝혀냅니다.
 muhammad-usama-sardar/intra-handshake-fail
IETF 인터넷 드래프트로, 증명된 TLS 핸드셰이크에서의 초기 증명 위험을 분석하고 CVE-2026-33697을 문서화하며 기밀 컴퓨팅을 위한 프로토콜 완화 방안을 제안한다.
 0xblackash/cve-2026-33825
CVE-2026-33825
 hunters-sec/cve-2025-31200
IOS 오디오 버퍼 오버플로 CVE-2025-31200 POC
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 디버그 채널(tmpsvr opcode 0xC456/0xF0)의 루트 파일 읽기/쓰기 취약점에 대한 공개 및 PoC로, CVSS 분석과 핸들러 디컴파일을 포함합니다.
 ztcoalson/if-guide
[NeurIPS '25] "IF-Guide: Influence Function-Guided Suppression of Harmful Training Data for Reducing LLM Toxicity" 논문 코드
 erupmi/cve-2018-4416-exploit
CVE-2018-4416에 대한 교육용 워크스루로, WebKit JavaScriptCore 타입 혼동 취약점의 PoC, 디버깅 설정, 그리고 일반적인 브라우저 바이너리 익스플로잇 기법 분석을 다룹니다.








