
 ashrafzaryouh/cve-2026-33825
CVE-2026-33825(BlueHammer)에 관한 문서 및 연구로, Windows에서 발생하는 Microsoft Defender의 TOCTOU 로컬 권한 상승 취약점을 다루며, 익스플로잇 흐름, 침해 지표 및 완화 방안을 포함합니다.

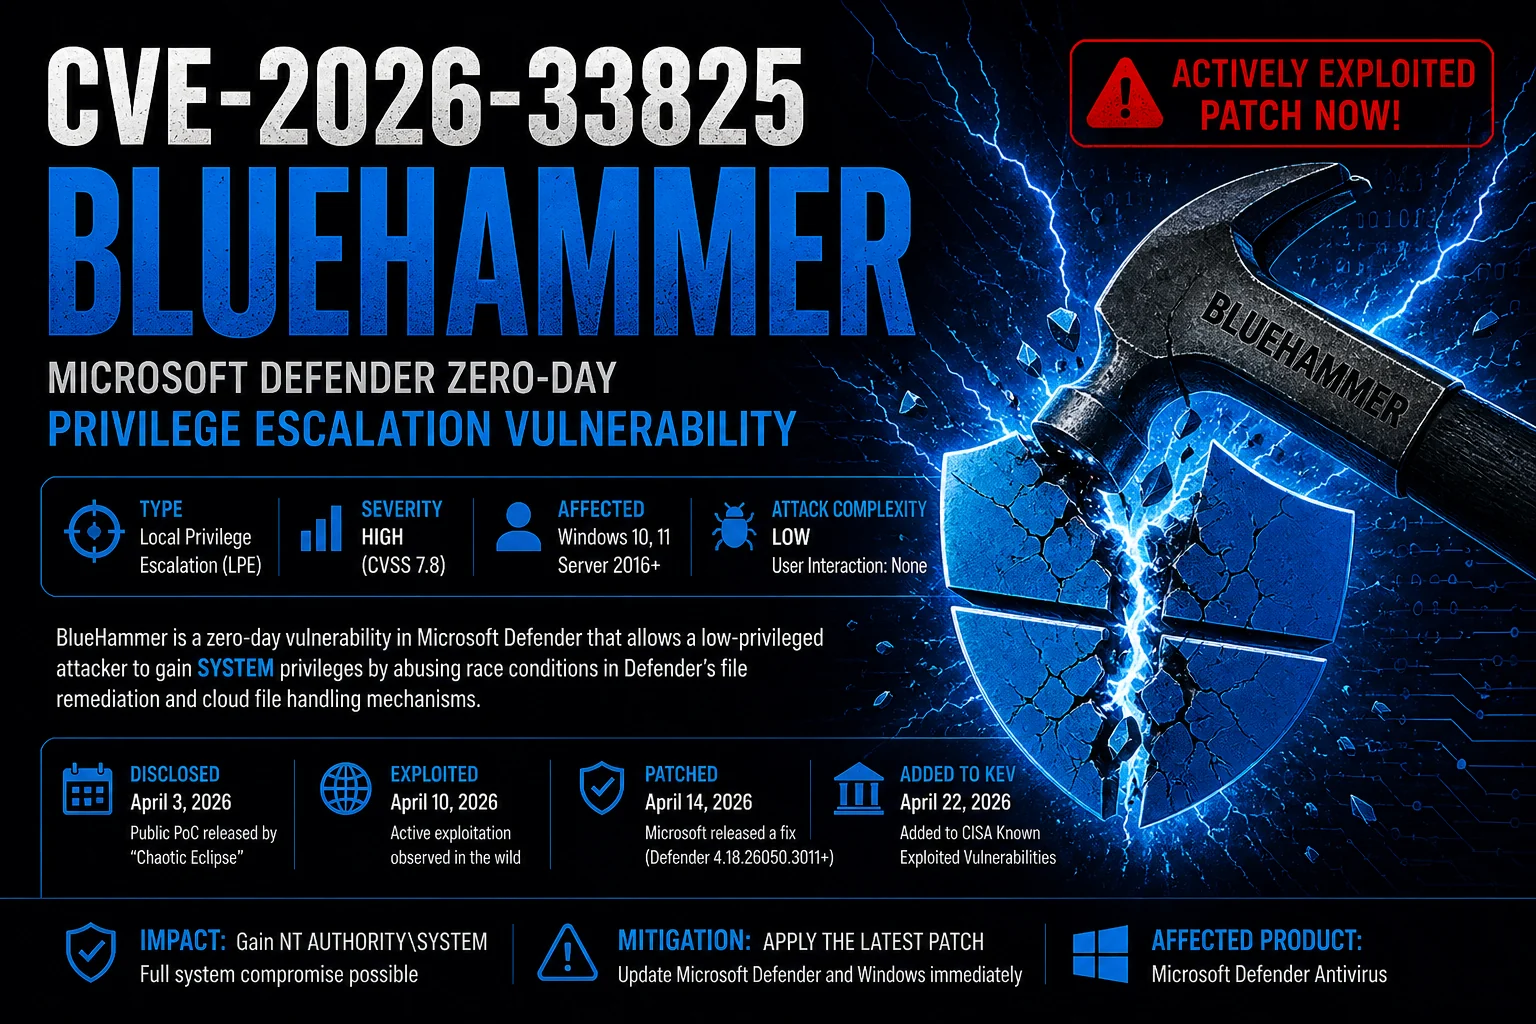


BlueHammer는 Windows 시스템의 Microsoft Defender 구성 요소에 영향을 미치는 고위험 로컬 권한 상승 취약점입니다.
이 결함을 통해 낮은 권한의 공격자는 파일 시스템 경쟁 조건과 권한 있는 Defender 작업을 악용하여 NT AUTHORITY\SYSTEM으로 권한을 상승시킬 수 있습니다.
| 필드 | 값 |
|---|---|
| CVE | CVE-2026-33825 |
| 별칭 | BlueHammer |
| 심각도 | 높음 |
| CVSS | ~7.8 |
| 유형 | 로컬 권한 상승 |
| 영향 대상 | Windows 10 / 11 / Server |
| 구성 요소 | Microsoft Defender |
| 악용 여부 | 공개 PoC 보고됨 |
| 필요 권한 | 낮음 |
| 영향 | SYSTEM 권한 상승 |
BlueHammer는 권한 있는 Microsoft Defender 작업 내부의 TOCTOU(Time-of-Check to Time-of-Use) 경쟁 조건 취약점입니다.
이 취약점은 reportedly 다음을 악용합니다:
이 익스플로잇은 Defender를 조작하여 공격자가 제어하는 대상에 대해 권한 있는 파일 시스템 작업을 수행하도록 만듭니다.
성공적인 악용을 통해 공격자는 다음을 수행할 수 있습니다:
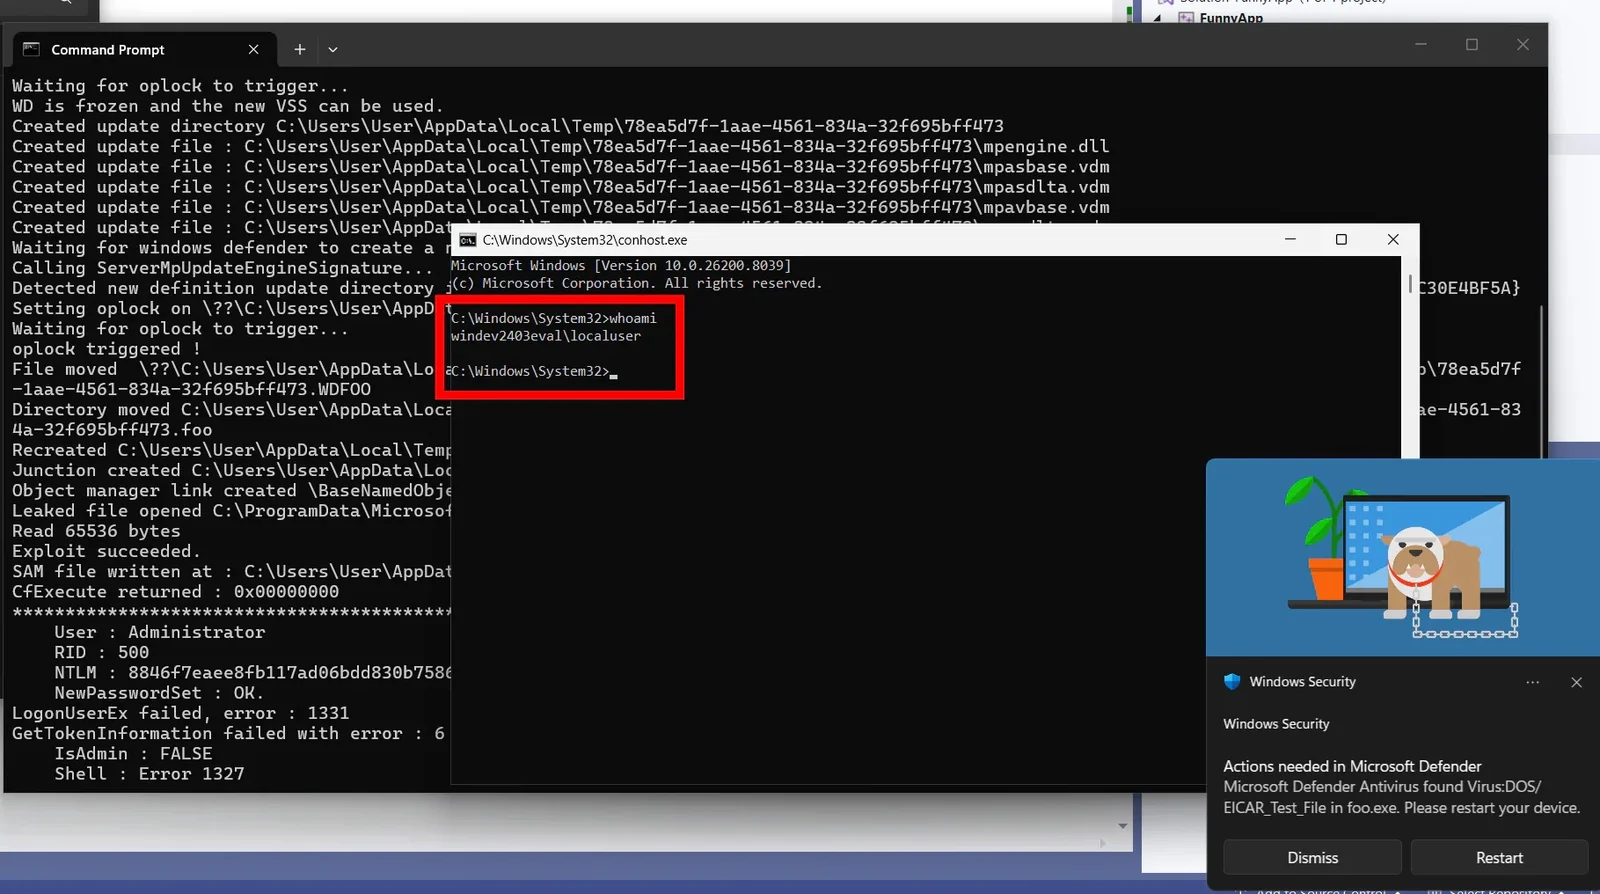
Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM
BlueHammer는 다음 사이의 간극을 악용합니다:
Time of Check
        ↓
Time of Use
Defender는 파일/경로를 검증하지만, 권한 있는 작업이 완료되기 전에 공격자가 대상을 바꿔치기합니다.
공격자들은 reportedly 다음을 사용합니다:
권한 있는 Defender 작업을 리디렉션하기 위해 사용합니다.
개념적 예시:
Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file
Oplocks는 공격자가 파일 작업을 일시적으로 동결하는 데 도움을 줍니다:
Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges
이로 인해 경쟁 조건(race condition)의 신뢰성이 높아집니다.
영향을 받는 것으로 보고된 항목:
MsMpEng.exeMpSigStub.exe보안 소프트웨어는:
이로 인해 파일 시스템 경쟁 조건 취약점은 극도로 위험해집니다.
BlueHammer는 다음을 입증했습니다:
방어 소프트웨어 자체가 권한 상승 경로가 될 수 있다는 점을.
최신 Defender 플랫폼 업데이트를 설치하십시오.
모든 Patch Tuesday 업데이트가 설치되어 있는지 확인하십시오.
다음을 주의 깊게 살펴보십시오:
신뢰할 수 없는 사용자 및 애플리케이션의 실행을 제한하십시오.
잠재적인 지표는 다음을 포함할 수 있습니다:
Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns
| 취약점 | 설명 |
|---|---|
| PrintNightmare | Windows Print Spooler RCE/LPE |
| HiveNightmare | SAM 노출 취약점 |
| RedSun | 관련 Defender 악용 기법 |
| unDefend | Defender 악용 기법 계열 |
| 개념 | 설명 |
|---|---|
| LPE | 로컬 권한 상승(Local Privilege Escalation) |
| TOCTOU | 검사 시점과 사용 시점 간 불일치 취약점 |
| Oplocks | 파일시스템 작업 동기화 |
| Reparse Points | 파일시스템 리디렉션 기능 |
| SYSTEM | Windows 최고 로컬 권한 |
이 저장소/문서는 다음 목적으로 제공됩니다:
이 정보를 무단 활동에 사용하지 마십시오.






