
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 munshi007/aura-state
Python 프레임워크로, Z3 정리 증명, CTL 모델 검사 및 적합 예측을 통한 형식 검증과 함께 상태 기계로서 LLM 워크플로우를 구축하여 증명 가능하게 올바른 데이터 추출을 지원합니다.
 ethiack/cve-2023-29007
CVE-2023-29007에 대한 개념 증명(PoC) 익스플로잇으로, Git 임의 구성 삽입 취약점입니다. 악의적으로 조작된 저장소를 통한 익스플로잇을 시연하여 코드 실행을 달성하는 방법을 보여줍니다.
 knight0x07/winrar-code-execution-vulnerability-cve-2023-38831
WinRAR 코드 실행 취약점 CVE-2023-38831에 대한 교육적 분석으로, 구조화된 문서를 통해 악용 메커니즘과 완화 전략을 다룹니다.
 divagr18/gpu-instance-fingerprint
동일한 GPU들 사이에서도 원자적 덧셈이 도착하는 순서로부터 실행 중인 정확한 GPU의 지문을 채취합니다. 99.1% 정확도로 재부팅 후에도 유지되며, 위조할 수 없고, 기본 torch.index_add_ 호출만으로도 이 정보가 유출됩니다.
 bitdefender/swapgs-attack-poc
이 저장소에는 SWAPGS 공격 PoC(CVE-2019-1125)의 소스 코드와 문서가 포함되어 있습니다.
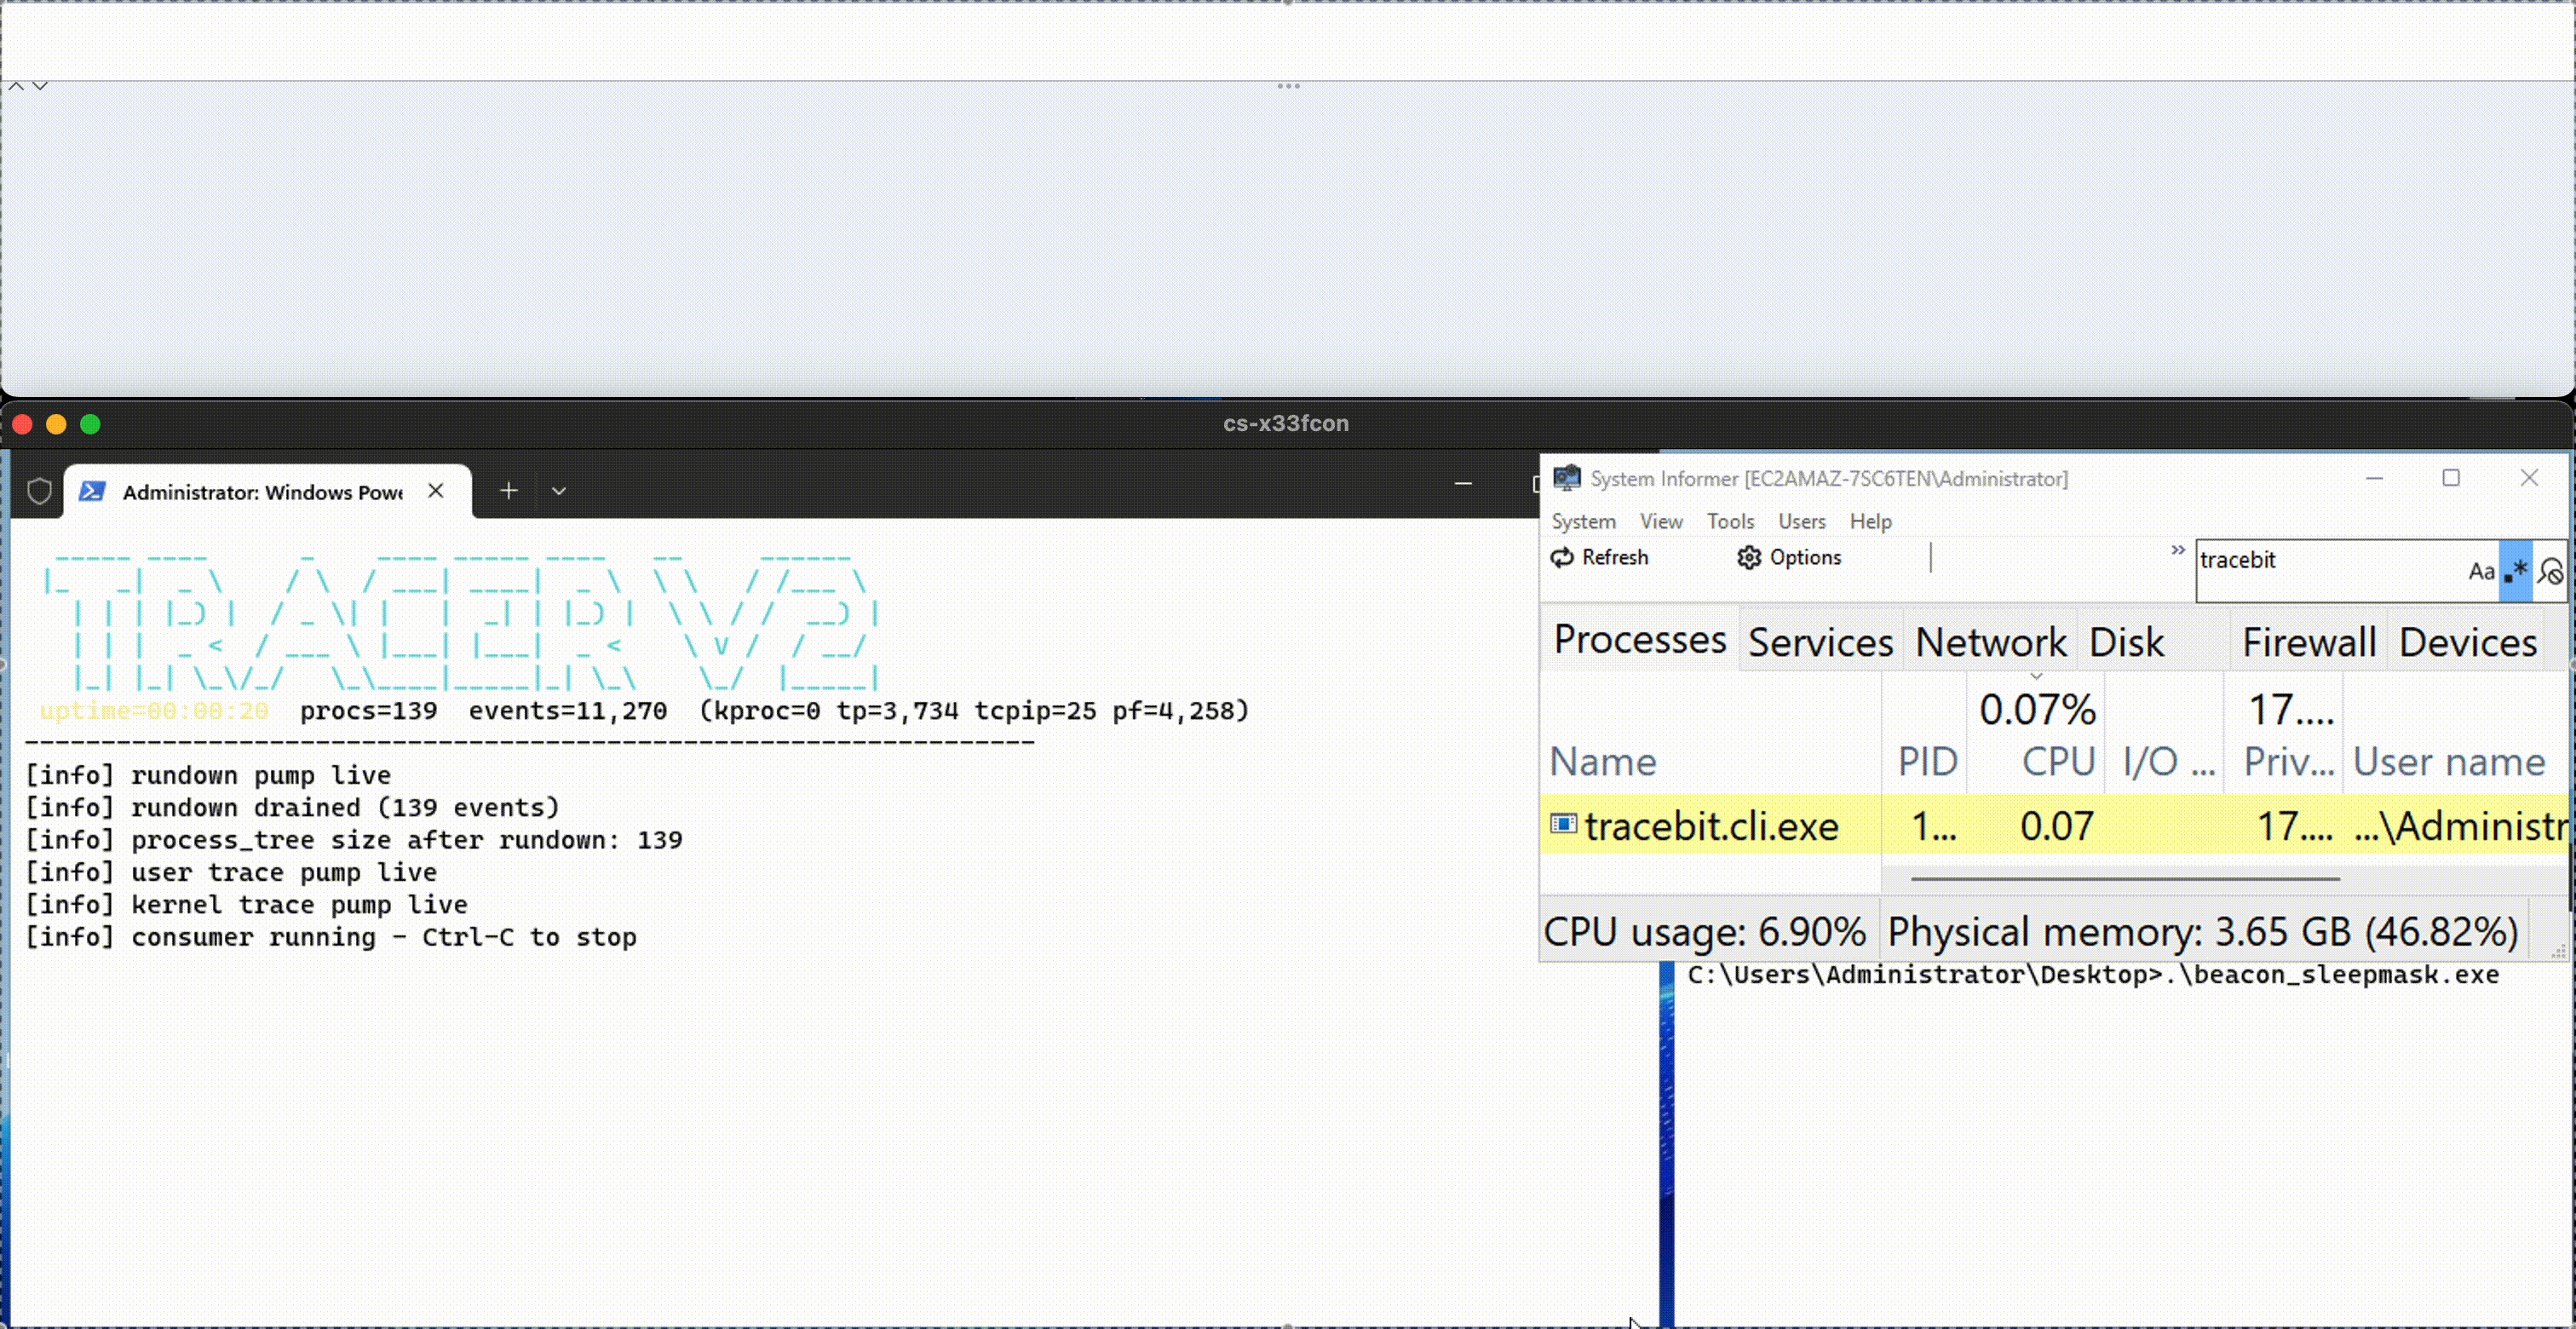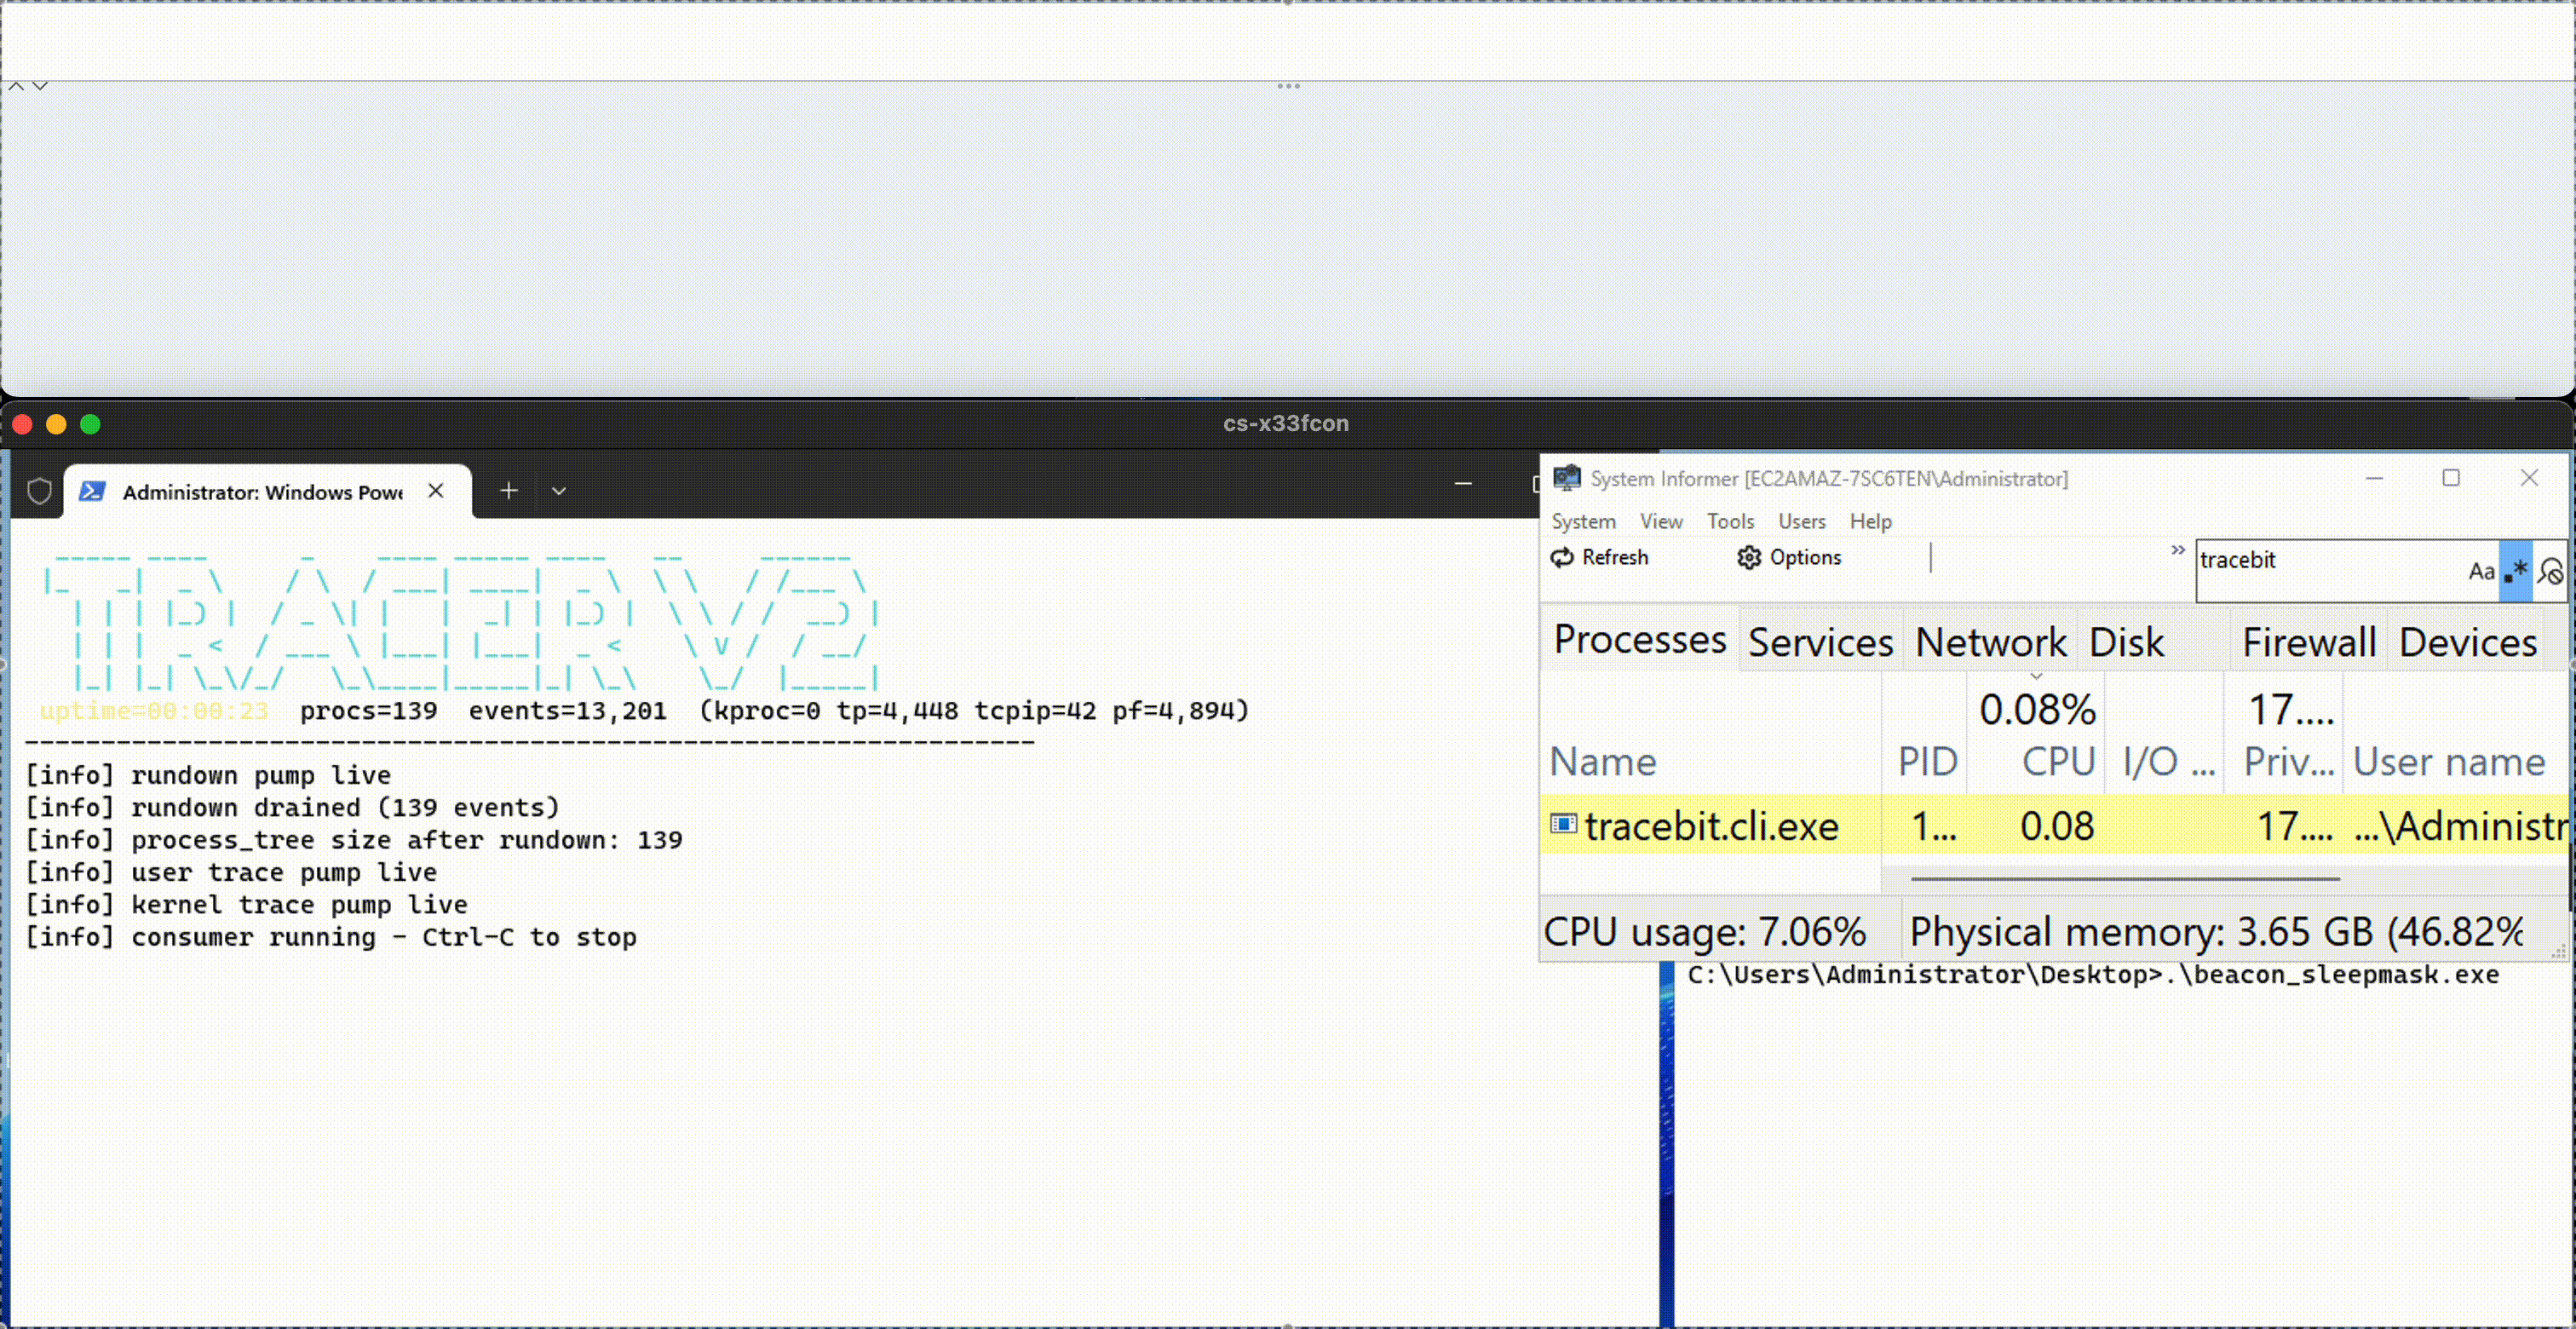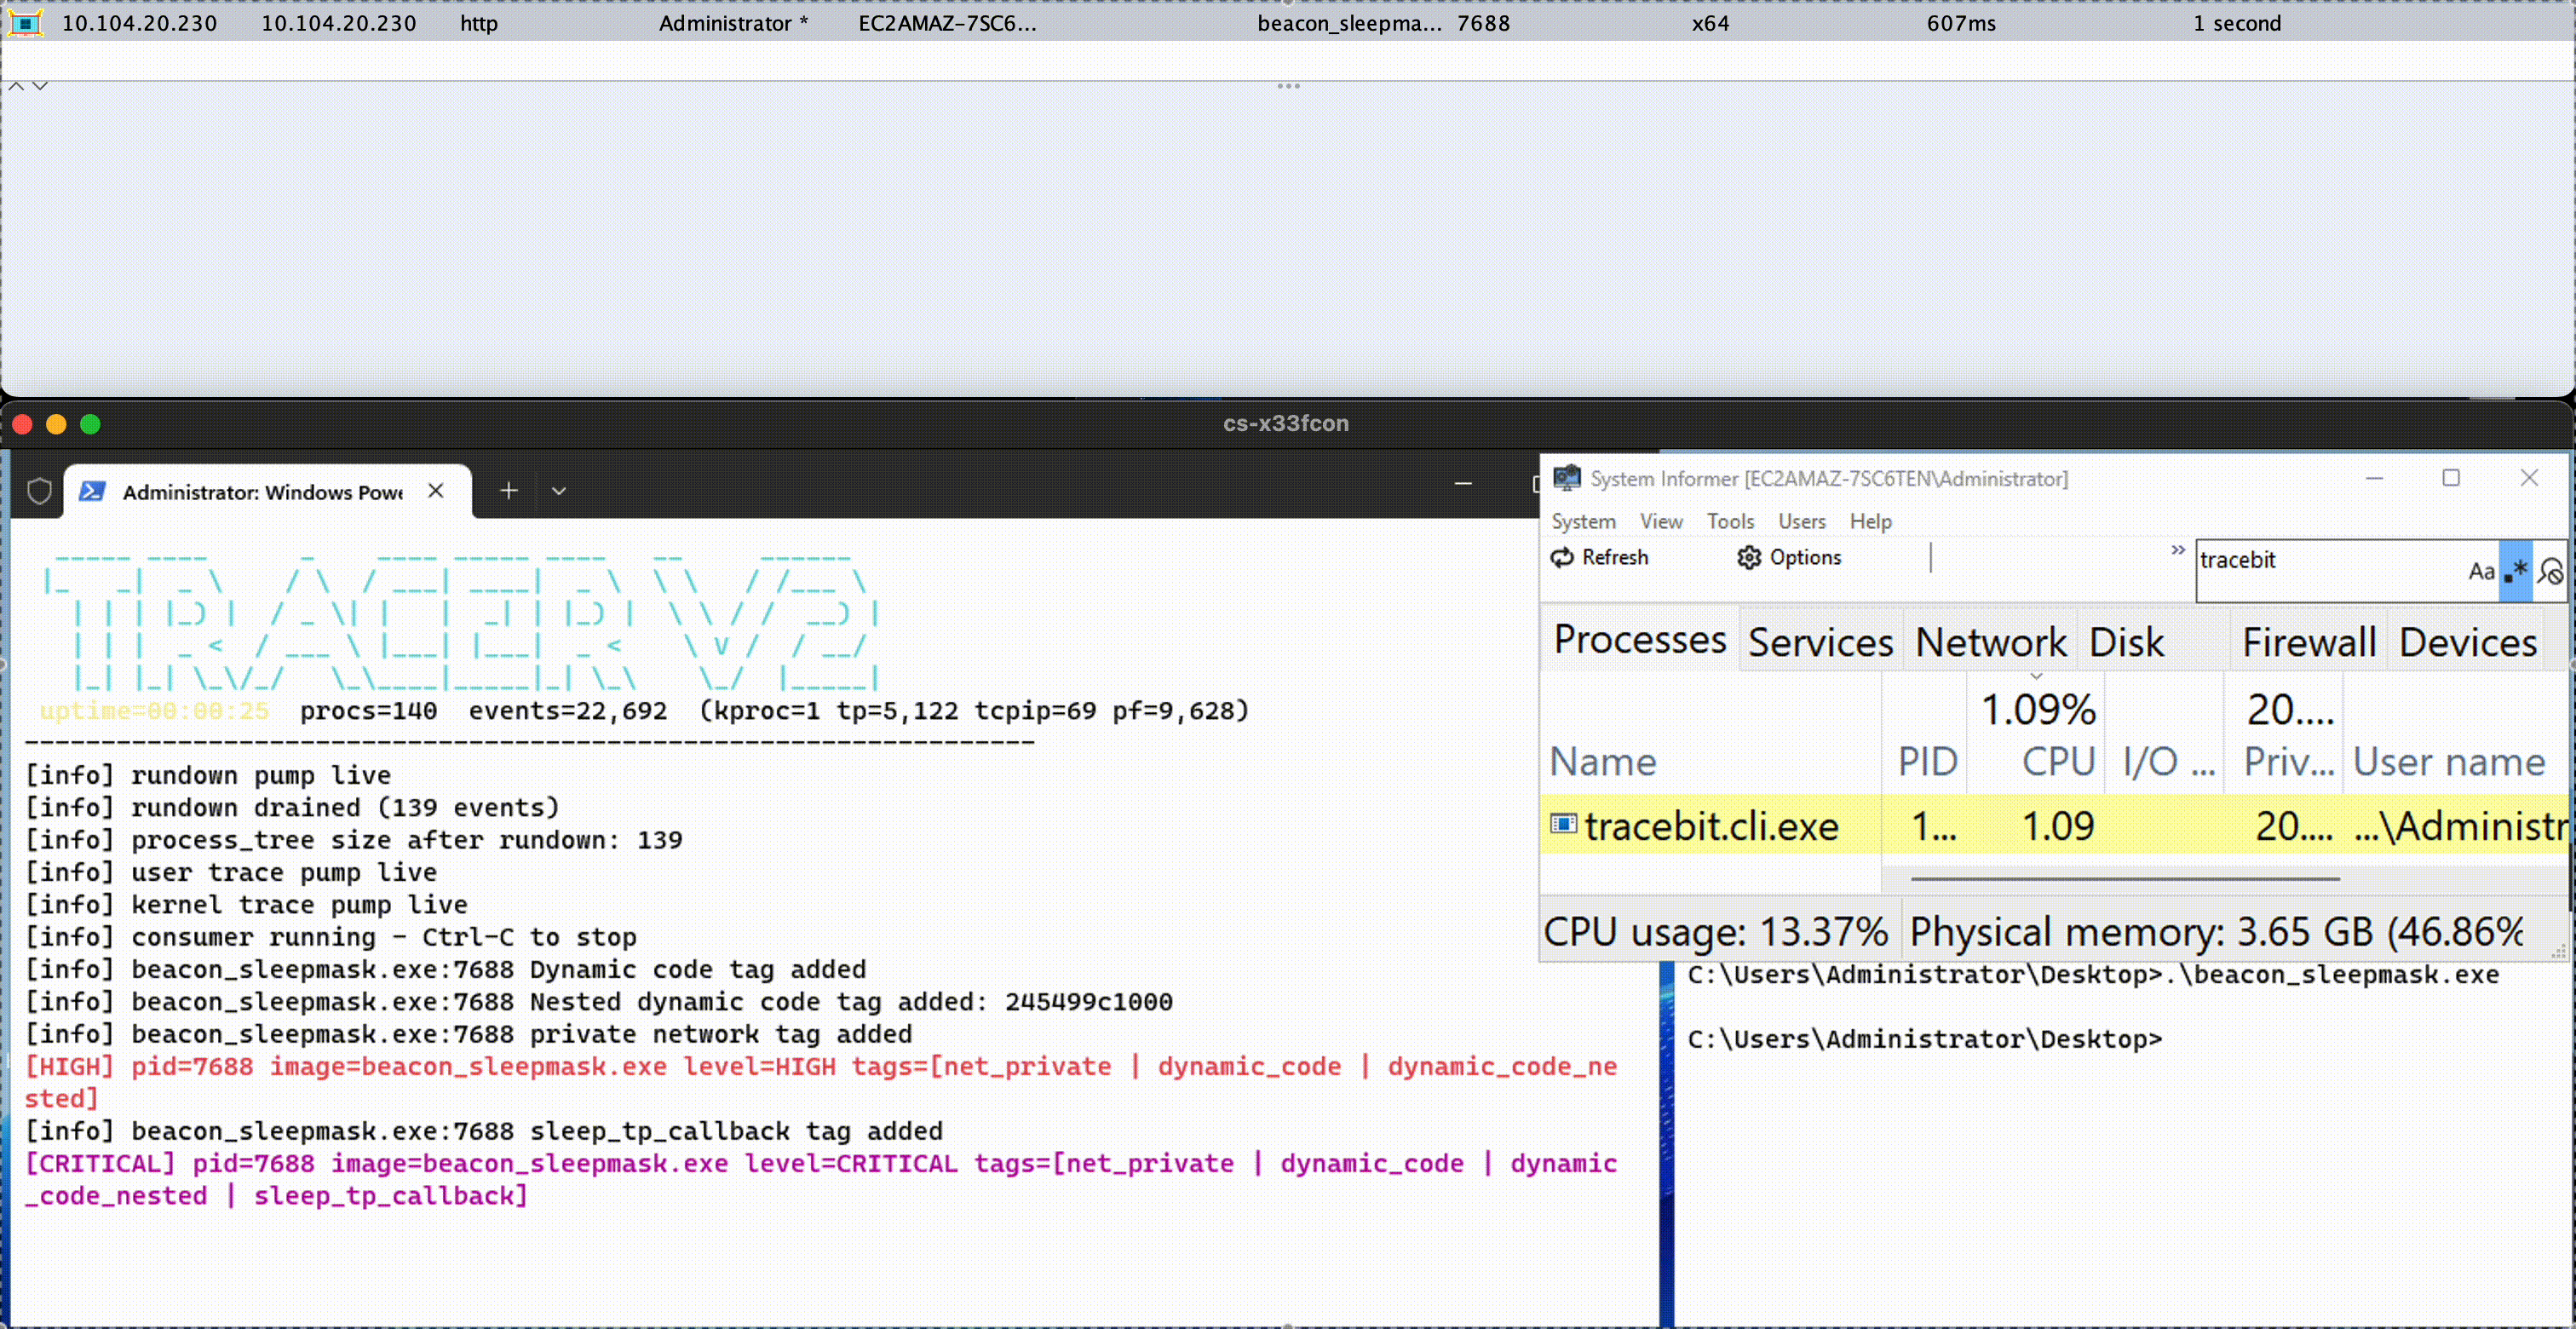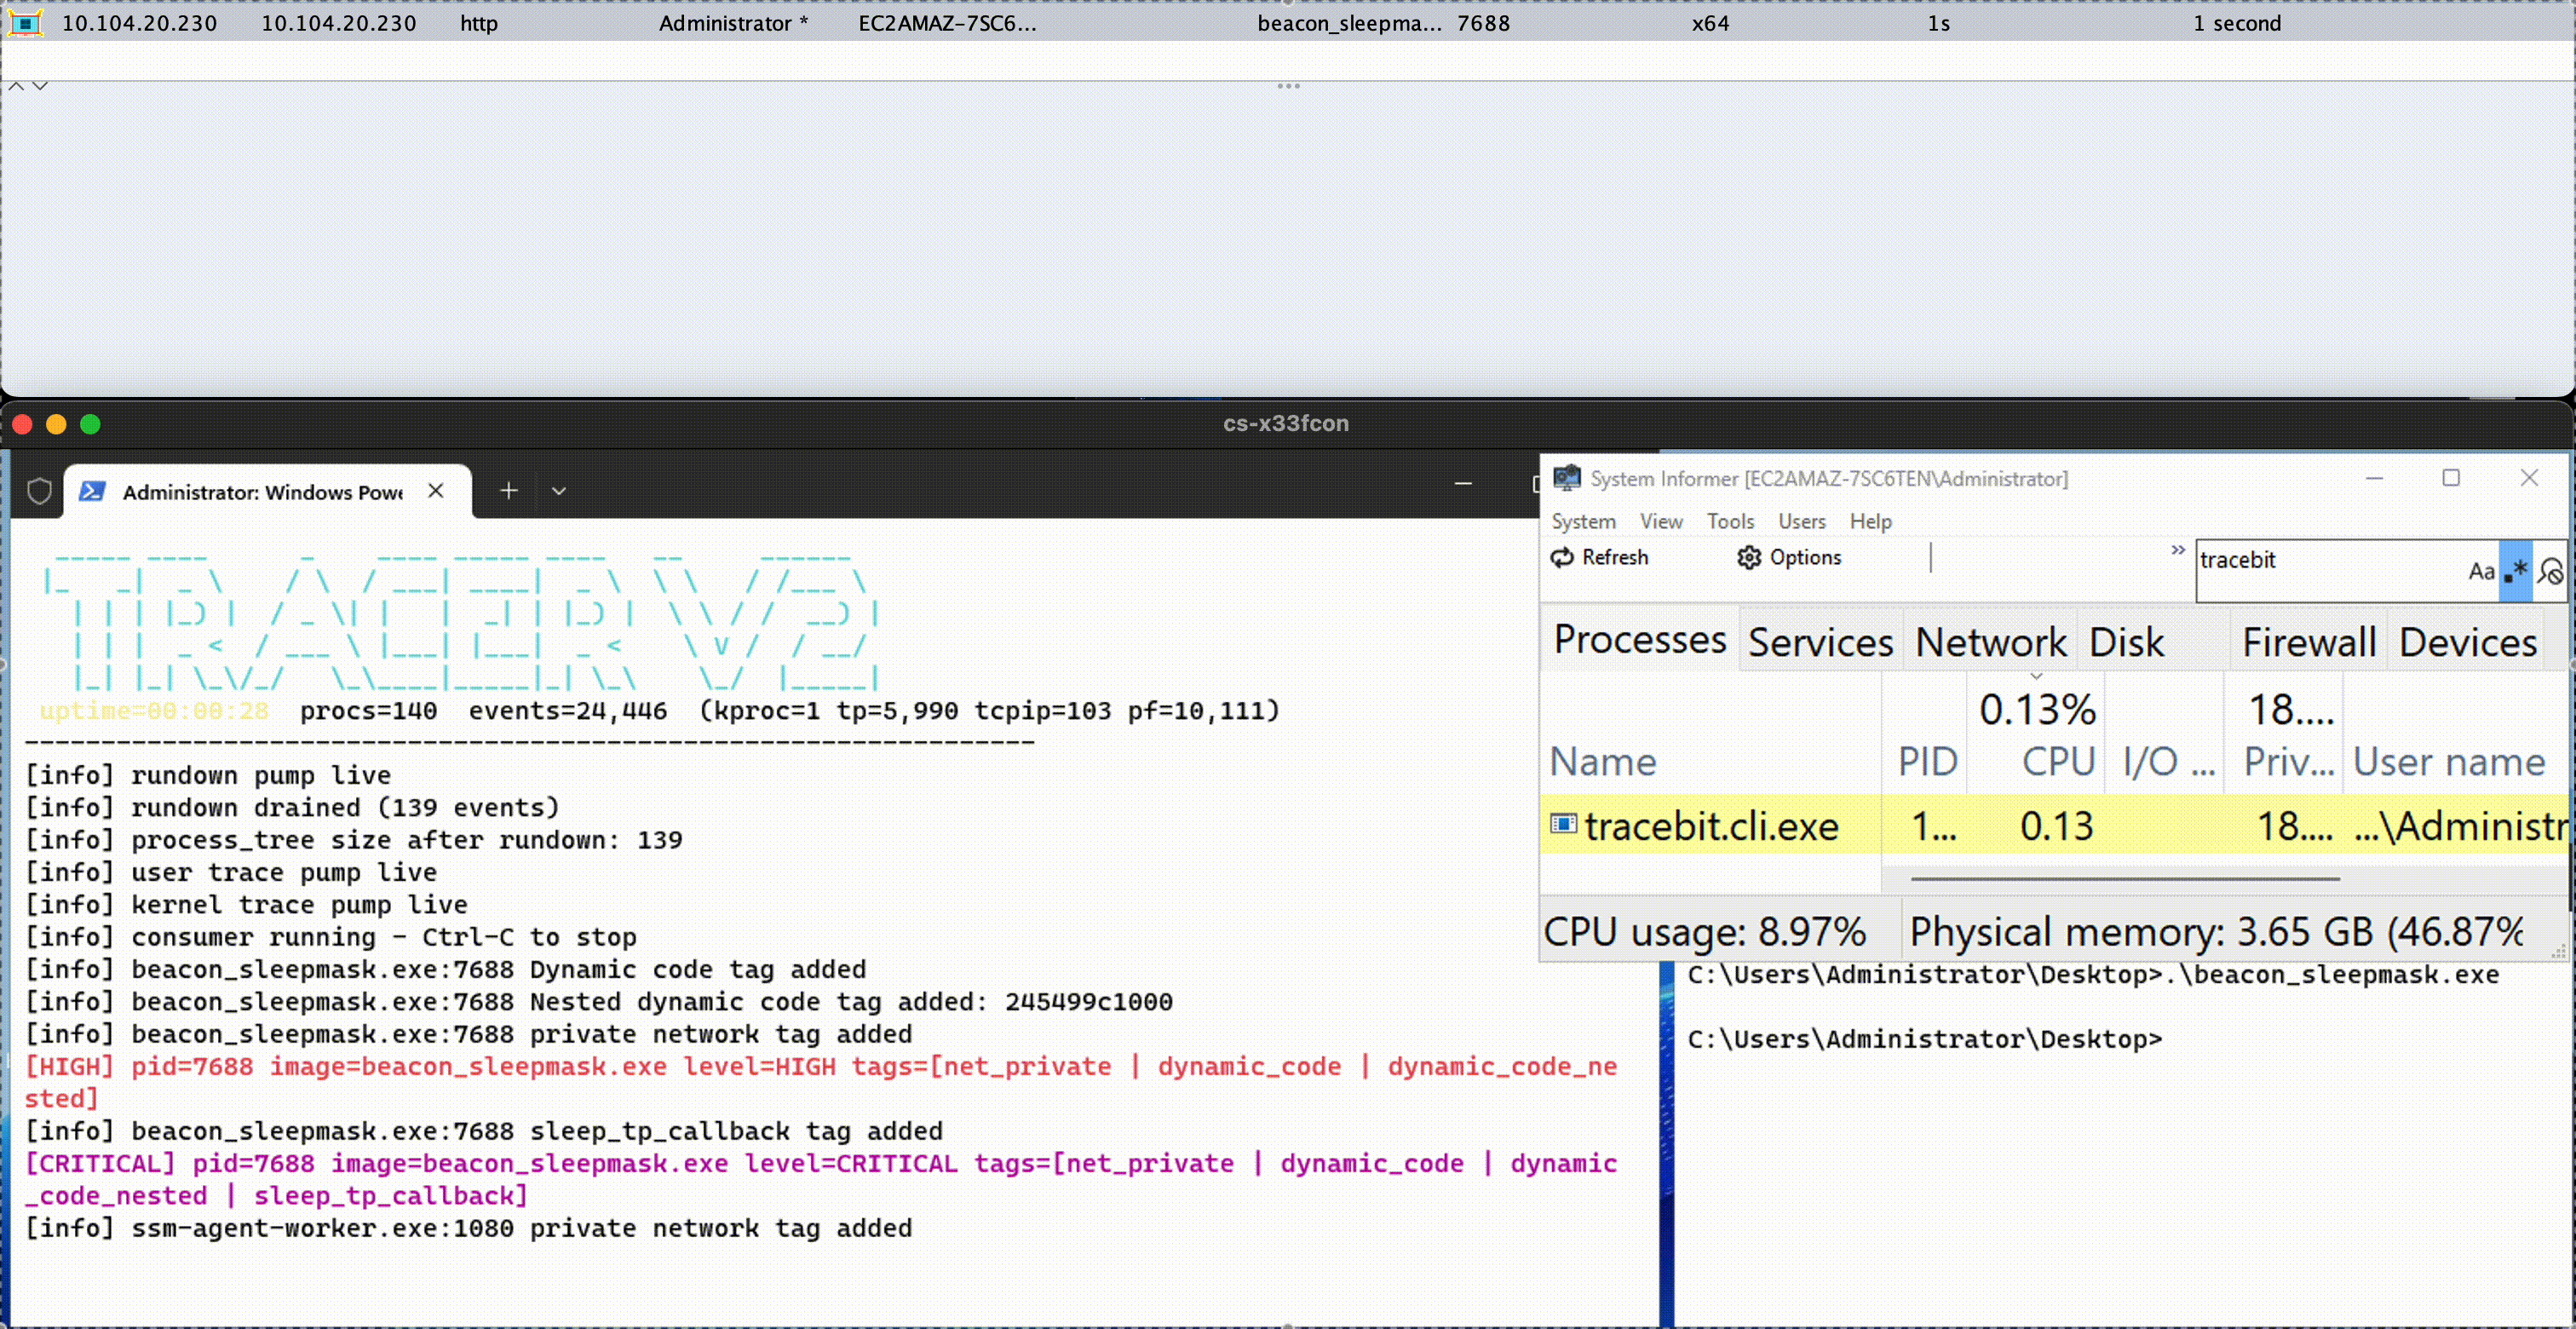 threathunters-io/kassandra_x33fcon_2026
이 저장소에는 x33fcon 2026에서 발표된 연구 도구와 관련 발표 슬라이드가 포함되어 있습니다. 해당 콘텐츠는 연구 및 교육 목적으로 제공됩니다.
 bushidouk/abused-legitimate-services
사이버 범죄자와 APT 그룹이 악용하는 클라우드, CDN 및 마케팅 서비스
 synacktiv/windows_kernel_shadow_stack
Windows 커널 섀도 스택 완화의 일부 측면을 시연하는 개념 증명(PoC)

 owasp/pscf
규제 및 산업 표준 분석에서 파생된 소프트웨어 제품을 위한 구조화된 보안 기능을 제공하는 OWASP 프레임워크로, 안전한 제품 관리, 구현 및 규정 준수를 안내합니다.
 nccgroup/royal_apt
Royal APT - APT15 - NCC Group Cyber Defense Operations Research의 관련 정보

 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU Leak: 인텔 통합 GPU의 정보 누출 취약점
 0xdea/raptor_infiltrate20
#INFILTRATE20 raptor의 파티 팩.
 giancarlolelli/quantum
이 저장소에는 https://www.projecteleven.com/의 QDay 상금 챌린지에 대한 코드와 제출 세부 정보가 포함되어 있습니다.
 gyaansastra/cve-2023-21716
Microsoft Office의 wwlib 내 취약점으로 인해 공격자는 악성 RTF 문서를 여는 피해자의 권한으로 원격 코드 실행을 달성할 수 있습니다. 공격자는 이 파일을 이메일 첨부 파일(또는 다른 수단)로 전달할 수 있습니다.
 runzeroinc/vulns-2026-fatfs-chance
FatFs 임베디드 파일시스템 라이브러리의 문서화된 보안 취약점 (CVE 세부 정보, 퍼징 하니스, 익스플로잇 디스크 이미지 생성기, 그리고 수십 개의 다운스트림 펌웨어 프로젝트에 걸친 공급망 영향 분석 포함).
 gnoxter/mountain_goat
CVE-2016-5696 Off-Path TCP Exploits: Global Rate Limit Considered Dangerous 취약점을 악용하는 기술을 시연하는 PoC








