
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 andrewaeva/dga
도메인 이름 생성 알고리즘과 악성 도메인 이름 사전을 포함하는 저장소입니다. 악성 도메인을 탐지하고 분류하기 위해 머신러닝과 신경망을 적용할 가능성을 연구할 목적으로 개발되었습니다.
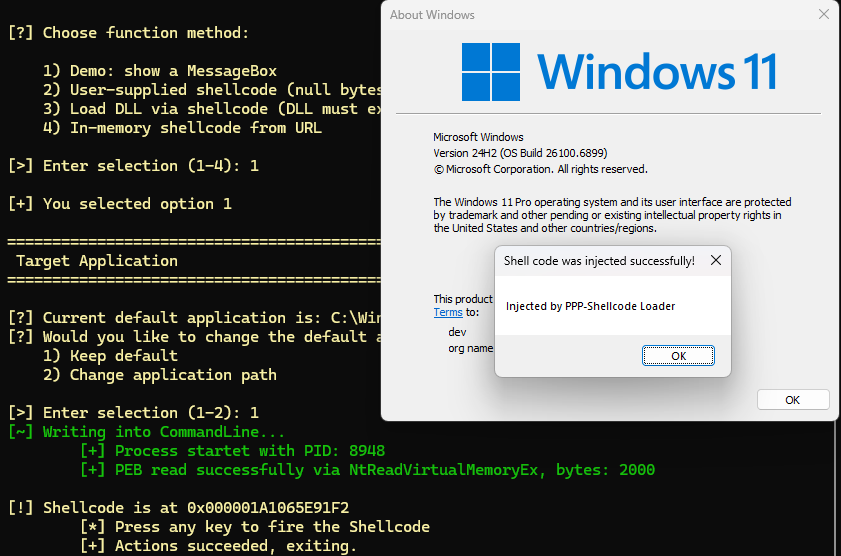 orange-cyberdefense/p3-loader
P³-Shellcode Loader는 일반적인 탐지 메커니즘을 유발하지 않고 원격 프로세스에 셸코드를 주입하기 위해, 프로세스 매개변수(Process Parameters) 구조를 실행 및 스테이징 위치로 활용하는 코드 주입 기법을 구현한 로더입니다.
 nst/spyphone
이 프로젝트는 악성 iPhone 애플리케이션이 수집할 수 있는 데이터의 종류를 보여줍니다.
 xv0nfers/v8-sbx-bypass-collection
V8 샌드박스 탈출, 우회 및 위반 보고서를 선별한 컬렉션으로, 이슈 트래커 링크, 기사, 논문, 슬라이드, 그리고 고급 브라우저 익스플로잇 연구를 위한 설계 문서를 포함합니다.
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — self-contained unauthenticated RCE on stock PHP 8.5.11 (in-band PS(id)→cookie memory disclosure + UAF chain), full…
 rub-syssec/omen
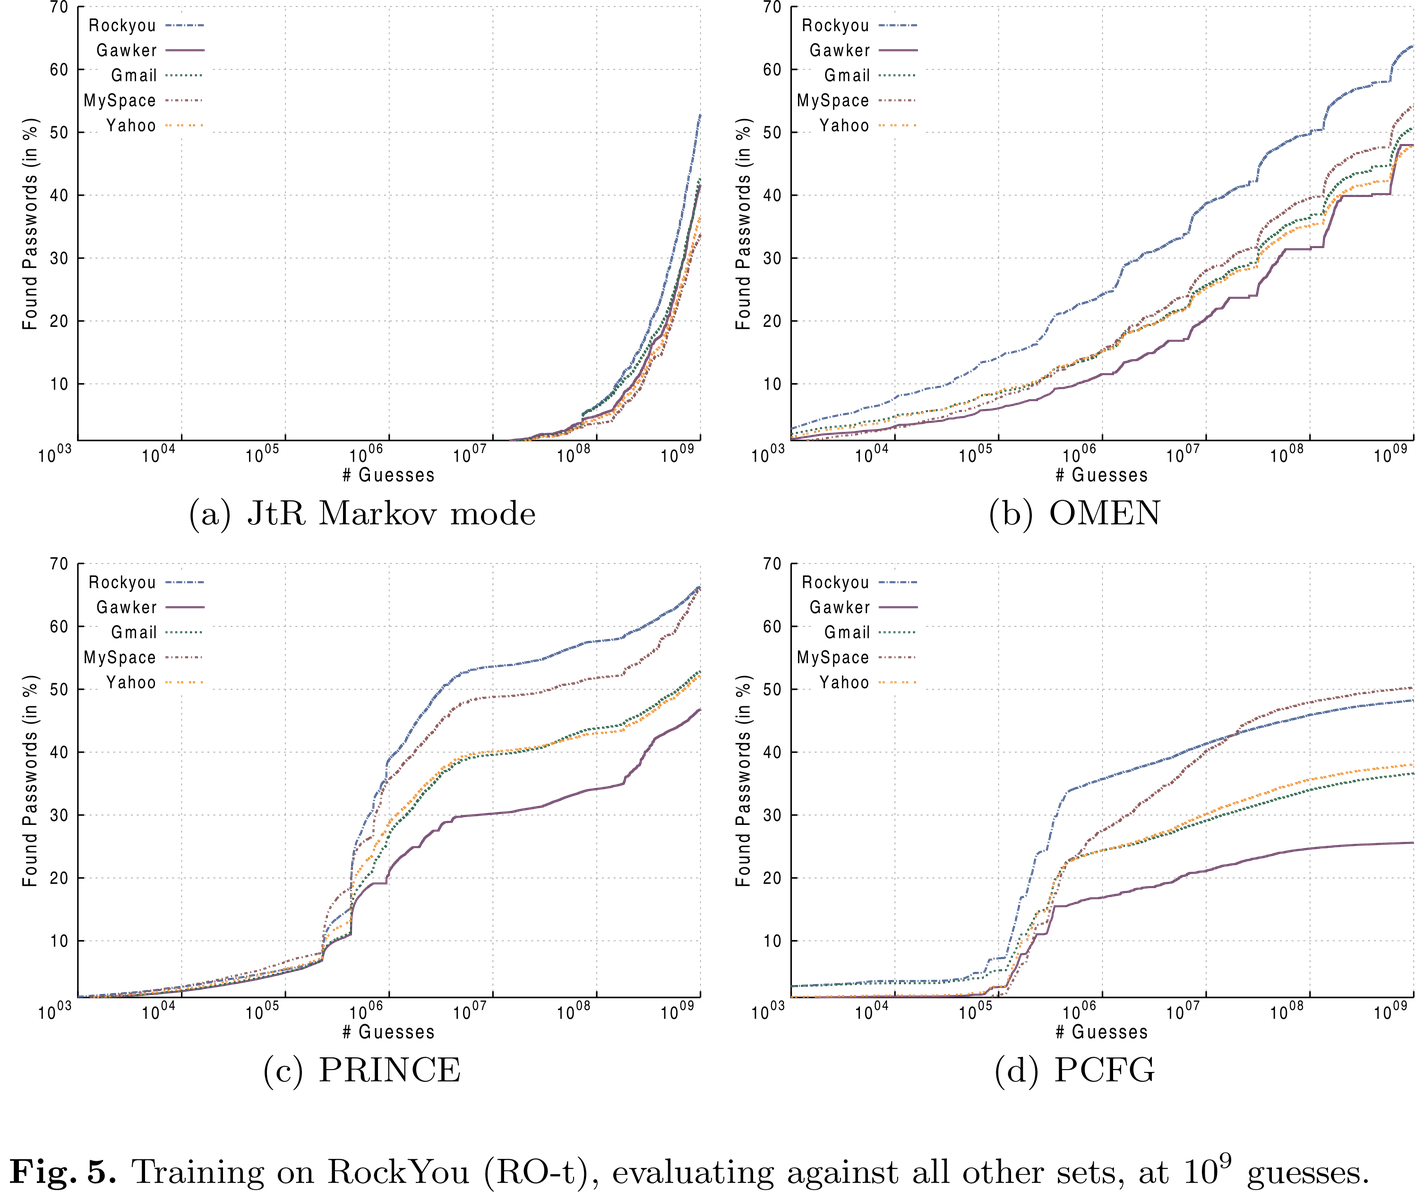
C로 작성된 Markov 모델 기반 비밀번호 추측기로, 확률에 따라 후보를 열거하여 Hashcat 또는 John을 통한 해시 크래킹을 위해 가장 가능성 높은 비밀번호를 먼저 생성합니다.
 mystenlabs/ed25519-unsafe-libs
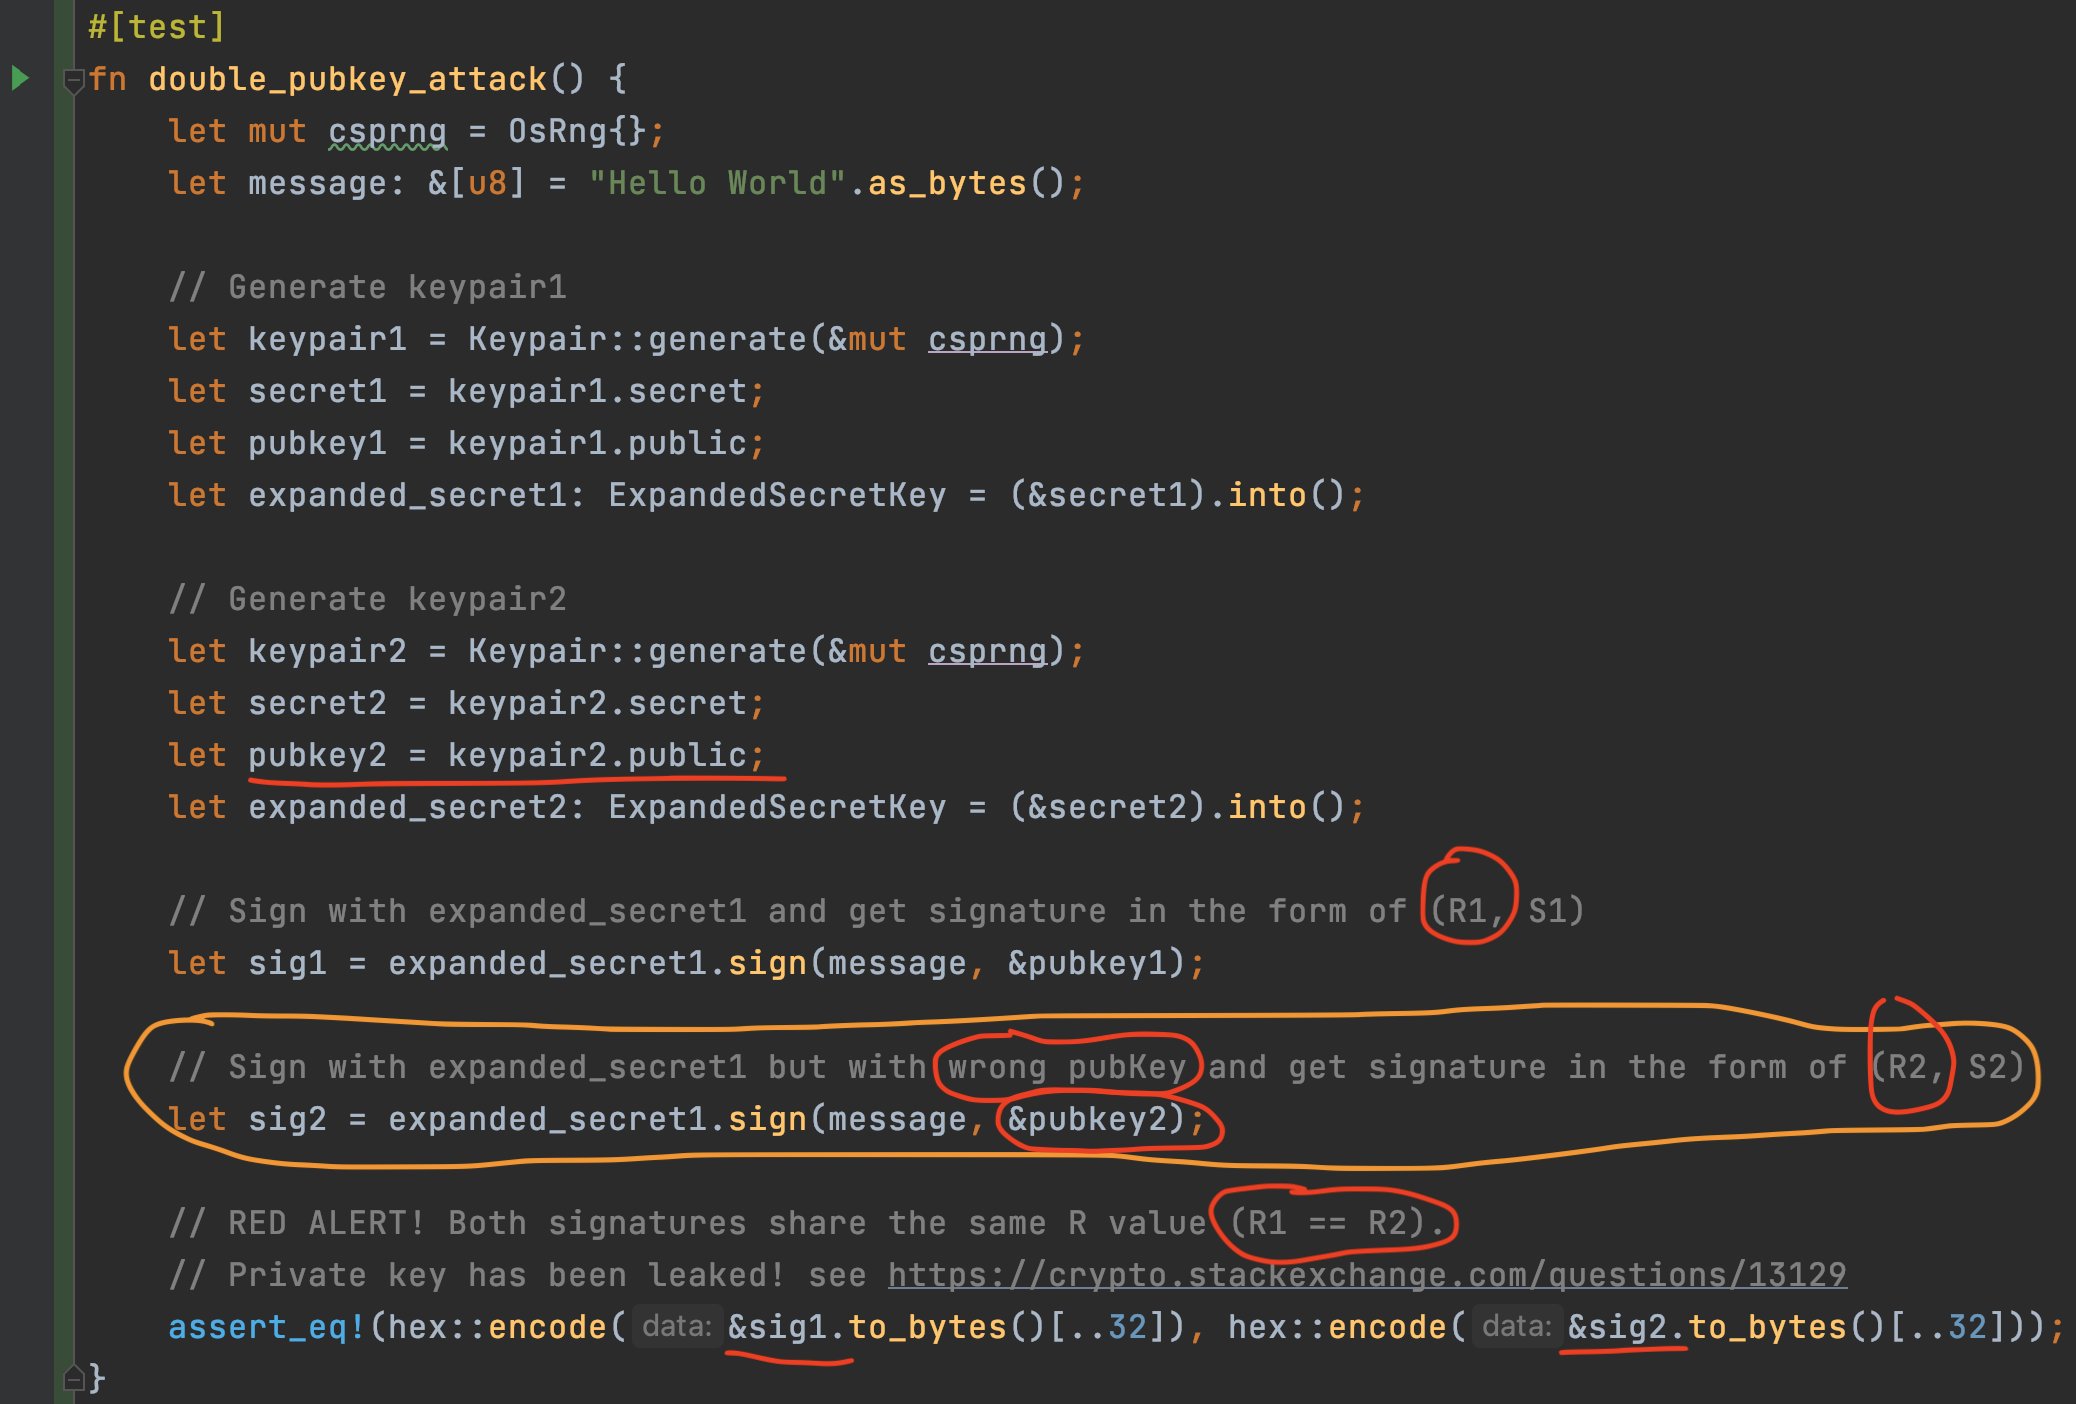
ed25519 서명 라이브러리 중 안전하지 않은 목록
 sims718718/unifiedthreathunting
보안 팀을 위한 트리거, SMART 가설, 실행 가능성 게이트, 범위 설정, 헌트 계획, 결과 보고를 포괄하는 구조화되고 반복 가능한 위협 헌팅 방법론을 문서화합니다.
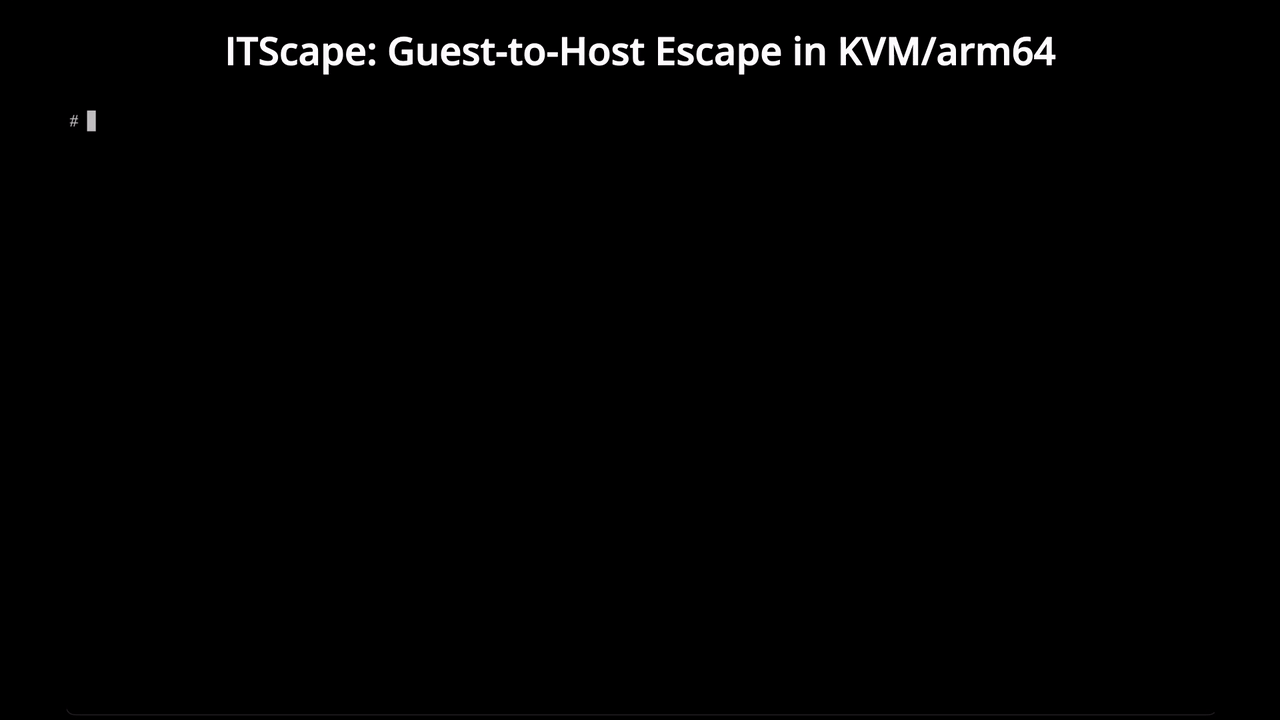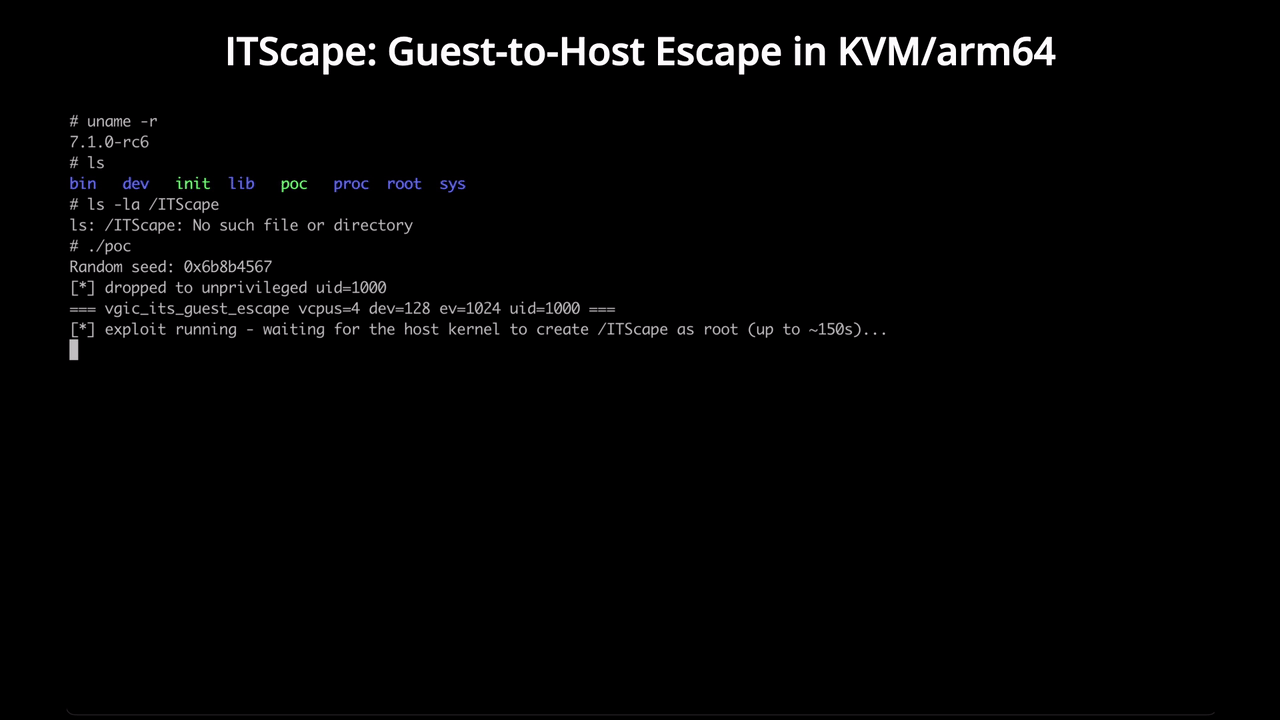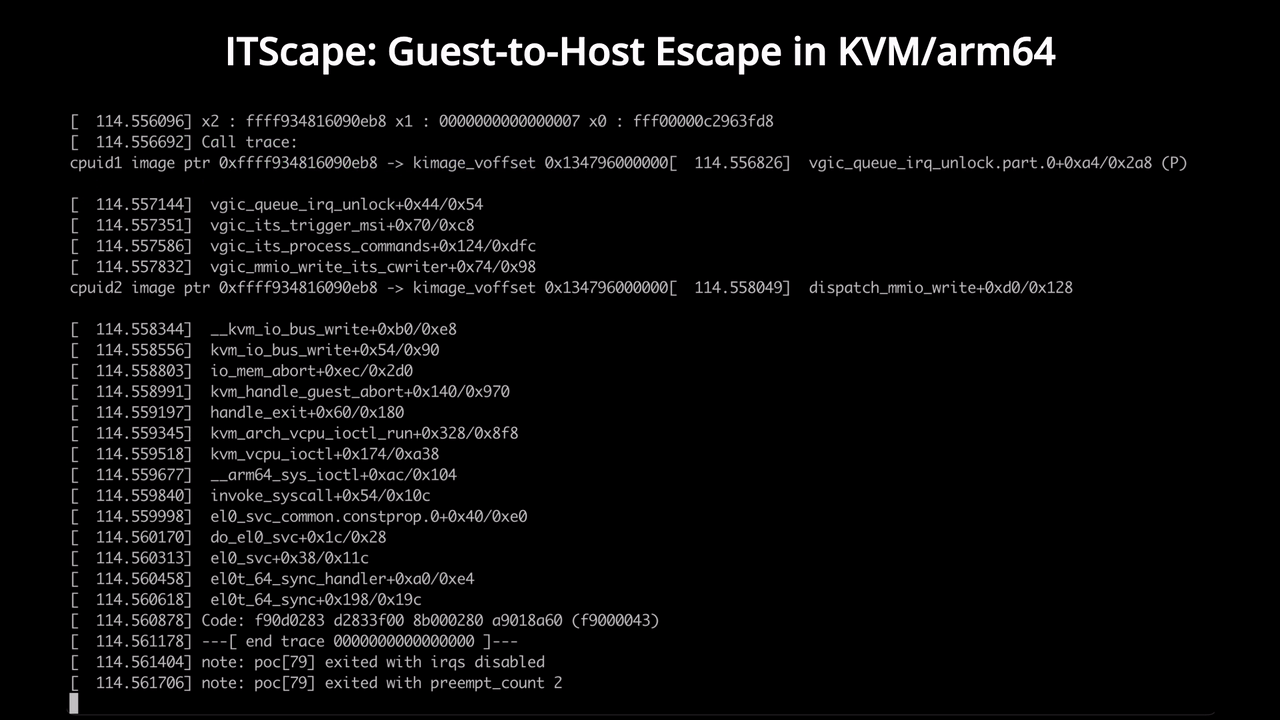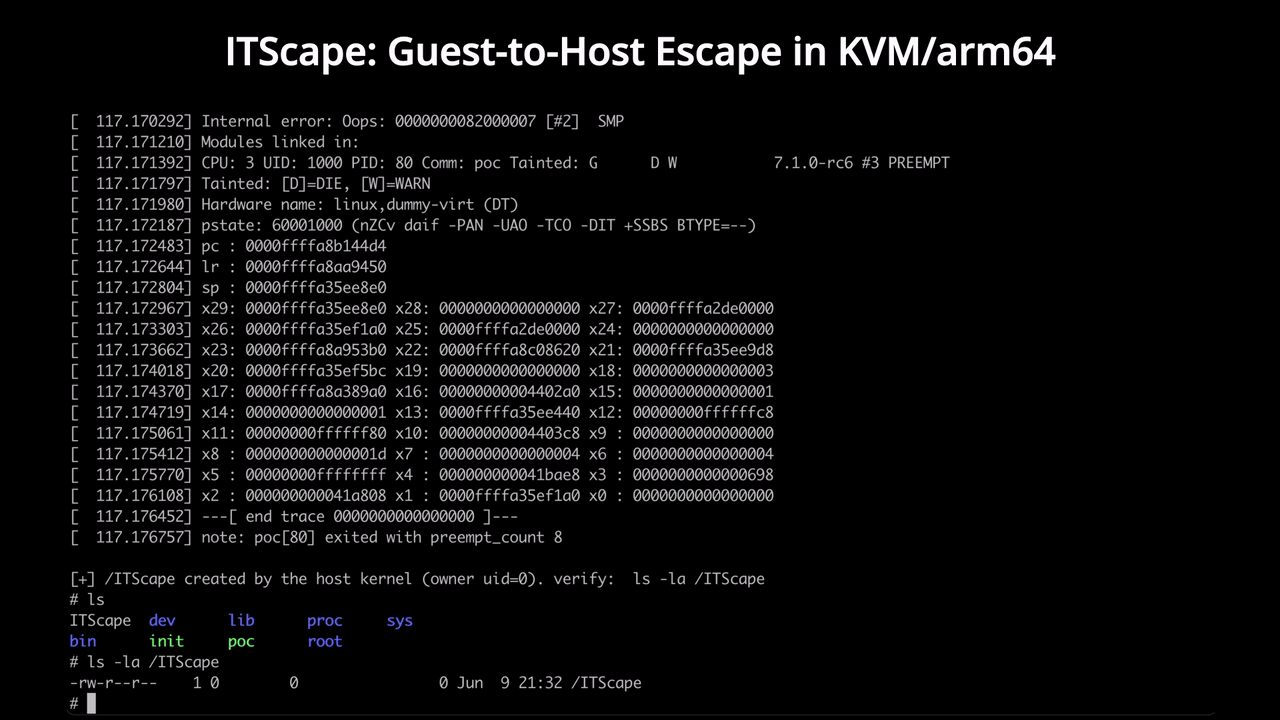 v4bel/itscape
CVE-2026-46316 게스트-투-호스트 KVM/arm64 탈출 익스플로잇으로, vGIC-ITS 에뮬레이션의 경쟁 조건을 악용하여 권한이 없는 게스트에서 호스트 커널 코드 실행을 달성합니다.
 x41sec/advisories
X41 Sec의 보안 권고 및 취약점 공개 정보를 엄선하여 수집한 컬렉션입니다.
 florianmattana/sass-king
NVIDIA SASS 명령어 사전의 리버스 엔지니어링, GPU 아키텍처 전반에 걸친 커널 감사 및 패턴 인식.
 drago-96/cve-2022-0778
CVE-2022-0778에 대한 개념 증명 익스플로잇으로, 비소수 곡선 매개변수를 가진 조작된 X.509 인증서를 통해 OpenSSL의 BN_mod_sqrt에서 무한 루프를 유발하여 서비스 거부(DoS) 공격을 가능하게 합니다.
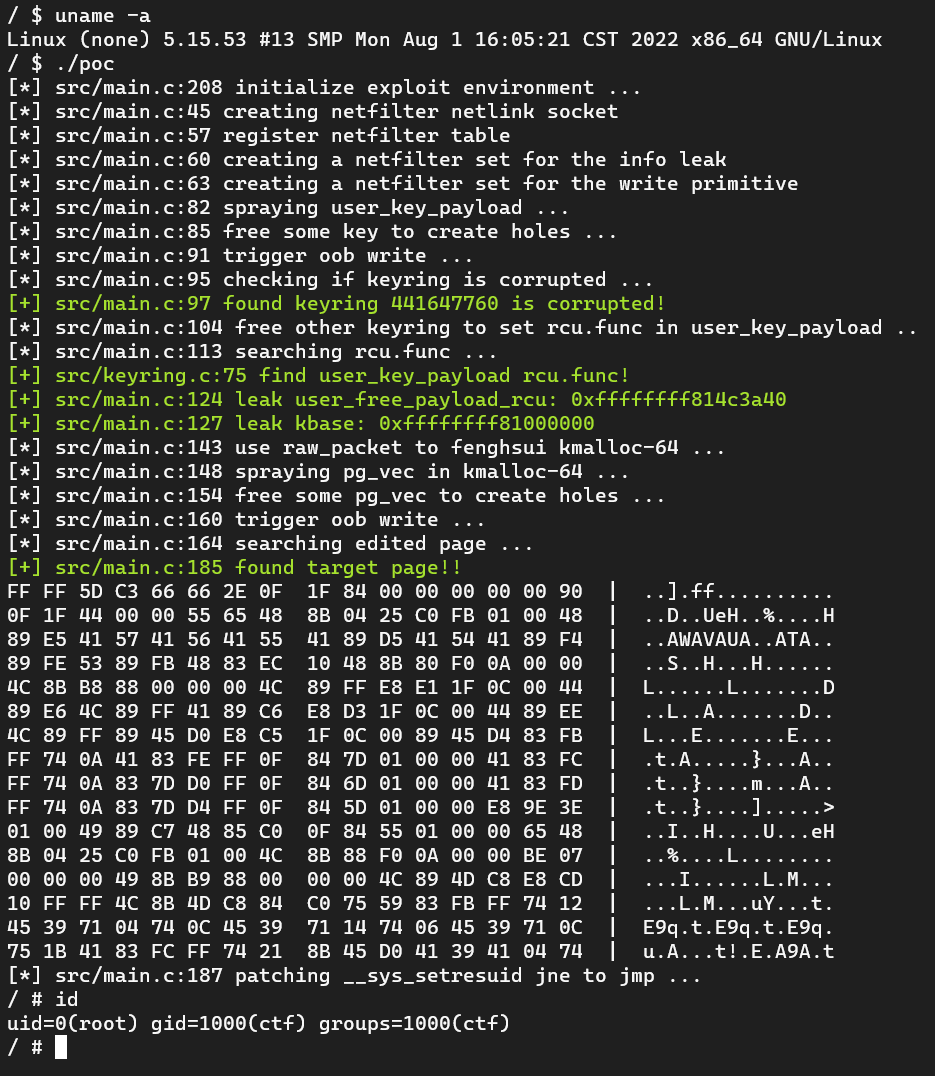 veritas501/cve-2022-34918
CVE-2022-34918 netfilter nf_tables 로컬 권한 상승 POC
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 payloadsecurity/sandbox_scryer
공개 샌드박스 폭발 분석 보고서를 파싱하여 위협 헌팅 인텔리전스를 생성하고, MITRE ATT&CK를 통해 발견 사항을 정리하며, IOC를 수집하고, 확장된 공격 분석을 위한 내비게이터 히트맵을 생성합니다.








