
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 mattifinder/rpmc_attacks
RPMC 공격을 위한 연구 코드 및 하드웨어: Windows Hello 및 BitLocker PIN을 무차별 대입하기 위한 전압 글리칭, SPI 인터포저 펌웨어, NV 상태 롤백.
 ashrafzaryouh/cve-2026-21589
Atlassian Data Center 제품의 인증 전 경로 순회 임의 파일 읽기 취약점인 CVE-2026-21589에 대한 기술 분석으로, 근본 원인, 탐지 정규식, 완화 지침을 포함합니다.
 unsignedchad/cve-2026-21155-sve-2026-3546
CVE-2026-21155(SVE-2026-3546)에 대한 기술 분석 및 PoC: Samsung Exynos S-Boot의 fail-open 서명 검사와 무제한 부팅 로고 JPEG 디코딩 취약점으로, 펌웨어 분석 및 플래싱 스크립트를 포함합니다.
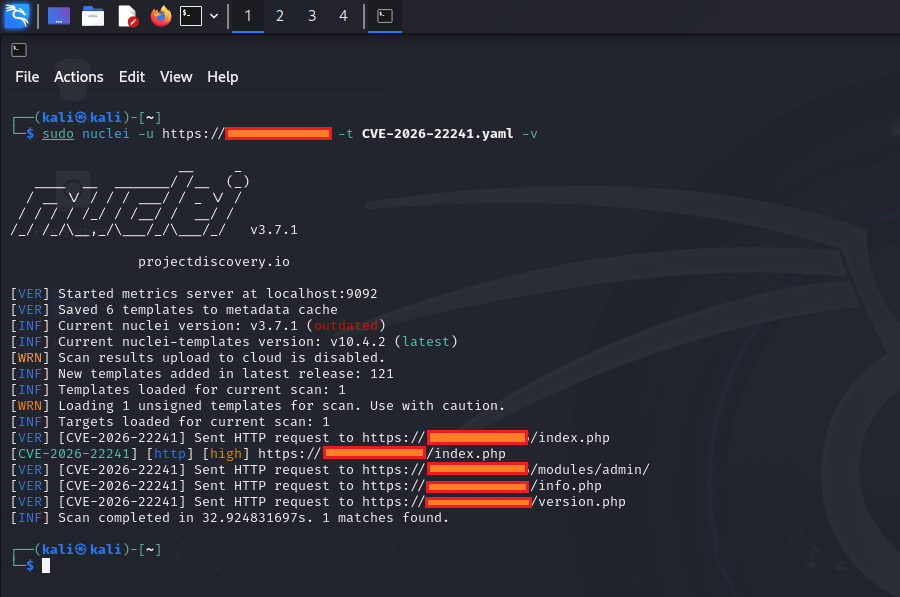 ashrafzaryouh/cve-2026-22241
Open eClass 테마 가져오기(4.2 이전 버전)에서 발생하는 무제한 ZIP 업로드 취약점인 CVE-2026-22241에 대한 권고 및 기술 분석으로, 인증된 관리자의 원격 코드 실행을 가능하게 하며, 근본 원인과 완화 방안을 다룹니다.
 psm-defense/psm
대규모 언어 모델(LLM) 시스템 프롬프트를 적대적 추출 공격으로부터 보호하기 위한 블랙박스 최적화 접근법입니다.
 dtc7w3pq/visco-attack
멀티모달 LLM을 대상으로 시각적 맥락 탈옥(jailbreak)을 구현하는 연구 파이프라인: T2I 프롬프트 추출, SD3.5 이미지 렌더링, 다중 라운드 스푸핑 맥락 구성, GPT-4o가 판정하는 ASR 평가.
 rahulreddykarne/ark-wp-scanner
누락된 가드 취약점을 ripgrep 시그니처, Semgrep 규칙, 공격 표면 매핑, 그리고 순위가 매겨진 HTML/JSON/CSV 보고서를 생성하는 LLM 검토 캐스케이드를 사용하여 WordPress 플러그인을 스캔합니다.
 ashrafzaryouh/cve-2026-23111
CVE-2026-23111에 대한 권고문으로, Linux 커널 nf_tables의 catch-all 맵 롤백에서 발생하는 use-after-free 취약점을 다루며, 근본 원인, 영향, 탐지 및 완화 방안을 설명합니다.
 techosystem/iomt_secalarmbench
인터넷 의료 사물(IoMT) 환경의 보안 경보 시스템을 평가하기 위한 표준화된 벤치마크 - 공격, 탐지, 오경보 복원력, 지연 시간.
 egekaya1/qrefusal
4비트 양자화는 채팅 모델의 안전 행동에 노이즈 이상의 영향을 미치는가? 코드, 사전 등록 및 레이블.
 harry24k/cybiasbench
사이버 공격 시나리오에서 LLM 에이전트의 편향 벤치마킹
 abraxas/loom-adk-ci-glob
Loom에서 code_interpreter라는 이름의 승인 규칙은 Strands 도구를 일시 중지하지만 ADK 코드 및 명령 도구는 놓칩니다. 빈 규칙, star 규칙, code_interpreter-star 규칙은 여전히 일치합니다. v1.9.0 및 v1.10.3.…
 idoka/awesome-automotive-can-id
🚜 다양한 자동차 브랜드/모델의 CAN ID와 그 페이로드를 한곳에 모은 컬렉션입니다. 사이버 보안 연구자, 리버스 엔지니어, 자동차 전자 애호가에게 유용할 수 있습니다.
 armanbuet09/rurlalshield
RuralShield — 의료 클라우드 보안을 위한 AWS CDK 연구 프로토타입으로, 정책으로 제한된 AI 트리아지, 사람이 승인하는 대응, 감사 로깅, 재현 가능한 합성 테스트를 제공합니다.
 v4bel/noisytcp
CVE-2026-99288에 대한 보안 권고문으로, 원격 서비스 거부를 유발하는 Linux 커널 TCP 사전 인증 경쟁 조건에 관한 내용이며, 트리거 분석, 영향을 받는 버전 및 완화 방안을 다룹니다.

 entropq2/eviltwin
공용 Wi-Fi 환경에서 Evil Twin 공격에 대응하기 위한 실용적 방어 지침 — 전체 연구 주기: 위협 분석, 격리된 실습 환경 시뮬레이션(Kali Linux / airgeddon), 그리고 6가지 규칙 보호 프레임워크
 novacode1337/eviltwin
공용 Wi-Fi에서의 Evil Twin 공격에 대한 실용적 방어 지침 — 전체 연구 주기: 위협 분석, 격리된 실험실 시뮬레이션(Kali Linux / airgeddon), 그리고 6가지 규칙 보호 프레임워크
 googlesky/cve-2026-76954
CVE-2026-76954에 대한 컨테이너화된 차등 PoC 및 실습 환경으로, 실제 DSM 라이브러리를 사용하여 4095바이트 이스케이프 잘림으로 인해 발생하는 Synology DSM Auth API의 인증 전 SQL 인젝션을 다룹니다.








