
 ashrafzaryouh/cve-2026-23111
CVE-2026-23111에 대한 권고문으로, Linux 커널 nf_tables의 catch-all 맵 롤백에서 발생하는 use-after-free 취약점을 다루며, 근본 원인, 영향, 탐지 및 완화 방안을 설명합니다.

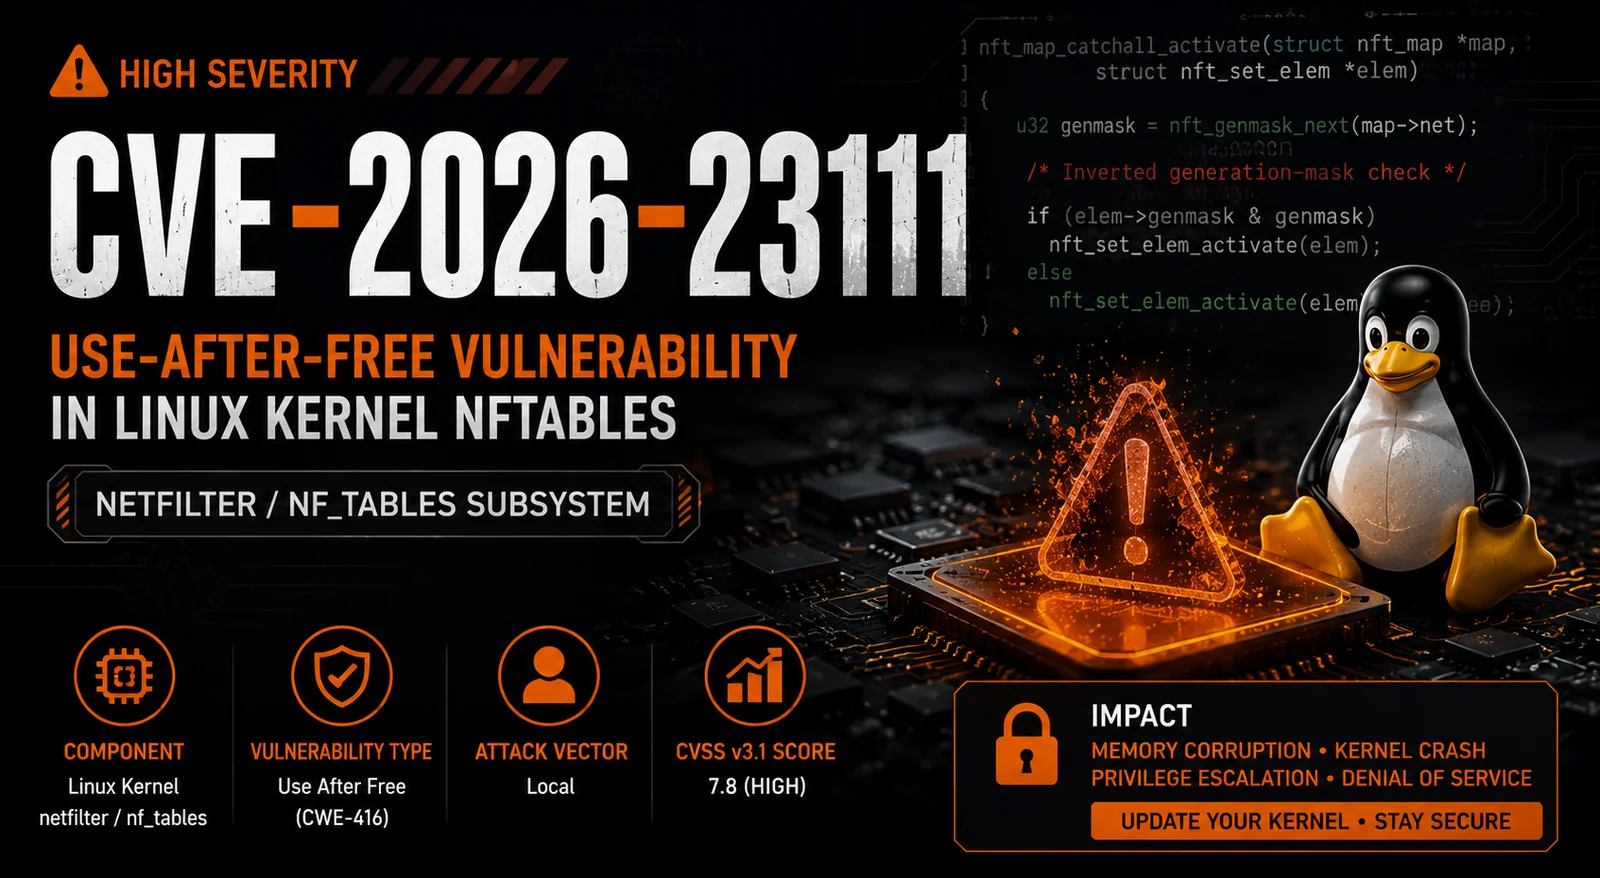


CVE-2026-23111은 Linux 커널의 netfilter/nf_tables 하위 시스템에 영향을 미치는 고위험 Use-After-Free (UAF) 취약점입니다.
이 결함은 nftables 트랜잭션 롤백 작업 중 catch-all 맵 요소를 잘못 처리하는 데서 비롯되며, 그 결과 로컬 공격자가 커널 메모리 손상을 유발할 수 있는 메모리 안전성 문제가 발생합니다.
| 필드 | 값 |
|---|---|
| CVE | CVE-2026-23111 |
| 심각도 | High |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| 취약점 유형 | Use After Free |
| 공격 벡터 | Local |
| 필요 권한 | Low |
| 사용자 상호작용 | None |
| 구성 요소 | netfilter / nf_tables |
| 악용 복잡도 | Low |
이 취약점은 다음에 존재합니다:
net/netfilter/
            └── nf_tables
트랜잭션 롤백이 실패하는 동안, 이 함수는:
nft_map_catchall_activate()
역생성 마스크 검증 로직이 반전되어 있습니다.
이로 인해 커널이 catch-all 맵 요소를 잘못 재활성화하여 이미 해제된 메모리에 대한 참조가 발생할 수 있습니다.
그 결과는 다음과 같습니다:
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
커널 메모리 노출 가능성.
🔴 High
메모리 손상으로 인해 커널 구조체가 수정될 수 있습니다.
🔴 High
커널 패닉 및 시스템 충돌이 발생할 수 있습니다.
🔴 High
로컬 공격자는 이 취약점을 악용하여 권한을 상승시킬 수 있습니다.
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
다음을 위해 시스템을 모니터링하십시오:
유용한 로그:
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
커널 버전 확인:
uname -r
nftables 확인:
nft list ruleset
| 카테고리 | 위험도 |
|---|---|
| 악용 가능성 | 🟠 중간 |
| 권한 상승 | 🔴 높음 |
| 서비스 거부 | 🔴 높음 |
| 메모리 손상 | 🔴 높음 |
| 원격 악용 | 🟢 아니요 |
| 로컬 악용 | 🔴 예 |
| 이벤트 | 상태 |
|---|---|
| 취약점 발견 | ✅ |
| CVE 할당 | ✅ |
| 공개 공개 | ✅ |
| 커널 수정 릴리스 | ✅ |
| 공급업체 권고문 게시 | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111은 커널 메모리 관리의 미묘한 논리 오류가 어떻게 심각한 보안 결과로 이어질 수 있는지 보여줍니다.
⭐ 유용하게 사용하셨다면 이 저장소에 별을 눌러주세요.







