#1
 jalvarezz13/krb5roastparser
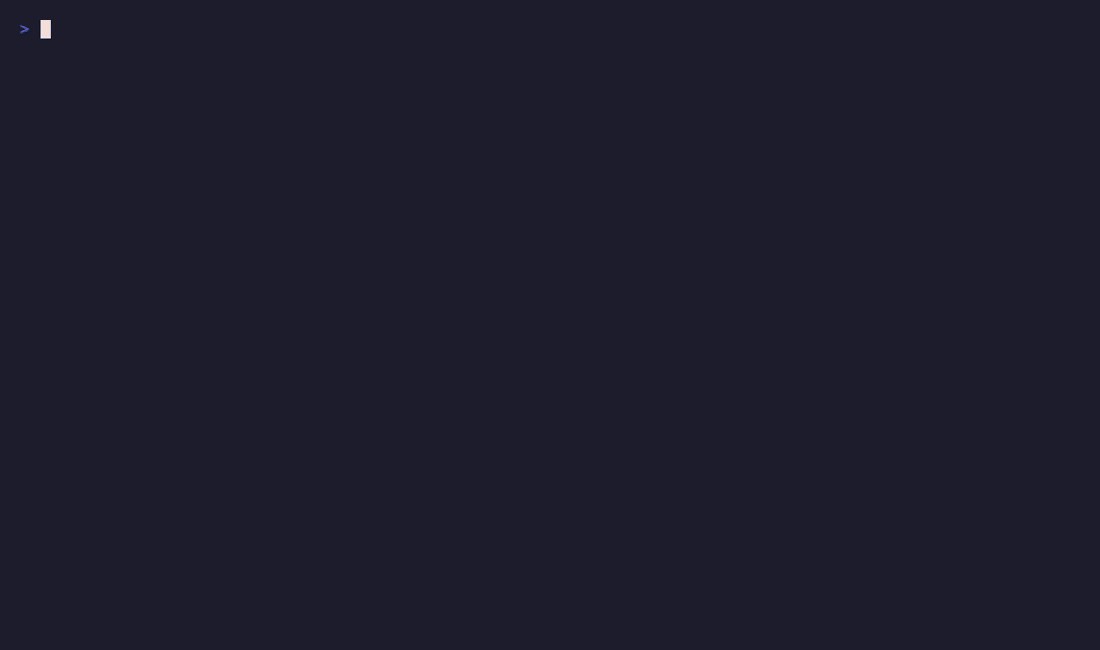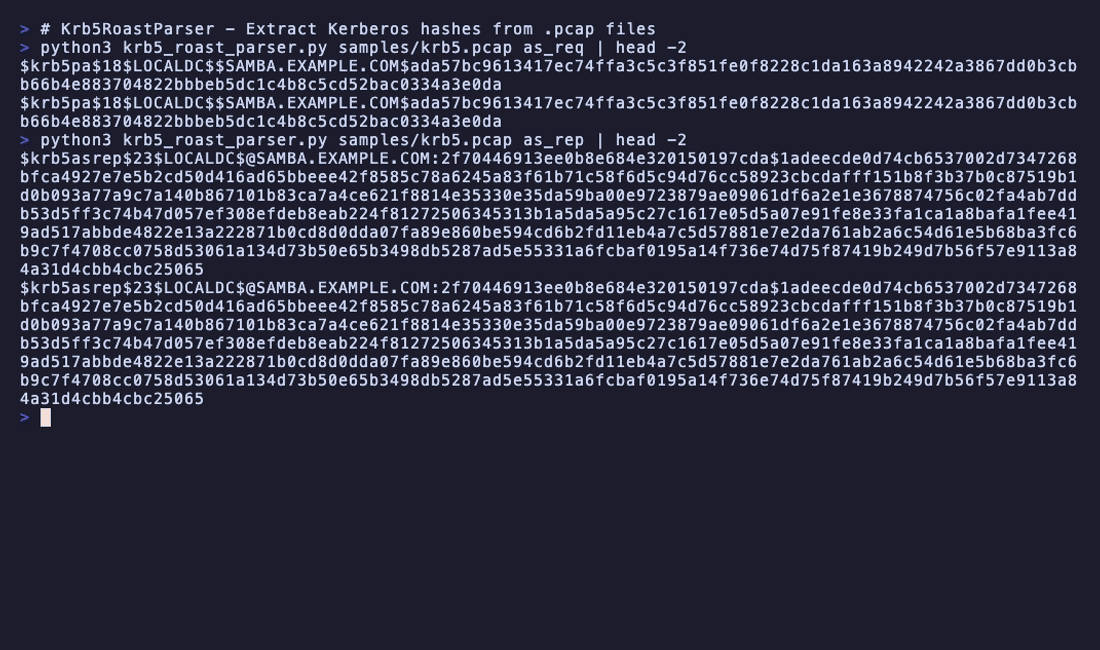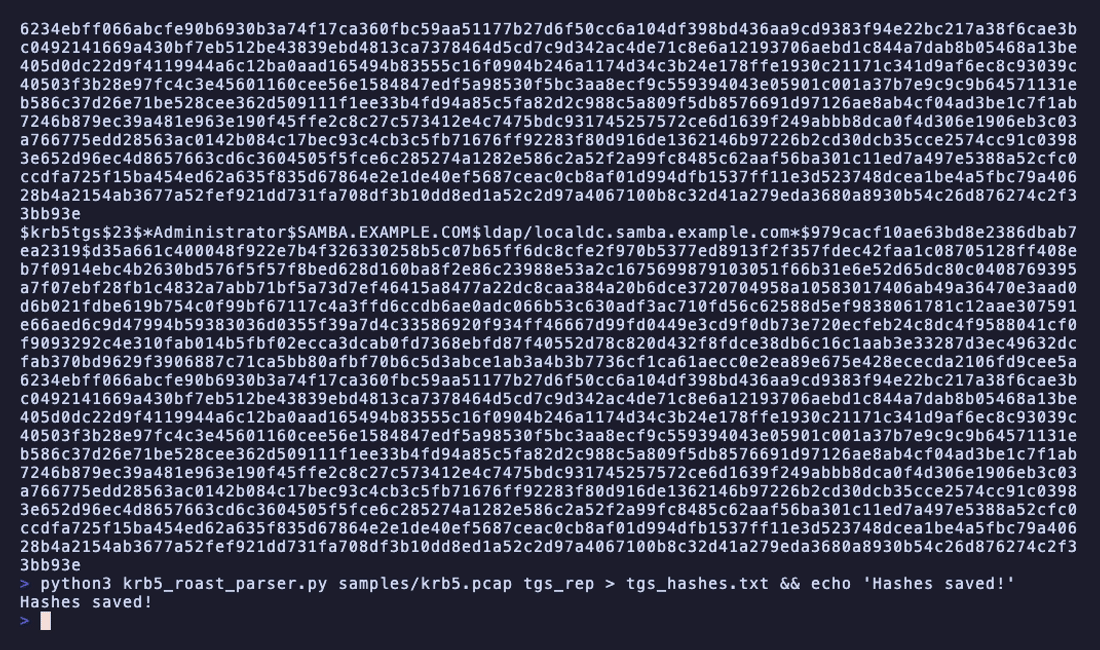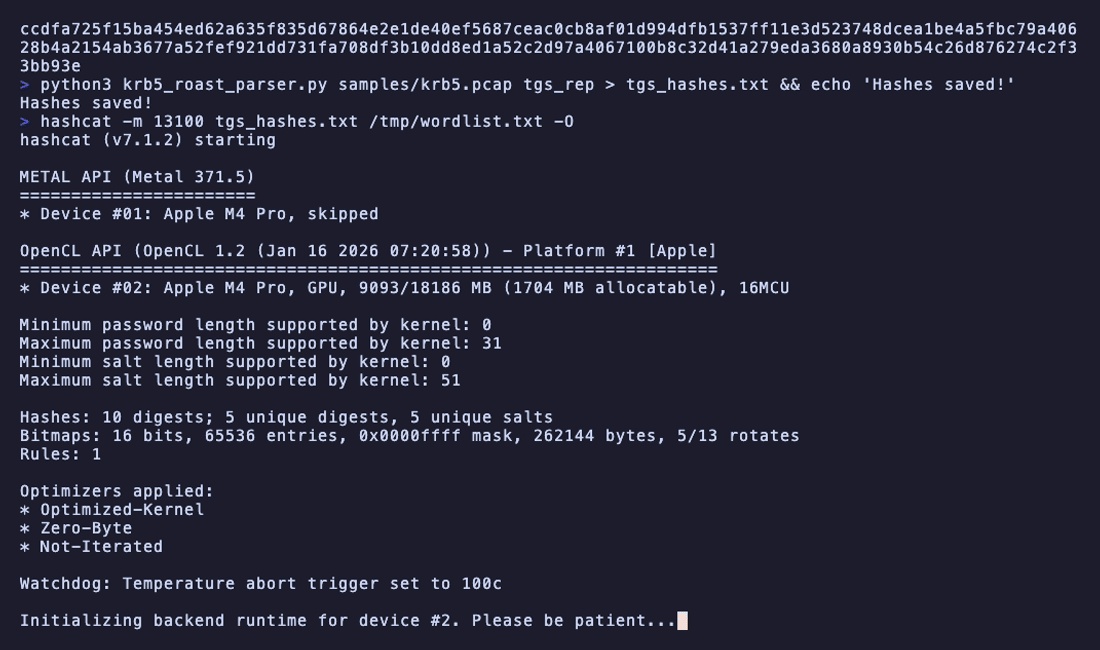
KrbRoastParser는 pcap 파일에서 Kerberos 패킷을 파싱하여 AS-REQ, AS-REP 및 TGS-REP 해시를 추출하는 도구입니다.
 pkb1s/sharprelay
C# 도구로 WinDivert 드라이버를 활용하여 Windows 포트 445 트래픽을 가로채고 리다이렉트하여 Cobalt Strike를 통한 NTLM 릴레이 공격을 가능하게 하며, 레드 팀 작전에서 측면 이동 및 자격 증명 수집을 지원합니다.
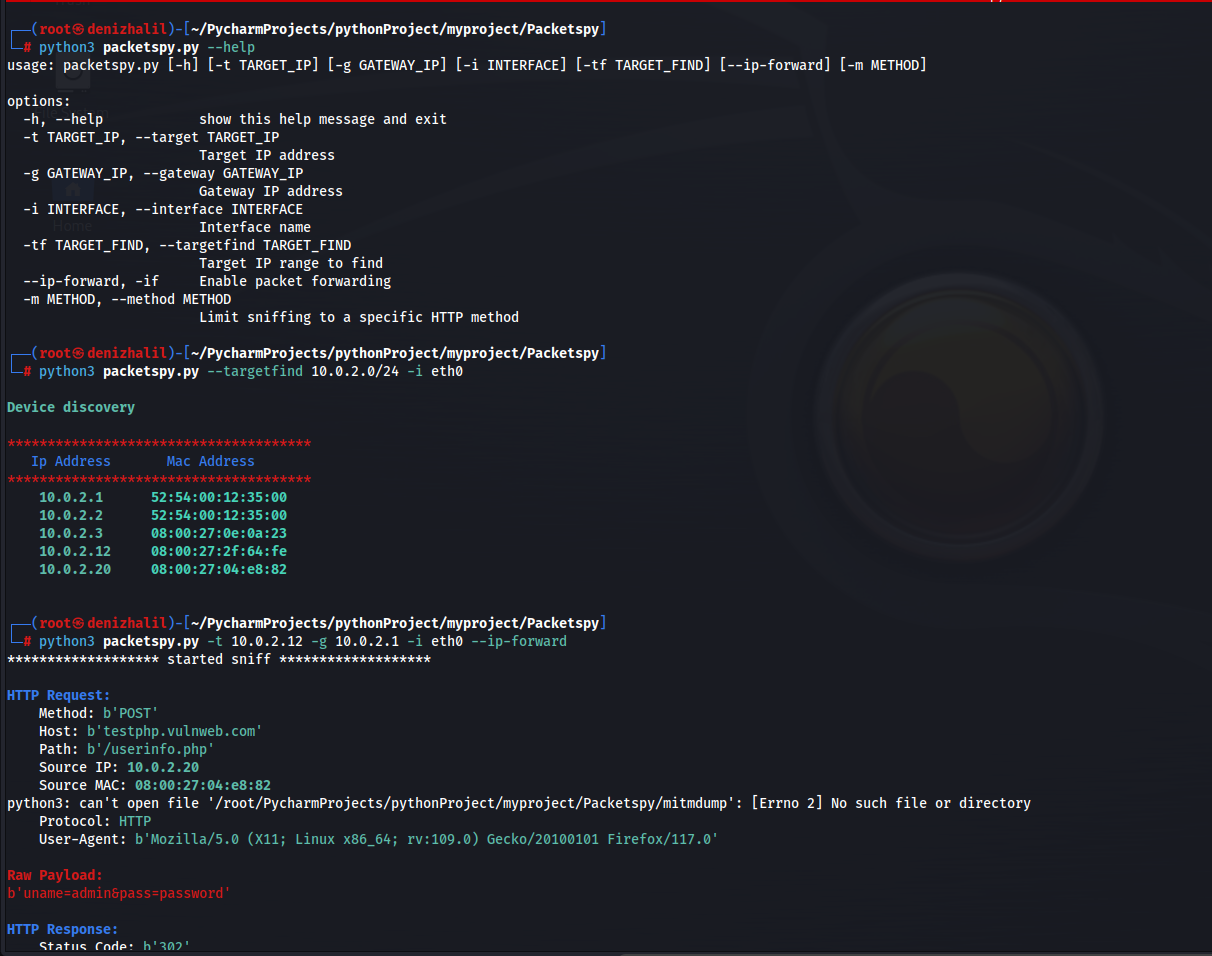 halildeniz/packetspy
실시간 트래픽 캡처, HTTP 검사, 원시 페이로드 분석 및 중간자 공격 기능이 내장된 장치 검색을 위한 네트워크 패킷 스니퍼.
 codepr/creak
포이즈닝, 리셋, 스푸핑, 리다이렉트 MITM 스크립트
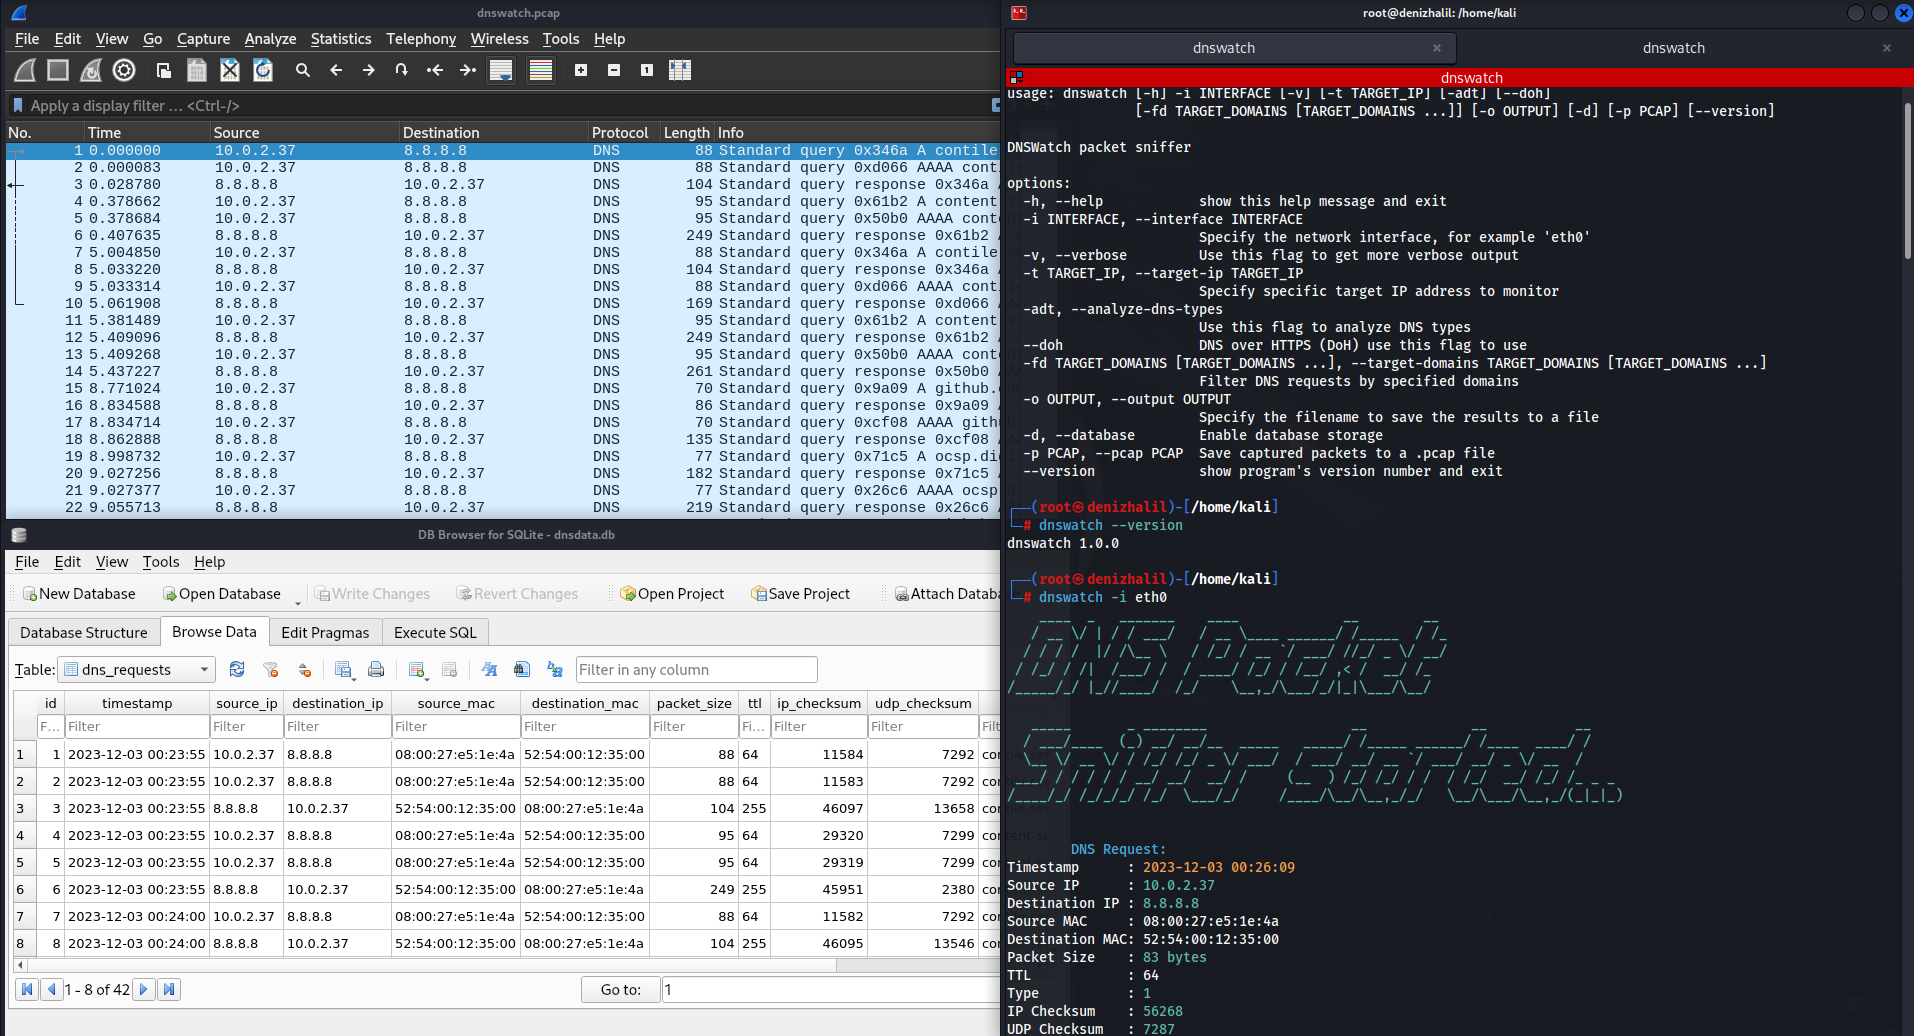 halildeniz/dnswatch
DNS 트래픽 스니퍼 및 분석기로, DNS 쿼리의 모니터링, 필터링 및 이상 징후 탐지를 위해 사용됩니다. 주요 기능으로는 PCAP 내보내기, DoH 지원, 그리고 스푸핑 시도를 식별하는 DNS 방화벽 모드가 포함됩니다.
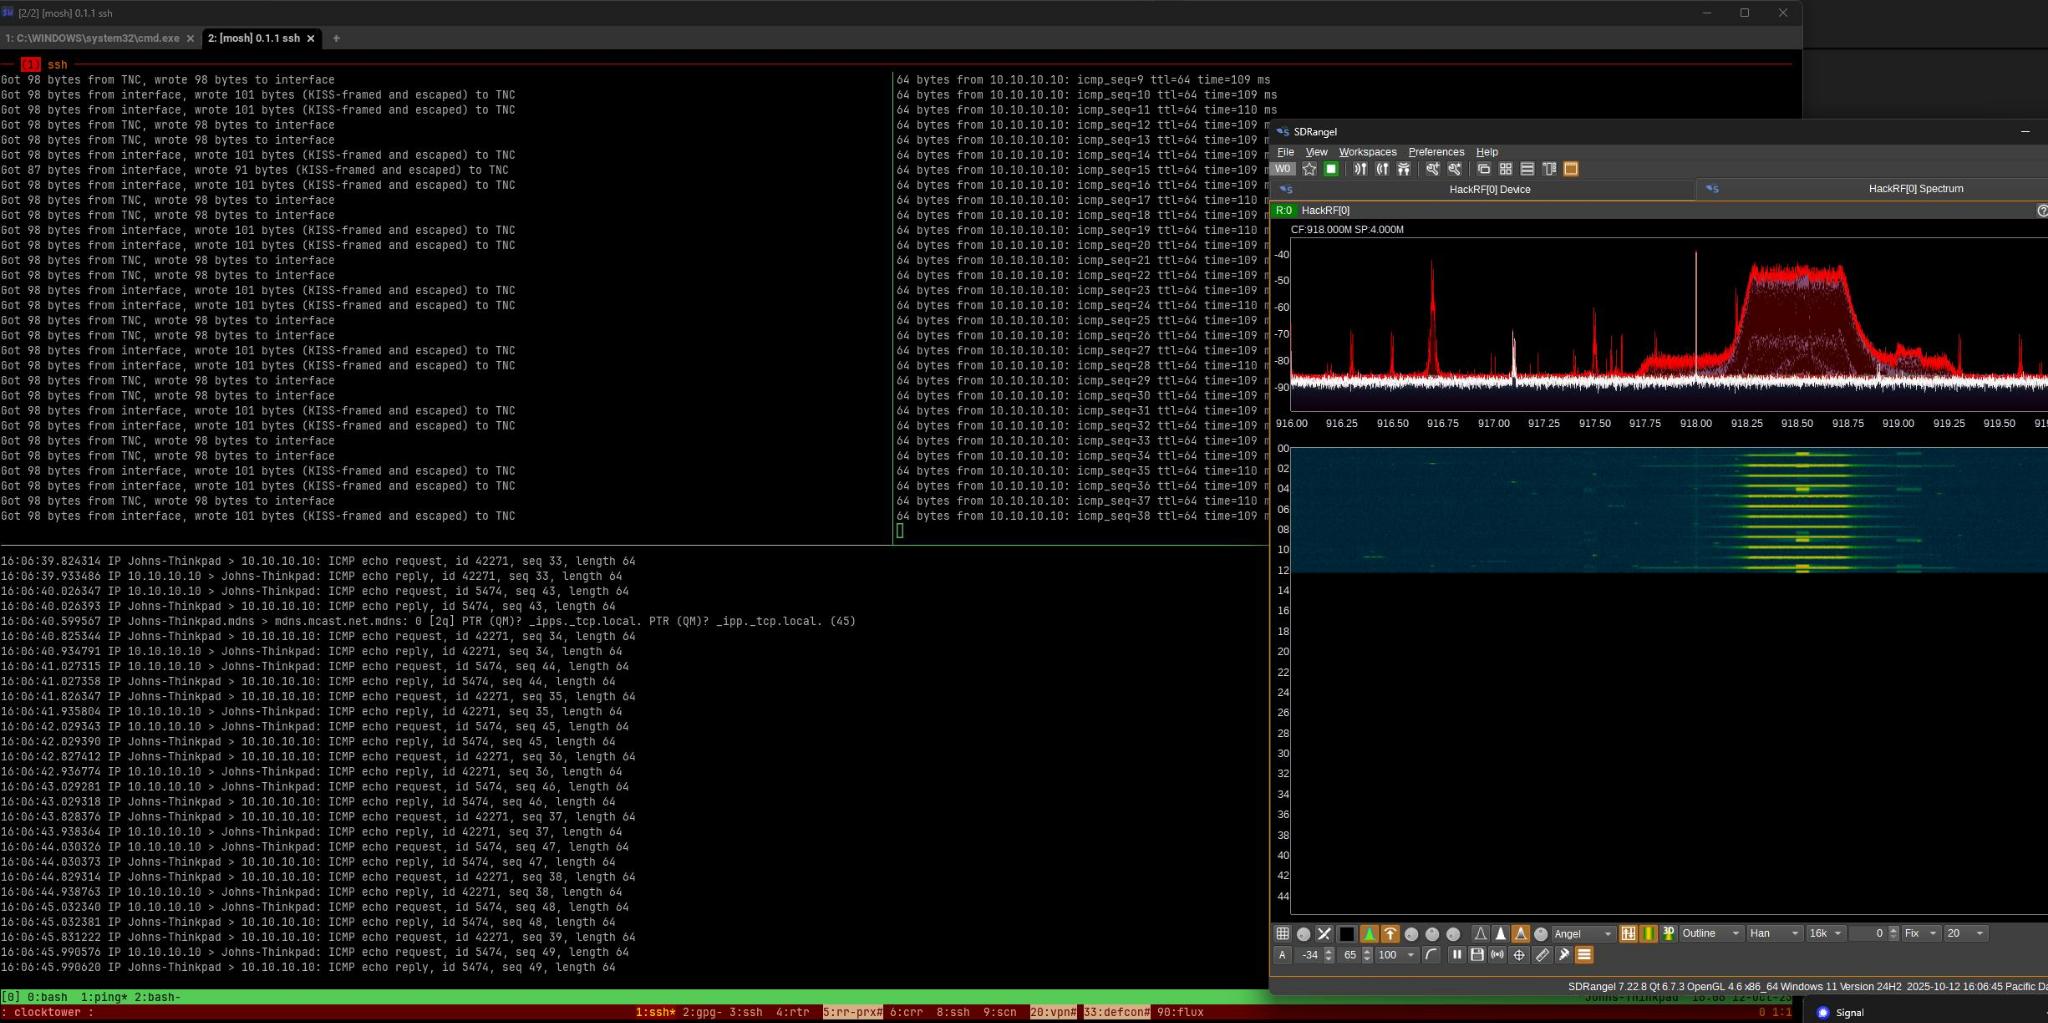 datapartyjs/meshtnc
소비자용 LoRa 라디오를 KISS TNC 모뎀으로 변환하는 펌웨어로, 직렬 CLI, BLE 패킷 스니핑, 그리고 패킷 무선 네트워킹을 위한 APRS/AX.25 호환성을 제공합니다.
 asaotomo/hx0-hawkeye
가벼운 브라우저 트래픽 캡처 및 보안 분석 확장 프로그램으로, 브라우저 사이드바에서 캡처, 차단, 수정, 재전송, 규칙 기반 탐지 및 AI 지원 분석의 전체 워크플로를 완료할 수 있습니다.(가벼운 브라우저 익스텐션으로 트래픽 캡처 및 보안 분석을 위해 브라우저…
 nccgroup/pcap-burp
Burp용 Pcap 가져오기 도구
 quarkslab/peetch
eBPF 기반 툴킷으로, 네트워크 트래픽 스니핑, OpenSSL TLS 키 추출, Scapy를 사용한 TLS 1.2 연결 실시간 가로채기/복호화를 수행합니다.
 azizaltuntas/network-analysis-tools
Pcap (캡처 파일) 분석 툴킷(v.1)
 packetsifter/packetsiftertool
PacketSifter는 분석가가 패킷 캡처(pcap)를 분석하여 주목할 만한 트래픽을 찾는 데 도움을 주도록 설계된 도구/스크립트입니다. PacketSifter는 인수로 pcap을 받아 여러 파일을 출력합니다.
 nccgroup/ebpf
eBPF - 확장된 Berkeley Packet Filter 도구
 mcp-shark/mcp-shark
Model Context Protocol 통신을 위한 Wireshark와 같은 포렌식 분석 IDE와 MCP 서버 간의 모든 HTTP 요청과 응답을 캡처, 검사, 조사합니다
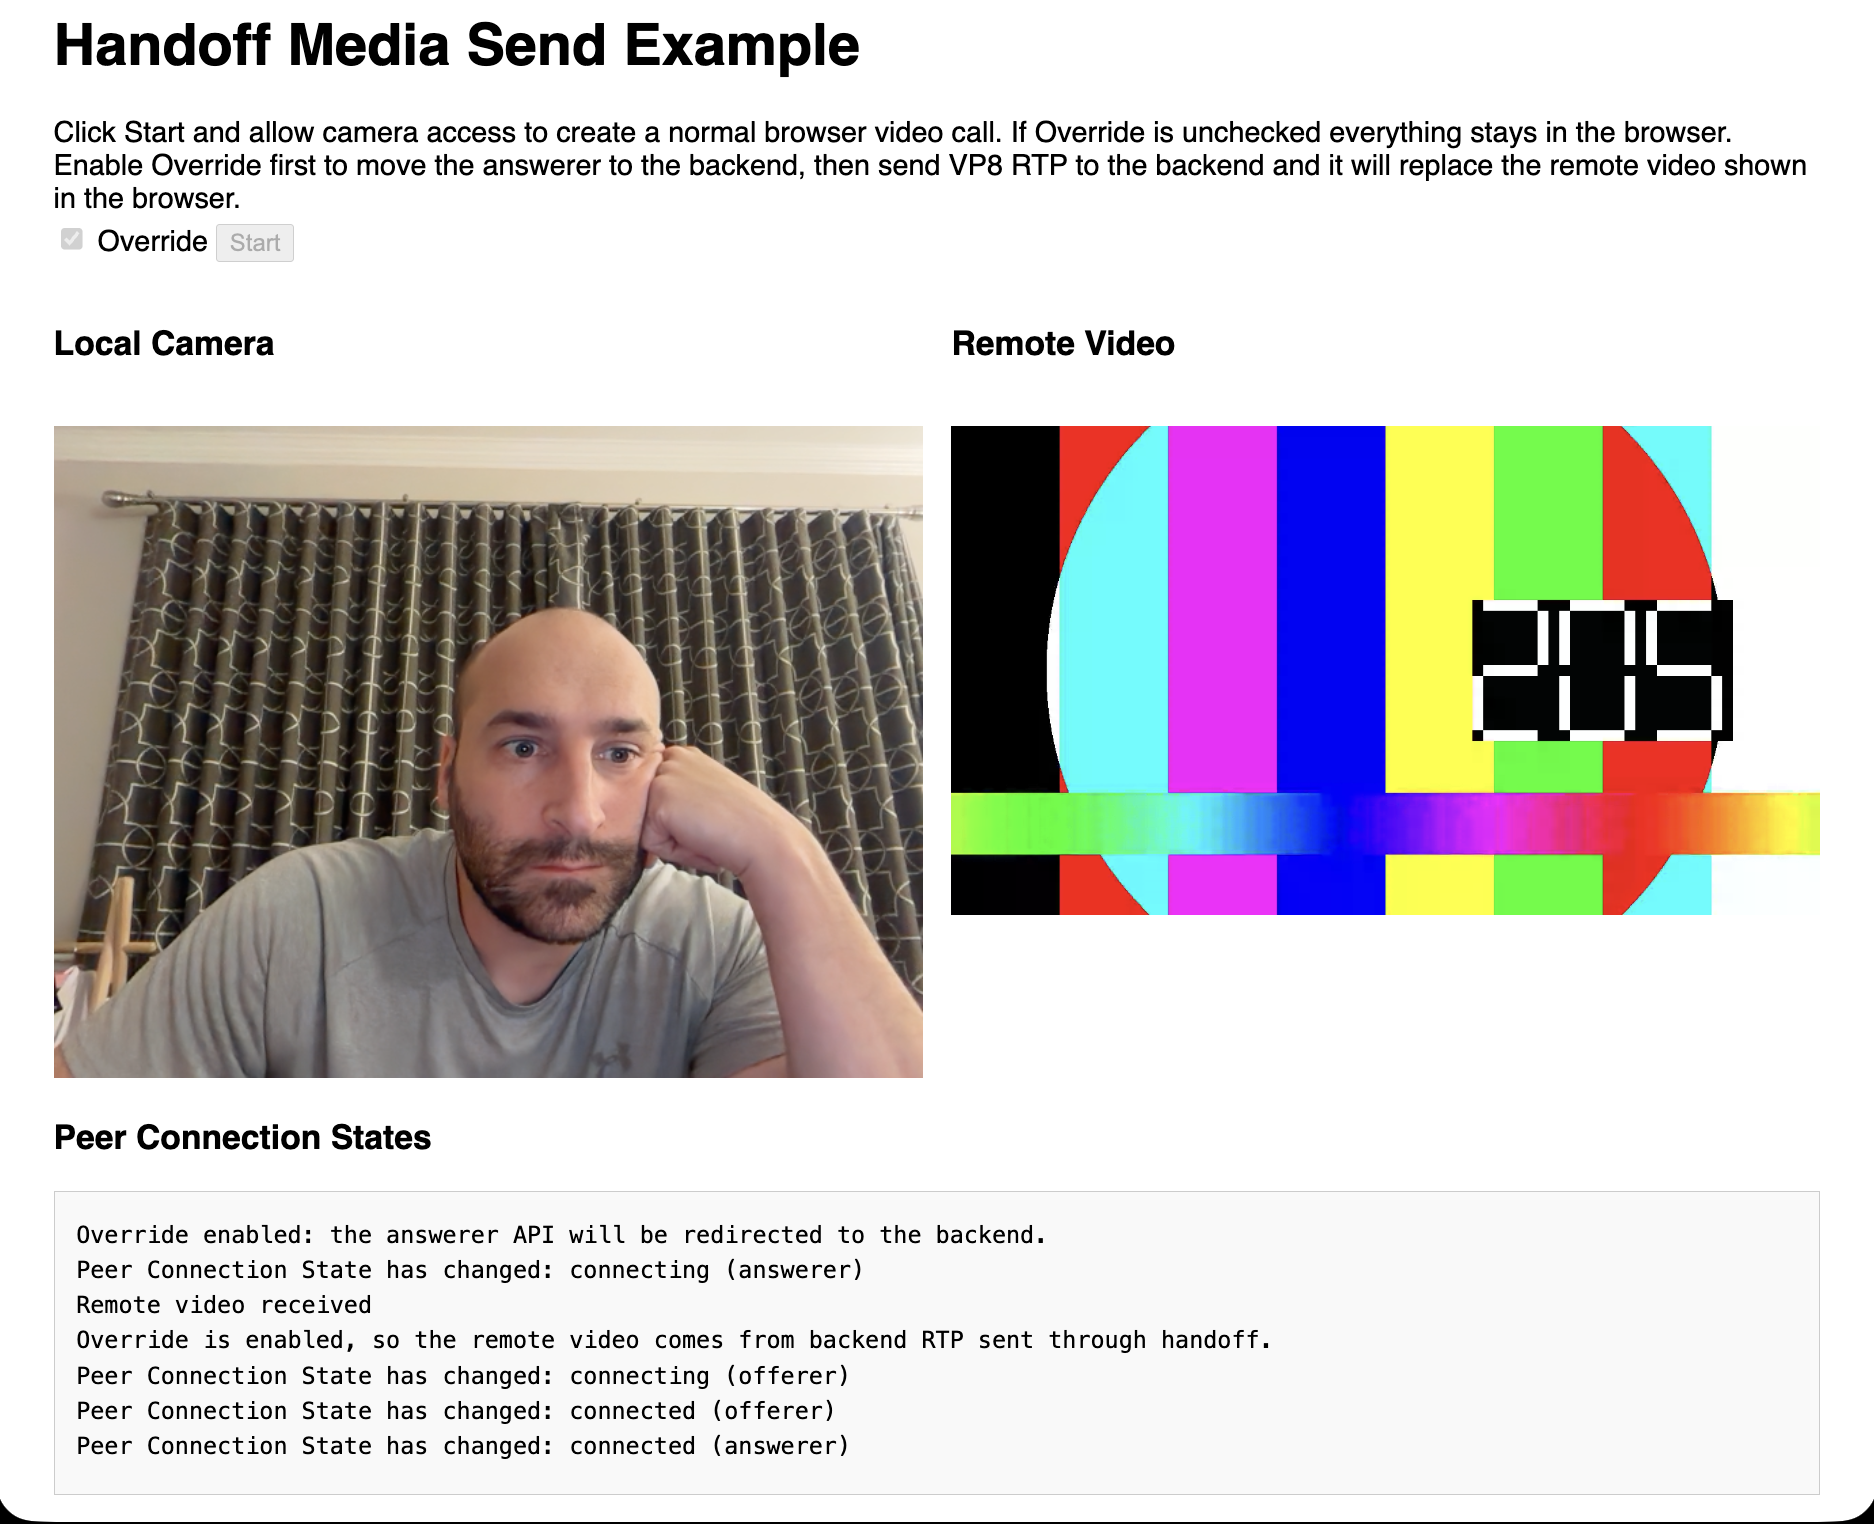 pion/handoff
브라우저에서 WebRTC를 시작하세요—다른 곳에서 실행하세요
 iamckn/mousejack_transmit
재전송/전송 PoC를 포함한 무선 마우스/키보드 공격
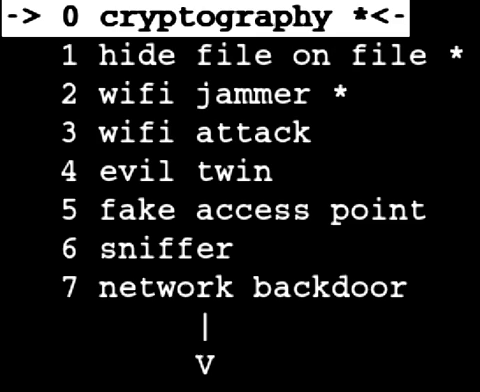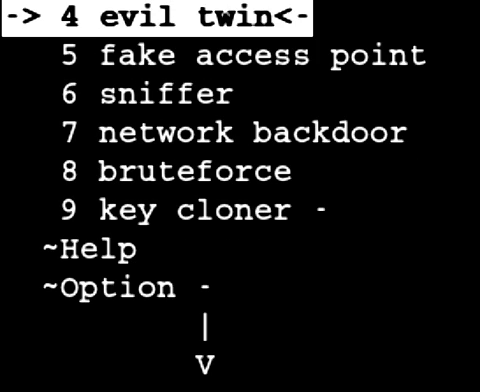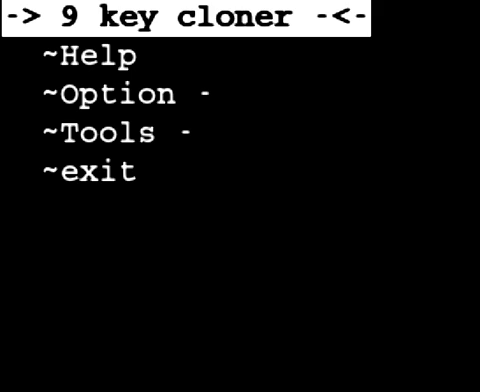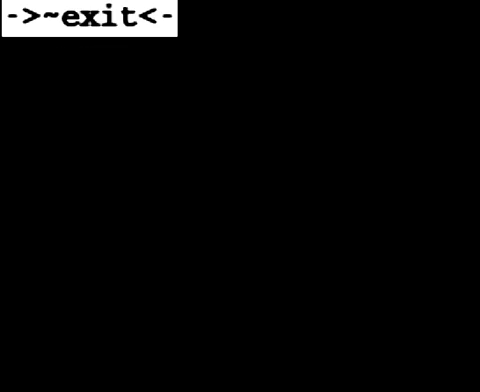 marcrowproject/bramble
Bramble은 해킹용 오픈 소스 스위트입니다.
 phillipmartin/gopassivedns
네트워크 기반 수동 DNS 로거로, 실시간 트래픽 또는 pcap 파일에서 DNS 쿼리를 캡처 및 로깅하고, SIEM 및 위협 인텔리전스 플랫폼과의 통합을 위해 JSON을 출력합니다.