 halildeniz/packetspy
실시간 트래픽 캡처, HTTP 검사, 원시 페이로드 분석 및 중간자 공격 기능이 내장된 장치 검색을 위한 네트워크 패킷 스니퍼.

PacketSpy는 네트워크 트래픽을 캡처하고 분석하도록 설계된 강력한 네트워크 패킷 스니핑 도구입니다. HTTP 요청 및 응답 검사, 원시 페이로드 데이터 보기, 네트워크 장치에 대한 정보 수집 등 포괄적인 기능 세트를 제공합니다. PacketSpy를 사용하면 네트워크 통신 패턴에 대한 귀중한 인사이트를 얻고 네트워크 문제를 효과적으로 해결할 수 있습니다.
git clone https://github.com/HalilDeniz/PacketSpy.git
PacketSpy는 다음 종속성을 설치해야 합니다:
pip install -r requirements.txt
PacketSpy를 시작하려면 다음 명령줄 옵션을 사용하세요:
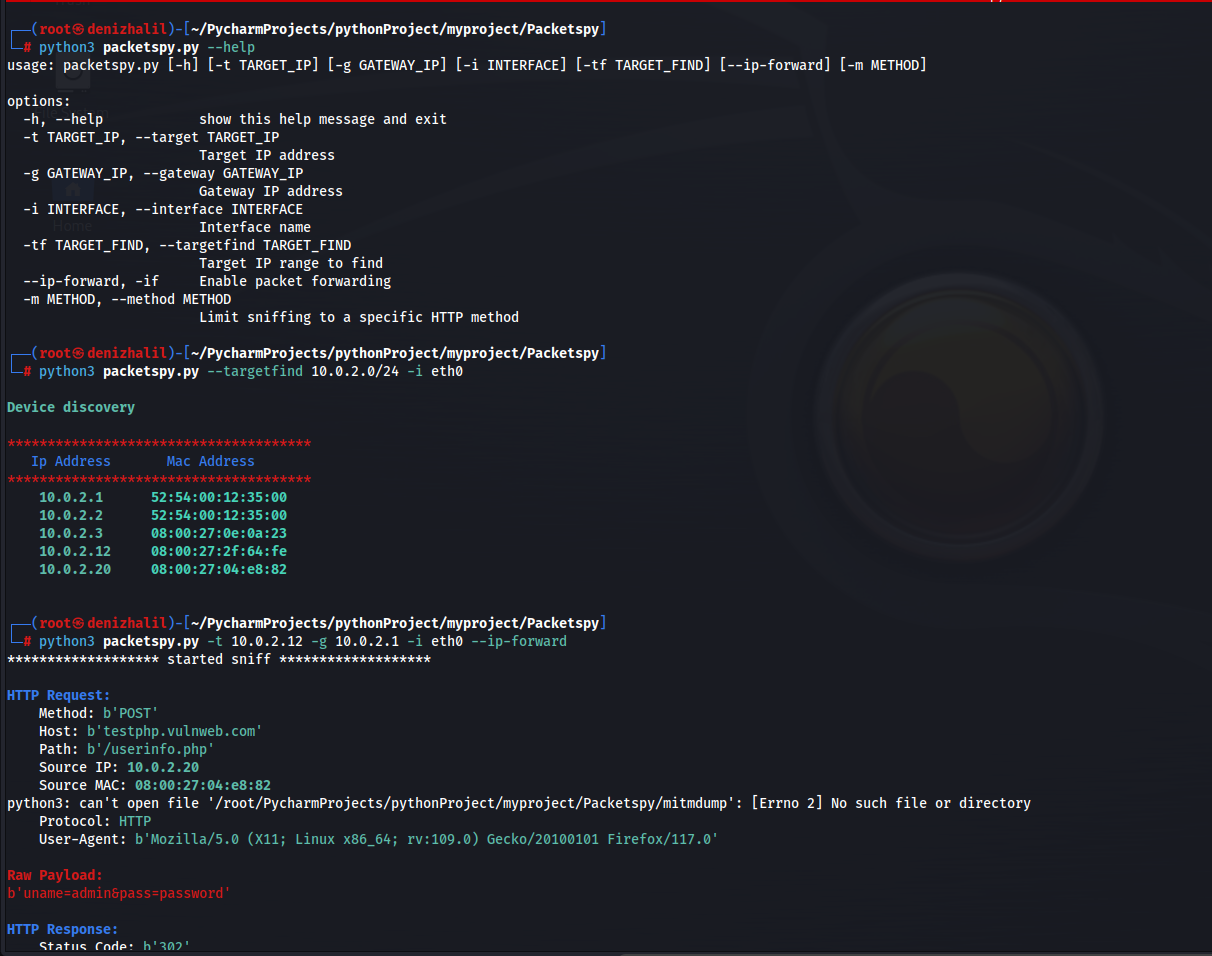
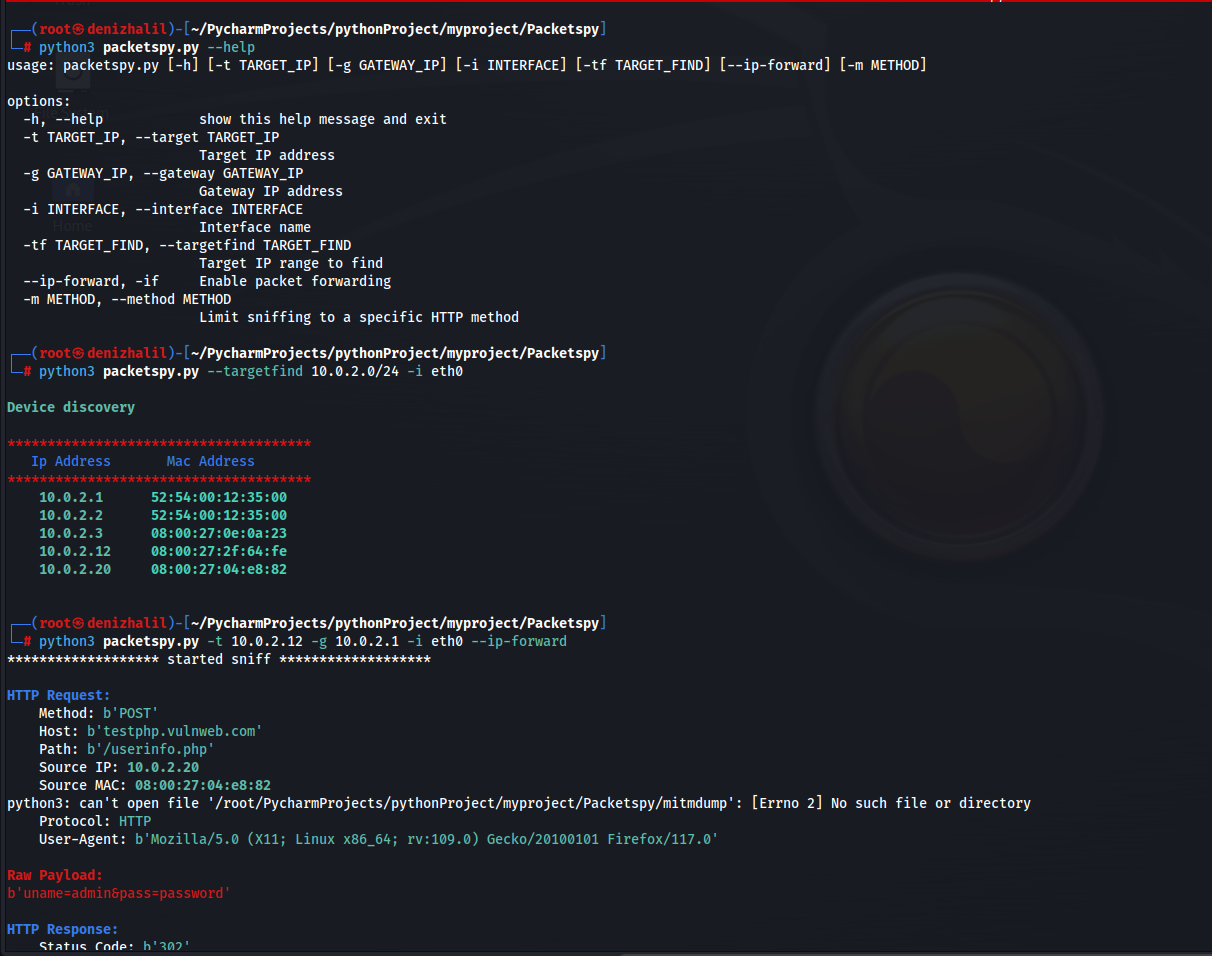
root@denizhalil:/PacketSpy# python3 packetspy.py --help
usage: packetspy.py [-h] [-t TARGET_IP] [-g GATEWAY_IP] [-i INTERFACE] [-tf TARGET_FIND] [--ip-forward] [-m METHOD]

options:
  -h, --help            show this help message and exit
  -t TARGET_IP, --target TARGET_IP
                        Target IP address
  -g GATEWAY_IP, --gateway GATEWAY_IP
                        Gateway IP address
  -i INTERFACE, --interface INTERFACE
                        Interface name
  -tf TARGET_FIND, --targetfind TARGET_FIND
                        Target IP range to find
  --ip-forward, -if     Enable packet forwarding
  -m METHOD, --method METHOD
                        Limit sniffing to a specific HTTP method
root@denizhalil:/PacketSpy# python3 packetspy.py -tf 10.0.2.0/24 -i eth0

        Device discovery
**************************************
   Ip Address       Mac Address
**************************************
    10.0.2.1      52:54:00:12:35:00
    10.0.2.2      52:54:00:12:35:00
    10.0.2.3      08:00:27:78:66:95
    10.0.2.11     08:00:27:65:96:cd
    10.0.2.12     08:00:27:2f:64:fe
root@denizhalil:/PacketSpy# python3 packetspy.py -t 10.0.2.11 -g 10.0.2.1 -i eth0
******************* started sniff *******************

HTTP Request:
    Method: b'POST'
    Host: b'testphp.vulnweb.com'
    Path: b'/userinfo.php'
    Source IP: 10.0.2.20
    Source MAC: 08:00:27:04:e8:82
    Protocol: HTTP
    User-Agent: b'Mozilla/5.0 (X11; Linux x86_64; rv:105.0) Gecko/20100101 Firefox/105.0'

Raw Payload:
b'uname=admin&pass=mysecretpassword'

HTTP Response:
    Status Code: b'302'
    Content Type: b'text/html; charset=UTF-8'
--------------------------------------------------
HTTPS 작업은 아직 진행 중입니다
기여는 환영합니다! PacketSpy에 기여하려면 다음 단계를 따르세요:
PacketSpy에 대한 질문, 의견 또는 제안이 있으시면 언제든지 연락해 주세요:
PacketSpy는 MIT 라이선스에 따라 배포됩니다. 자세한 내용은 LICENSE를 참조하세요.
