 #1
Tools for capturing, inspecting, and analyzing network traffic in real-time or from capture files.
Kitploit 추천
 mitmproxy/mitmproxy
침투 테스터와 소프트웨어 개발자를 위한 대화형 TLS 지원 HTTP 인터셉팅 프록시입니다.
 nmap/nmap
고성능 네트워크 탐지 및 보안 감사 도구로, 고급 포트 스캐닝, OS 탐지, 서비스 버전 탐지, 그리고 자동화된 정찰 및 취약점 평가를 위한 스크립트 가능한 NSE 엔진을 갖추고 있습니다.
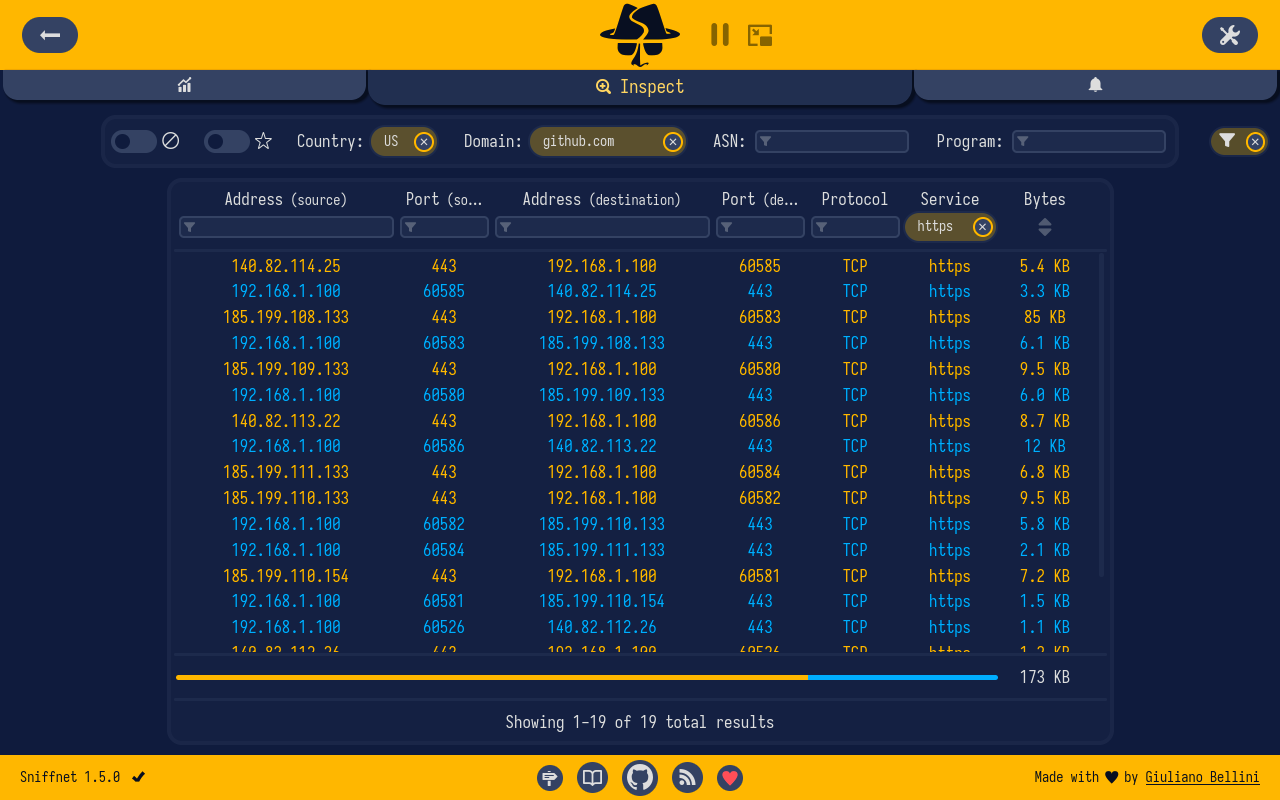 gyulyvgc/sniffnet
편안하게 네트워크 트래픽을 모니터링하세요 🕵️♂️
 robertdavidgraham/masscan
TCP 포트 스캐너, 비동기식으로 SYN 패킷을 발사하여 5분 이내에 전체 인터넷을 스캔합니다.
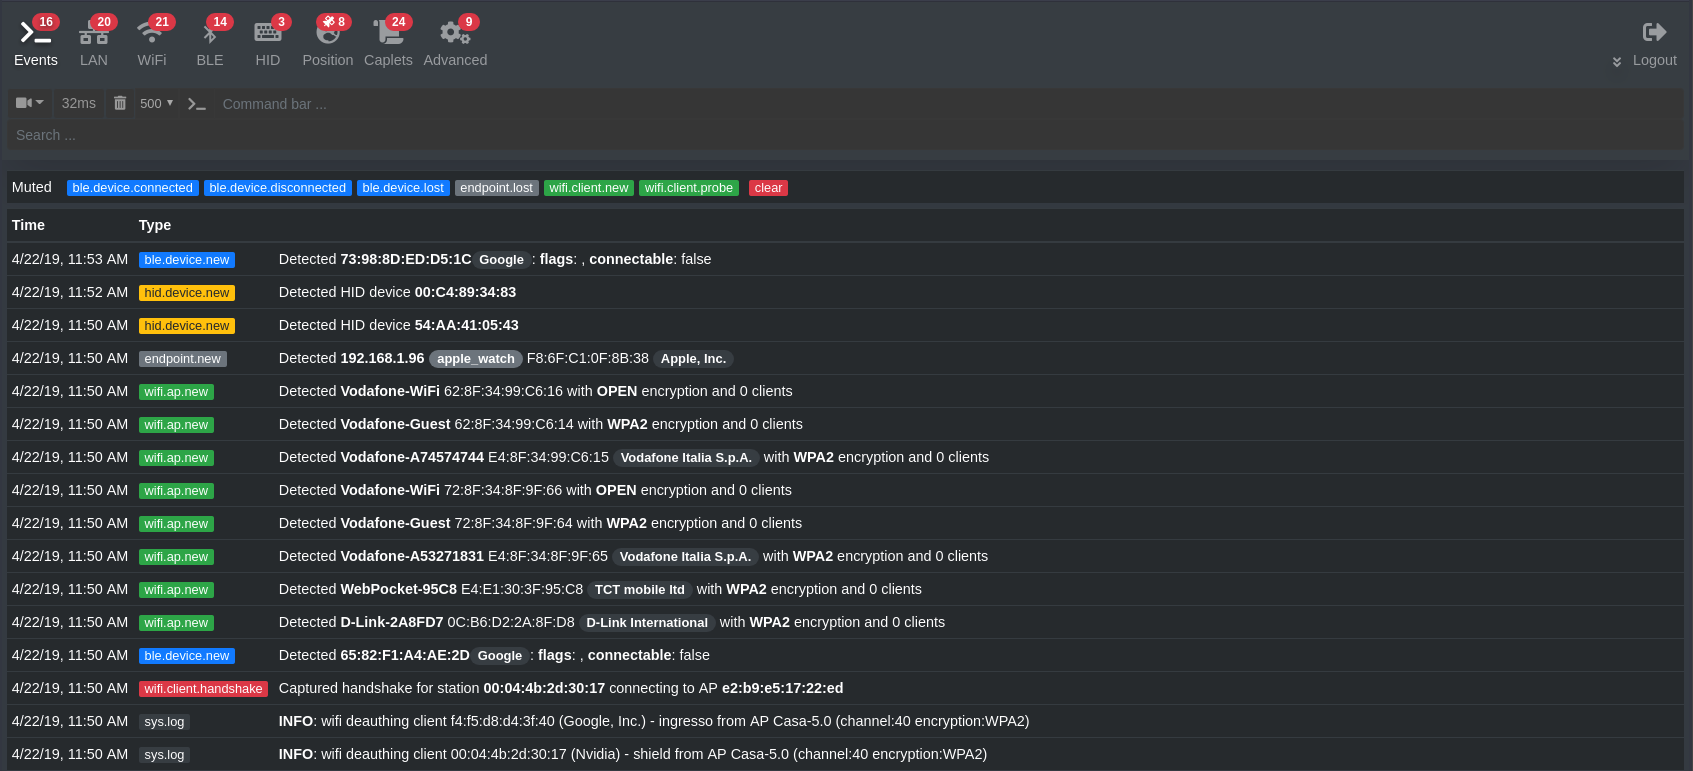 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 및 IPv6 네트워크 정찰 및 MITM 공격을 위한 만능 도구
 secdev/scapy
Python 기반의 대화형 패킷 조작 라이브러리로, 광범위한 프로토콜에 걸쳐 네트워크 패킷을 위조, 디코딩, 전송, 캡처, 분석할 수 있으며 스캐닝, 트레이서우팅, 공격, 네트워크 탐색을 지원합니다.
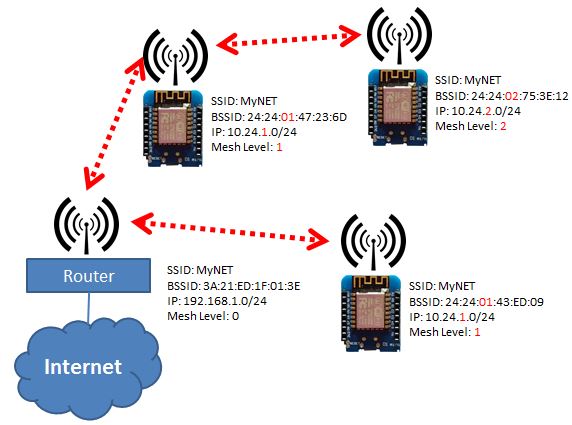 martin-ger/esp_wifi_repeater
완전한 기능을 갖춘 WiFi NAT 라우터 (이제 WiFi 리피터도 지원)
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64\arm64 and loong64.
 zeek/zeek
Zeek는 일반적인 IDS와는 매우 다른 강력한 네트워크 분석 프레임워크입니다.
wireshark/wireshark심층 패킷 검사, 수백 가지 프로토콜에 걸친 프로토콜 디코딩 및 캡처 파일 지원을 통해 네트워크 트래픽을 캡처하고 분석하여 문제 해결, 포렌식, 보안 조사에 활용할 수 있습니다.
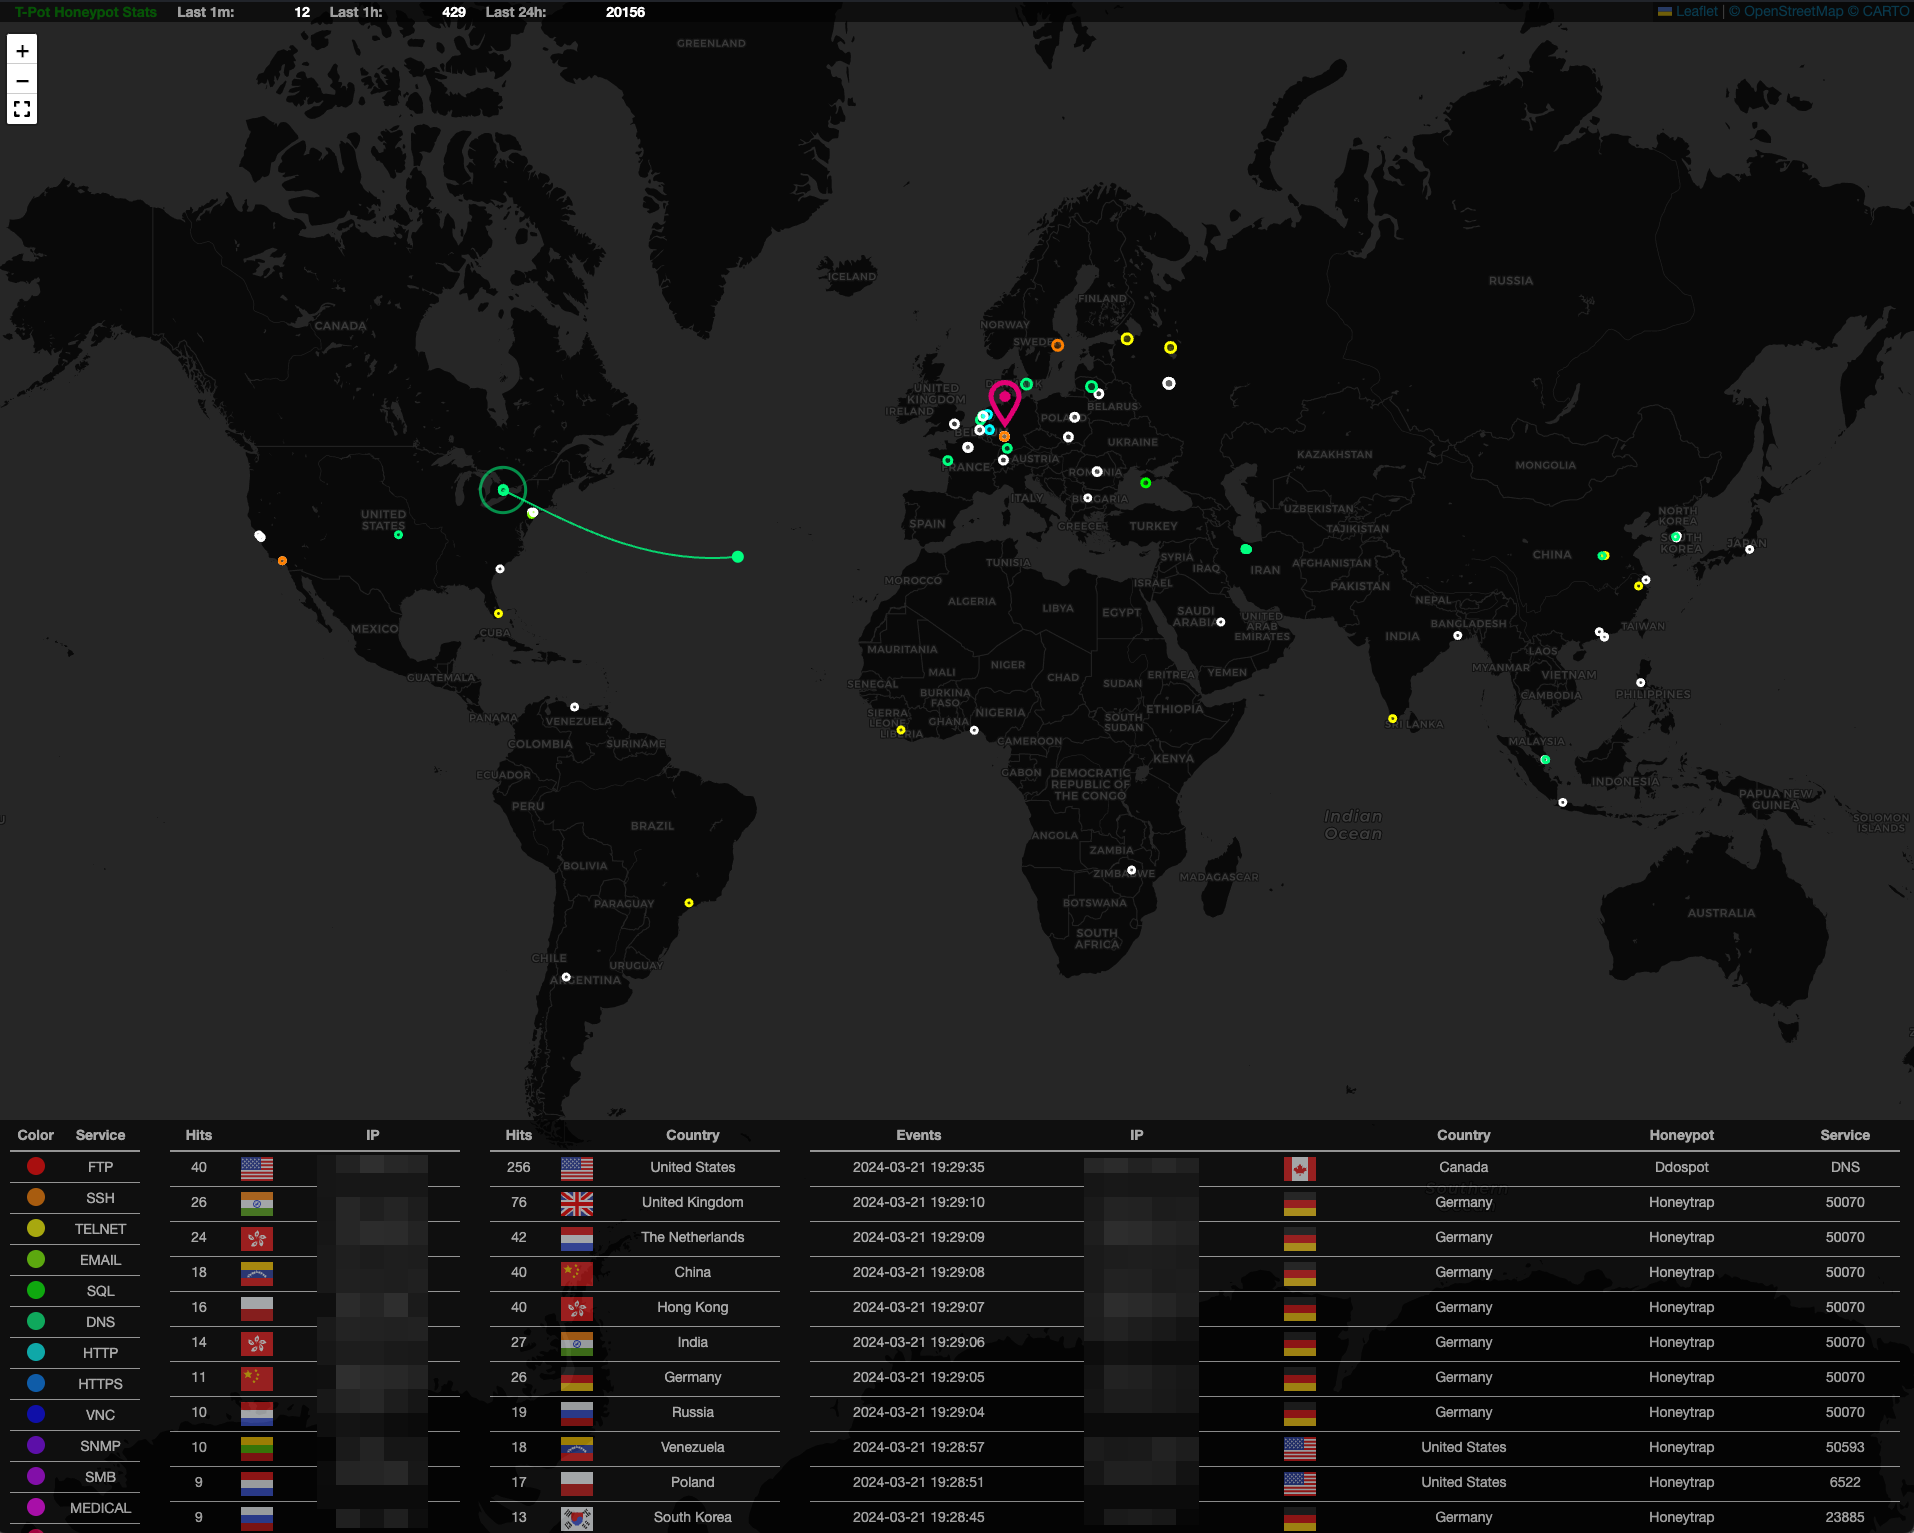 telekom-security/tpotce
🍯 T-Pot - 올인원 멀티 허니팟 플랫폼 🐝
 kubeshark/kubeshark
Kubernetes를 위한 eBPF 기반 네트워크 관측성. 전체 K8s 컨텍스트로 L4/L7 트래픽을 인덱싱하고, 키 없이 TLS를 복호화합니다. MCP를 통해 AI 에이전트가, 대시보드를 통해 사용자가 조회할 수 있습니다.
 oisf/suricata
실시간 트래픽 검사, 침입 탐지 및 차단, 프로토콜 분석, 규칙 기반 위협 헌팅을 위한 오픈소스 네트워크 IDS/IPS/NSM 엔진입니다.
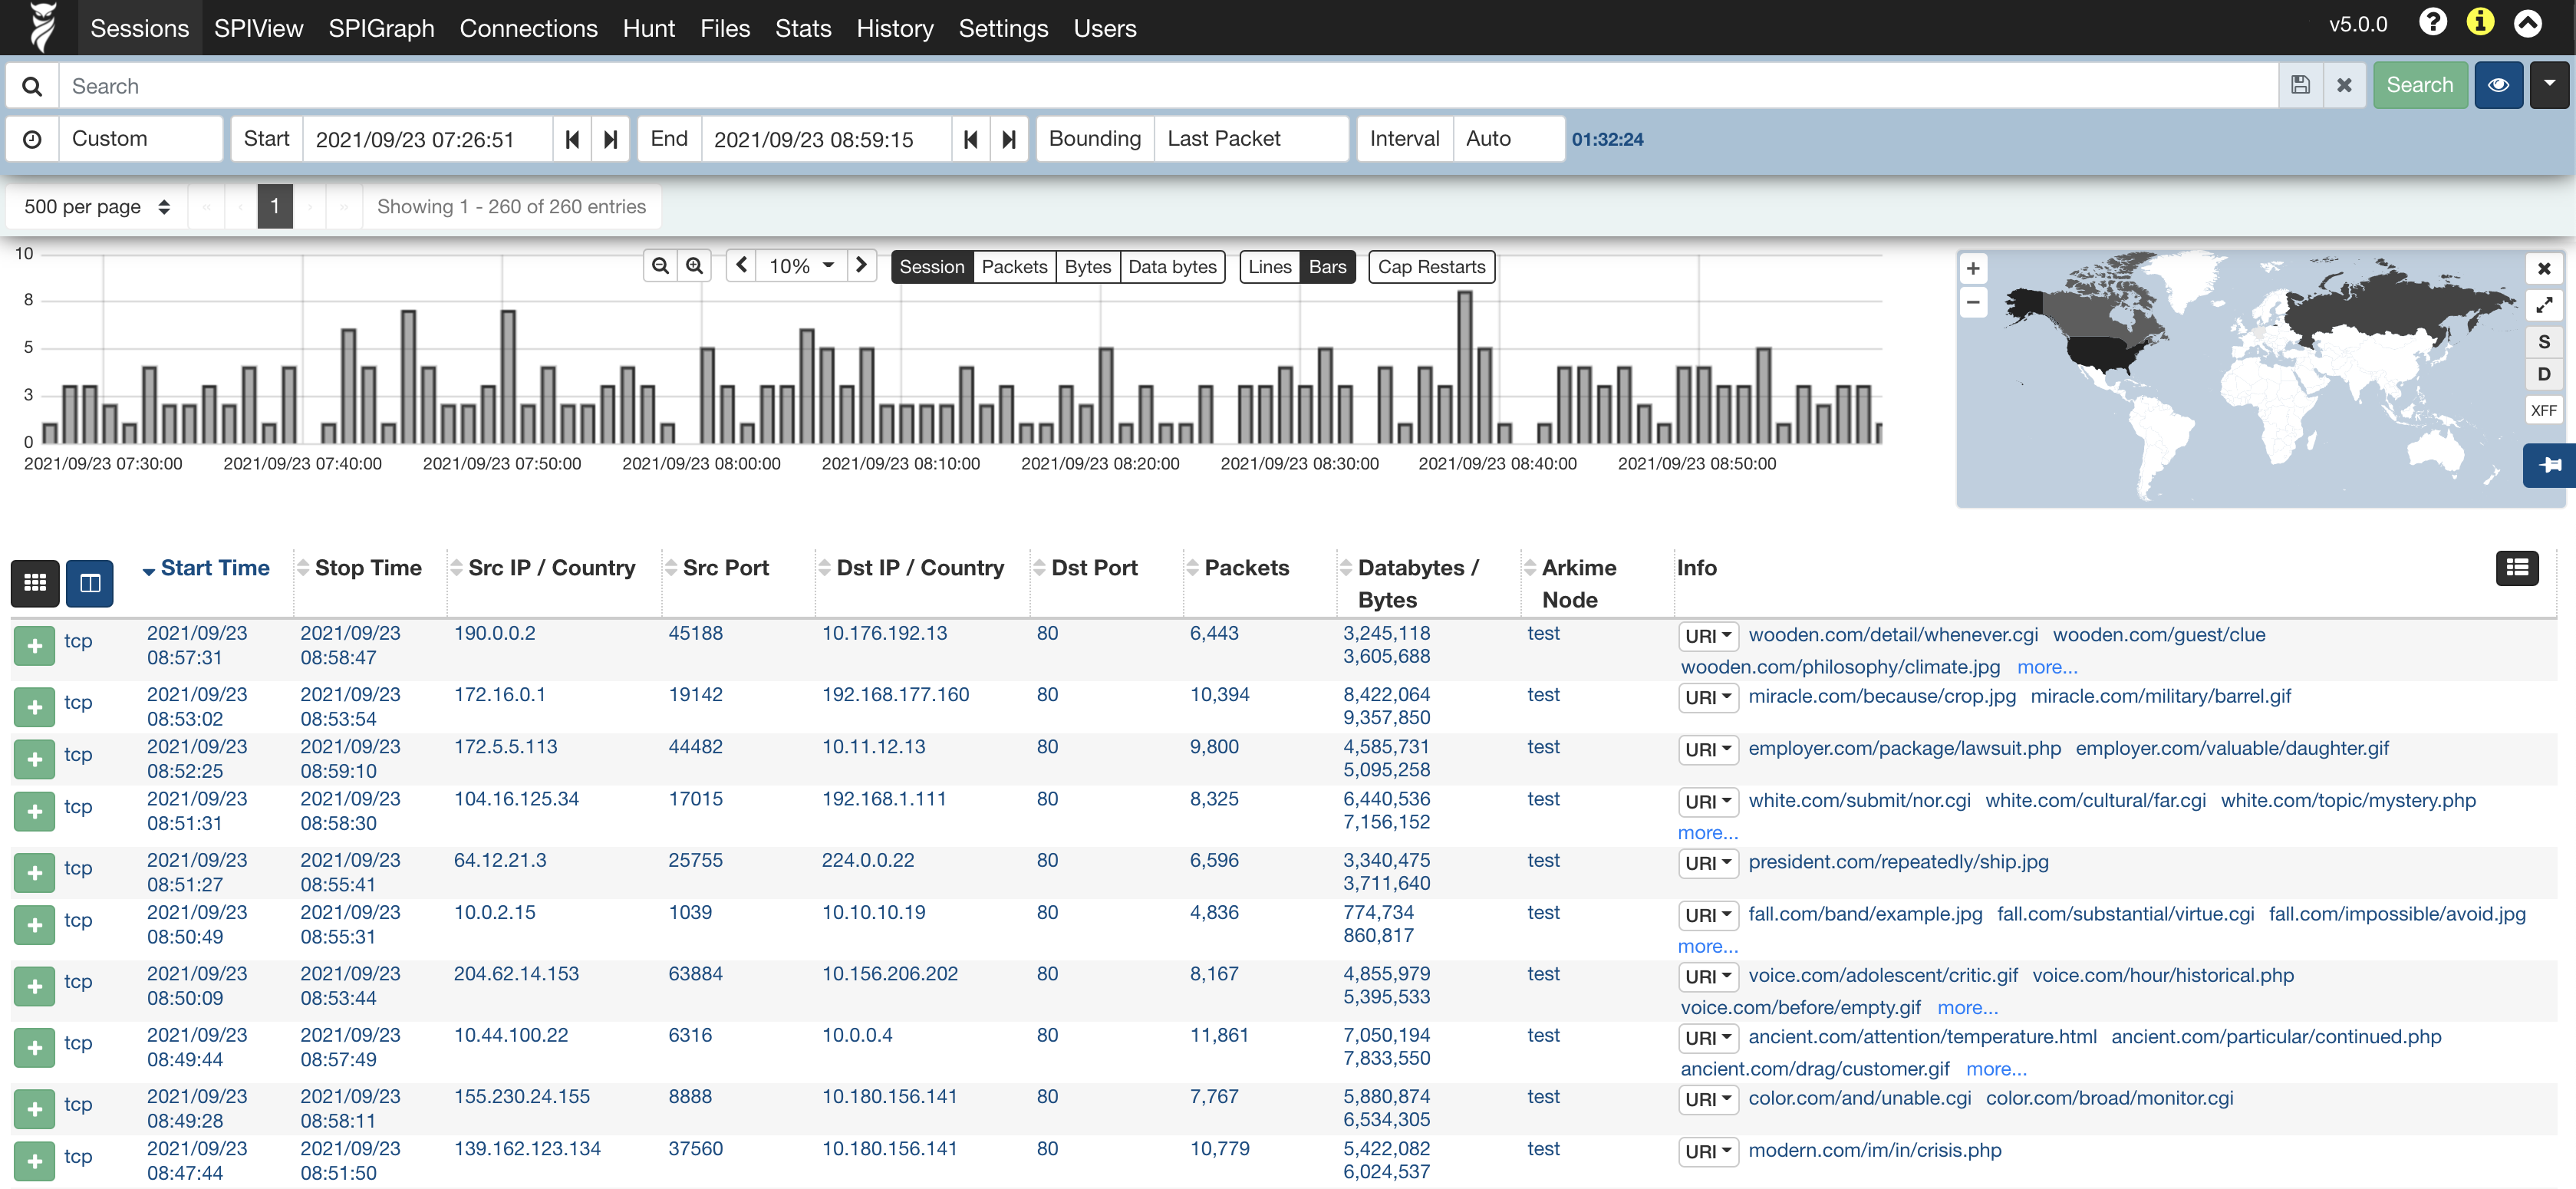 arkime/arkime
Arkime는 오픈 소스, 대규모, 전체 패킷 캡처, 인덱싱 및 데이터베이스 시스템입니다.
 ntop/ntopng
웹 기반 트래픽 및 사이버 보안 네트워크 트래픽 모니터링
 borntoberoot/networkmanager
강력한 오픈 소스 네트워크 관리 및 네트워크 문제 해결 도구입니다!
 aircrack-ng/aircrack-ng
WiFi 네트워크 보안 감사를 위한 완전한 제품군으로, 패킷 캡처, 인젝션 공격, 디어센티케이션, 가짜 AP 생성, 명령줄 도구를 통한 WEP/WPA PSK 크래킹을 포함합니다.
 usarmyresearchlab/dshell
Dshell은 네트워크 포렌식 분석 프레임워크입니다.