#1

 clausing/scripts
디지털 포렌식, 사고 대응, 네트워크 분석을 위한 Python 및 Perl 스크립트 모음으로, 해시 시그니처 도구와 패킷 grep 유틸리티를 포함합니다.
 vignesh07/babyshark
흐름 우선 PCAP TUI (사례 파일, 멋진 UX). 두 두 두 두.
 hari-prasaanth/thick-client-pentest-checklist
OWASP 기반 체크리스트, 80개 이상의 테스트 케이스 포함
 awakecoding/wireshark-rdp
Wireshark RDP 리소스
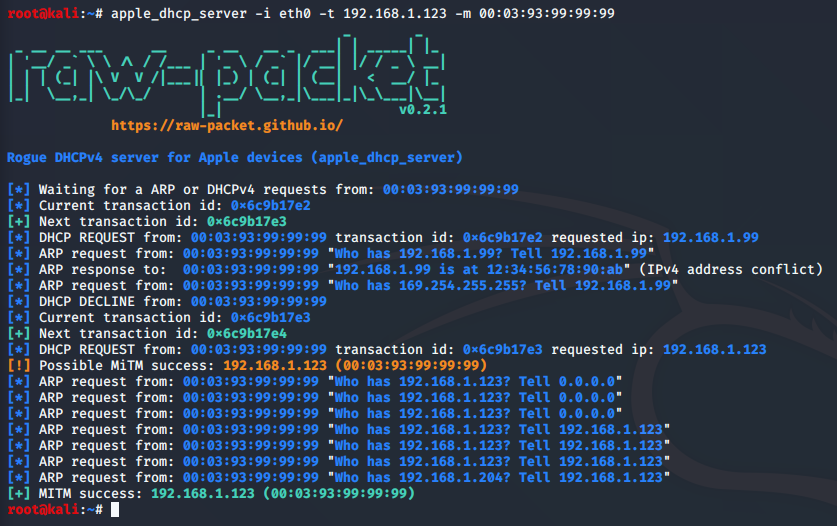 raw-packet/raw-packet
Raw-packet Project
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor'는 패킷 캡처 파일에서 파일을 찾아 추출하는 도구입니다.
 niloofarkheirkhah/nili
Nili는 네트워크 스캔, 중간자 공격(MITM), 프로토콜 역공학 및 퍼징을 위한 도구입니다.
 androguide/dsploit
dSploit - 안드로이드에서 가장 완벽하고 진보된 IT 보안 전문가 도구 키트입니다.
 davidhavoc/ayaflow
고성능 eBPF 기반 네트워크 트래픽 분석기 (Rust로 작성됨).
 rjbhide/wireshark-forensics-plugin
와이어샤크 플러그인으로, 네트워크 트래픽을 위협 인텔리전스, 자산 태그, 취약점 데이터와 연관시켜 PCAP 파일 및 실시간 캡처의 포렌식 분석을 가속화합니다.
 galkan/flashlight
모의 침투 테스터(Pentester)는 정보 수집 단계에서 너무 많은 시간을 소비합니다. Flashlight(Fener)는 네트워크/포트 스캔과 대상 네트워크에 대한 정보를 신속하게 수집하는 서비스를 제공합니다. 따라서 Flashlight는 침투 테스트 중…
 ntrippar/arpwner
ARP 스푸핑 및 네트워크 패킷 조작 도구로, Python과 pcap을 사용하여 중간자 공격, 트래픽 가로채기, LAN 정찰을 수행합니다.
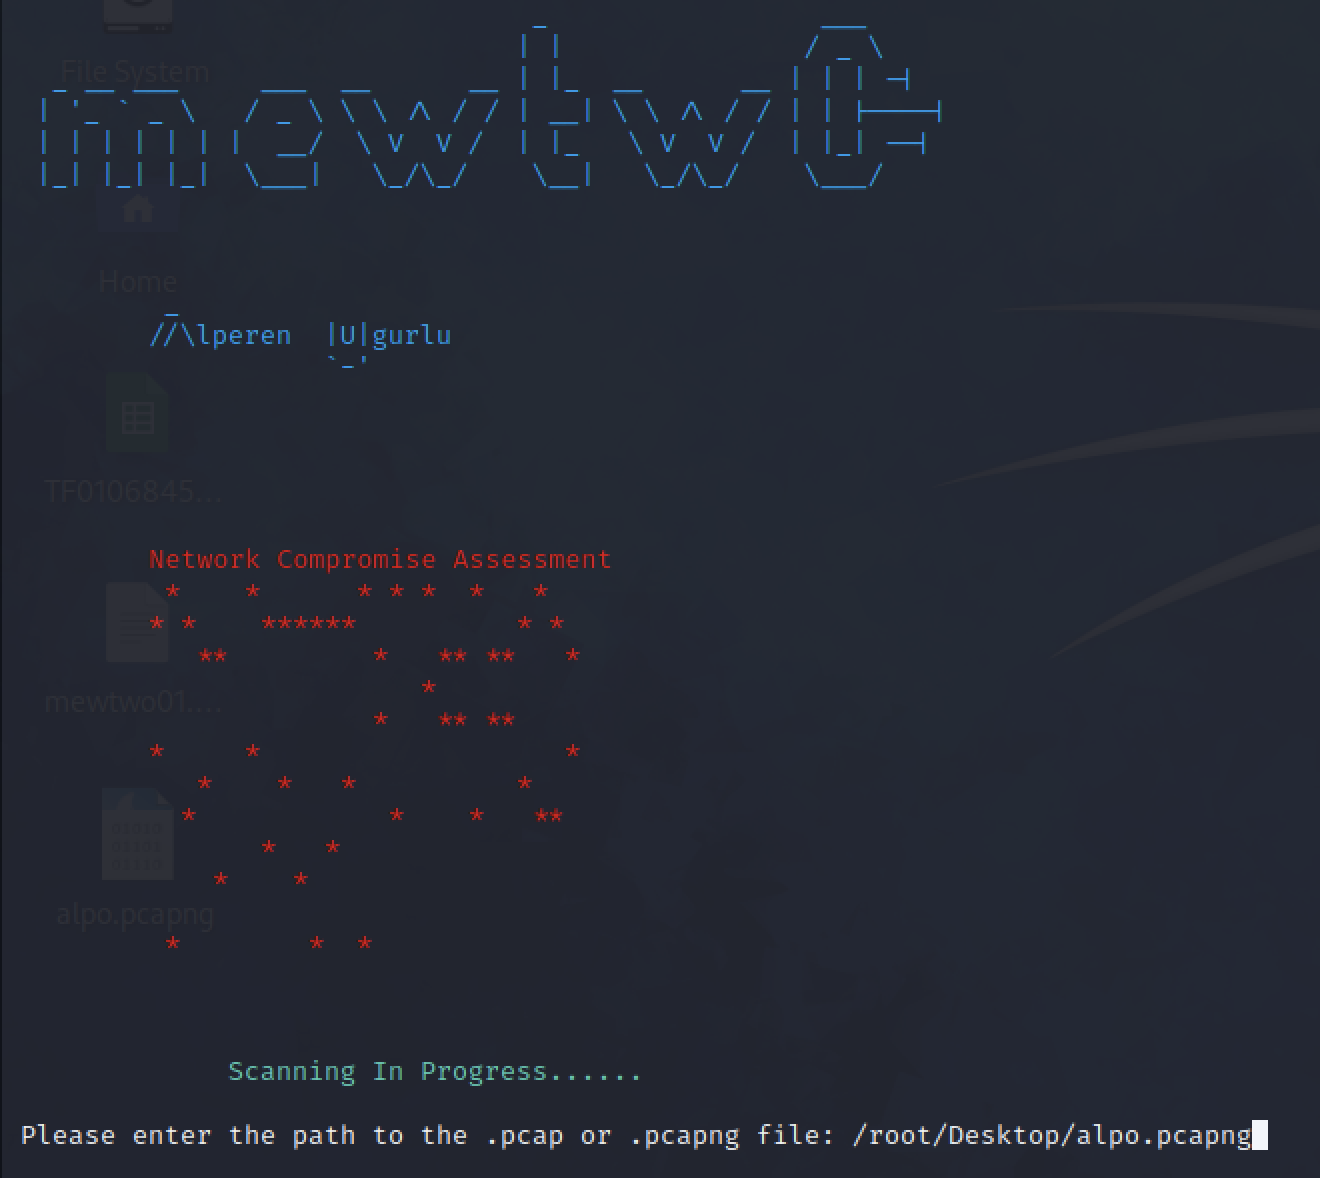 alperenugurlu/network_assessment
Wireshark 또는 TCPdump를 사용하면, 모니터링하는 네트워크에서 기록한 네트워크 트래픽에 유해한 활동이 있는지 확인할 수 있습니다.
 mhils/honeyproxy
이 프로젝트는 이제 @mitmproxy의 일부입니다.
 mspicer/pcapinator
tshark를 사용하여 많은 pcap 파일을 처리하는 도구
 nxenon/h2spacex
HTTP/2 마지막 프레임 동기화(일명 단일 패킷 공격) Scapy 기반 저수준 라이브러리/도구 + 타이밍 공격 익스플로잇
 puniaze/portdog
포트 스캐닝 활동을 실시간으로 식별하기 위해 원시 패킷을 모니터링하는 네트워크 이상 탐지기로, 유연한 스니핑 시간 제어와 라이브 포트 목록 출력을 제공합니다.