#1
 utkonos/lst2x64dbg
IDA, Ghidra, Binary Ninja 및 Relyze 파일에서 레이블을 추출하고 x64dbg 데이터베이스를 내보냅니다. radare2 메인 주소 포함.
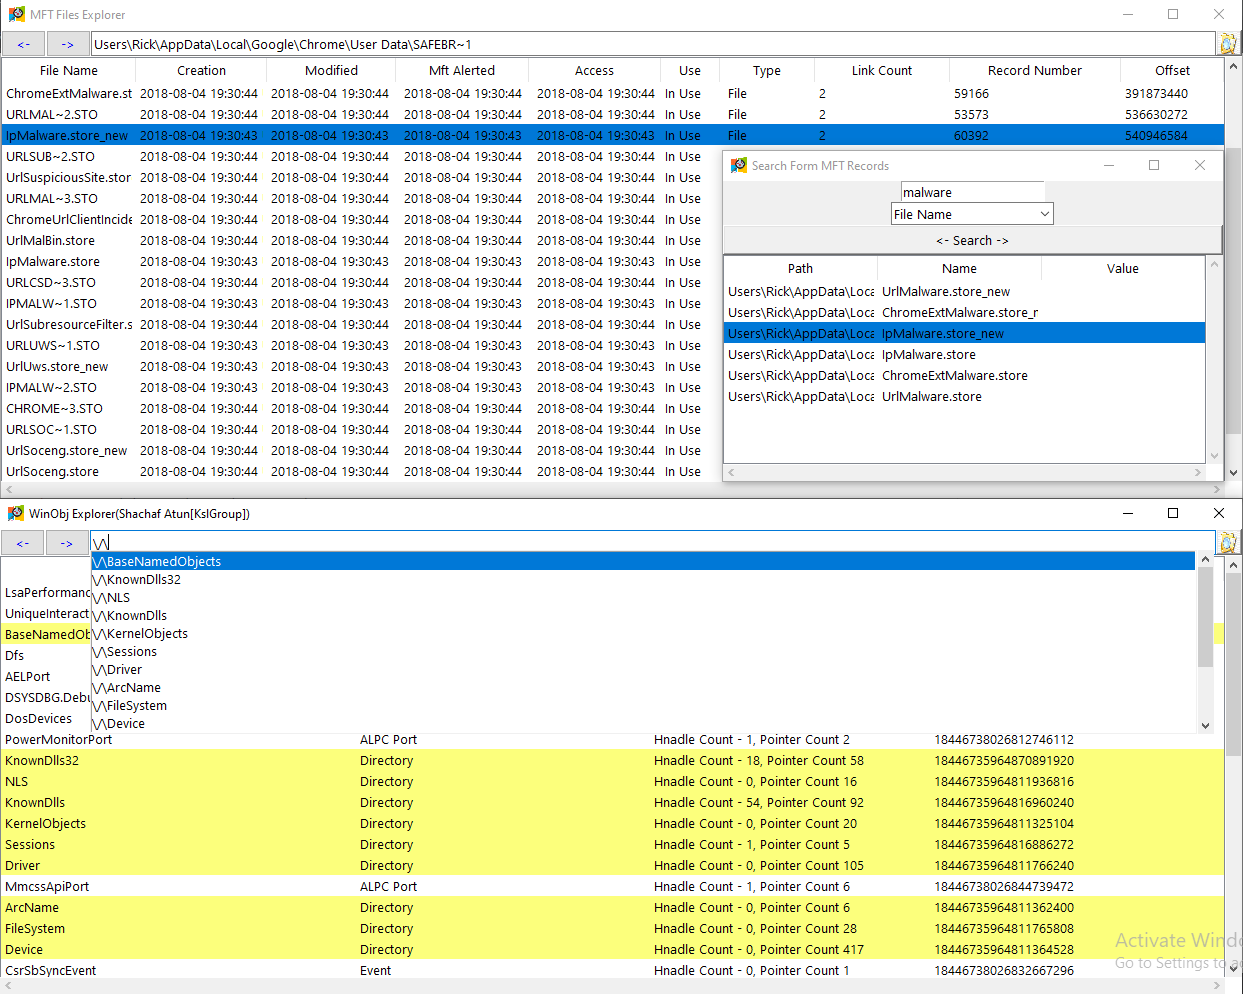 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 payatu/cve-2018-14442
Foxit Reader CVE-2018-14442용 PoC
 rew-sploit/rew-sploit
MSF 및 *기타* 공격을 모의하고 분석하세요.
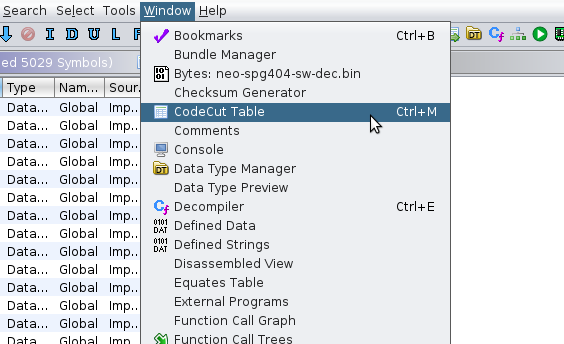 jhuapl/codecut
객체 파일 경계를 찾기 위한 Ghidra 플러그인입니다.
 1d8/spybrowse
특정 브라우저 설정 파일(히스토리, 환경설정 등)을 훔치기 위해 개발된 코드
 malwaretech/fsthook
KiFastSystemCall을 후킹하여 네이티브 함수를 가로채는 라이브러리
 67-6f-64/antioreans-codedevirtualizer
Themida의 FISH 가상 머신(2.2.5.0-2.2.7.0)을 디버추얼라이즈하여 보호된 바이너리에서 네이티브 코드를 복원하는 IDA 6.8 플러그인으로, 리버스 엔지니어링 연구를 위한 도구입니다.
 nccgroup/ccs
정규 표현식 기반 스캐너로, 코드베이스에서 하드코딩된 자격 증명을 탐지합니다. CI/CD 통합을 위해 설계되었으며, 주석을 통한 탐지 억제 기능과 낮은 오탐률을 특징으로 합니다.
 r00tkitsmm/pishi
Pishi는 macOS용 kcov와 같은 코드 커버리지 도구입니다.
 0xkirisame/spica
eBPF 기반 Linux 루트킷 탐지기: 다중 채널 교차 뷰 분석(sched_switch, NMI, /proc)을 사용하여 DKOM, 트레이스포인트 변조 및 프로세스 은닉을 탐지하고, 하드웨어 수준 무결성 검증을 제공합니다.
 zypherion-technologies/hallwatch
간접 시스템 콜을 탐지하는 사용자 모드 탐지기입니다. Hell's Hall, Tartarus' Gate, RecycledGate, VEH 시스템 콜 및 더 많은 것을 포착합니다.
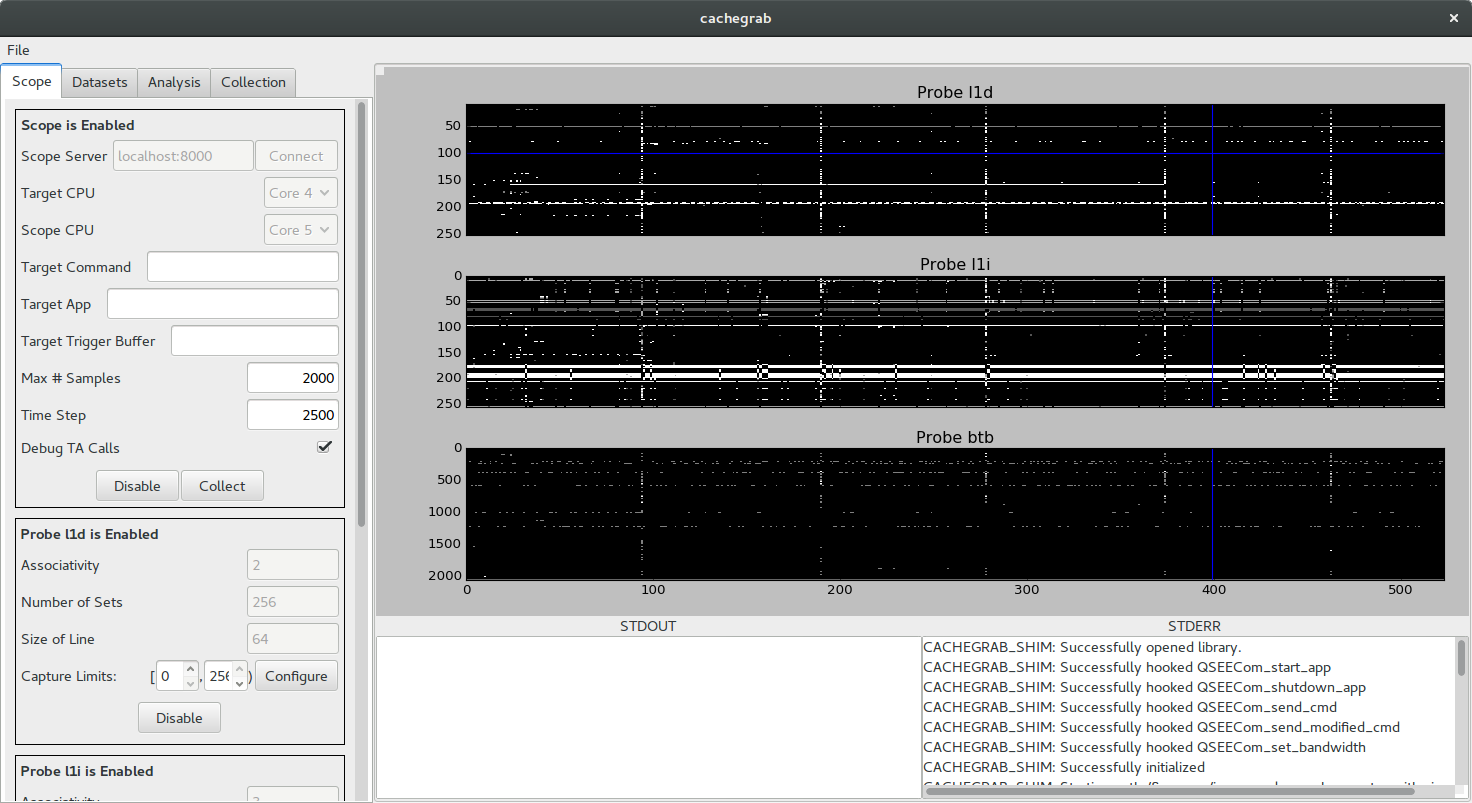 nccgroup/cachegrab
TrustZone 지원 ARMv8 코어의 보안 월드에 있는 소프트웨어를 대상으로 트레이스 기반 캐시 공격을 수행하고 시각화하도록 설계된 도구
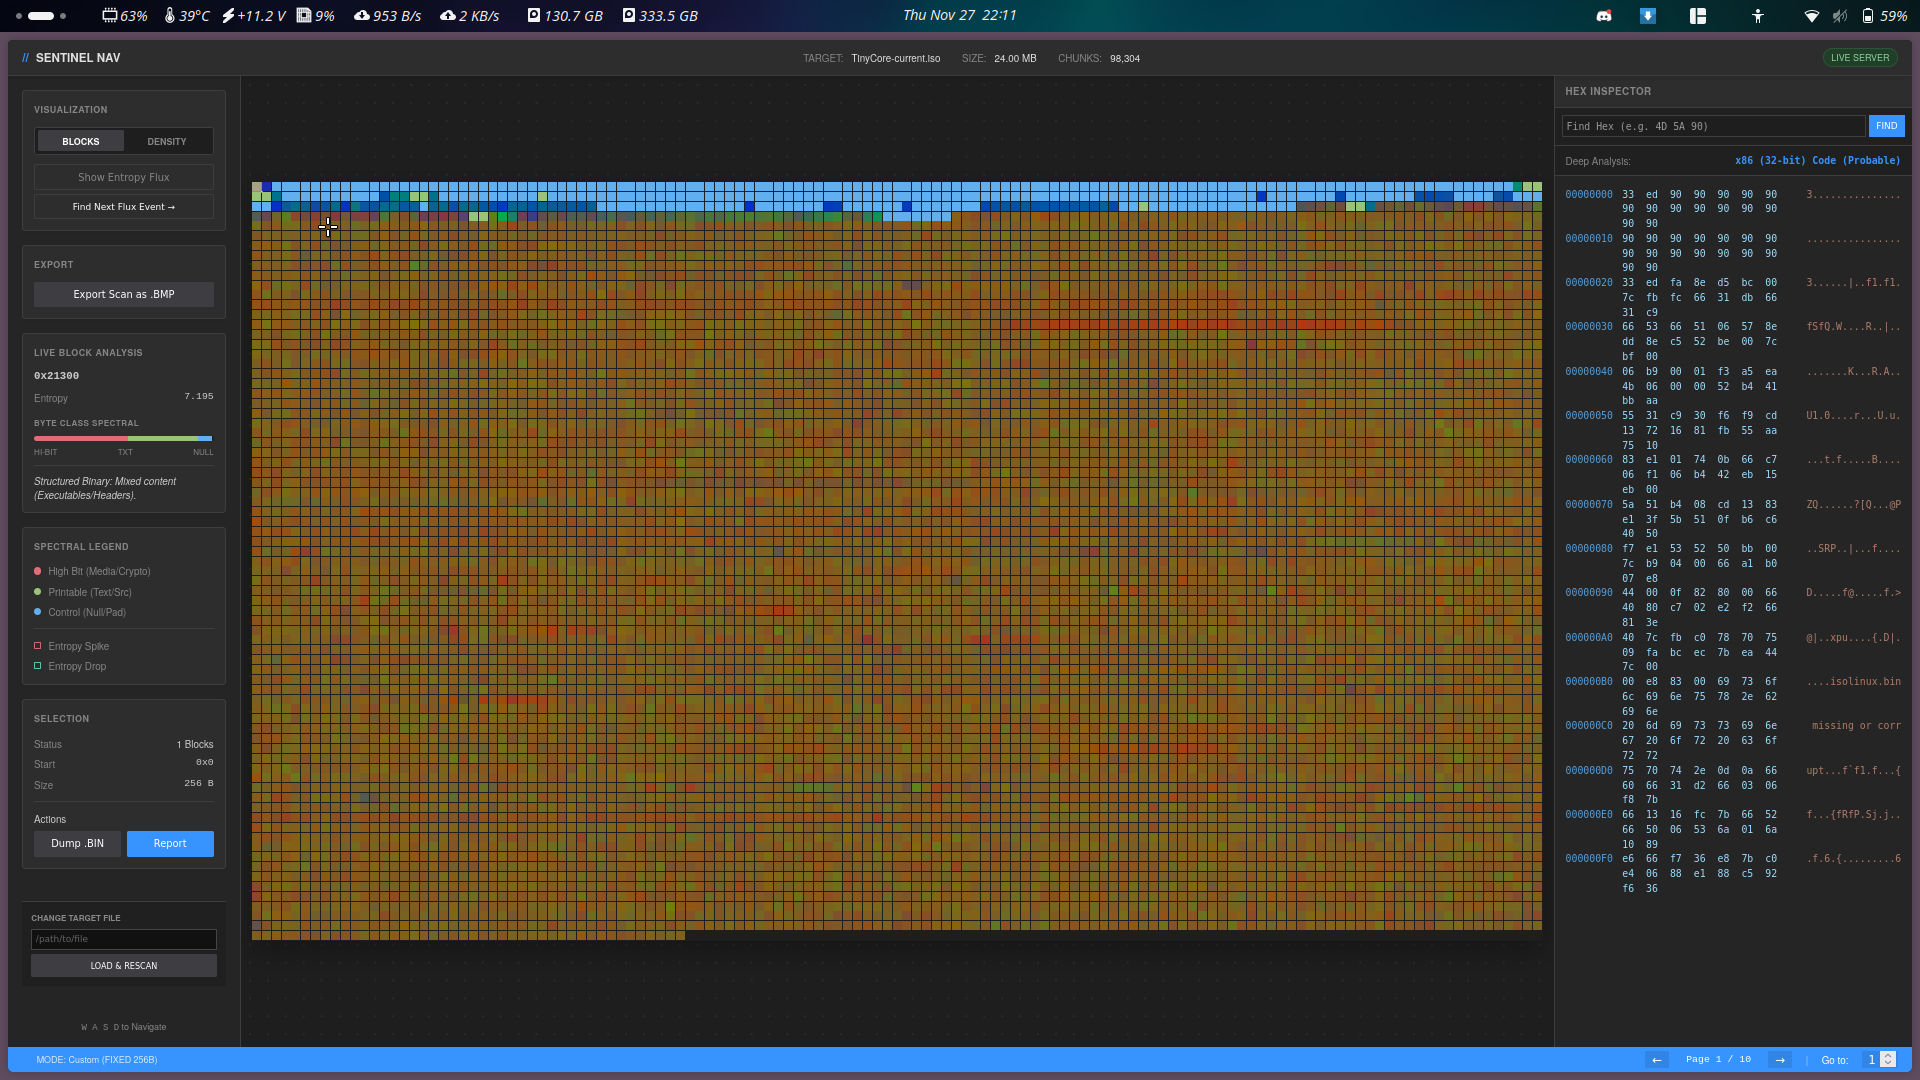 smolfiddle/sentinelnav
SentinelNav: 종속성 없는 순수 Python 바이너리 시각화 및 포렌식 도구.
 watchfulip/tp-link-decrypt
TP-Link 펌웨어 복호화