
 utkonos/lst2x64dbg
IDA, Ghidra, Binary Ninja 및 Relyze 파일에서 레이블을 추출하고 x64dbg 데이터베이스를 내보냅니다. radare2 메인 주소 포함.

이 명령은 단일 인수로 제공된 LST 파일에서 모든 레이블을 추출합니다. 추출된 레이블을 기반으로 현재 디렉터리에 x64dbg 데이터베이스가 생성됩니다.
LST 파일은 IDA의 파일 메뉴에서 생성할 수 있습니다: 파일 생성 -> LST 파일 생성...
$ lst2x64dbg sample.lst
이 명령은 단일 인수로 제공된 CSV 파일에서 모든 레이블을 추출합니다. 추출된 레이블을 기반으로 현재 디렉터리에 x64dbg 데이터베이스가 생성됩니다. imagebase 값을 제공해야 합니다.
CSV 파일은 Ghidra의 창 메뉴에서 기호 테이블을 선택하여 생성할 수 있습니다.
열리는 기호 테이블 창에서 위치 열을 기준으로 데이터를 정렬합니다. 그런 다음 외부 위치가 아닌 모든 기호를 선택합니다. 원하는 기호를 선택한 후 마우스 오른쪽 버튼을 클릭하고 내보내기 -> CSV로 내보내기... 를 선택합니다.
참고: 외부 위치를 선택하면 무시됩니다.
이 파일의 이름을 <module_name>.csv로 지정하세요.
$ ghidra2x64dbg -i 400000 sample.csv
imagebase 값은 CodeBrowser 창의 디스어셈블리 패널 맨 위에서 찾을 수 있습니다. DOS 헤더의 일부입니다.
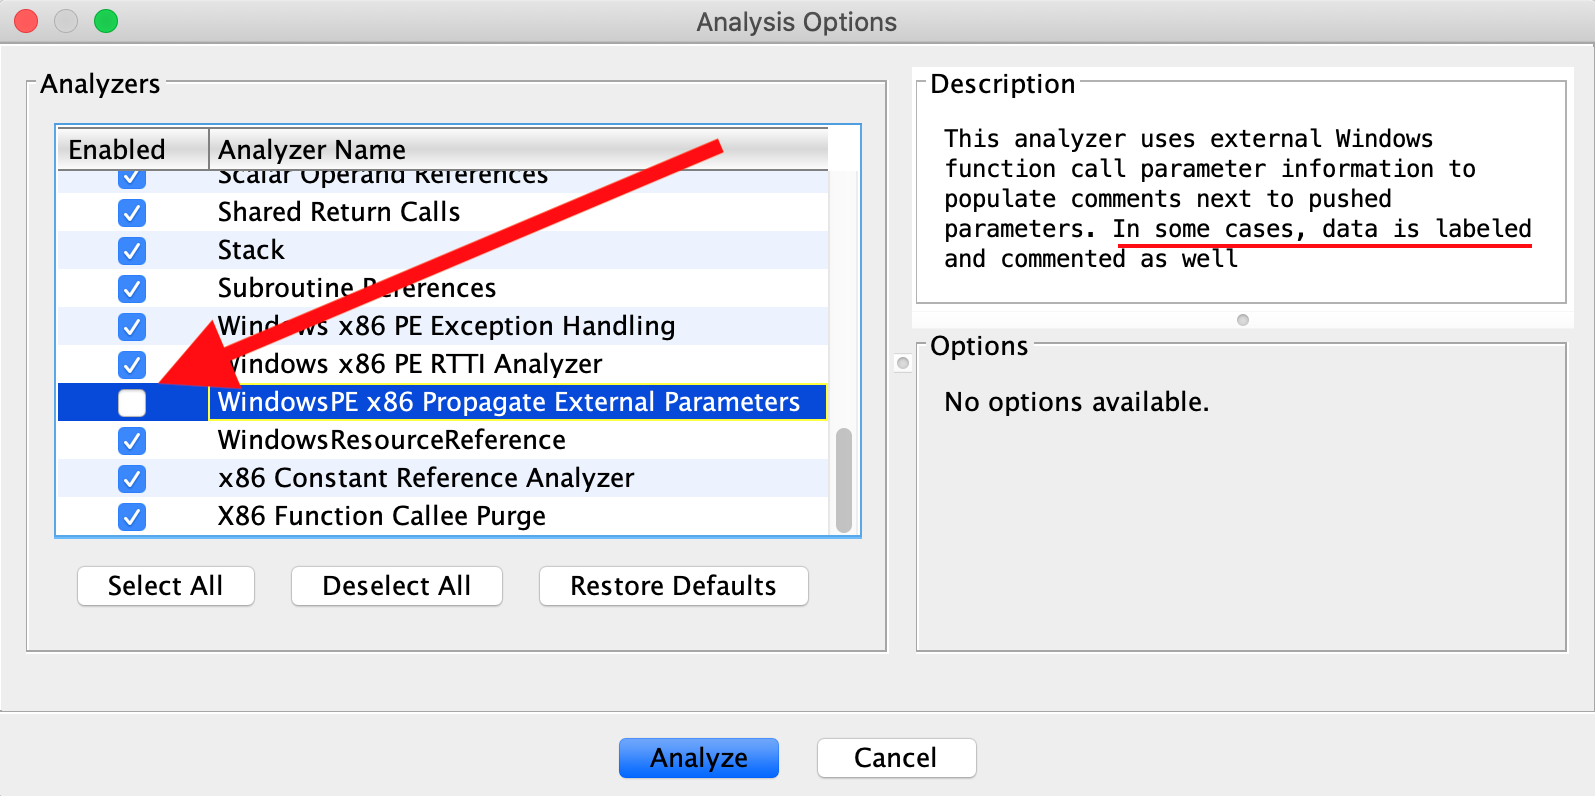
Ghidra에는 특정 상황에서 샘플 코드에 더 많은 레이블을 제공할 수 있는 기본적으로 꺼져 있는 분석 옵션이 있습니다. 이 옵션인 WindowsPE x86 Propagate External Parameters는 CodeBrowser 도구에서 샘플을 처음 열 때 분석 옵션 창에서 찾을 수 있습니다.
이 명령은 단일 인수로 제공된 Binary Ninja bnida JSON 파일에서 모든 레이블을 추출합니다. 추출된 레이블을 기반으로 현재 디렉터리에 x64dbg 데이터베이스가 생성됩니다. imagebase 값을 제공해야 합니다.
Binary Ninja에서 bnida 파일을 생성하려면 먼저 지침에 따라 플러그인을 설치해야 합니다:
https://zznop.github.io/bnida/
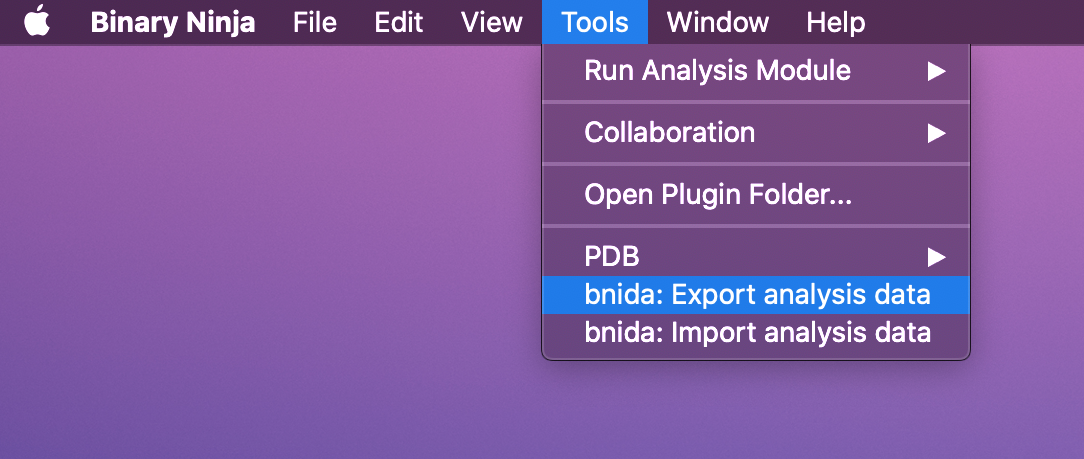
실행 파일이 Binary Ninja에 로드되면 도구 메뉴로 이동하여 bnida: 분석 데이터 내보내기를 선택합니다.
이 파일의 이름을 <module_name>.json로 지정하세요.
$ binja2x64dbg -i 400000 sample.json
이 명령은 단일 인수로 제공된 Relyze가 생성한 x64dbg 데이터베이스에서 모든 레이블을 추출합니다. 추출된 레이블을 기반으로 현재 디렉터리에 x64dbg 데이터베이스가 생성됩니다.
Relyze에서 x64dbg 데이터베이스를 생성하려면 실행 파일을 열고 코드 보기에서 마우스 오른쪽 버튼을 클릭한 후 내보내기를 하면 됩니다.
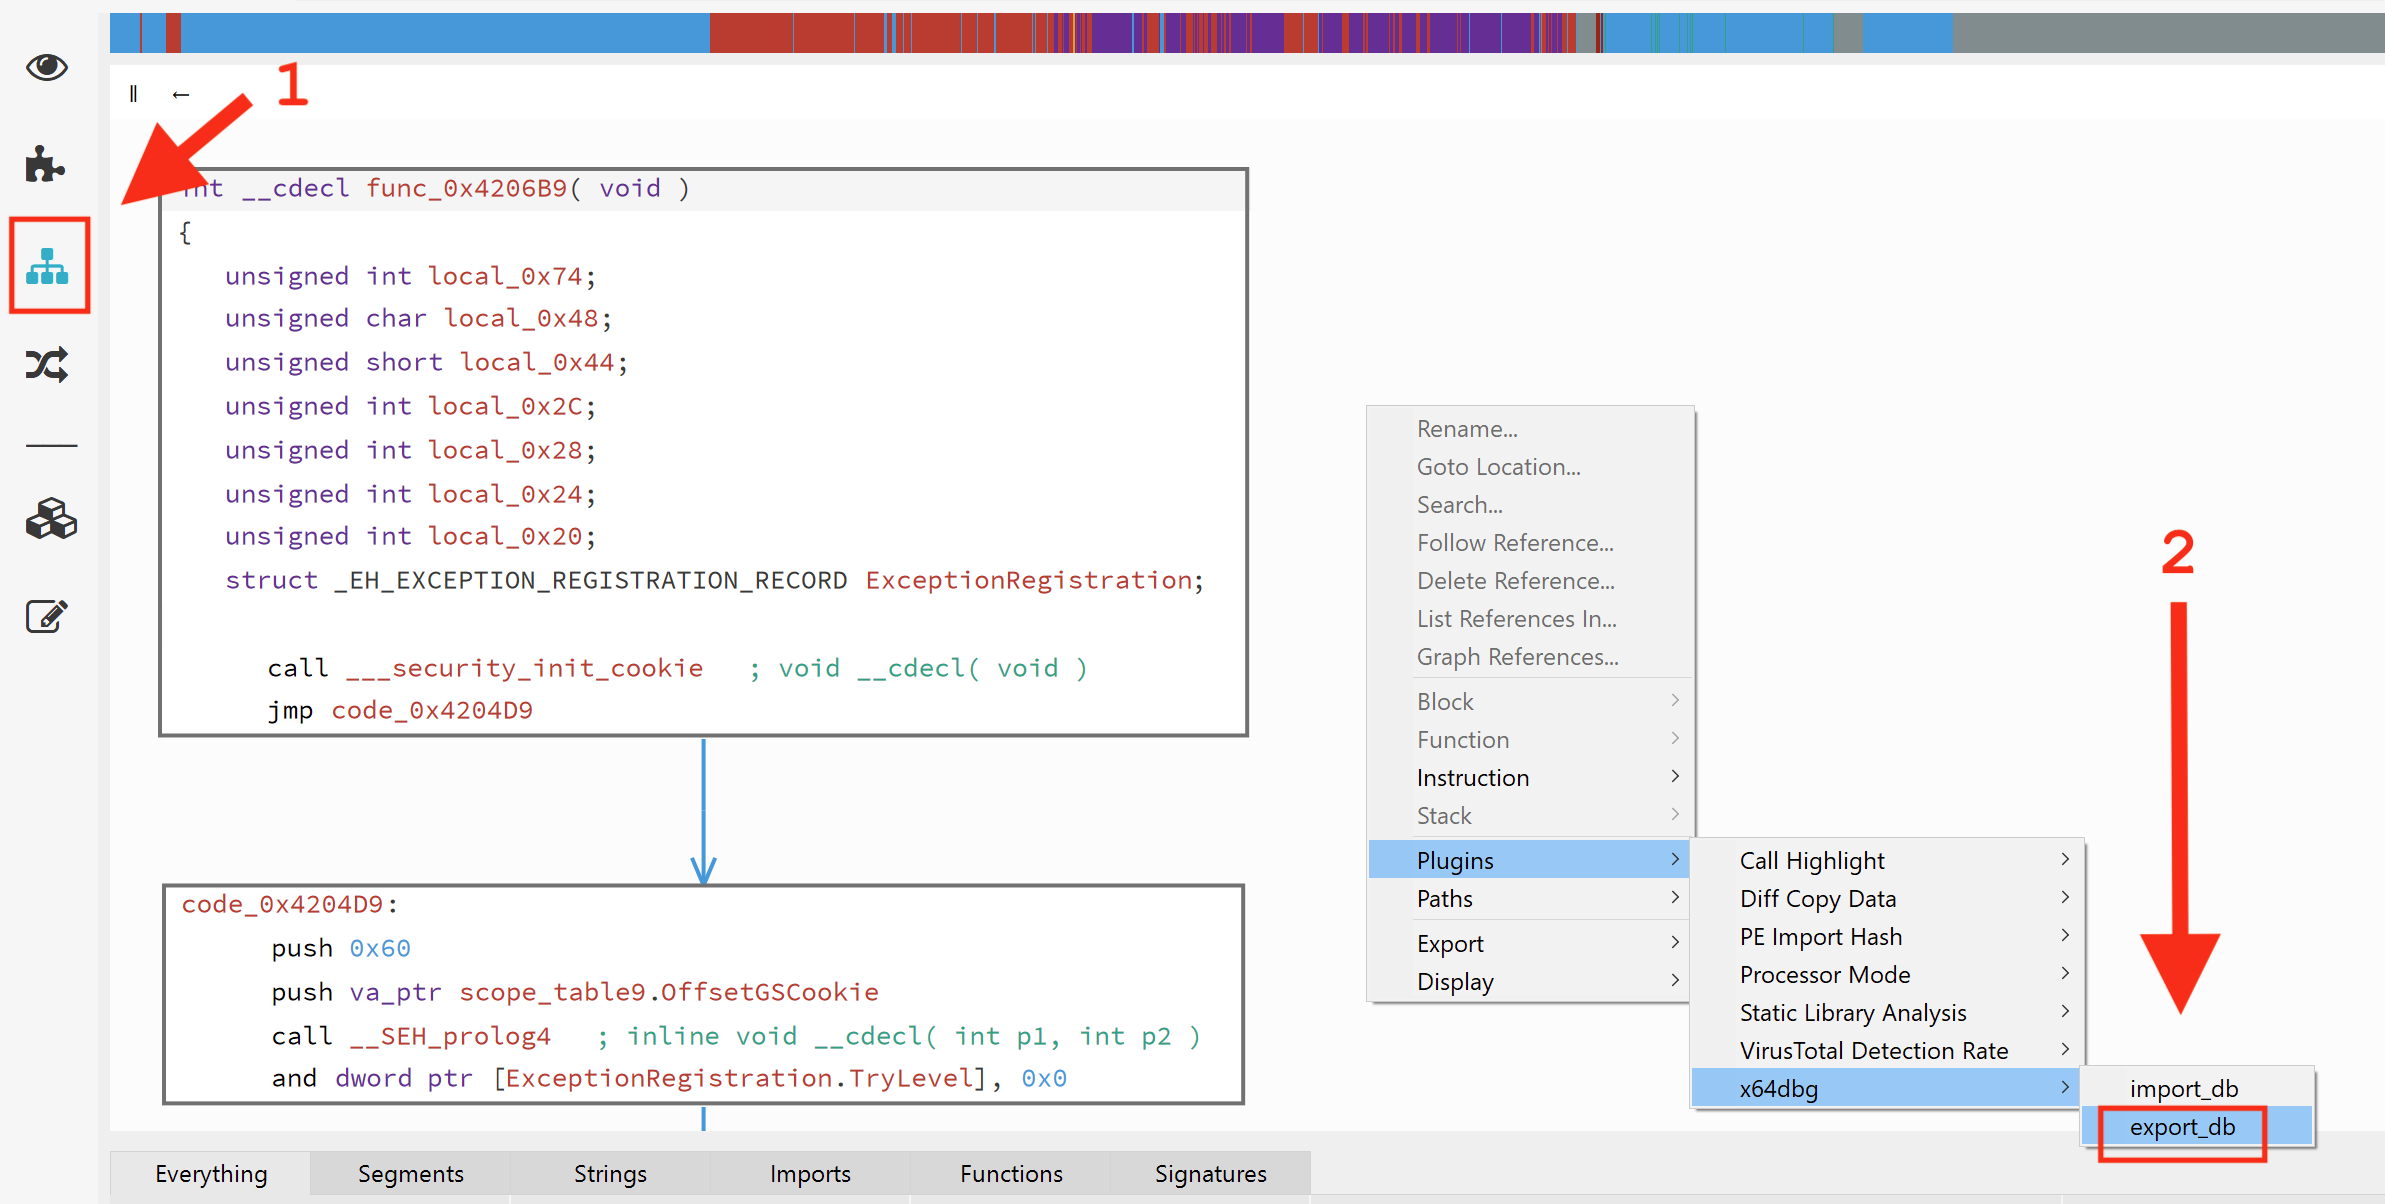
이 파일의 이름을 <module_name>_relyze.dd32 또는 <module_name>_relyze.dd64로 지정하세요.
$ relyze2x64dbg sample_relyze.dd32
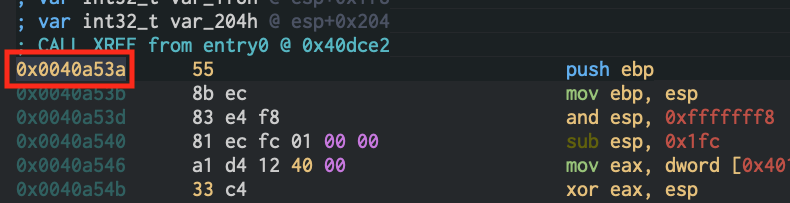
두 명령 모두 radare2가 감지한 main()의 위치를 포함할 수 있도록 지원합니다. 다음과 같이 -r 또는 -main을 명령에 추가하세요:
$ lst2x64dbg -r 0x0040a53a sample.lst
Cutter의 UI 또는 radare2 명령줄에서 main의 가상 주소를 복사하여 붙여넣기만 하면 됩니다.
각 도구는 이전 실행에서 생성된 x64dbg 데이터베이스가 현재 디렉터리에 있는지 확인합니다. 해당 데이터베이스에서 이미 레이블이 있는 오프셋은 이후 도구 실행에 의해 변경되지 않습니다. 즉, 각 도구는 레이블 목록을 확장하지만 이미 존재하는 레이블을 덮어쓰지 않습니다.
수동으로 레이블을 만든 경우 하나의 디스어셈블러에서만 만드는 것이 좋습니다. 또한 해당 디스어셈블러의 출력이 위 도구 중 하나에 의해 가장 먼저 처리되도록 하세요. 이렇게 하면 모든 사용자 정의 레이블이 새 x64dbg 데이터베이스에 존재함을 보장할 수 있습니다.
이 소프트웨어의 향후 버전에서는 처리 병합 단계에서 충돌을 해결하는 방법이 제공될 예정입니다.






