#1

 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mattnotmax/cyberchef-recipes
A list of cyber-chef recipes and curated links


 tirrenotechnologies/tirreno
실시간 이벤트 추적, 위협 탐지 및 위험 점수를 위한 오픈 소스 보안 프레임워크입니다. 규칙 엔진과 감사 추적을 통해 사용자 행동을 모니터링하고, 사기, 봇 공격 및 계정 탈취를 탐지합니다.
 paulsec/awesome-windows-domain-hardening
Windows용 보안 강화 기법의 엄선된 목록.
 domainaware/parsedmarc
집계 및 포렌식 DMARC 보고서를 파싱하기 위한 Python 패키지 및 CLI
 digitalruby/ipban
자동화된 IP 차단 서비스로, 이벤트 로그와 파일에서 실패한 로그인 시도를 감지하여 Windows와 Linux에서 방화벽 통합을 통해 공격자를 차단합니다.
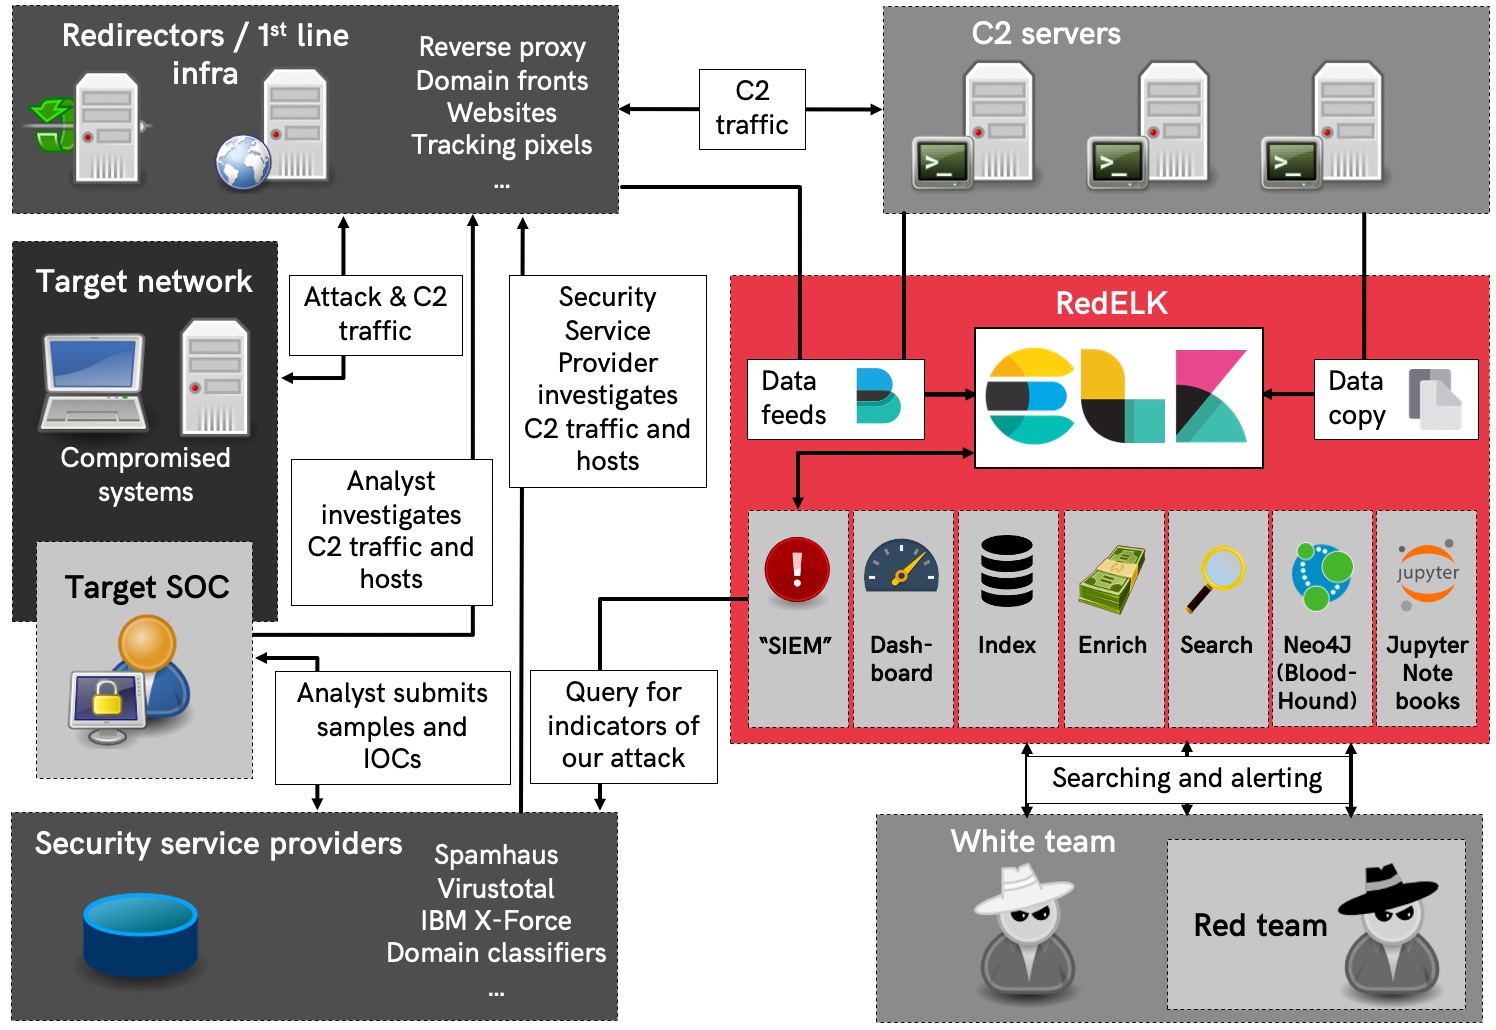 outflanknl/redelk
레드팀의 SIEM - 레드팀이 블루팀 활동을 추적 및 경고하고 장기 작전에서 더 나은 사용성을 위해 사용하는 도구
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 cyb3rmik3/kql-threat-hunting-queries
Microsoft Sentinel 및 Microsoft XDR(구 Microsoft 365 Defender)을 위한 위협 헌팅 및 위협 탐지에 초점을 맞춘 KQL 쿼리 저장소입니다.

 otrf/ossem
커뮤니티 주도 프로젝트로, Windows, Linux 및 클라우드 플랫폼 전반에서 탐지 분석 및 데이터 정규화를 개선하기 위해 보안 이벤트 로그를 문서화, 표준화 및 모델링합니다.
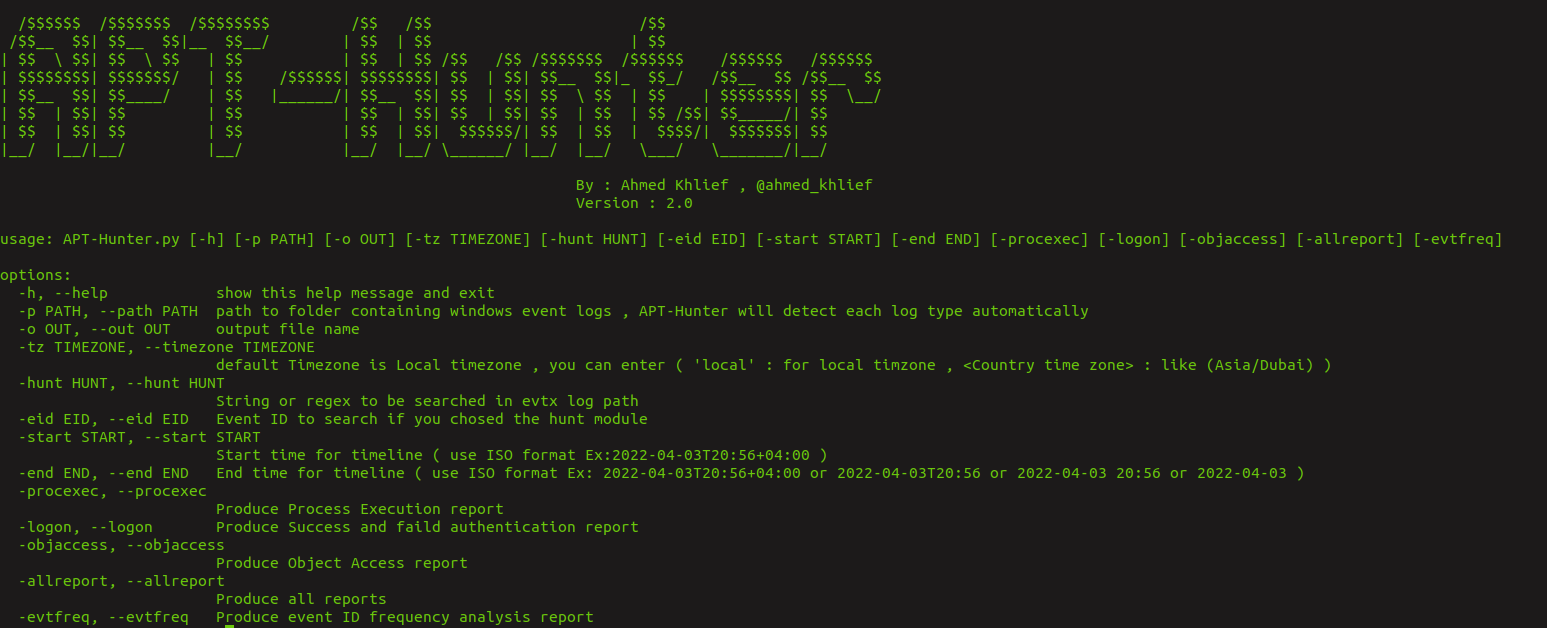 ahmedkhlief/apt-hunter
APT-Hunter는 윈도우 이벤트 로그를 위한 위협 헌팅 도구로, 퍼플 팀 마인드셋으로 제작되어 윈도우 이벤트 로그의 바다에 숨겨진 APT 움직임을 탐지하여 의심스러운 활동을 발견하는 시간을 단축시킵니다.
 betterdb-inc/monitor
이상 탐지, ACL 감사 및 Prometheus 메트릭 내보내기를 지원하는 Valkey 및 Redis 데이터베이스용 실시간 모니터링 및 slowlog 분석 도구입니다.