
 #1
Log parsing, SIEM, centralized logging, forensic timeline, and security event correlation tools.
Kitploit 추천

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
5초, 128 MB, 0.5코어, PID 및 출력 제한이 적용된 강화된 jail에서 신뢰할 수 없는 Python, JavaScript, Bash를 실행합니다.
 fenkohq/dnsmonster
수동 DNS 캡처 및 모니터링 툴킷
 yamato-security/hayabusa
멀티스레드 Windows 이벤트 로그 포렌식 타임라인 생성기이자 위협 사냥 도구로, 전체 Sigma 규칙을 지원하며 Elastic Stack, Timesketch 및 Timeline Explorer에서 분석할 수 있는 CSV/JSON 타임라인을 생성합니다.
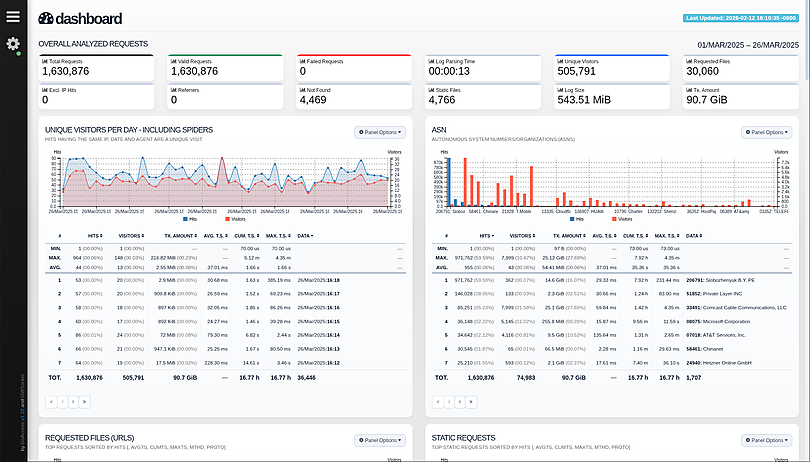 allinurl/goaccess
GoAccess는 *nix 시스템의 터미널 또는 브라우저를 통해 실행되는 실시간 웹 로그 분석기이자 대화형 뷰어입니다.
 zeek/zeek
Zeek는 일반적인 IDS와는 매우 다른 강력한 네트워크 분석 프레임워크입니다.
 neo23x0/process-watcher
익스플로잇 탐지를 시도하는 프로세스 모니터링 도구
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 elastic/detection-rules
Elastic Security용 SIEM 탐지 규칙을 개발, 검증, 게시하기 위한 도구로, Python CLI 도구, KQL 파싱, Kibana 통합, 패키지화된 위협 헌팅 쿼리를 제공합니다.
 grafana/loki
수평 확장이 가능한 멀티테넌트 로그 집계 시스템으로, 전체 텍스트 대신 레이블을 인덱싱하며 Grafana와 통합되고 Kubernetes 로그 저장 및 조회에 최적화되어 있습니다.
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 ossec/ossec-hids
OSSEC은 로그 분석, 파일 무결성 검사, 정책 모니터링, 루트킷 탐지, 실시간 알림 및 능동 대응을 수행하는 오픈 소스 호스트 기반 침입 탐지 시스템입니다.
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…

 graylog2/graylog2-server
스트리밍 로그를 수집, 인덱싱 및 분석하기 위한 중앙 집중식 로그 관리 플랫폼으로, 보안 모니터링을 위한 알림 및 이벤트 상관 분석 기능을 제공합니다.
 magicsword-io/lolrmm
위협 행위자들이 악용하는 원격 모니터링 및 관리 도구의 선별된 카탈로그로, YAML 프로필, Sigma 탐지 규칙, 위협 헌팅 및 예방을 위한 API 액세스를 제공합니다.
 tenzir/tenzir
보안 원격 측정 데이터를 대규모로 수집, 파싱, 정규화, 집계, 저장, 쿼리 및 라우팅하여 파이프라인 기반 데이터 흐름을 통해 위협 탐지 및 사고 대응에 활용합니다.
 ntop/ntopng
웹 기반 트래픽 및 사이버 보안 네트워크 트래픽 모니터링



