
 #1
Tools for bypassing Intrusion Detection and Prevention Systems (IDS/IPS) and network security controls.
Kitploit 추천
 drk1wi/portspoof
모든 65535 TCP 포트에 걸쳐 열린 포트와 서비스 시그니처를 에뮬레이션하여 정찰을 지연시키고, 스캐너를 혼란시키며, 설득력 있는 가짜 서비스와 트래피팅으로 공격자의 자원을 낭비하게 합니다.
 rsmudge/malleable-c2-profiles
Malleable C2는 Beacon 통신의 지표를 재정의하기 위한 도메인 특화 언어입니다. 이 저장소는 사용할 수 있는 Malleable C2 프로파일 모음입니다. 이 프로파일들은 Cobalt Strike 3.x에서 작동합니다.
 hasherezade/pe_to_shellcode
PE를 셸코드로 변환합니다.
 tihanyin/pssw100avb
게시 시점 기준 100% AV 우회가 가능한 유용한 Powershell 스크립트 목록입니다.
 egebalci/sgn
공격 보안 페이로드를 위한 다형성 바이너리 인코더입니다. LFSR 기반 피드백 루프, 가비지 명령어 삽입, 다중 반복 난독화를 통해 셸코드를 인코딩하여 정적 탐지를 우회합니다.
 dheerajmadhukar/4-zero-3
403/401 우회 방법 + Bash 자동화 + 당신의 지원 ;)
 matro7sh/bypassav
이 맵은 안티바이러스와 EDR을 우회하는 필수 기법을 나열합니다.
 tokyoneon/chimera
Chimera는 AMSI 및 상용 안티바이러스 솔루션을 우회하도록 설계된 PowerShell 난독화 스크립트입니다.
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR 회피를 위한 직접 시스템 호출.
 droe/sslsplit
SSL/TLS 연결을 종료하고, 실시간으로 인증서를 위조하며, 네트워크 포렌식 및 침투 테스트를 위해 복호화된 트래픽을 기록하는 투명한 중간자 프록시입니다.
 secforce/tunna
Tunna는 HTTP를 통해 모든 TCP 통신을 감싸고 터널링하는 도구 모음입니다. 완전히 방화벽으로 보호된 환경에서 네트워크 제한을 우회하는 데 사용할 수 있습니다.

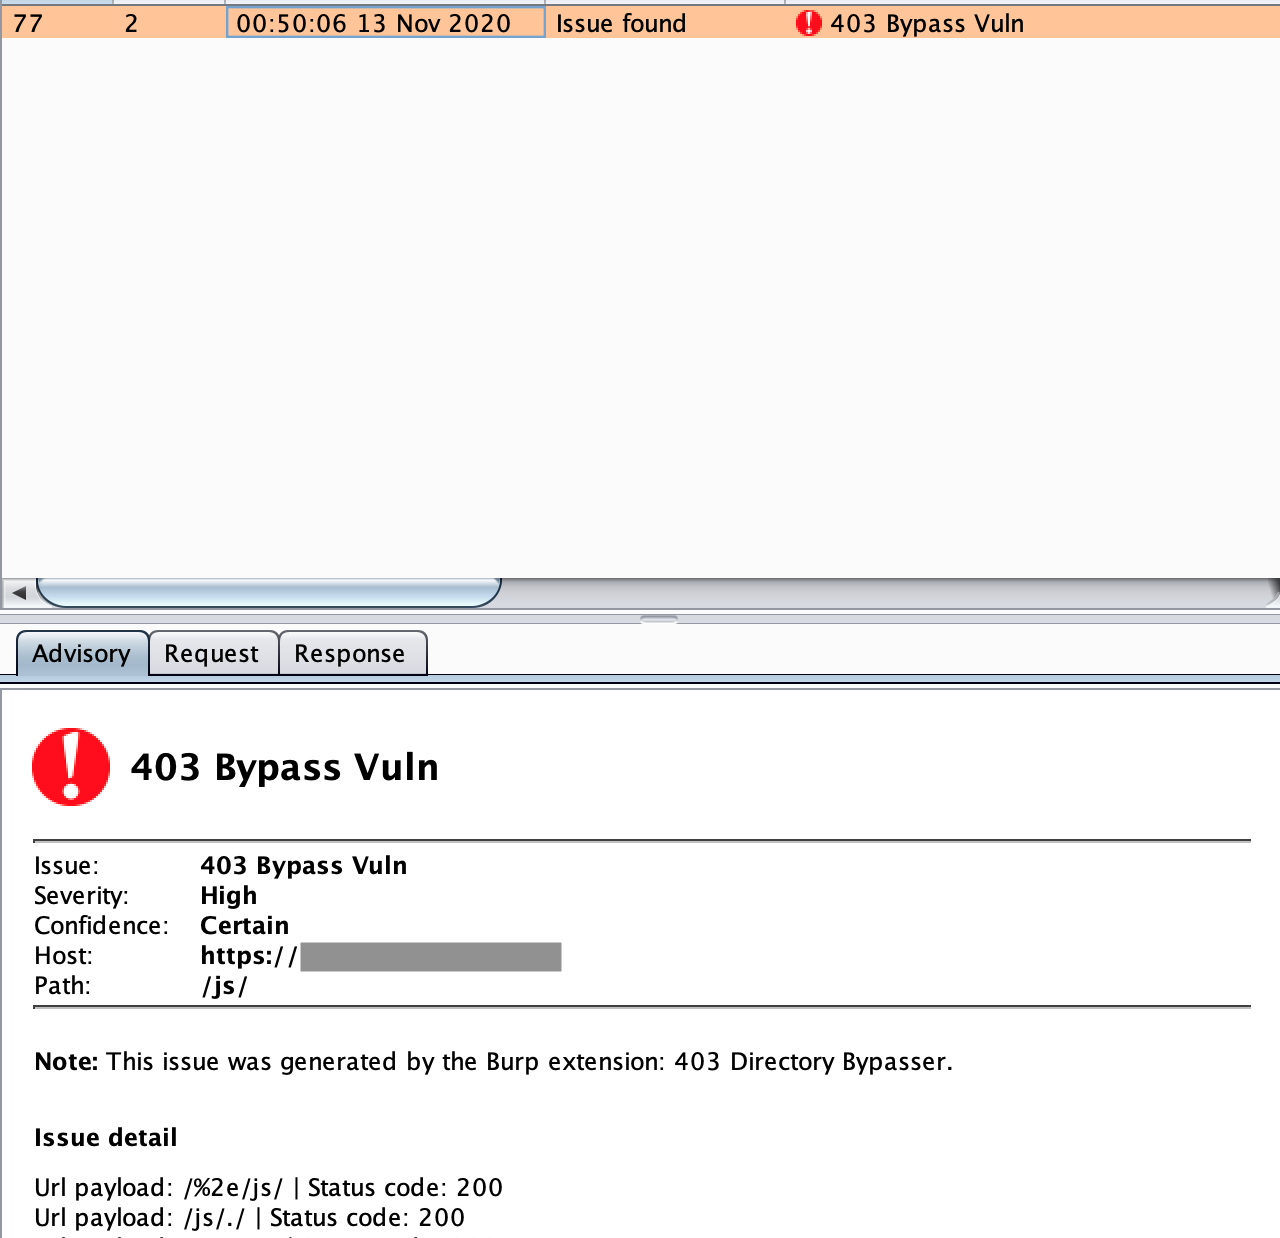 sting8k/burpsuite_403bypasser
Burpsuite 확장 프로그램으로 403 제한 디렉토리를 우회합니다.
 calebmadrigal/trackerjacker
연결되지 않은 Wi-Fi 네트워크 매핑용 nmap과 같으며, 장치 추적 기능 포함
 blacksnufkin/byovd
BYOVD 연구 사용 사례: 취약한 드라이버 탐지 및 리버스 엔지니어링 방법론을 다룹니다. (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609, CVE-2026-8501)
 jkornev/hidden
프로세스, 파일 시스템 및 레지스트리 객체를 숨기고 프로세스를 보호하는 등의 기능을 제공하는 사용자 모드 인터페이스를 갖춘 Windows 드라이버
 appneta/tcpreplay
Edit and replay captured network traffic at arbitrary speeds — a suite of pcap tools for *NIX and Windows.
 luemmelsec/pentest-tools-collection
Active Directory 공격, C2, 권한 상승, 난독화 및 웹 침투 테스트를 위한 공격형 보안 도구와 명령어의 엄선된 모음입니다.







