
 #1
Tools for bypassing Intrusion Detection and Prevention Systems (IDS/IPS) and network security controls.
Kitploit 추천

 b3rt1ng/koi
PTY 업그레이드, 포스트 익스플로잇 모듈, Layer 3 터널링, EDR 회피를 위한 페이로드 난독화, 세션 로깅, 그리고 LLM 기반 제어를 위한 MCP 서버를 갖춘 멀티 세션 리버스 셸 핸들러.
 gmh5225/icall-gadget
정식 커널 모듈의 제어 흐름을 자신의 비정식 커널 모듈로 리다이렉트하여 안티치트의 스택 워킹을 우회하기 위한 익스플로잇
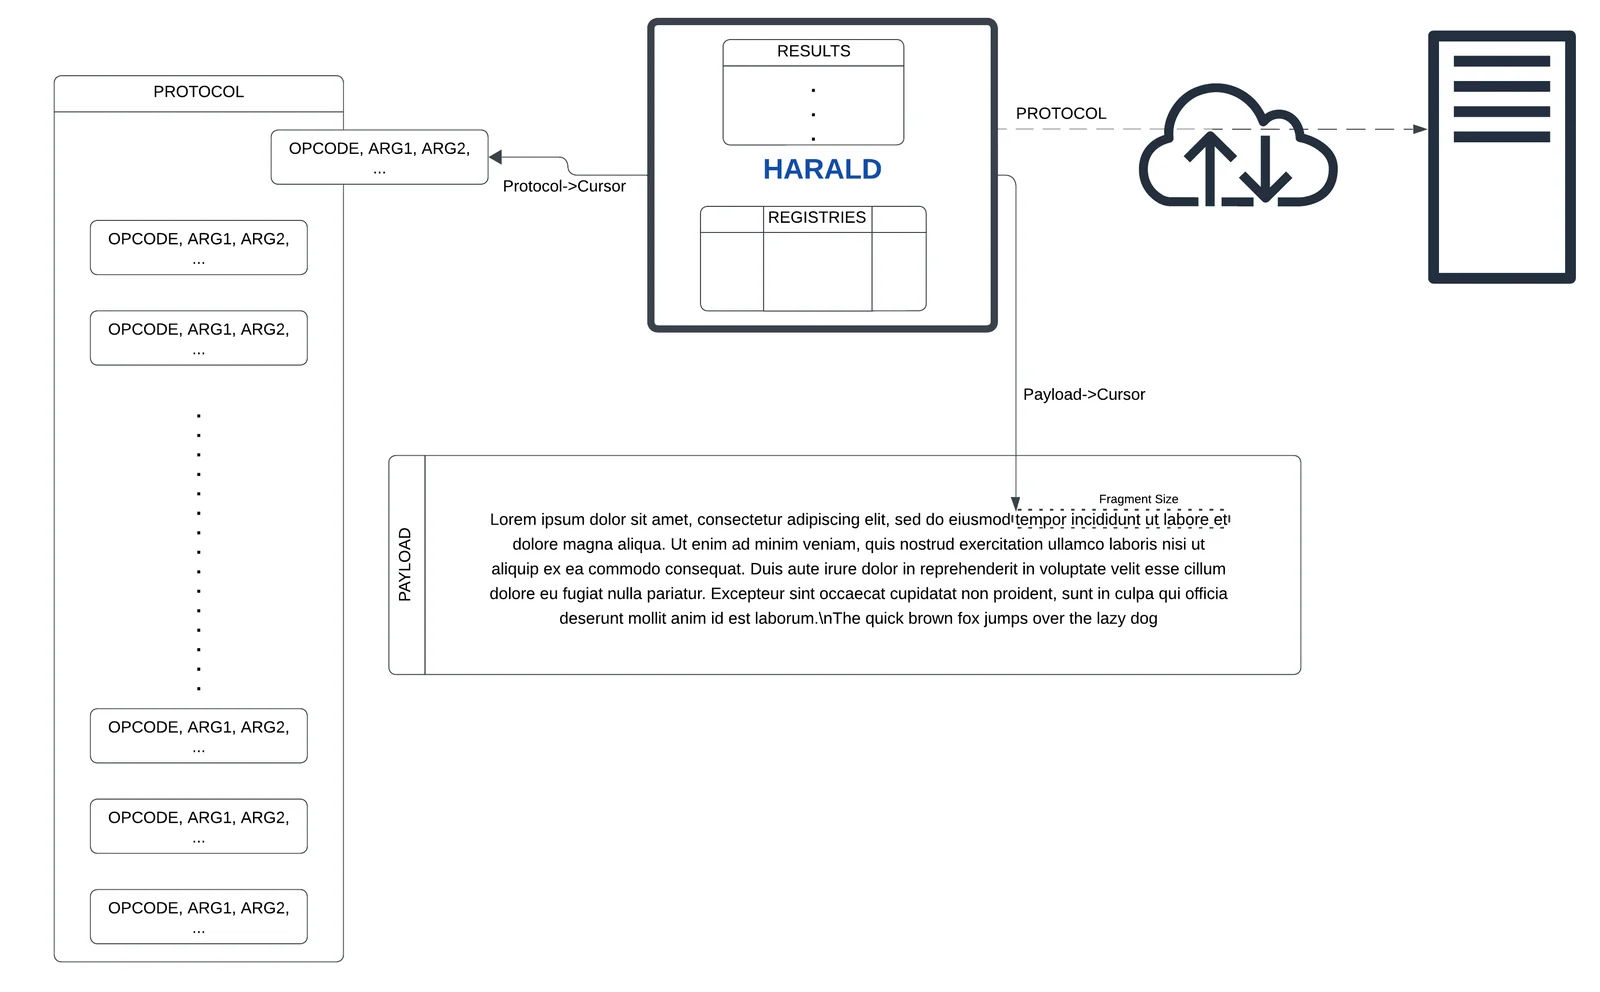 gmh5225/harald
애드혹 온더플라이 프로토콜 생성을 위한 인메모리 최소 CPU
 weedhashpeddler/rc4decryption
Microsoft 서명된 tlscsp.dll LOLBin을 악용하여 LsCsp_EncryptHwid를 통해 RC4 암호화/복호화를 실행하고, BYOK 트레이드크래프트를 위해 메모리 내 하드코딩된 키를 패치합니다.
 0x574r/darkcloak
Linux 프로세스 신원 위장 도구로, 11단계 prctl 파이프라인을 통해 comm, argv, cmdline, environ, exe 경로, VMA를 스푸핑하여 다른 프로세스로 위장합니다.
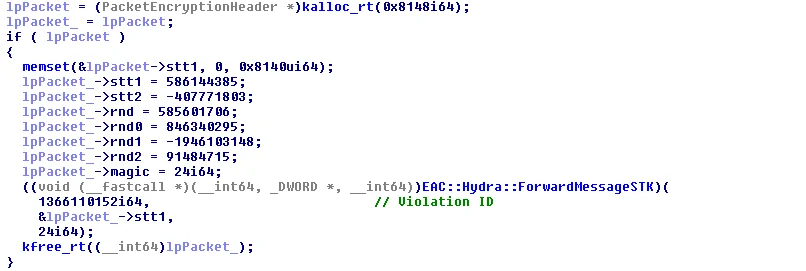 gmh5225/eac-kernel-packet-fucker
Easy Anti-Cheat 커널 드라이버를 리버스 엔지니어링하여 메모리 할당을 가로채 위반 패킷을 억제하는 우회 기법으로, 보고서 복호화 루틴과 분석 노트를 포함합니다.
 voidsecsoftwares/voidsyscall
크로스 플랫폼 시스템 콜 기반 임플란트 & C2 — 직접 시스템 콜 (Win), 원시 시스템 콜 (Linux), HTTPS/DNS/ICMP 채널. winapi 계층 없음.
 davidsonrafaelk/evillimiter
로컬 네트워크의 장치 대역폭을 관리자 권한 없이 모니터링, 분석 및 제한하는 도구
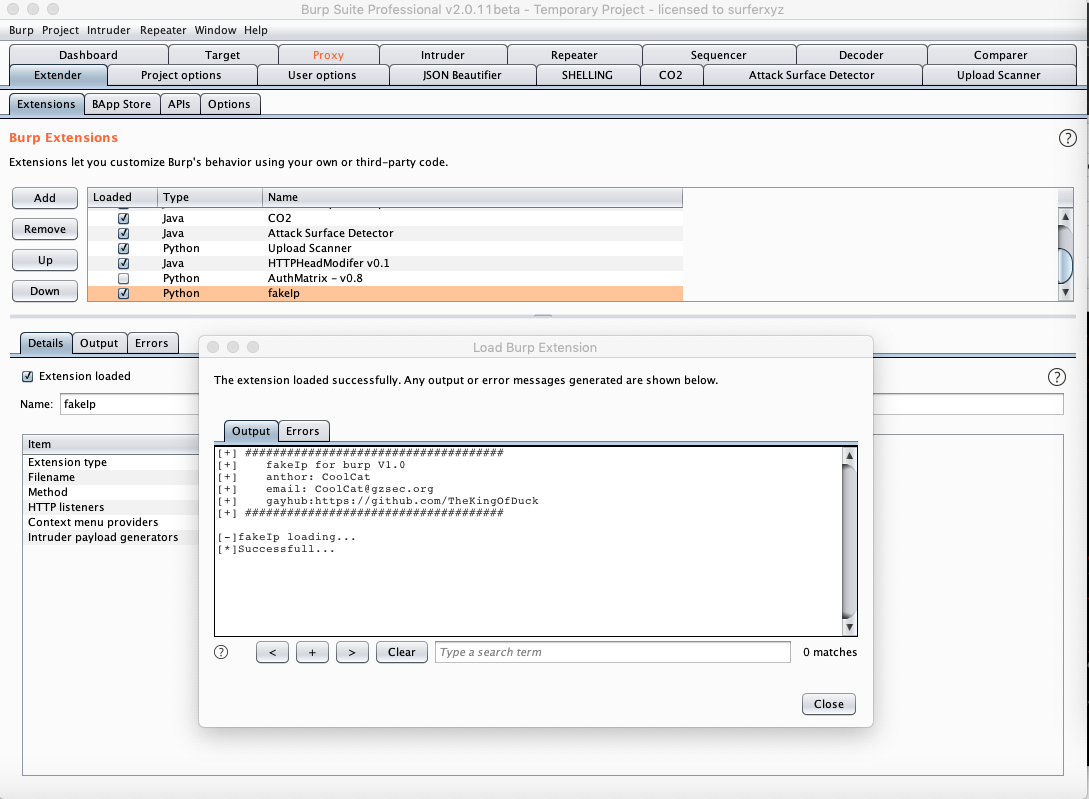 thekingofduck/burpfakeip
Burp Suite 확장 프로그램으로, HTTP 요청에서 IP 주소를 스푸핑하여 서버 측 IP 제한을 테스트하고 IP 기반 접근 제어를 우회할 수 있게 해줍니다.
 4n4s4zi/tfo-connect-bypass
Using TCP Fast Open to bypass syscall-based networking rules (CVE-2026-63828/CVE-2026-72243 PoC)
 simoesctt/-ctt-nsp-convergent-time-theory---network-stack-projection-cve-2026-24858-
A Proof-of-Concept demonstrating the application of 3D Navier-Stokes CTT formulations to packet flow optimization and defensive bypass.
 hika-sec/terminator_killer
CVE-2026-0828(BYOVD)을 악용하여 취약한 서명된 드라이버를 통해 보호된 프로세스를 종료하고 PPL 및 엔드포인트 보안을 우회하는 커널 모드 프로세스 킬러
 yarrick/iodine
DNS 서버를 통해 IPv4 데이터를 터널링하여 방화벽 제한을 우회하고 침투 테스트를 위한 은밀한 네트워크 접근을 제공합니다.
 whispergate/lldp
Mythic용 C2 프로파일로, 암호화된 피어 투 피어 에이전트 트래픽을 IEEE 802.1AB LLDP 조직별 TLV를 통해 터널링하여 은밀한 Layer 2 명령 및 제어를 수행합니다.
 jas502n/cs_sleepmask
CS_SleepMask
 gmh5225/bedaisy-bypass
UEFI 및 비-UEFI 시스템에서 안티치트 탐지를 억제하기 위해 BEDaisy-서비스 보고 트래픽을 가로채고, 복호화하고, 무력화하는 커널 모드 후크입니다.
 dovughs/mora-hwbp
Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).








