#1

 qwqdanchun/dcrat
C#으로 작성된 간단한 원격 도구.
 mgeeky/redwarden
패킷 검사 및 가변 프로파일 상관 분석을 통해 블루 팀, AV, EDR, 스캐너를 차단하는 Cobalt Strike C2 리버스 프록시
 xaff-xaff/cronos-rootkit
Cronos는 Windows 10/11 x64 ring 0 루트킷입니다. Cronos는 프로세스를 숨기고, 보호하며, 토큰 조작을 통해 권한을 상승시킬 수 있습니다.
 kiexitdispatcher/godefender
Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, VM 탐지 패키지. Windows 전용.
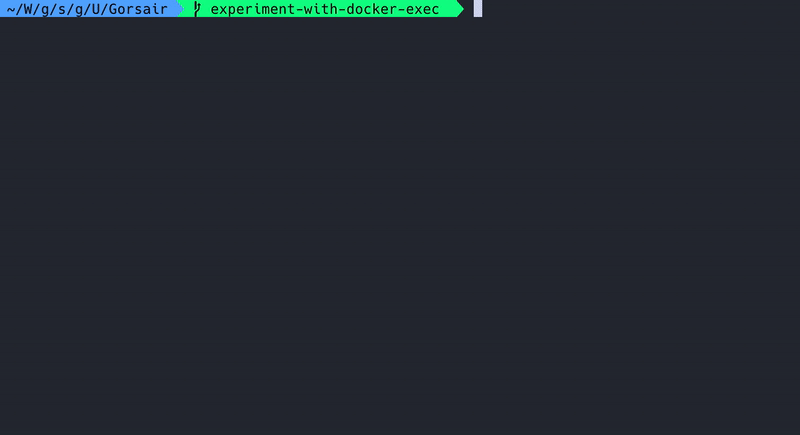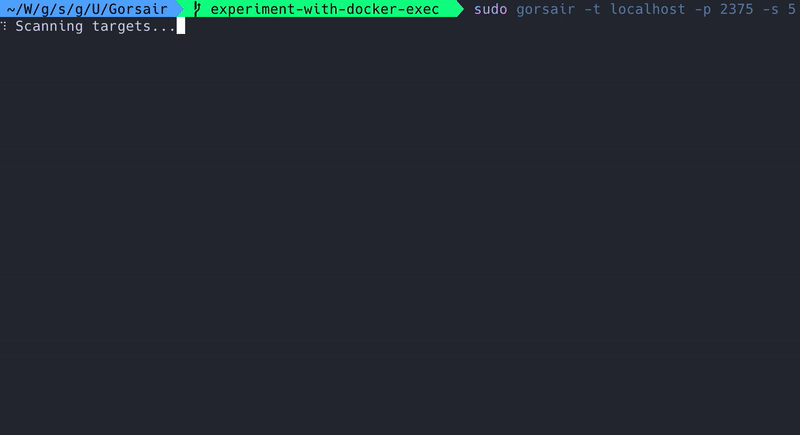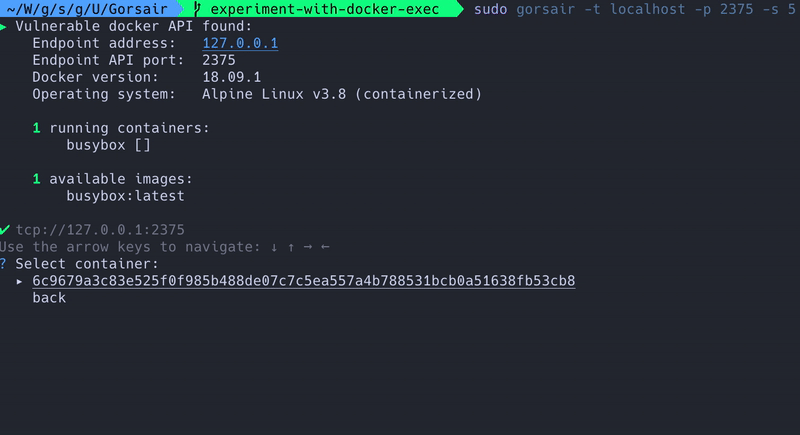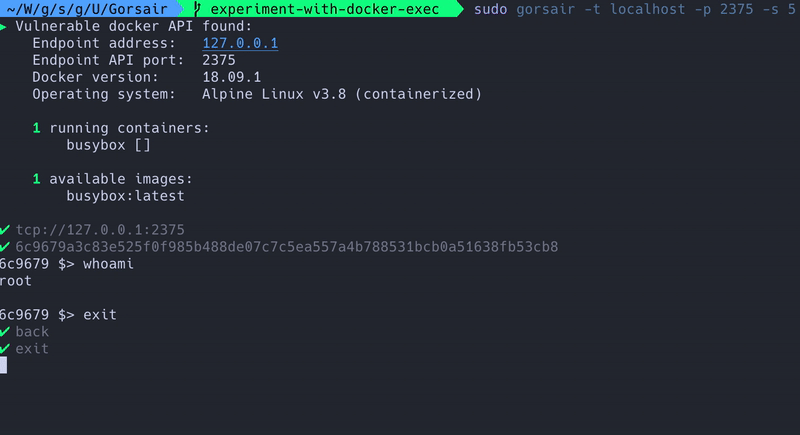 ullaakut/gorsair
Gorsair는 API를 노출하는 원격 도커 컨테이너에 대한 루트 액세스를 제공합니다.
 sh3lldon/fullbypass
AMSI (AntiMalware Scan Interface) 및 PowerShell CLM (Constrained Language Mode)을 우회하고 FullLanguage PowerShell 리버스 셸을 제공하는 도구입니다.
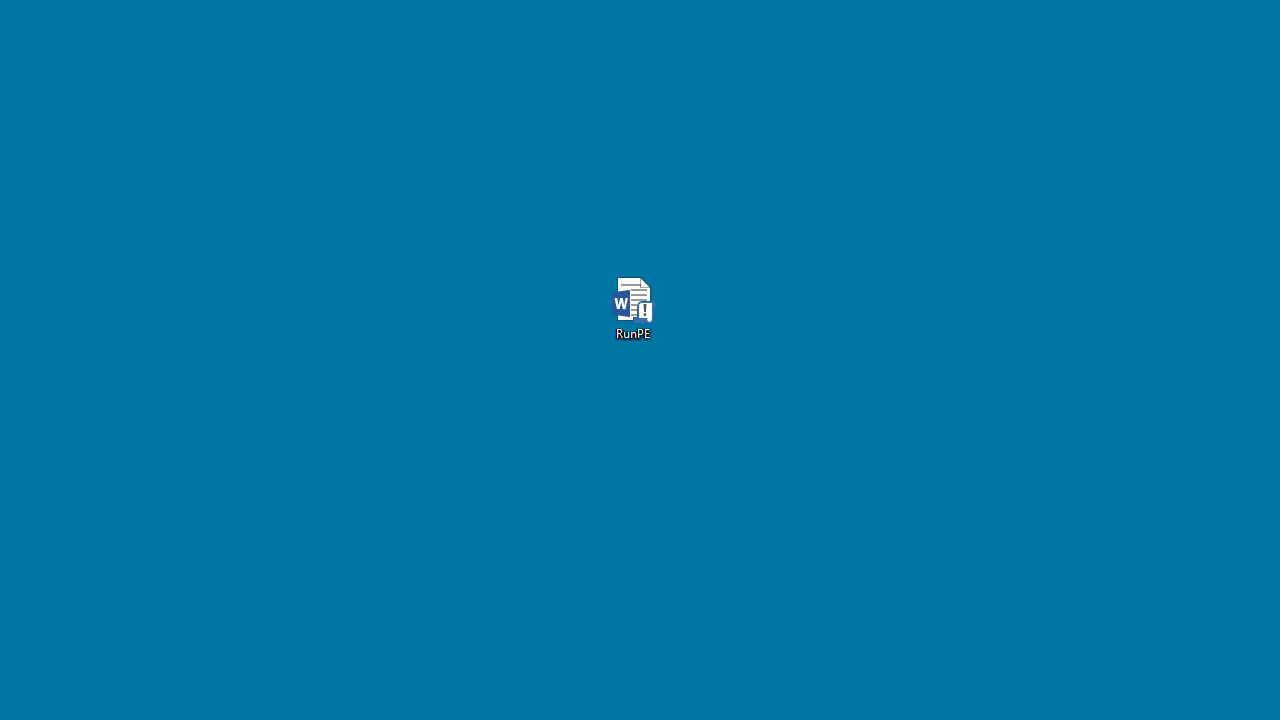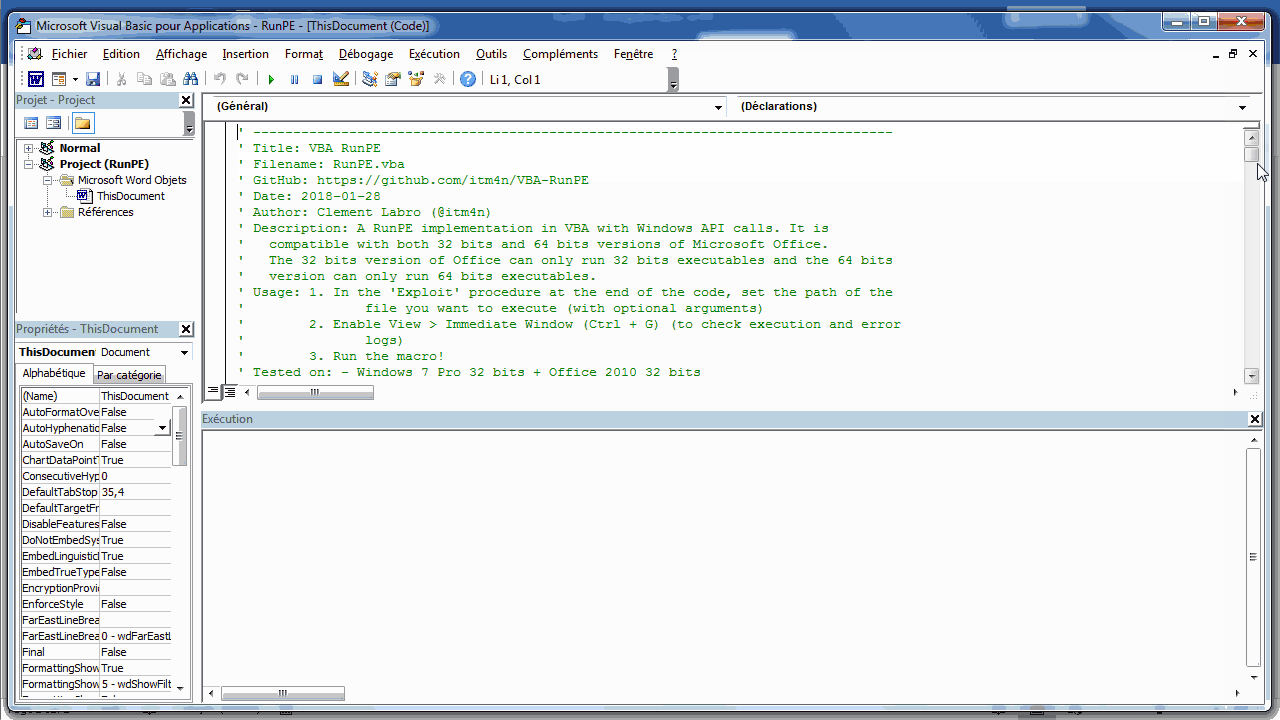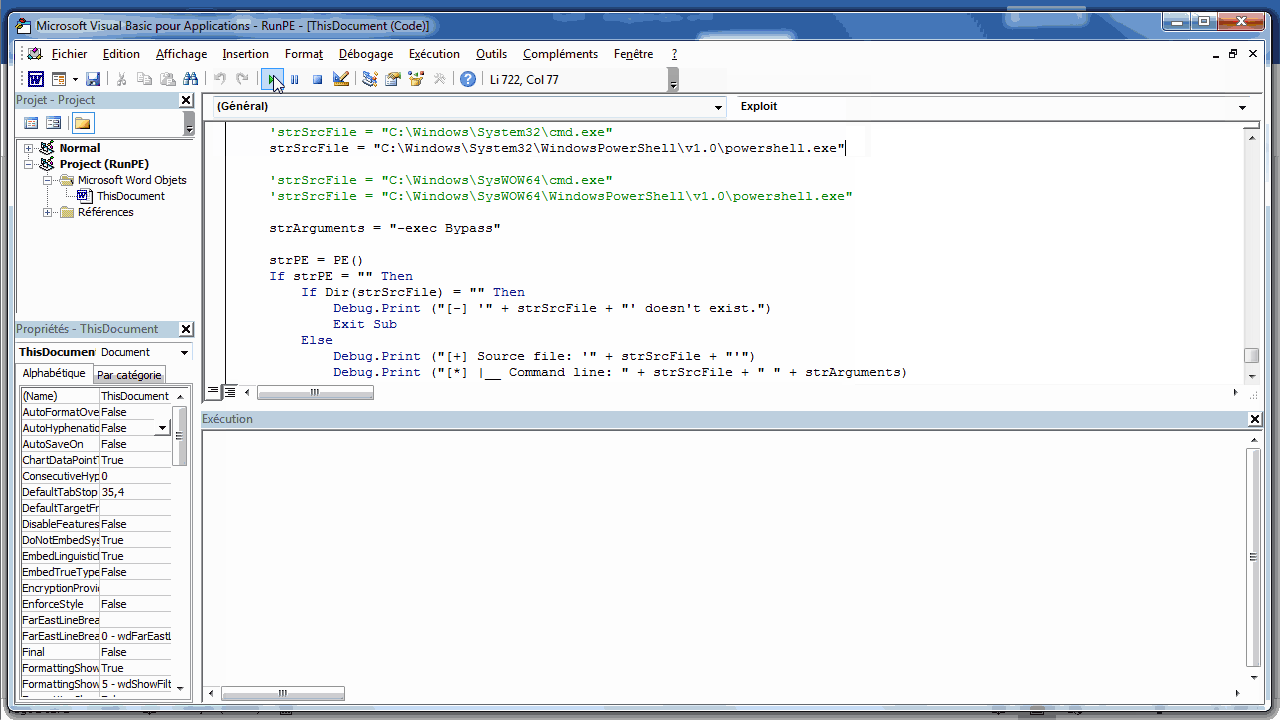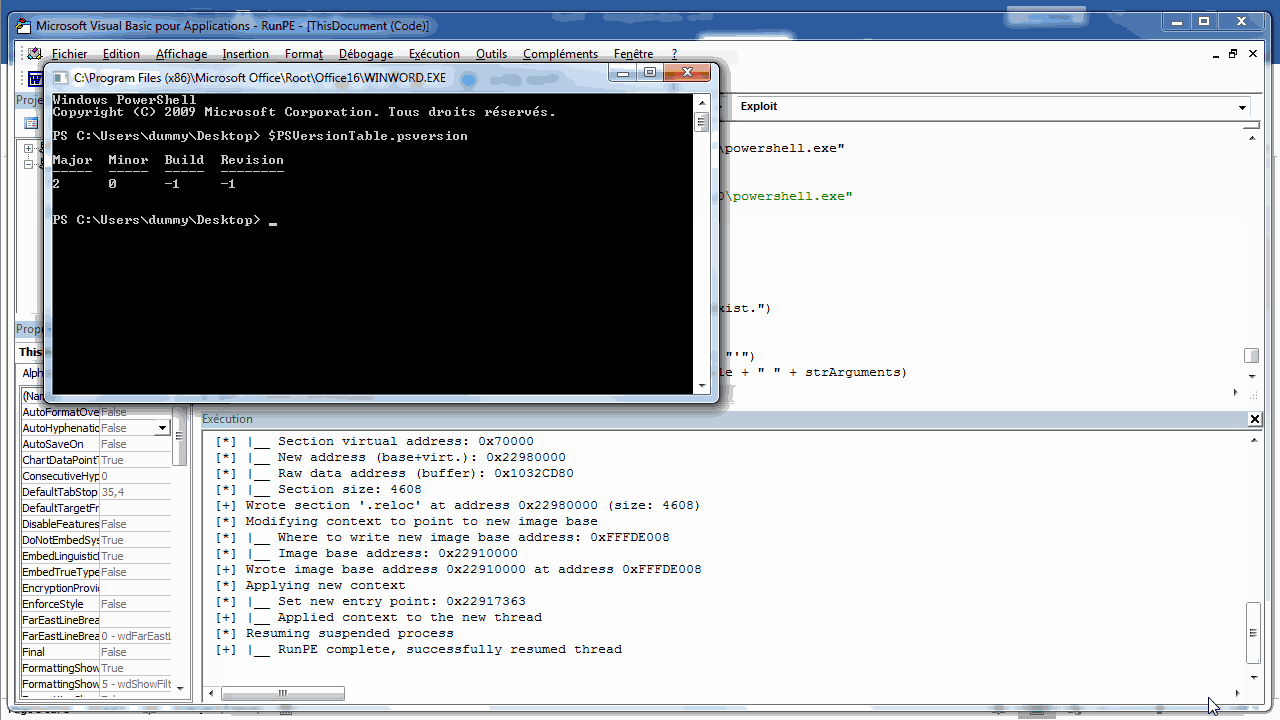 itm4n/vba-runpe
RunPE 기술의 VBA 구현 또는 애플리케이션 허용 목록 우회 방법
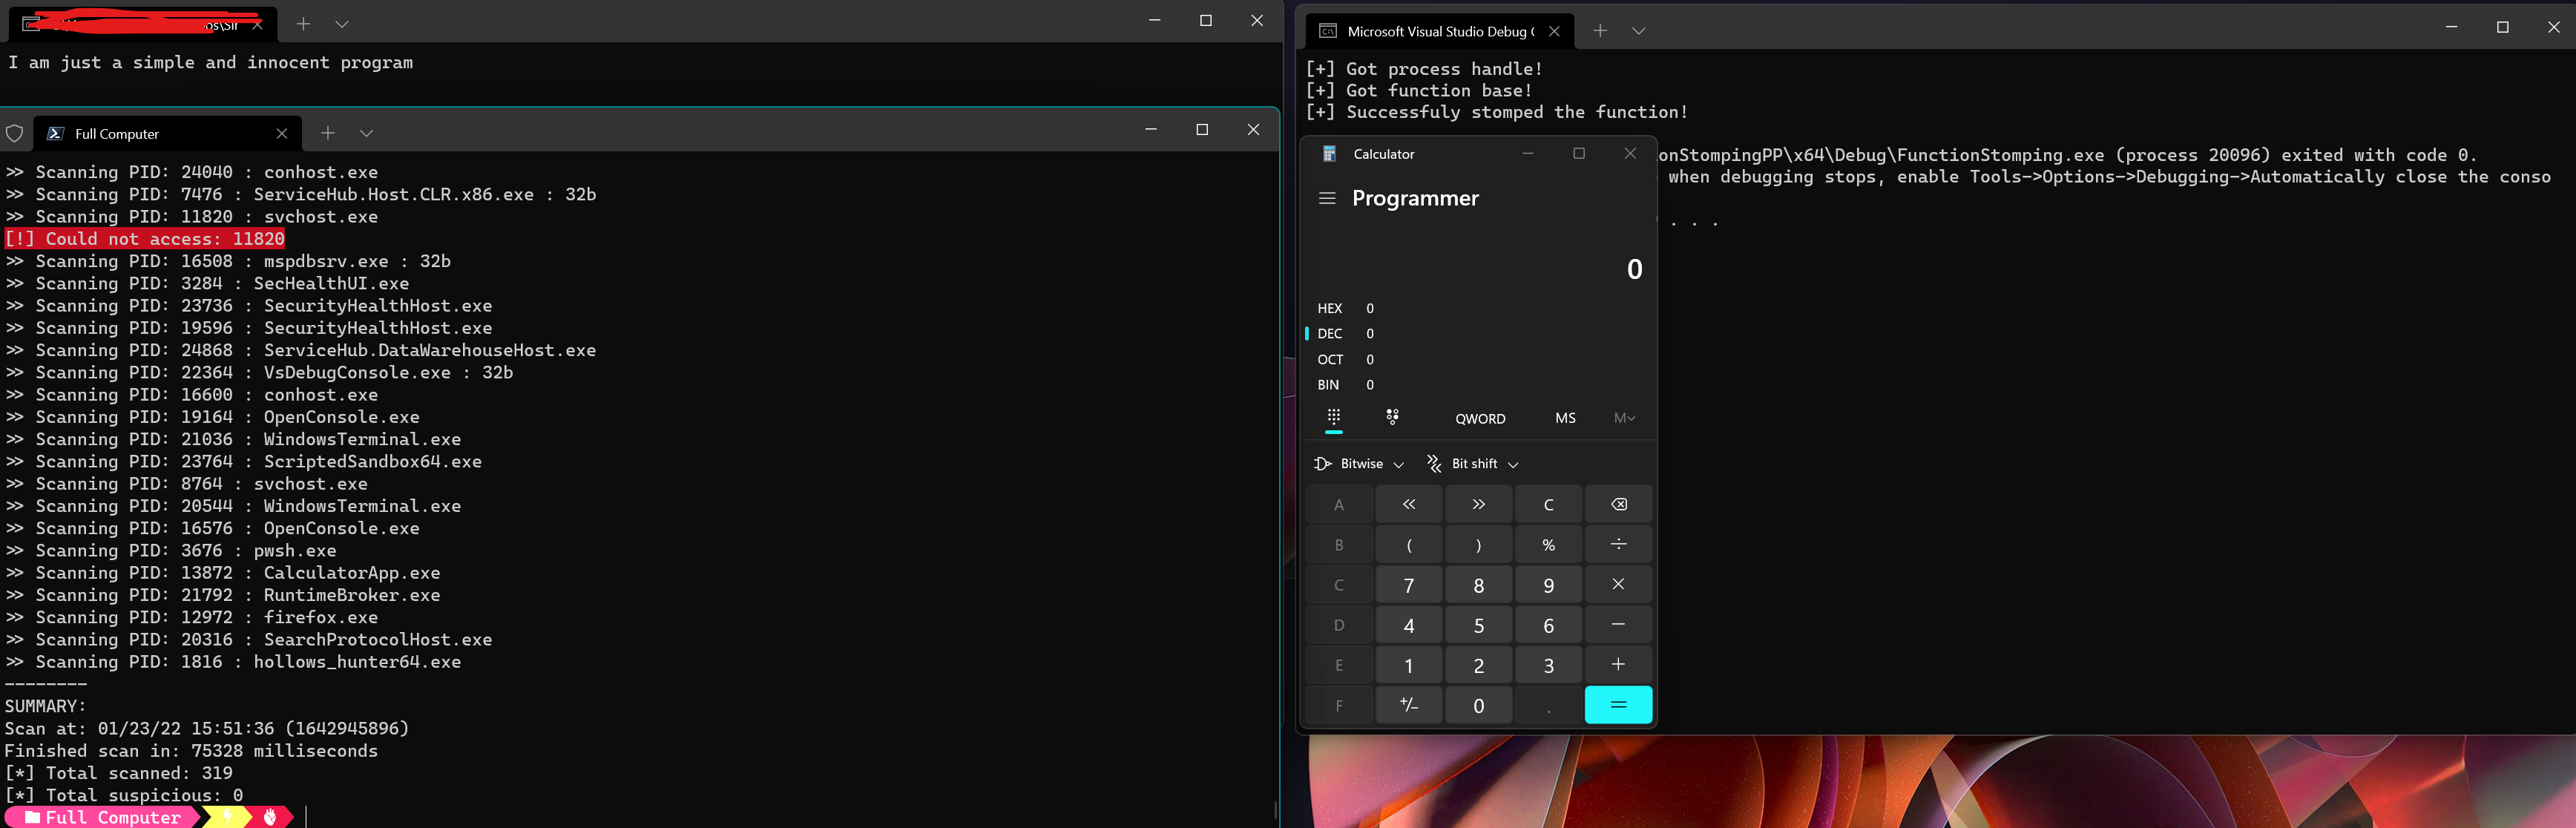 idov31/functionstomping
셸코드 인젝션 기법. C++ 헤더, 단독 Rust 프로그램 또는 라이브러리 형태로 제공됩니다.
 xaff-xaff/black-angel-rootkit
Black Angel은 Windows 11/10 x64 커널 모드 루트킷입니다. 루트킷은 DSE가 활성화된 상태에서도 로드될 수 있으며 전체 기능을 유지합니다.
 kiexitdispatcher/goredops
🦫 | GoRedOps는 Red Team을 위한 고급 기술과 공격형 악성코드를 수집하고 공유하는 데 전념하는 저장소로, Go 프로그래밍 언어에 특별히 중점을 두고 있으며, 모든 것은 교육 목적으로만 제작되었습니다.
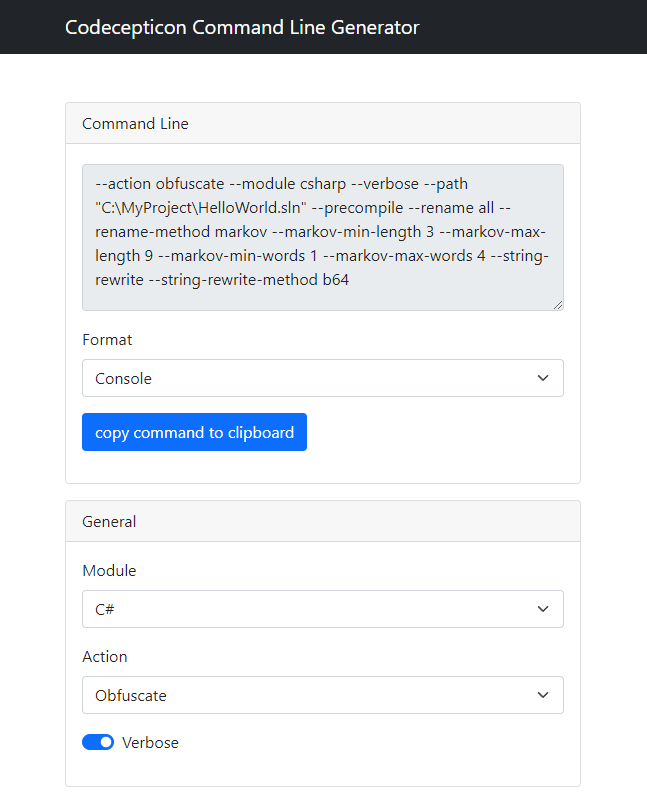 accenture/codecepticon
.NET/PowerShell/VBA 공격적 보안 난독화 도구
 hlldz/reflexxion
RefleXXion은 AV/EPP/EDR 등에서 사용하는 사용자 모드 후크를 우회하는 데 도움을 주기 위해 설계된 유틸리티입니다. 사용자 모드 후크를 우회하기 위해 먼저 LdrpThunkSignature 배열에서 발견된 NtOpenFile,…
 cracked5pider/ldrlibraryex
dll을 메모리에 로드하기 위한 작은 x64 라이브러리.
 intrudir/bypassfuzzer
401/403/404 페이지를 퍼징하여 우회(Bypass)를 찾기