#1
 ignitetechnologies/mssql-pentest-cheatsheet
MSSQL 침투 테스트를 위한 실용적인 치트 시트로, 열거, 연결 서버 피보팅, 권한 상승, 지속성, 그리고 xp_cmdshell, CLR 및 OLE 자동화를 통한 명령 실행을 다룹니다.
 mr-un1k0d3r/windows-signedbinary
서명된 Windows 바이너리를 변형하여 파일 해시를 변경하면서도 유효한 카탈로그 서명을 유지하게 함으로써, 해시 기반 엔드포인트 차단을 우회하고 Authenticode 검증의 허점을 노출합니다.
 merces/bashacks
Bash로 해킹하며 생산성을 높이기 위한 함수 모음
 jehadalqurashi/blackdir-framework
웹 애플리케이션 취약점 스캐너
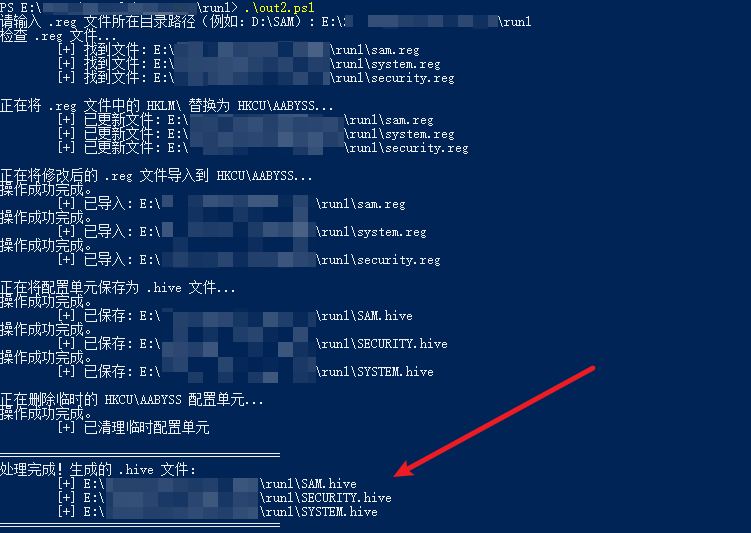 aabysszg/hashdump-bypassedr
Windows绕过EDR实现DumpHash
 captmag/maldev
회피, 열거 및 익스플로잇으로 구성된 다중 악성코드 도구 생성
 keithjjones/fileintel
악성 파일에 대한 정보를 수집하는 모듈식 Python 애플리케이션
 shmuelamar/cracken
빠른 비밀번호 워드리스트 생성기, Smartlist 생성 및 비밀번호 하이브리드 마스크 분석 도구로, 순수하고 안전한 Rust로 작성되었습니다.
 jtesta/rainbowcrackalack
레인보우 테이블 생성 및 조회 도구. 레인보우 테이블을 다시 위대하게!
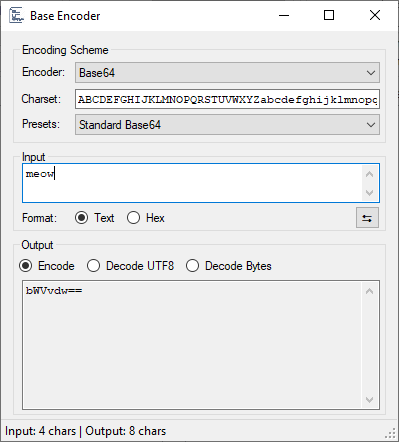 demonslay335/cryptotester
랜섬웨어 분석에 초점을 맞춘 암호화 실험 유틸리티입니다.

 sensepost/assless-chaps
NT 해시 데이터베이스를 사용하여 MSCHAPv2 챌린지/응답을 빠르게 크랙합니다.
 bytebutcher/decoder-plus-plus
침투 테스터와 소프트웨어 개발자가 데이터를 다양한 형식으로 디코딩/인코딩할 수 있도록 도와주는 확장 가능한 애플리케이션입니다.
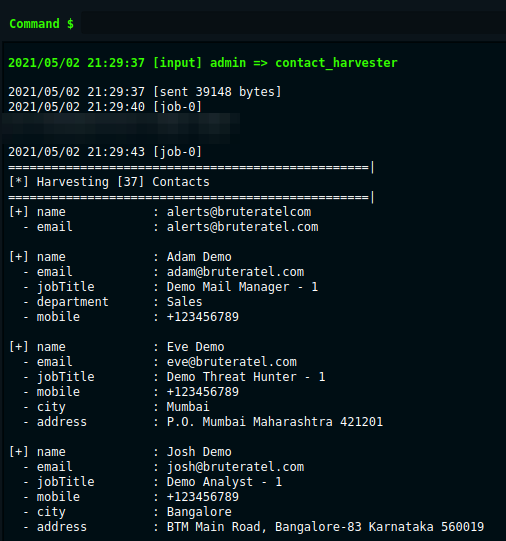 paranoidninja/brc4-bof-artillery
Windows 사후 침투(post-exploitation)를 위한 Brute Ratel C4 BOF 모음: 프로세스 메모리 접근, NetNTLMv2 해시 검색, 연락처 수집, 암호화/복호화.
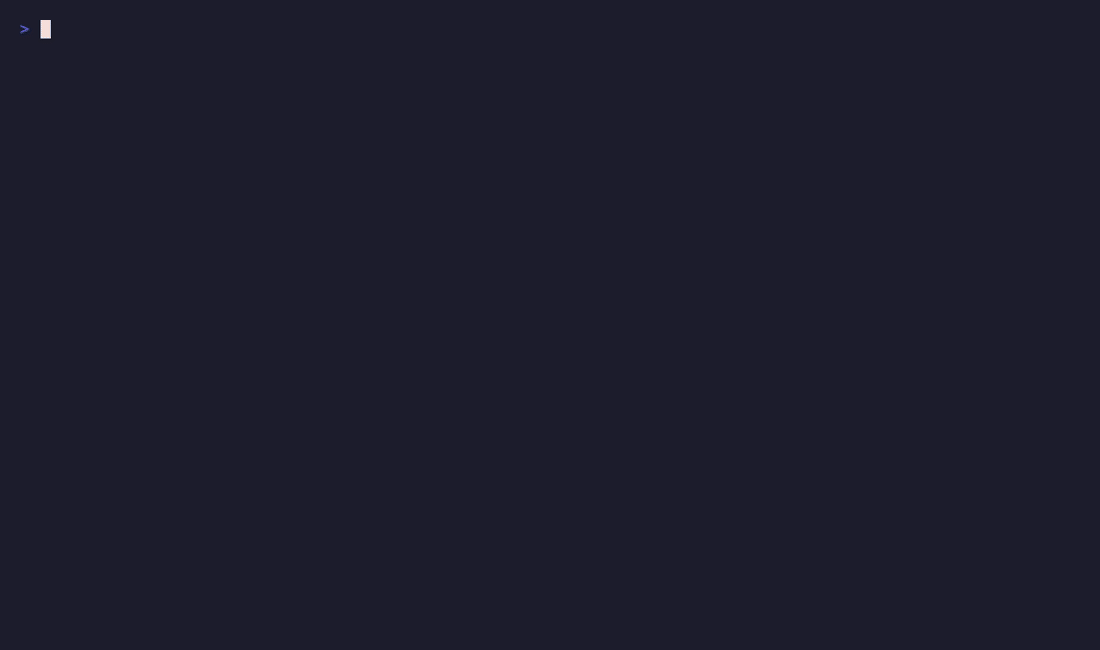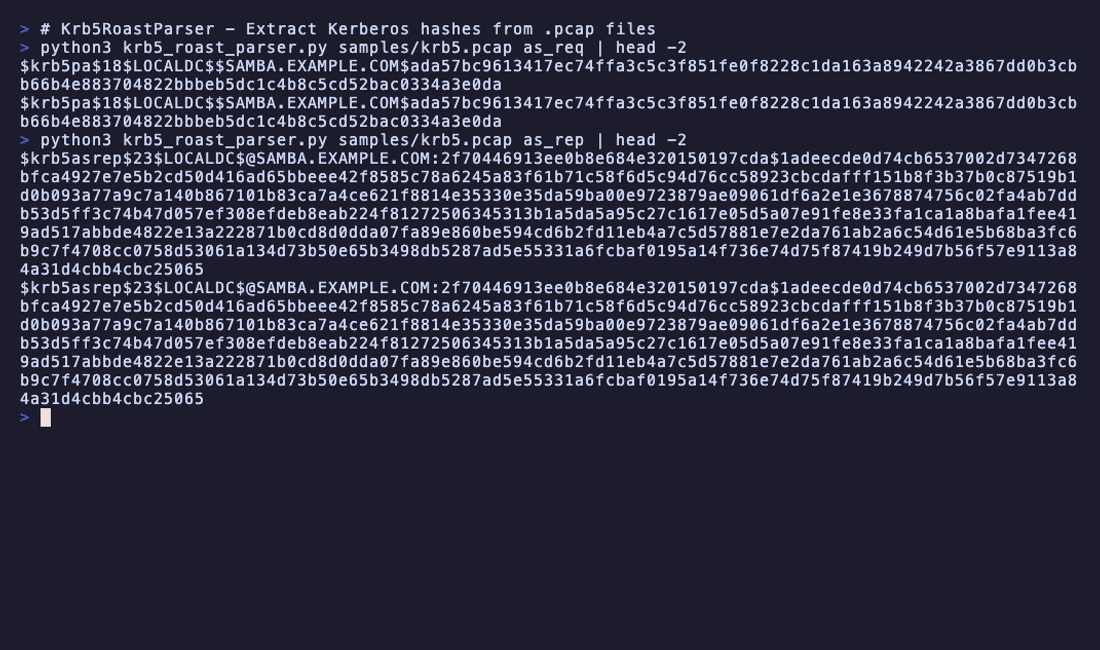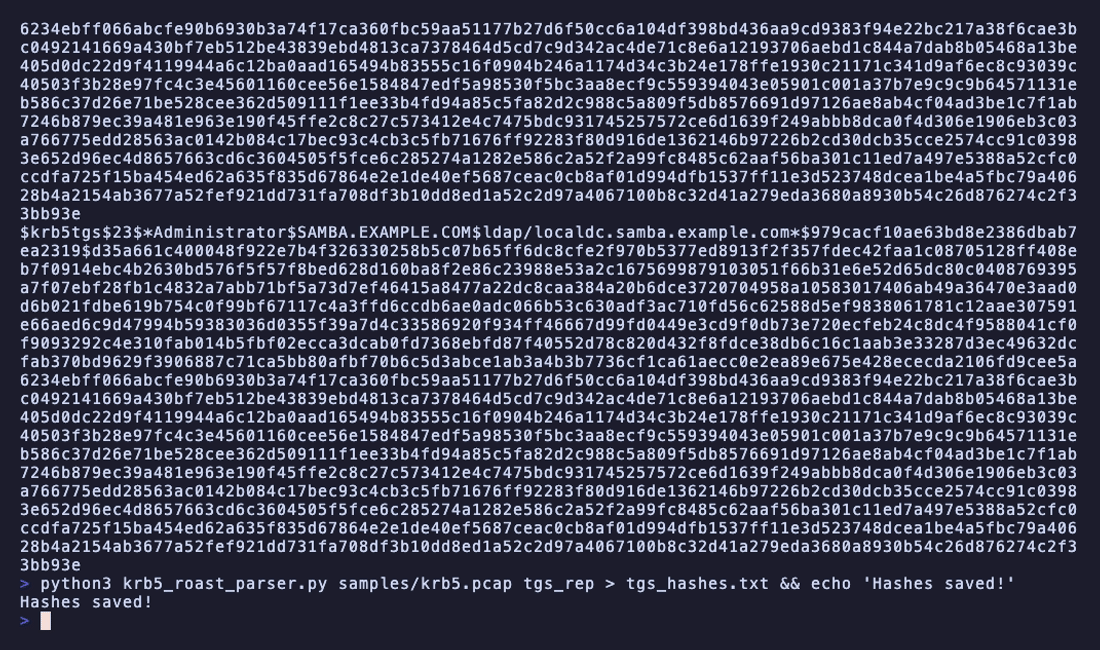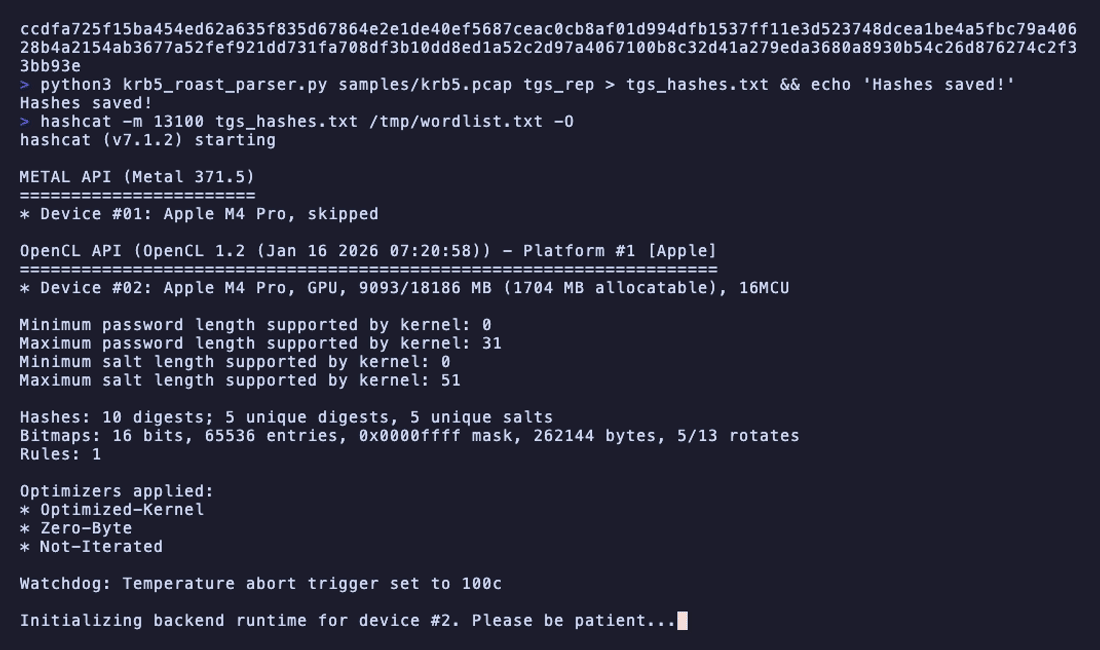 jalvarezz13/krb5roastparser
KrbRoastParser는 pcap 파일에서 Kerberos 패킷을 파싱하여 AS-REQ, AS-REP 및 TGS-REP 해시를 추출하는 도구입니다.
 k4m4/dcipher
온라인 레인보우 테이블 및 조회 테이블 공격 서비스를 사용하여 해시를 해독합니다.