
 #1
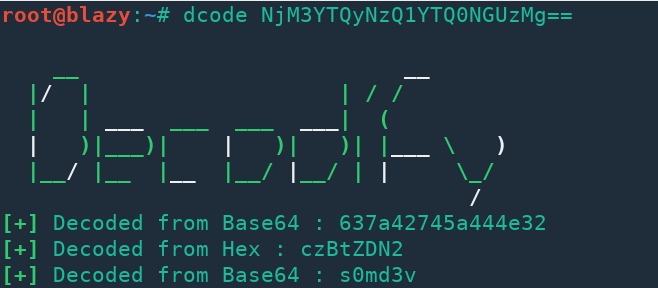
 s0md3v/decodify
인코딩된 문자열을 감지하고 재귀적으로 디코딩합니다.
 mishakorzik/allhackingtools
해커를 위한 올인원 해킹 도구! 그리고 더 많은 해킹 도구! Termux용.
 blake3-team/blake3
PRF, MAC, KDF 및 XOF 모드를 지원하는 빠른 암호화 해시 함수입니다. Merkle 트리 구조를 통해 검증된 스트리밍, 증분 업데이트 및 병렬 해싱을 지원합니다.
 brannondorsey/naive-hashcat
사전 구성된 사전(dictionary), 규칙 기반(rule-based), 결합(combinator), 마스크(mask) 공격을 통해 비밀번호 해시를 크랙하고, 수십 가지 해시 유형을 지원하며, 복구한 자격 증명을 pot 파일에 기록하는 플러그 앤 플레이…
 openwall/john
John the Ripper jumbo - 수백 가지 해시 및 암호화 유형을 지원하고 다양한 운영 체제, CPU, GPU 및 일부 FPGA에서 실행되는 고급 오프라인 암호 크래커입니다.
 bee-san/ciphey
⚡ 키나 암호를 몰라도 암호화를 자동으로 복호화하고, 인코딩을 디코딩하며, 해시를 크랙합니다 ⚡
 werwolv/imhex
🔍 리버스 엔지니어, 프로그래머, 그리고 새벽 3시에 작업할 때 자신의 망막을 소중히 여기는 사람들을 위한 헥스 에디터

 t-beckett/h-osint
터미널을 위한 로컬 우선, 키보드 기반 OSINT 워크벤치로, 사용자 이름, 도메인, IP, 이메일, 유출, 지리위치 조회를 다루는 28개 모듈과 SQLite 사례 저장 기능을 제공합니다.
 danielmiessler/seclists
보안 평가를 위한 워드리스트 엄선 컬렉션으로, 침투 테스트 및 정찰을 위한 사용자 이름, 비밀번호, URL, 퍼징 페이로드, 민감 데이터 패턴을 포함합니다.
 idiom/pftriage
Python 도구 및 라이브러리로, 맬웨어 분류 및 분석 중 파일 분석을 지원합니다.

 crypt0p3g/dpapi-toolkit
Windows DPAPI 아티팩트를 넣으면 형식과 필요한 정확한 마스터 키를 식별하고, 키를 제공하면 복호화합니다. 오프라인, CLI + 웹 UI.
 gchq/cyberchef
The Cyber Swiss Army Knife - 암호화, 인코딩, 압축 및 데이터 분석을 위한 웹 앱
 alessandroz/lazagne
브라우저, 이메일 클라이언트, 데이터베이스, 시스템 메커니즘 및 네트워크 서비스에서 저장된 비밀번호를 추출하여 보안 감사 및 사후 침투에 사용하는 크로스 플랫폼 자격 증명 복구 도구입니다.
 neo23x0/loki
IOC 및 YARA 기반 스캐너로, 파일 이름 정규식, YARA 시그니처, 해시 매칭, 그리고 엔드포인트에서의 C2 백커넥트 검사를 통해 침해 지표를 탐지합니다.
 golem445/corporate_masks
3.2백만 개의 NTLM 해시를 펜테스팅 중 크랙한 분석을 기반으로 한 8-14자 Hashcat 마스크
 buybitart/cyclepatrol
루프에서 도보 Wi-Fi 보안 점검을 수행하고 증거 보고서를 생성하는 Bash 도구입니다. (재발명된 Wi-Fi WarDriving)





