#1
 prox0959/cybercodex
자율 22개 소스 제로 코스트 OSINT, 데이터 유출/누출, 인포스틸러 및 위협 인텔리전스 CLI 엔진 + 편향 없는 사이버 전쟁 백과사전 (11개 언어, 제로 의존성)
 prox0959/trueverdict
제로 의존성 Windows PE 출처 추적 및 오탐 감소 엔진 (내장 Authenticode + OS 보안 카탈로그, Rich Header ROL32 검증, 재현 가능 빌드 탐지, 차분 섹션 엔트로피).
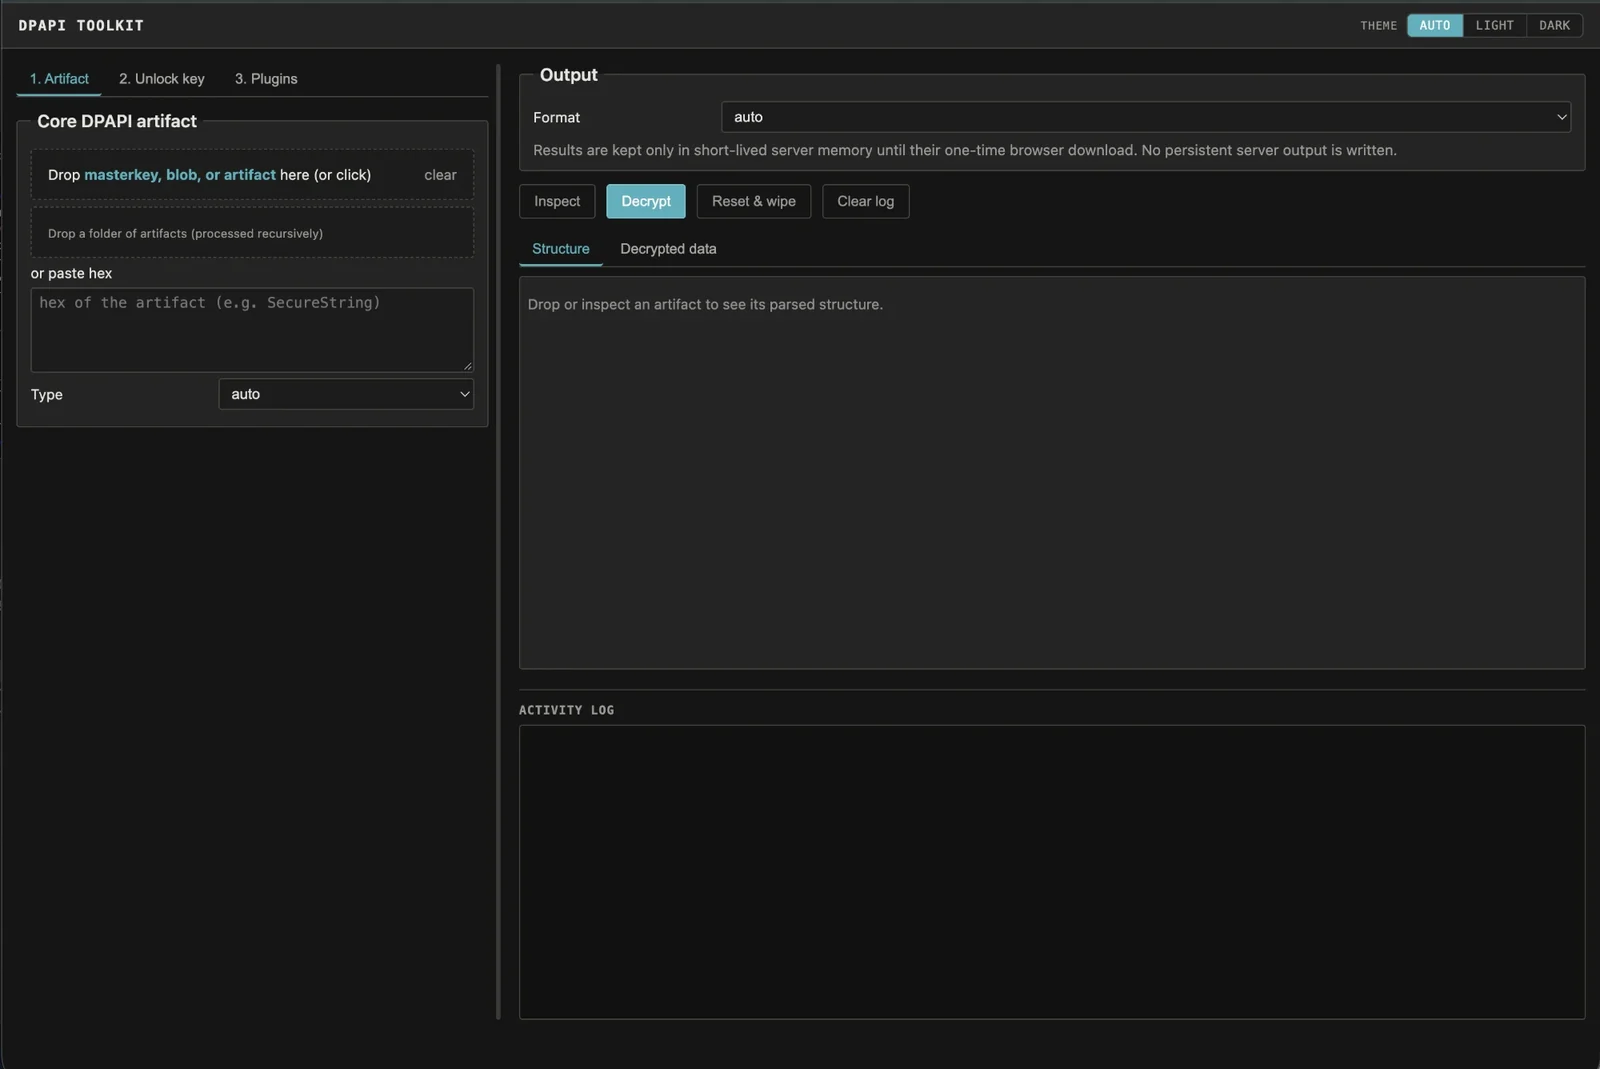 crypt0p3g/dpapi-toolkit
Windows DPAPI 아티팩트를 넣으면 형식과 필요한 정확한 마스터 키를 식별하고, 키를 제공하면 복호화합니다. 오프라인, CLI + 웹 UI.
 paulmillr/noble-curves
감사된 & 최소한의 타원 곡선 암호화 JS 구현.
 t-beckett/h-osint
터미널을 위한 로컬 우선, 키보드 기반 OSINT 워크벤치로, 사용자 이름, 도메인, IP, 이메일, 유출, 지리위치 조회를 다루는 28개 모듈과 SQLite 사례 저장 기능을 제공합니다.
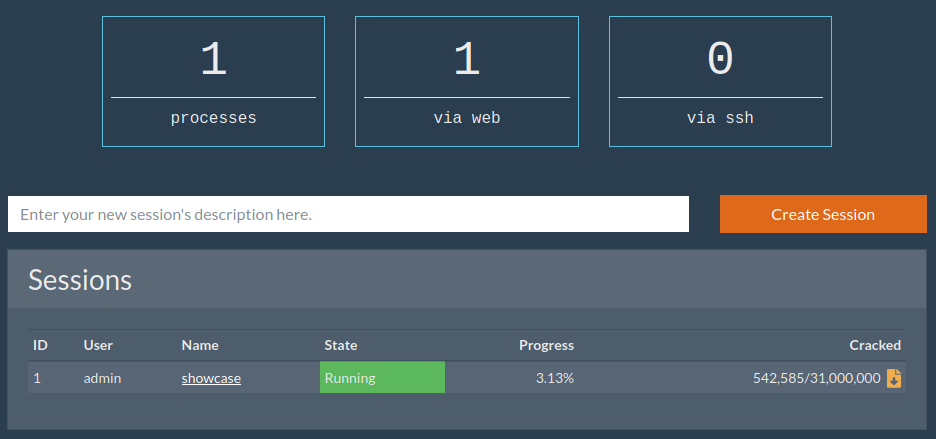 sadreck/crackerjack
웹 기반 GUI로, 세션 관리, 마스크 생성, 워드리스트 지원, 다중 사용자 접근을 통해 Hashcat을 간편하게 사용할 수 있게 해주는 도구입니다.
 brannondorsey/naive-hashcat
사전 구성된 사전(dictionary), 규칙 기반(rule-based), 결합(combinator), 마스크(mask) 공격을 통해 비밀번호 해시를 크랙하고, 수십 가지 해시 유형을 지원하며, 복구한 자격 증명을 pot 파일에 기록하는 플러그 앤 플레이…
 frizb/hashcat-cheatsheet
OSCP/침투 테스트를 위한 Hashcat 참조: 해시 식별, Linux, Windows, 아카이브, 데이터베이스, Kerberos 티켓 및 규칙 기반 공격을 위한 크래킹 구문.
 legrandin/pycryptodome
Python용 자체 포함 암호화 라이브러리
 sleuthkit/sleuthkit
포렌식 라이브러리 및 CLI 툴킷으로, 디스크 및 파일 시스템 이미지 분석, 삭제된 데이터 복구, 타임라인 생성, 해시를 통한 증거 검증을 수행합니다.
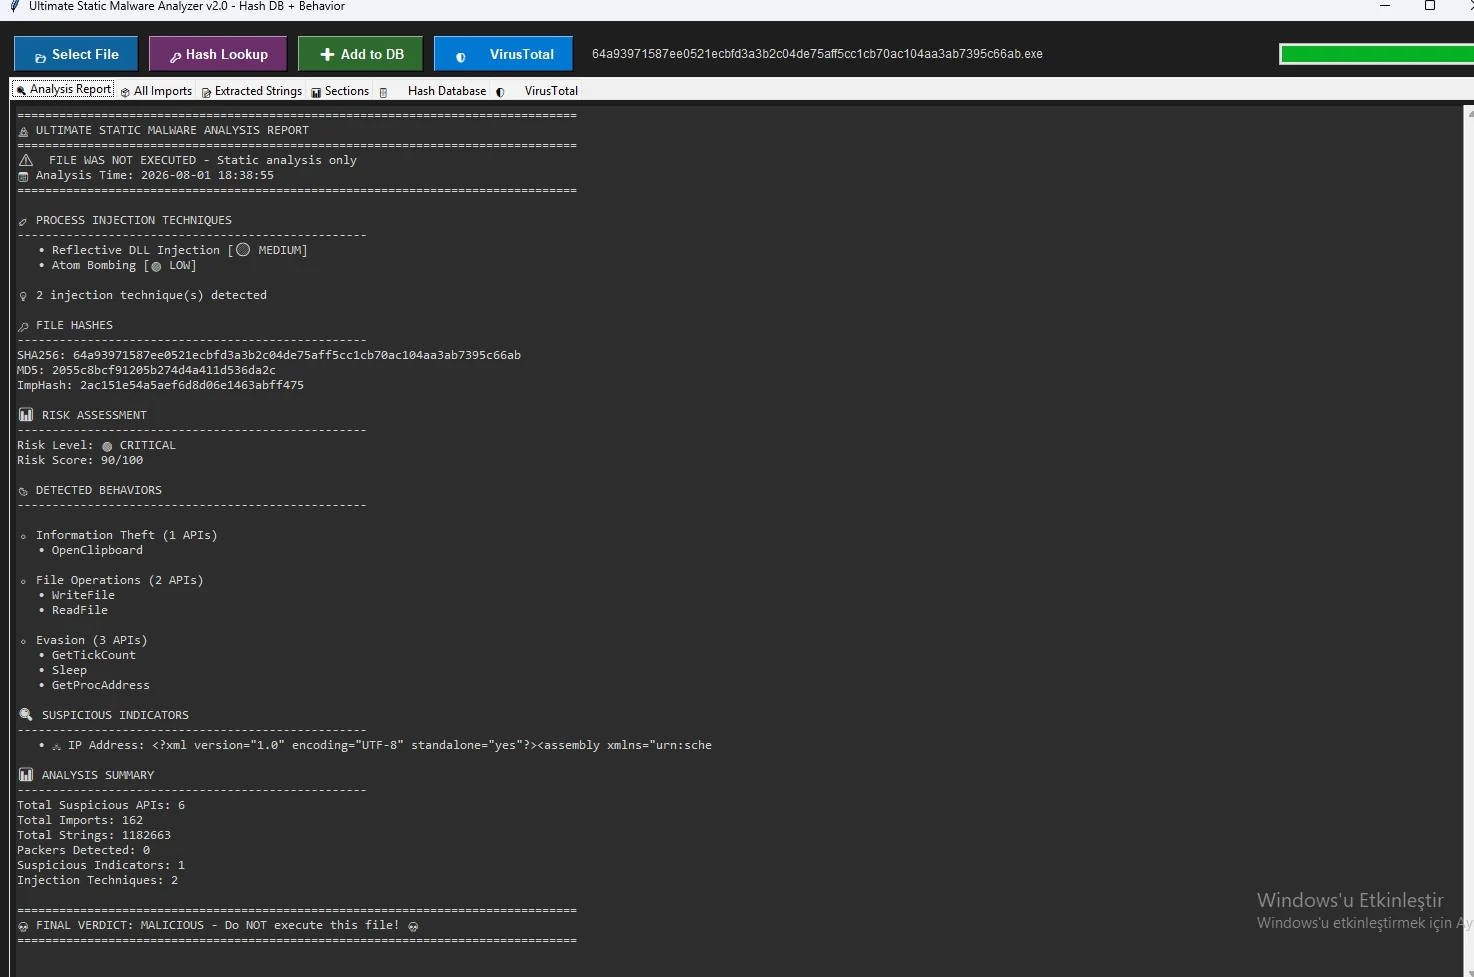 kaandemir993/malwareforge---advanced-static-malware-analyzer
8가지 인젝션 기법, 중요한 API 호출, 숨겨진 문자열을 발견하는 고급 정적 맬웨어 분석기로, PE 섹션(.text, .rdata)을 .bin으로 내보내고 PE/ELF/Mach-O/스크립트를 지원하며 VirusTotal을 통해 60개 이상의 AV 엔진을 통합합니다.
 facebook/threatexchange
디지털 유해에 맞서 공동으로 대응하기 위한 신뢰 및 안전 도구
 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…