#1
 microsoft/symcrypt-openssl
SymCrypt 암호화 라이브러리와 함께 사용하기 위한 OpenSSL 엔진
 jehadalqurashi/blackdir-framework
웹 애플리케이션 취약점 스캐너
 jalvarezz13/krb5roastparser
KrbRoastParser는 pcap 파일에서 Kerberos 패킷을 파싱하여 AS-REQ, AS-REP 및 TGS-REP 해시를 추출하는 도구입니다.
 k4m4/dcipher
온라인 레인보우 테이블 및 조회 테이블 공격 서비스를 사용하여 해시를 해독합니다.
 paranoidninja/brc4-bof-artillery
Windows 사후 침투(post-exploitation)를 위한 Brute Ratel C4 BOF 모음: 프로세스 메모리 접근, NetNTLMv2 해시 검색, 연락처 수집, 암호화/복호화.
 leftp/dpapisnoop
사용자 MasterKeys에서 크랙 가능한 DPAPI 해시를 출력하는 C# 도구
 keithjjones/fileintel
악성 파일에 대한 정보를 수집하는 모듈식 Python 애플리케이션
 sensepost/assless-chaps
NT 해시 데이터베이스를 사용하여 MSCHAPv2 챌린지/응답을 빠르게 크랙합니다.

 dave_m/clamtk
사용하기 쉽고 가벼운 Linux 시스템용 온디맨드 바이러스 스캐너입니다. 추가 도움이 필요하면 <a href="https://gitlab.com/dave_m/clamtk/wikis/home">위키</a>를 참조하세요.
 buybitart/cyclepatrol
루프에서 도보 Wi-Fi 보안 점검을 수행하고 증거 보고서를 생성하는 Bash 도구입니다. (재발명된 Wi-Fi WarDriving)
 dcit/perl-cryptx
Perl 암호화 툴킷으로, 번들된 LibTomCrypt 라이브러리를 통해 대칭 암호, AEAD 모드, 해시 함수, MAC, 공개키 암호화, 키 파생 및 안전한 난수 생성을 제공합니다.
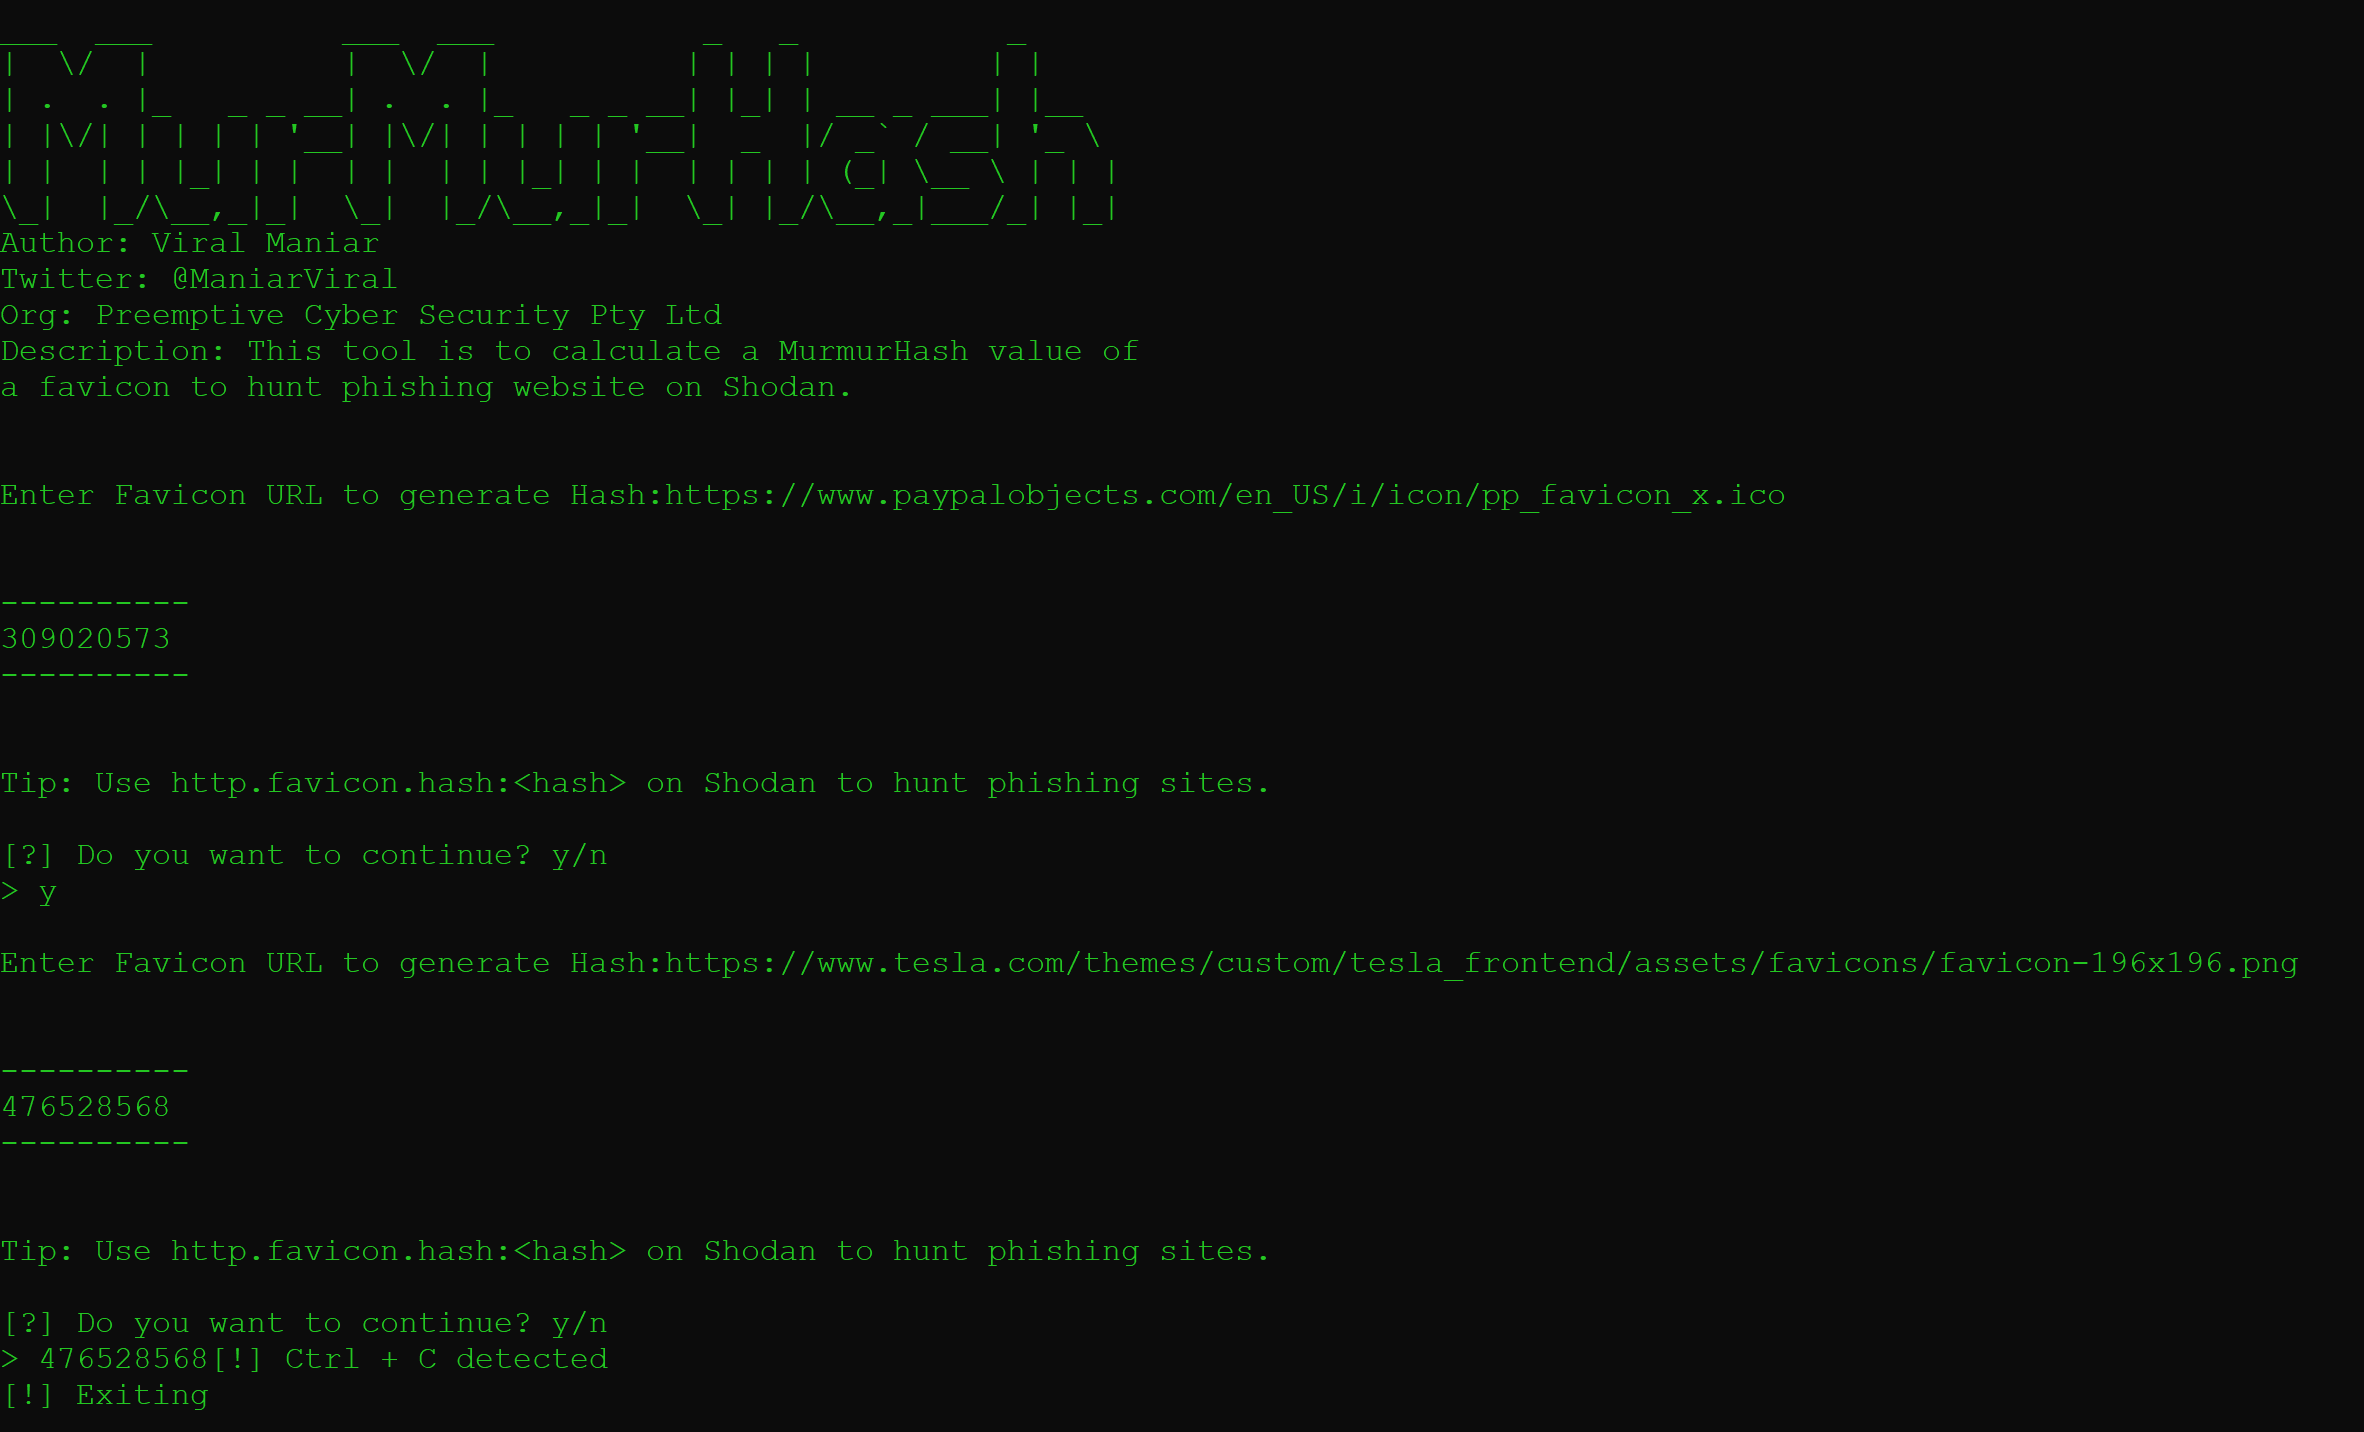 viralmaniar/murmurhash
이 작은 도구는 Shodan 플랫폼에서 피싱 웹사이트를 찾기 위해 favicon의 MurmurHash 값을 계산합니다.
 bytebutcher/decoder-plus-plus
침투 테스터와 소프트웨어 개발자가 데이터를 다양한 형식으로 디코딩/인코딩할 수 있도록 도와주는 확장 가능한 애플리케이션입니다.
 nccgroup/hashcrack
해시 유형을 추측하고 hashcat에 적합한 사전과 규칙을 선택합니다.
 elnerd/get-netntlm
현재 사용자의 NetNTLMv2 해시를 가져오는 Powershell 모듈
 pan-unit42/dotnetfile
.NET 어셈블리의 CLR/PE 메타데이터를 파싱하여 스트림과 해시 지문을 노출함으로써 악성코드 분석 및 위협 헌팅을 지원하는 Python 라이브러리입니다.