
 #1
Digital forensics, evidence collection, timeline analysis, and incident investigation tools.
Kitploit 추천
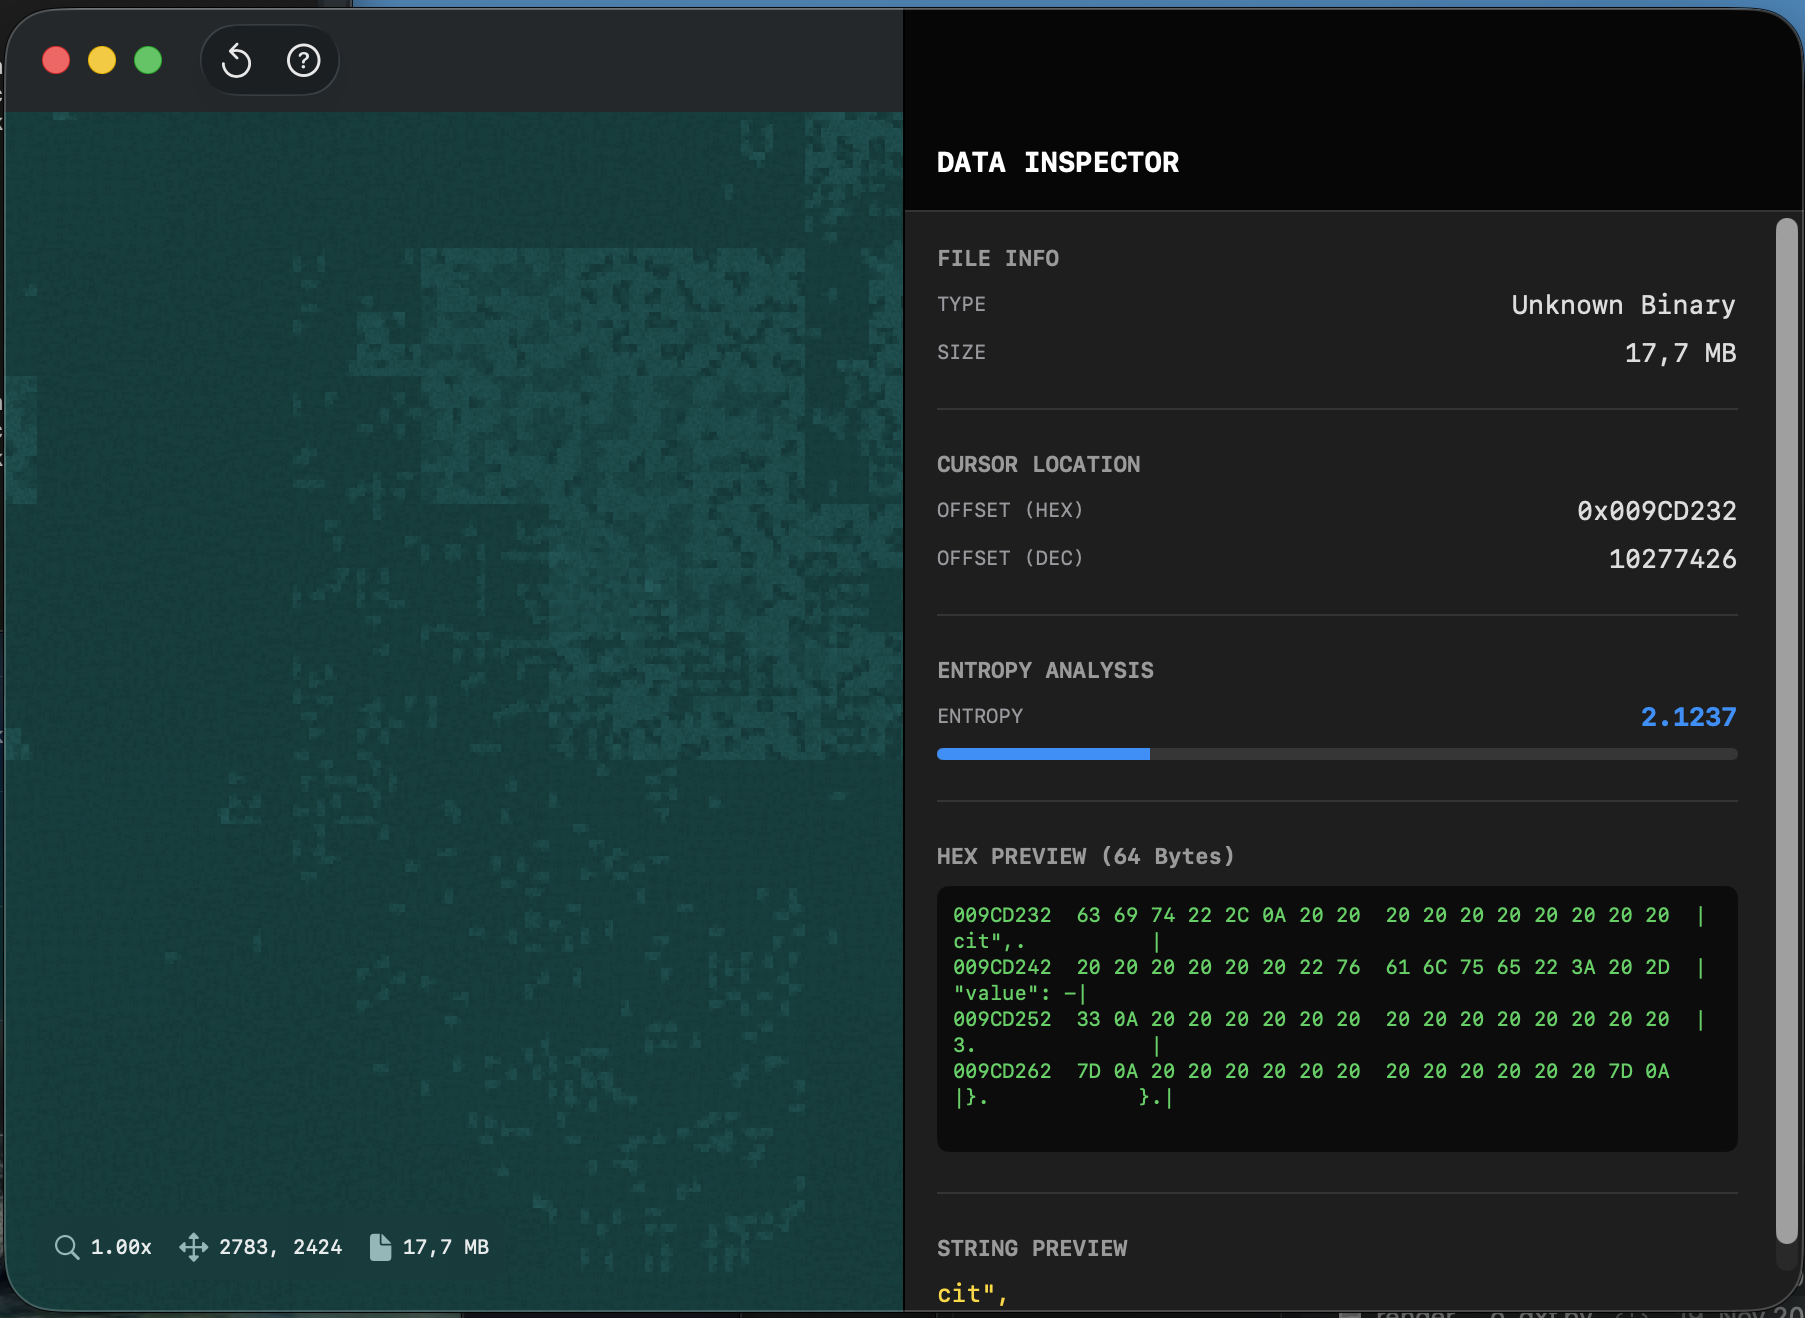
 farukalpay/neurocore
NeuroCore는 Hilbert Curve 매핑과 Shannon Entropy 계산을 사용하여 바이너리 파일의 내부 구조를 시각화하는 네이티브 macOS 애플리케이션이며, Metal Compute Shaders로 가속화됩니다.
 asherdll/r2gopclntabparser
Go 바이너리의 리버스 엔지니어링을 용이하게 하기 위해 gopclntab을 파싱하는 radare2 스크립트입니다.
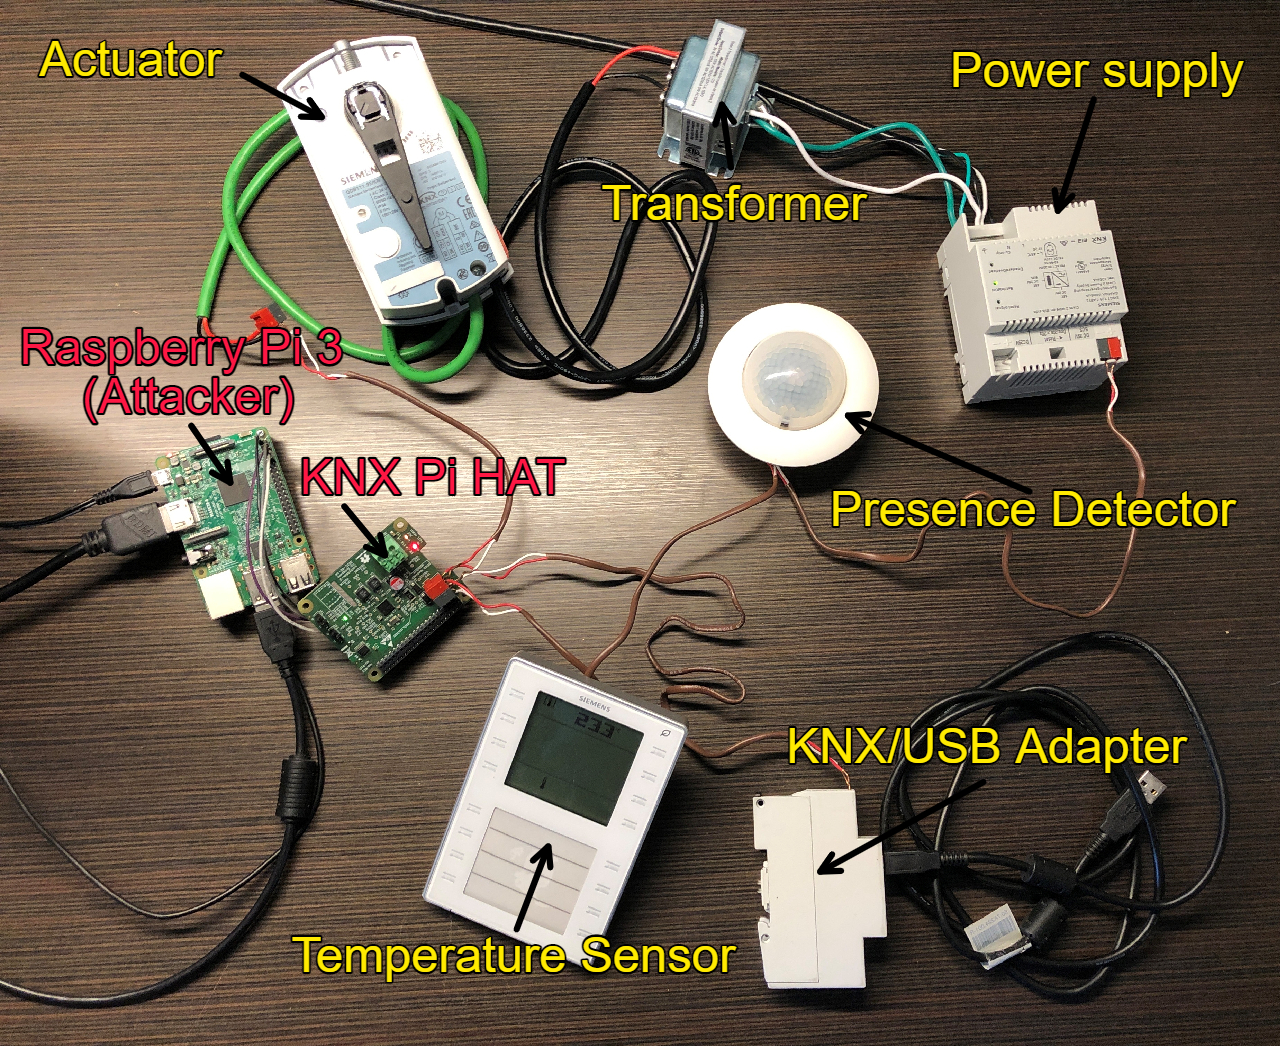 chrism09/knx-bus-dump
KNX 버스에서 TPUART와 Calimero Project 스위트를 통해 수신하고 패킷에서 데이터를 Wireshark 호환 파일 hex 덤프로 덤프하는 도구입니다.
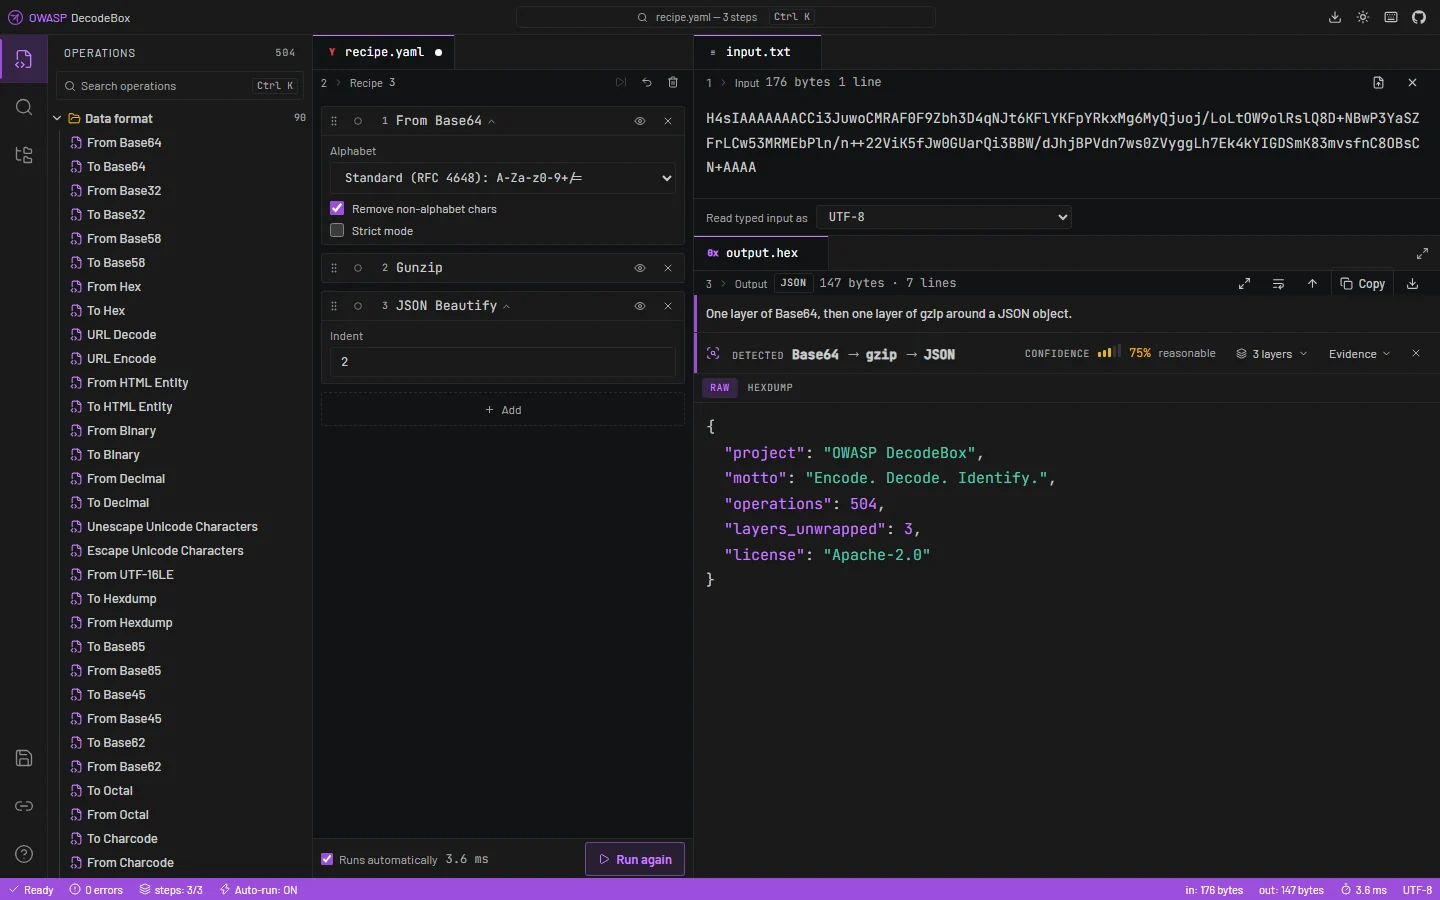 owasp/decodebox
알 수 없거나 계층화된 데이터를 자동으로 탐지하고 재귀적으로 디코딩·분석하여 지표와 근거가 포함된 CWE 태그 보안 발견 사항을 추출하는 클라이언트 측 워크벤치입니다.
 vulnex/bytesrevealer
온라인 리버스 엔지니어링 뷰어
 rnb-team/loghound
BloodHound 매핑을 위한 사후 침투 EVTX 분석기
 infobyte/wiremax
Lua 기반 Wireshark 포스트디섹터로 Ubiquiti AirMAX/RouterBoard 802.11 벤더 IE를 복호화하고 파싱하여 필터링 가능한 필드로 변환합니다.
 ustayready/physical-analyzer-scripts
확장된 기능으로 분석가를 지원하는 Cellebrite Physical Analyzer Python 스크립트
 rfxn/cpanel-sessionscribe
CVE-2026-41940 (SessionScribe)에 대한 탐지, 완화 및 리버스 엔지니어링 도구: 2026-04-28에 공개된 cPanel/WHM 인증되지 않은 세션 위조 취약점. 심층 방어 능동 완화 심, ModSec 규칙 팩, 원격 프로브, 호스트 내 IOC…
 proteqtum/interactive-binary-structures
바이너리 형식과 시스템 메모리 레이아웃을 위한 대화형 문서 및 시각적 참조 자료.
 manishrawat21/soc-automation-lab
문서화된 SOC 자동화 워크플로우 (Wazuh, N8N, Caldera, Velociraptor 사용)
 withsecurelabs/flair
Windows 호스트에서 핵심 포렌식 아티팩트를 반자동으로 수집하기 위한 경량 배치 스크립트로, OS 기본 도구만 사용하여 사고 대응 및 트라이지(triage)를 지원합니다.
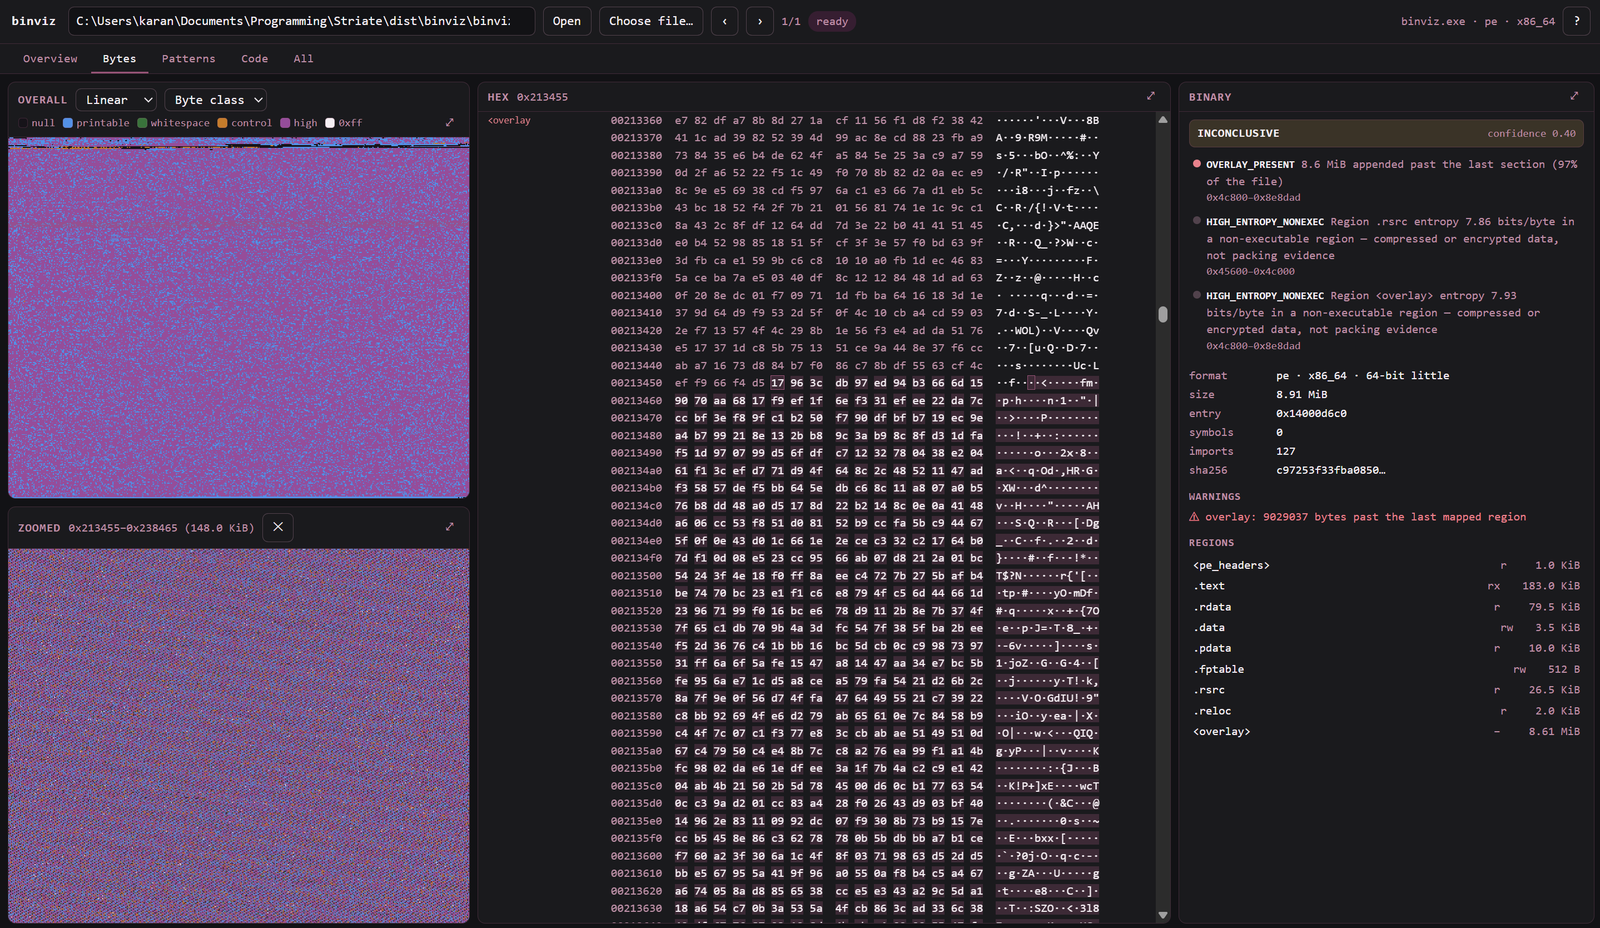 karankantaria/binviz
바이너리 시각화 및 트라이지 도구 — 단일 공유 주소 공간 모델 위에서 엔트로피, 바이트 클래스 및 힐베르트 곡선, 닷 플롯과 제어 흐름 그래프를 제공합니다.
 levilutz/cve-2021-30860
CVE-2021-30860(FORCEDENTRY) 익스플로잇의 증거를 스캔합니다.
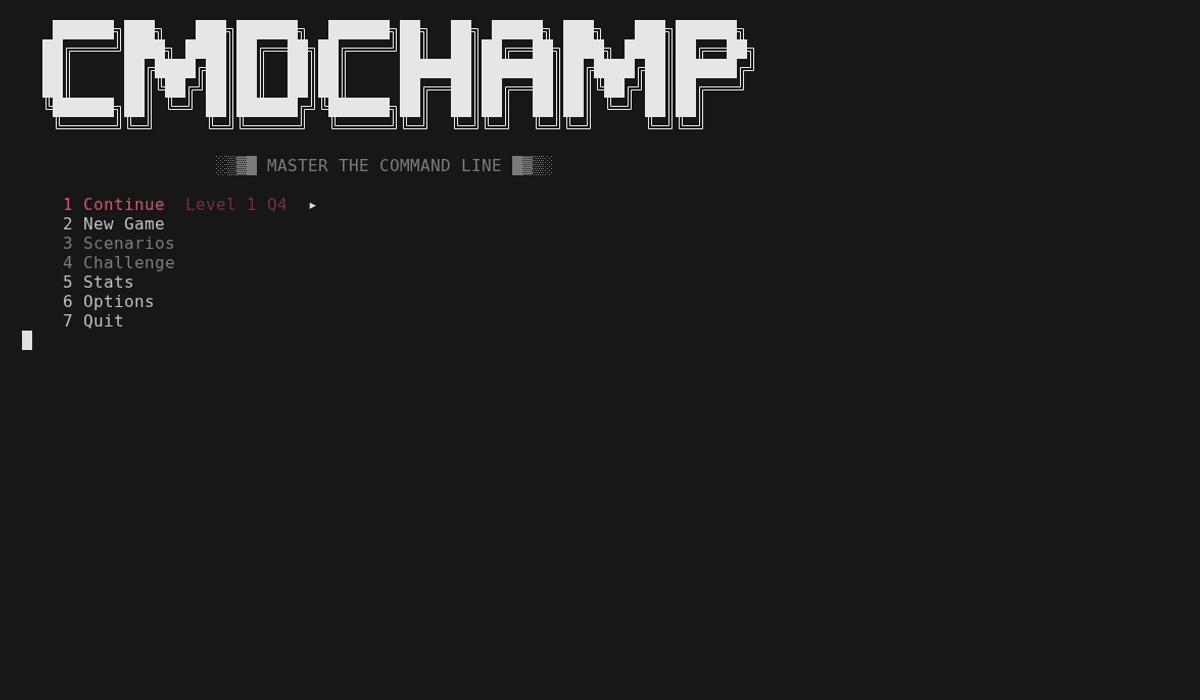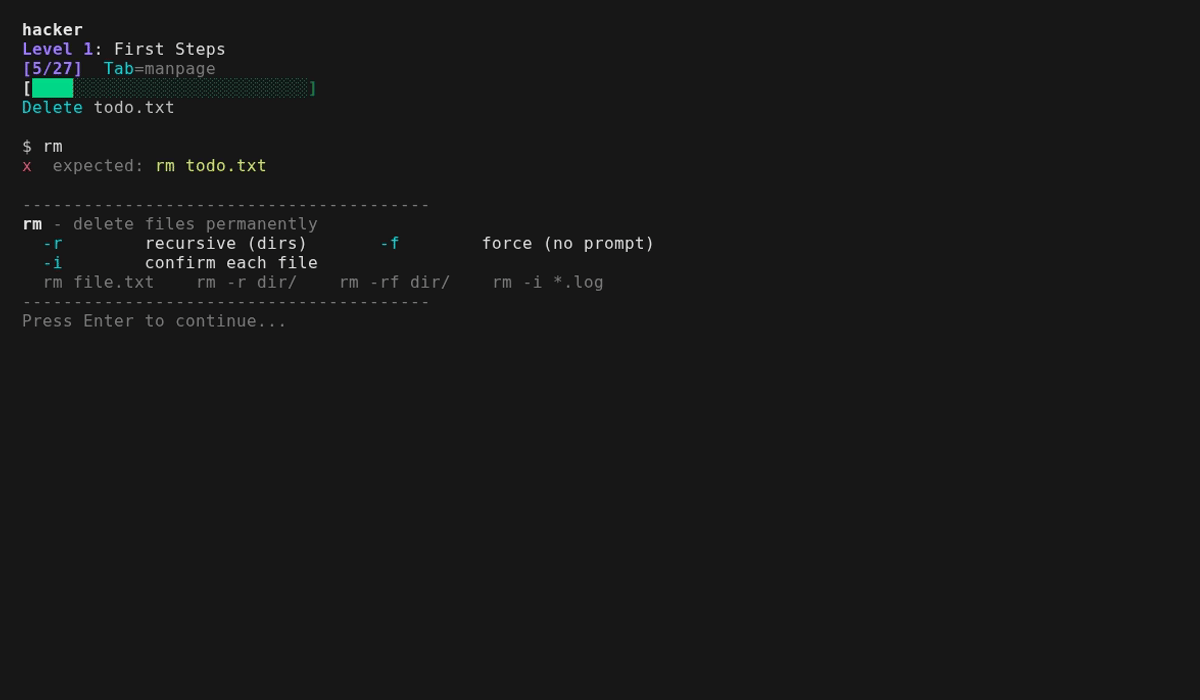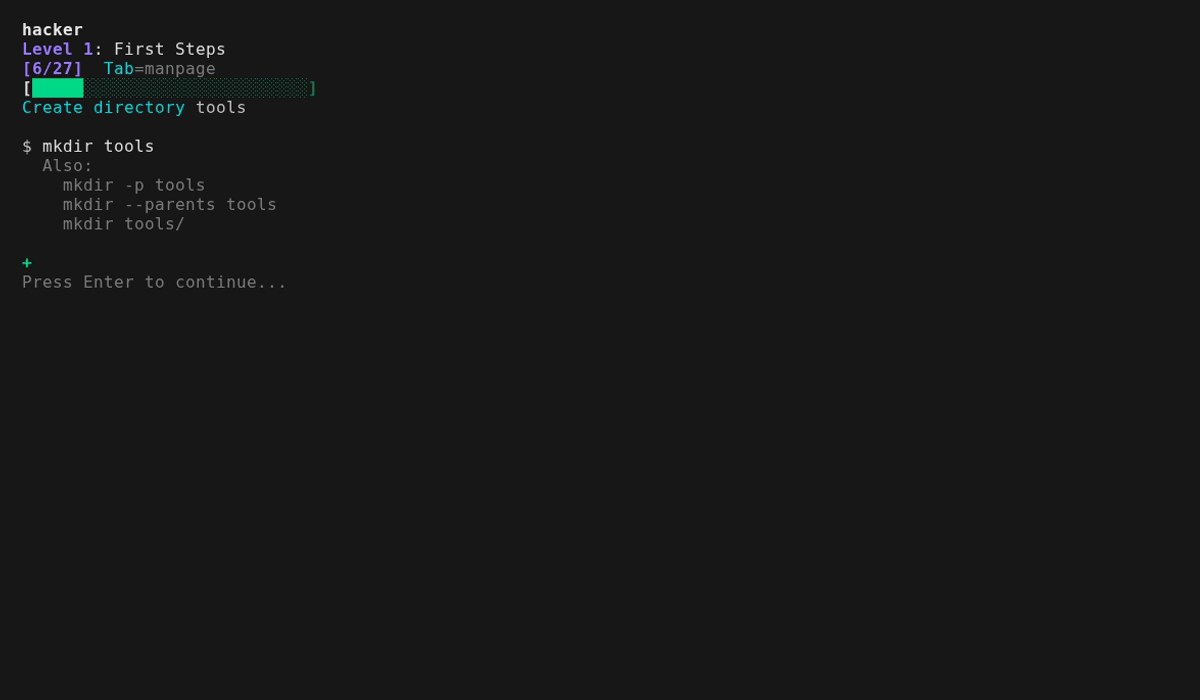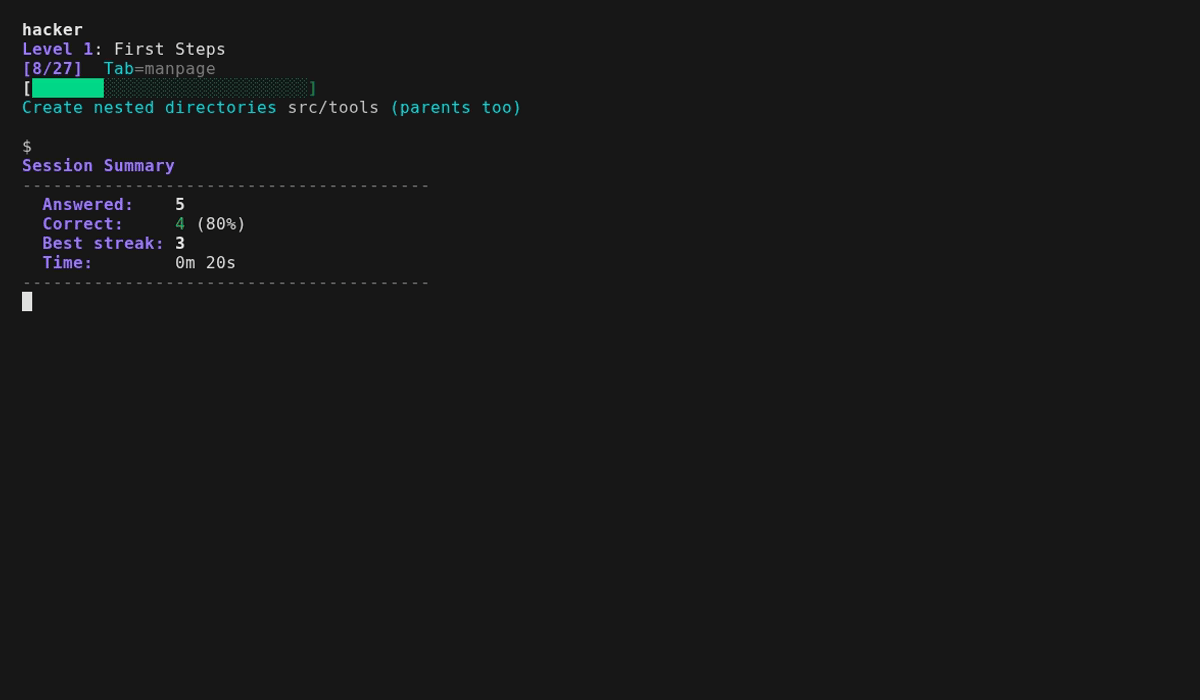 mellen9999/cmdchamp
bash CLI 트레이너 — ls부터 권한 상승까지 30단계
 wrongbaud/spidump
로직 분석기 캡처를 통해 SPI 플래시 이미지를 재구성하는 도구
 onapsis/onapsis_cve-2025-31324_scanner_tools
CVE-2025-31324용 Python 기반 스캐너로, 취약한 SAP NetWeaver Visual Composer 인스턴스를 식별하고 활성 악용으로 인한 손상 지표를 감지합니다.
 forentfraps/pe-signgen
Winbindex를 사용하여 모든 Windows 빌드의 모든 시스템 함수에 대한 범용 서명 생성








