
 #1
Digital forensics, evidence collection, timeline analysis, and incident investigation tools.
Kitploit 추천

 f5devcentral/cve-2020-5902-ioc-bigip-checker
CVE-2020-5902와 관련된 침해 지표(IoCs)를 스캔하고, 로그, 파일, 시스템 무결성을 확인하여 익스플로잇 후 활동을 탐지하는 로컬 F5 BIG-IP 스크립트입니다.
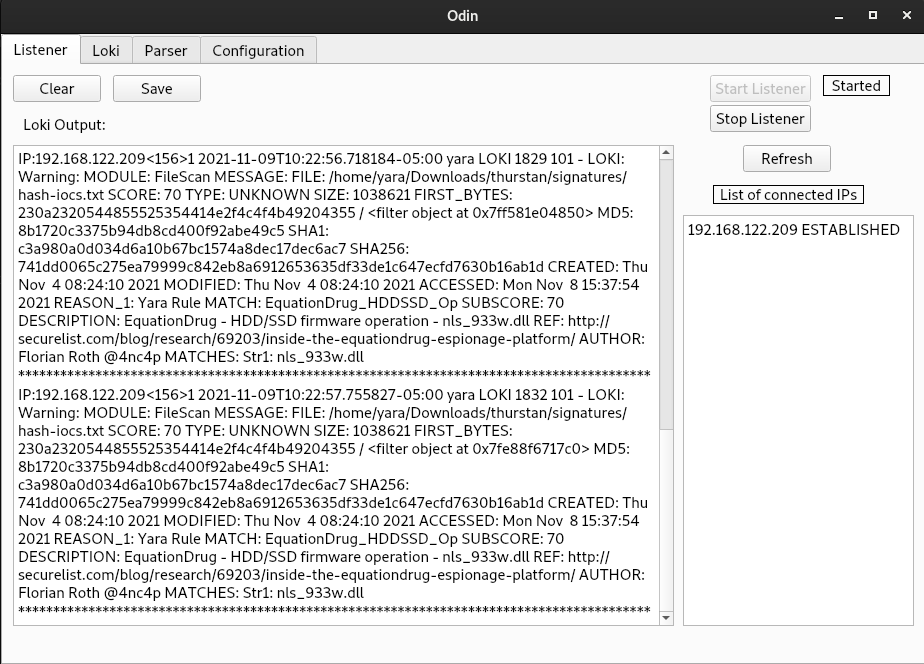 hamza-megahed/odin
엔드포인트 전반에 Loki를 배포하여 탐지 결과를 수집하고 로그를 CSV로 파싱해 사고 대응 및 포렌식 분석에 활용하는 중앙 집중식 IoC 스캐너.
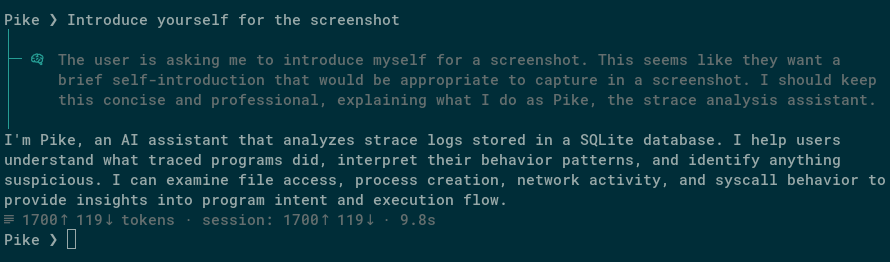 synacktiv/pike-agent
실험적인 Linux strace LLM 에이전트
 unicornunicode/fact
클라우드 및 온프레미스 머신 클러스터에서 포렌식 데이터를 수집, 처리 및 시각화하여 사고 대응 및 디지털 조사를 지원합니다.
 elevenpaths/iphonerestrictionspasscodebf
iPhone 백업에서 4자리 제한 암호를 추출하고 해독하여 Windows 기기에서 장치 접근 제어를 복구할 수 있게 해줍니다.

 fkie-cad/sandroid_dexray-intercept
암호화, 파일 시스템, 데이터베이스, 네트워크 통신 및 프로세스 작업 전반에 걸쳐 애플리케이션 동작에 후킹하여 포괄적인 런타임 프로필을 생성하는 Android 멀웨어 분석 도구입니다.
 lascc/dfirhub
Windows 포렌식 아티팩트를 검색하고, 각 아티팩트가 디스크의 어디에 위치하는지 확인하며, 이를 수집할 KAPE 명령을 복사합니다. 또한 수집 스크립트를 생성하고 브라우저에서 Sigma 규칙을 변환합니다.
 s4larie/walletool
암호화폐 지갑 데이터를 wallet.dat 파일에서 추출하는 유틸리티입니다.
 nccgroup/impossibletravelloganalysis
IP 주소 지리 정보를 통해 impossible travel을 탐지하는 기본 로그 분석 도구
 emrekybs/osintcase
OSINT 조사 사례 매핑 도구로, 엔터티, 관계, 증거 및 정보를 정리합니다.
 nccgroup/mortimer
네트워크 포렌식 유형의 데이터와 인텔리전스를 처리하여 주로 postgres 데이터베이스에 저장하는 스크립트 모음입니다.
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Ubuntu 23.10에서 테스트)
 logisek/baconsampler
의심스러운 비콘 형태의 콜백을 위해 아웃바운드 트래픽을 탐지합니다. 정해진 시간마다 반복해서 돌아온다면 아침 식사가 아닐 테니까요.
 farjadahmed/agentwatch
클로드 코드용 무음 세션 기록기로, 모든 작업을 기록하고 위험한 명령어(rm -rf, sudo, curl|sh)를 플래그 지정하며, 타임라인 검토, 위험 경고 및 프로젝트 간 분석을 제공합니다.
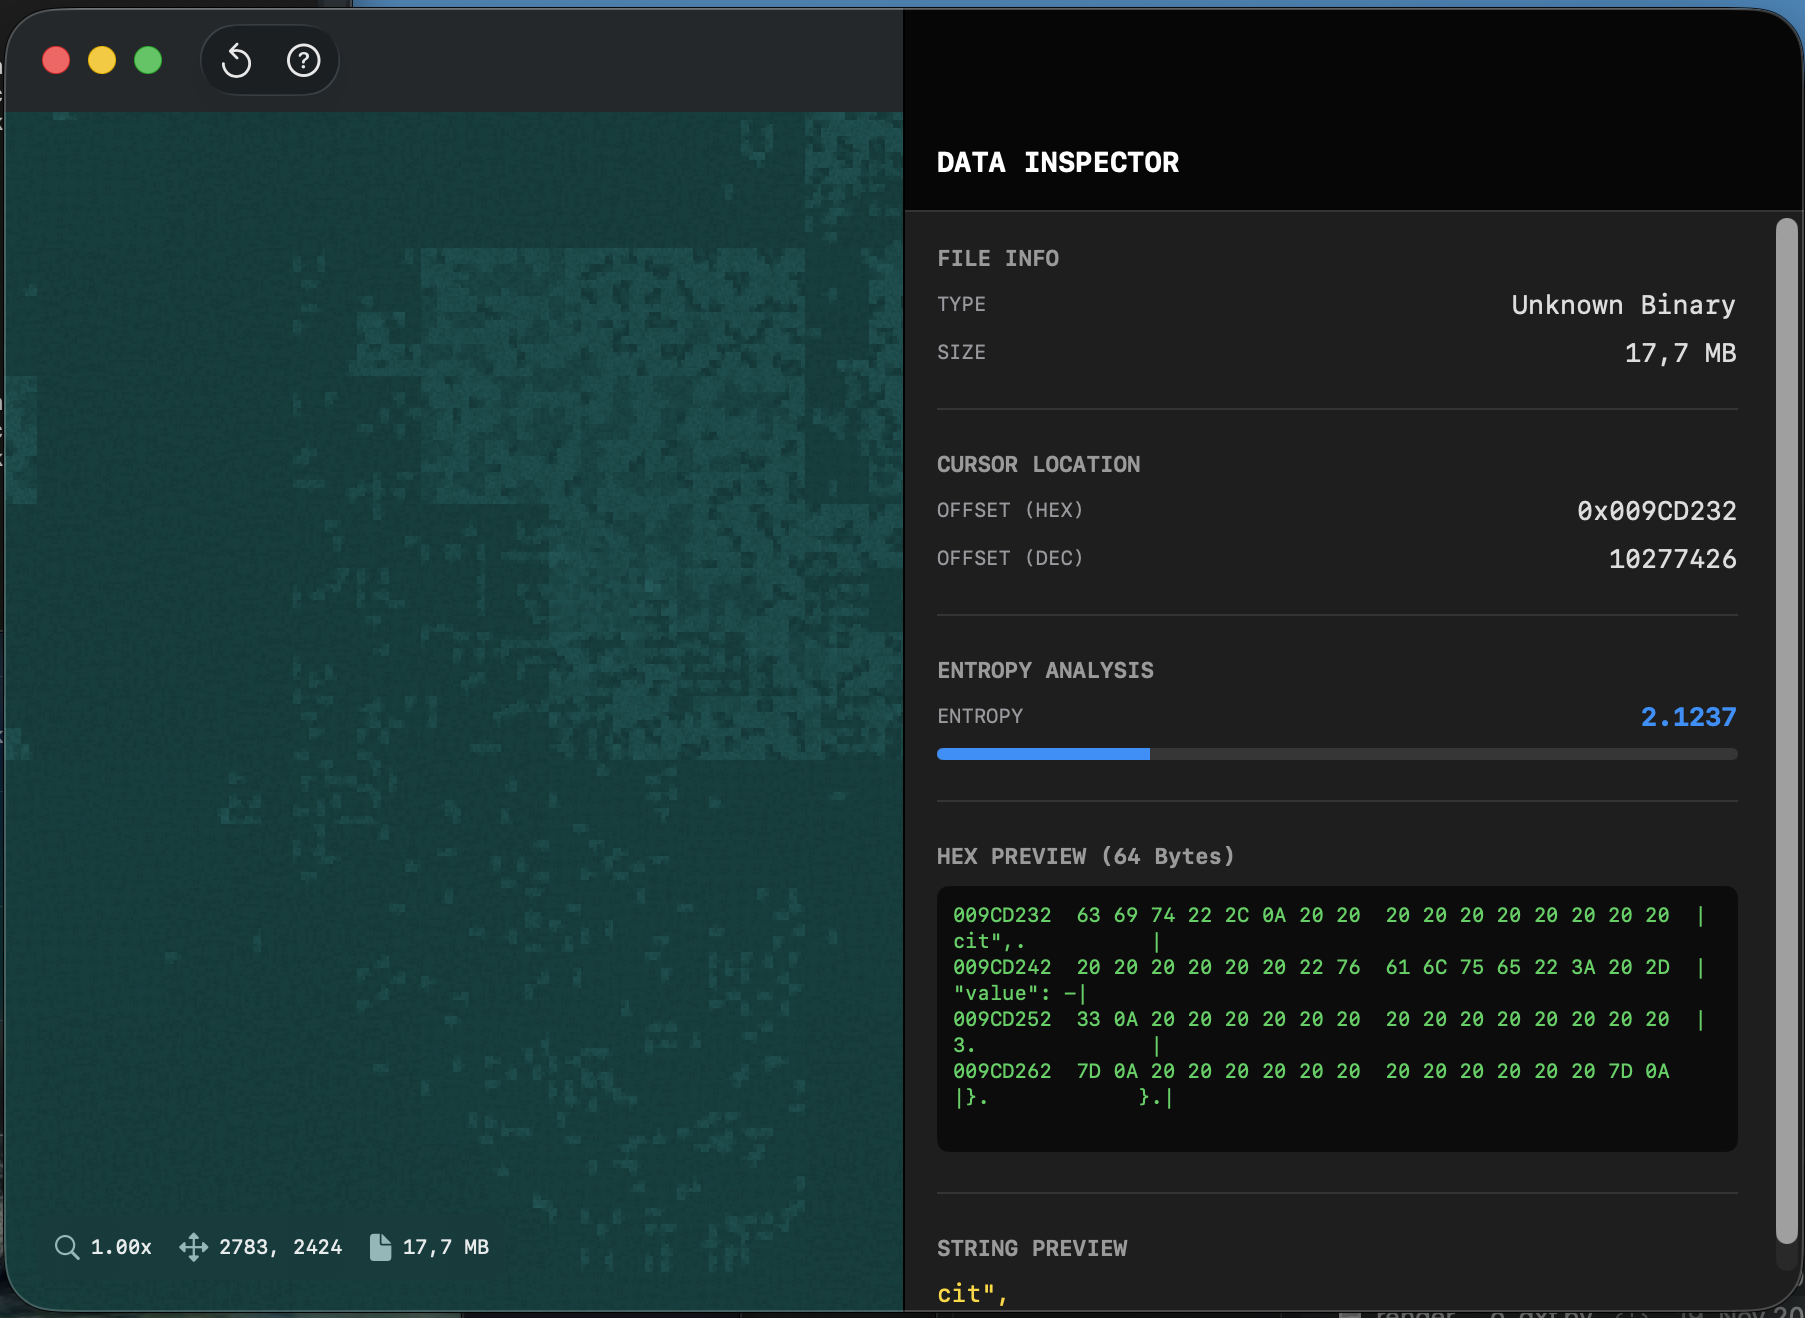 farukalpay/neurocore
NeuroCore는 Hilbert Curve 매핑과 Shannon Entropy 계산을 사용하여 바이너리 파일의 내부 구조를 시각화하는 네이티브 macOS 애플리케이션이며, Metal Compute Shaders로 가속화됩니다.








