#1
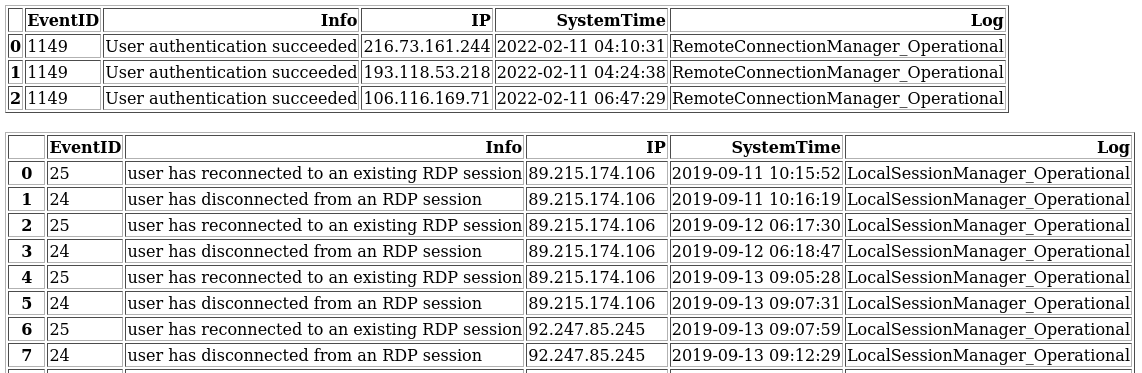
 georgi-i/winevt_logs_analysis
Windows .evtx 로그를 파싱하여 원격 로그인 및 세션 관련 EventIDs를 분석함으로써 원격 연결과 공인 IP를 식별합니다.
 msuhanov/easy_triage
Linux, ESXi, FreeBSD/NetScaler 침해 시스템을 분류하기 위한 스크립트
 agent-hellboy/ltm
ltm은 Linux용 머신-히스토리 디버거입니다. eBPF를 통해 프로세스, 파일, 네트워크, 메모리 및 블록 I/O 메타데이터를 기록한 후 타임라인을 쿼리할 수 있습니다.
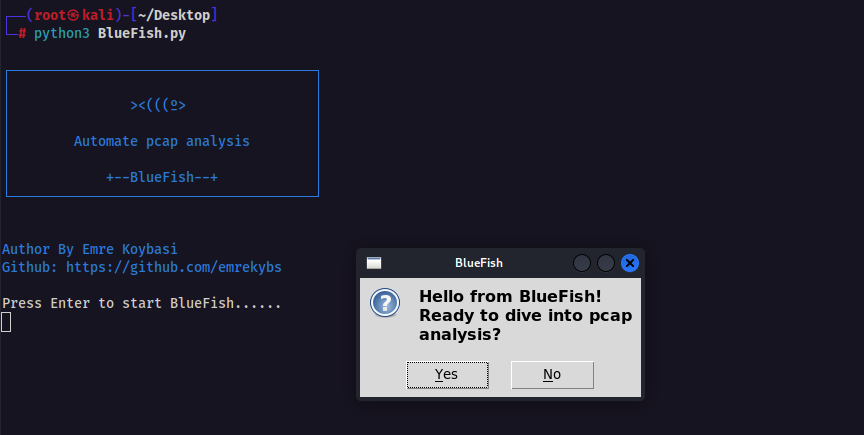 emrekybs/bluefish
PCAP(패킷 캡처) 파일의 분석을 간소화하도록 설계된 자동화 도구
 buter-chkalova/rvbbit-arsenal
루트킷 동작, 관찰 가능한 아티팩트 및 탐지에 초점을 맞춘 공격적·방어적 Linux 커널 보안 연구
 fishermavis/bsod_bitlocker_recover
Bitlocker VMK 키 추출용 Python 스크립트

 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
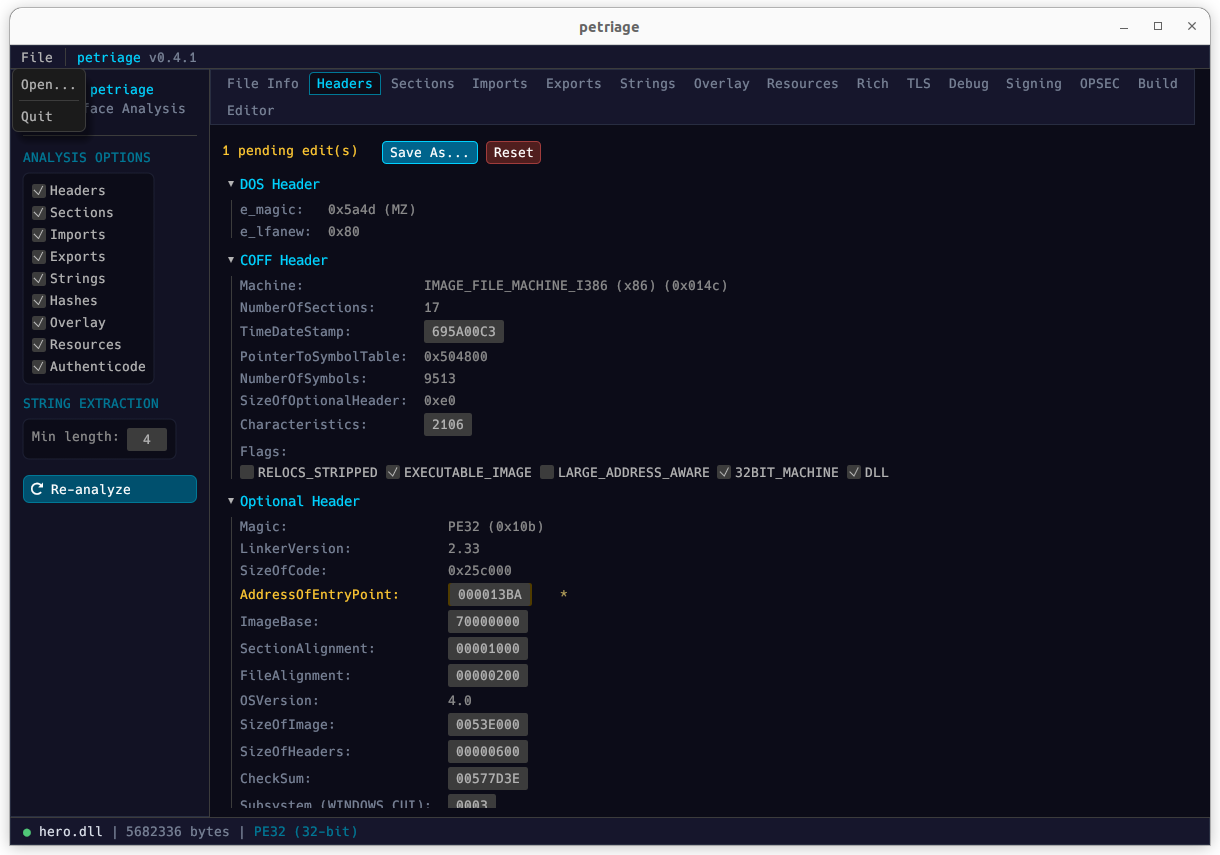 uky007/petriage
PETriage: 트라이지를 위한 심볼 통합 PE 파일 리더기로, 멀티 플랫폼 및 멀티 인터페이스 사용을 위해 제작되었습니다.
 oritwoen/vuke
취약한 암호화 키 생성(brainwallet, PRNG, milksad, LCG, xorshift)을 연구하기 위한 도구
 star-sg/challenges
크리스마스 테마의 CTF 어드벤트 캘린더로, 바이너리 익스플로잇, 암호학, 리버스 엔지니어링, 포렌식, OSINT, 웹 익스플로잇 등 12개의 구조화된 챌린지로 구성되어 있으며, 사이버 보안 분야의 여성들이 실력을 향상시킬 수 있도록 설계되었습니다.
 tjnel/certgraveyard_yara
Cert Central 손상된 인증서 데이터베이스에서 자동화된 YARA 규칙 생성
 synacktiv/synacktiv-rules
Synacktiv가 만든 Sigma 및 YARA 규칙 공개 저장소
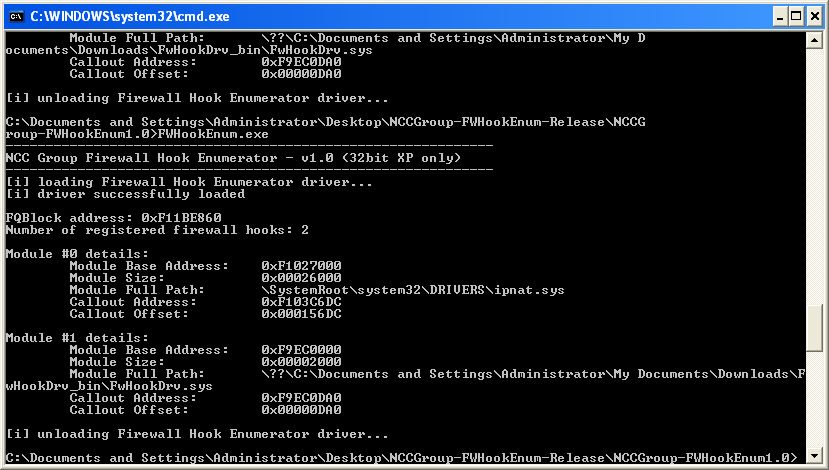 nccgroup/windowsfirewallhookdriverenumeration
Windows 2000, XP 및 2003에서 Windows 방화벽 후크 드라이버를 열거하는 도구
 jumpseclabs/printnightmare
Windows Spooler 취약점에 대한 정보 - CVE-2021-1675; CVE 2021 34527
 r3mrum/loki-parse
loki-bot(악성코드) 관련 네트워크 트래픽을 탐지하고 파싱할 수 있는 Python 스크립트입니다. 이 스크립트는 C2로 유출되는 데이터가 무엇인지, 봇 추적 등을 알고자 하는 DFIR 분석가와 보안 연구자에게 유용할 수 있습니다.
 f5devcentral/cve-2020-5902-ioc-bigip-checker
CVE-2020-5902와 관련된 침해 지표(IoCs)를 스캔하고, 로그, 파일, 시스템 무결성을 확인하여 익스플로잇 후 활동을 탐지하는 로컬 F5 BIG-IP 스크립트입니다.