#1
Digital forensics, evidence collection, timeline analysis, and incident investigation tools.
Kitploit 추천
 mayhamad/memtracer
실시간 메모리 분석 도구로, 프로세스 메모리 영역에서 비정상적인 플래그, 페이지 유형, PE 헤더를 스캔하여 리플렉티브하게 로드된 .NET DLL을 탐지합니다. 의심스러운 모듈을 덤프하고 포렌식 JSON 보고서를 내보냅니다.
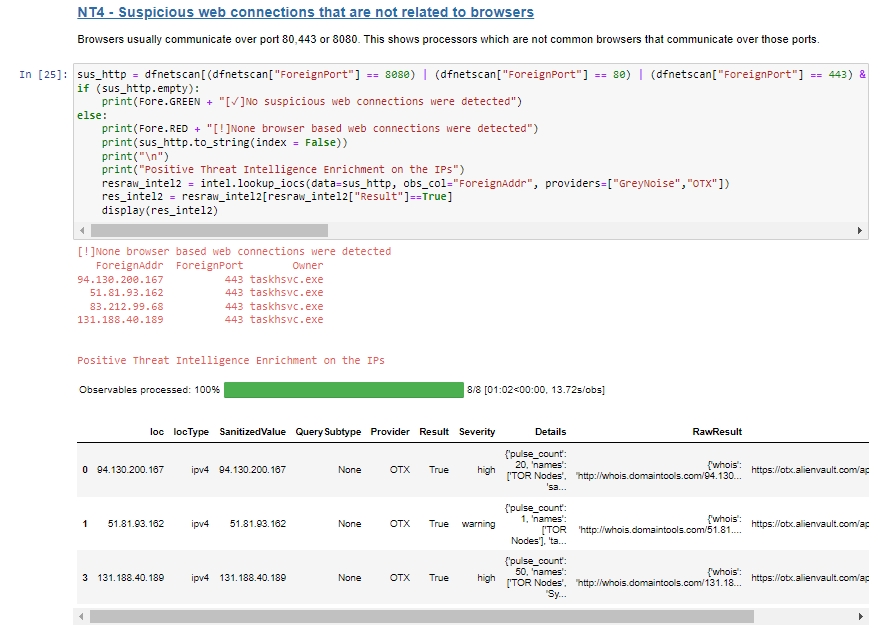 blueteam0ps/memoptix
Volatility 메모리 추출 프레임워크에서 생성된 출력 분석을 지원하는 Jupyter 노트북.
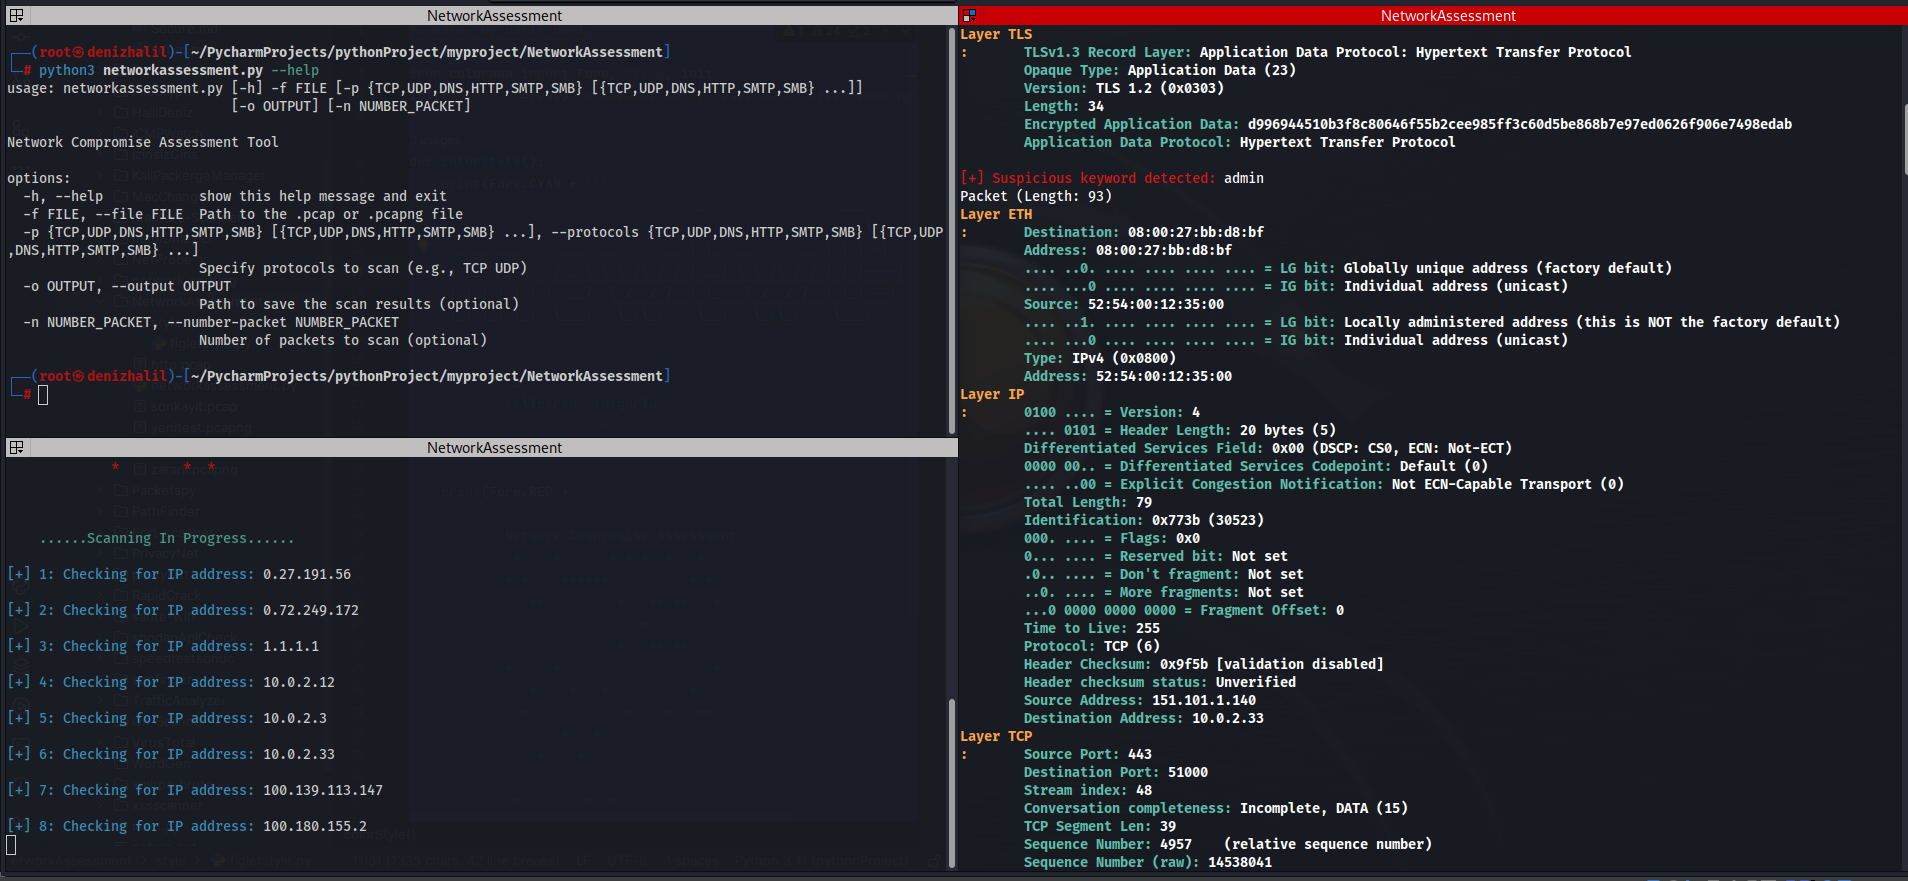 halildeniz/networkassessment
NetworkAssessment: 네트워크 침해 평가 도구
 matheuzsecurity/modtracer
숨겨진 리눅스 커널 루트킷(LKM 기반)을 탐지하고, 커널 수준 검사 기법을 사용하여 가시성을 복원하여 포렌식 분석 및 사고 대응에 활용합니다.
 j-0-t/staekka
Stækka Metasploit - Metasploit 확장
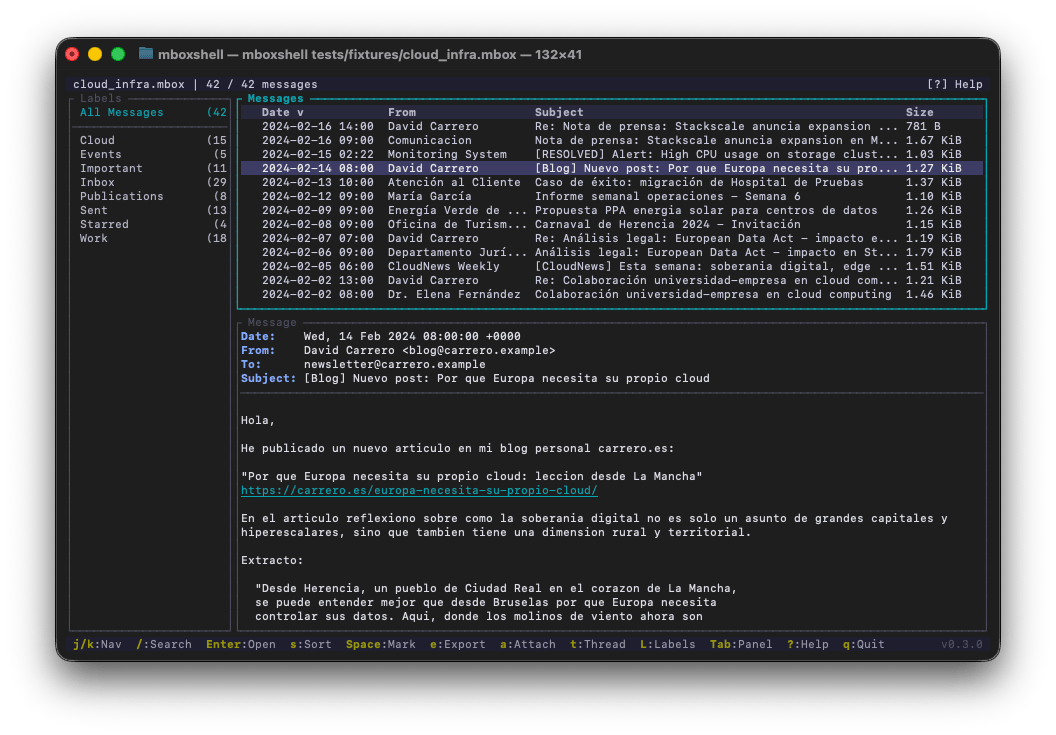 dcarrero/mboxshell
mboxShell. 모든 크기의 MBOX 파일을 위한 빠른 터미널 뷰어. Gmail Takeout 백업(50GB+)의 이메일을 메모리에 로드하지 않고 열기, 검색 및 내보내기가 가능합니다. Rust로 제작되었습니다.
 karim852/kage-dfir-toolkit
Windows 호스트 DFIR 트리아지 콘솔로, 아티팩트 수집, Sigma 상관 타임라인, YARA 스캔, 소켓 및 계정 검사, 지표 강화, 그리고 보정된 위험 점수를 연쇄적으로 수행합니다.
 yuejd/ios_restriction_passcode_crack---python-version
Python으로 iOS 제한 암호 크랙하기
 crowdstrike/xwf-yara-scanner
X-Ways Forensics용 네이티브 YARA 스캐너 X-Tension으로, 인-스냅샷 파일 스캐닝, 멀티스레드 RVS 지원, 보고서 테이블 출력, 디스크 쓰기 없음 등을 지원합니다.
 bedrock-safeguard/gentlemen-decryptor
Gentlemen 랜섬웨어 최초의 복호화 도구 — X25519 임시 키 추출을 통해 프로세스 메모리 덤프에서 암호화 키를 복구합니다. 파일 35/35개 복호화 성공. Bedrock Safeguard Inc. 연구.
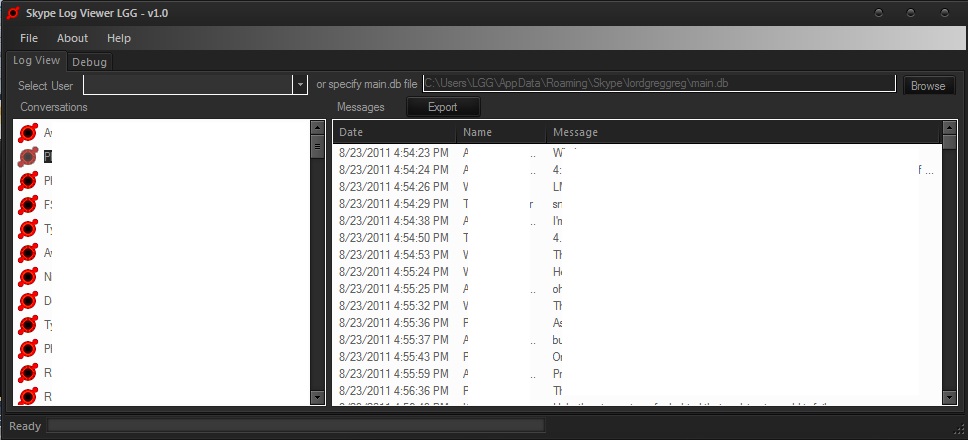 lgggreg/skype-log-viewer
스카이프 없이 스카이프 기록 다운로드 및 보기
 grizzzer/cve-2026-42978-poc-research
CVE-2026-42978 — Windows 푸시 알림(WpnService)의 Use-After-Free 경쟁 조건. 패치 diff, 근본 원인 분석, TOCTOU 랩, Sysmon/ETW 탐지 규칙.
 infobyte/cve-2023-21036
Acropalypse Now - CVE-2023-21036에 대한 탐지 및 정화
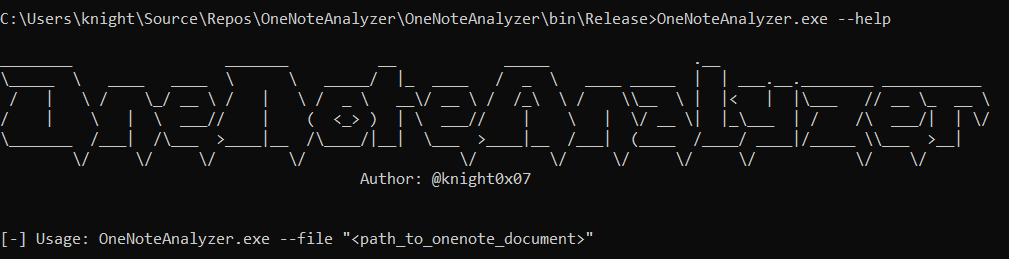 knight0x07/onenoteanalyzer
악성 OneNote 문서 분석을 위한 C# 기반 도구
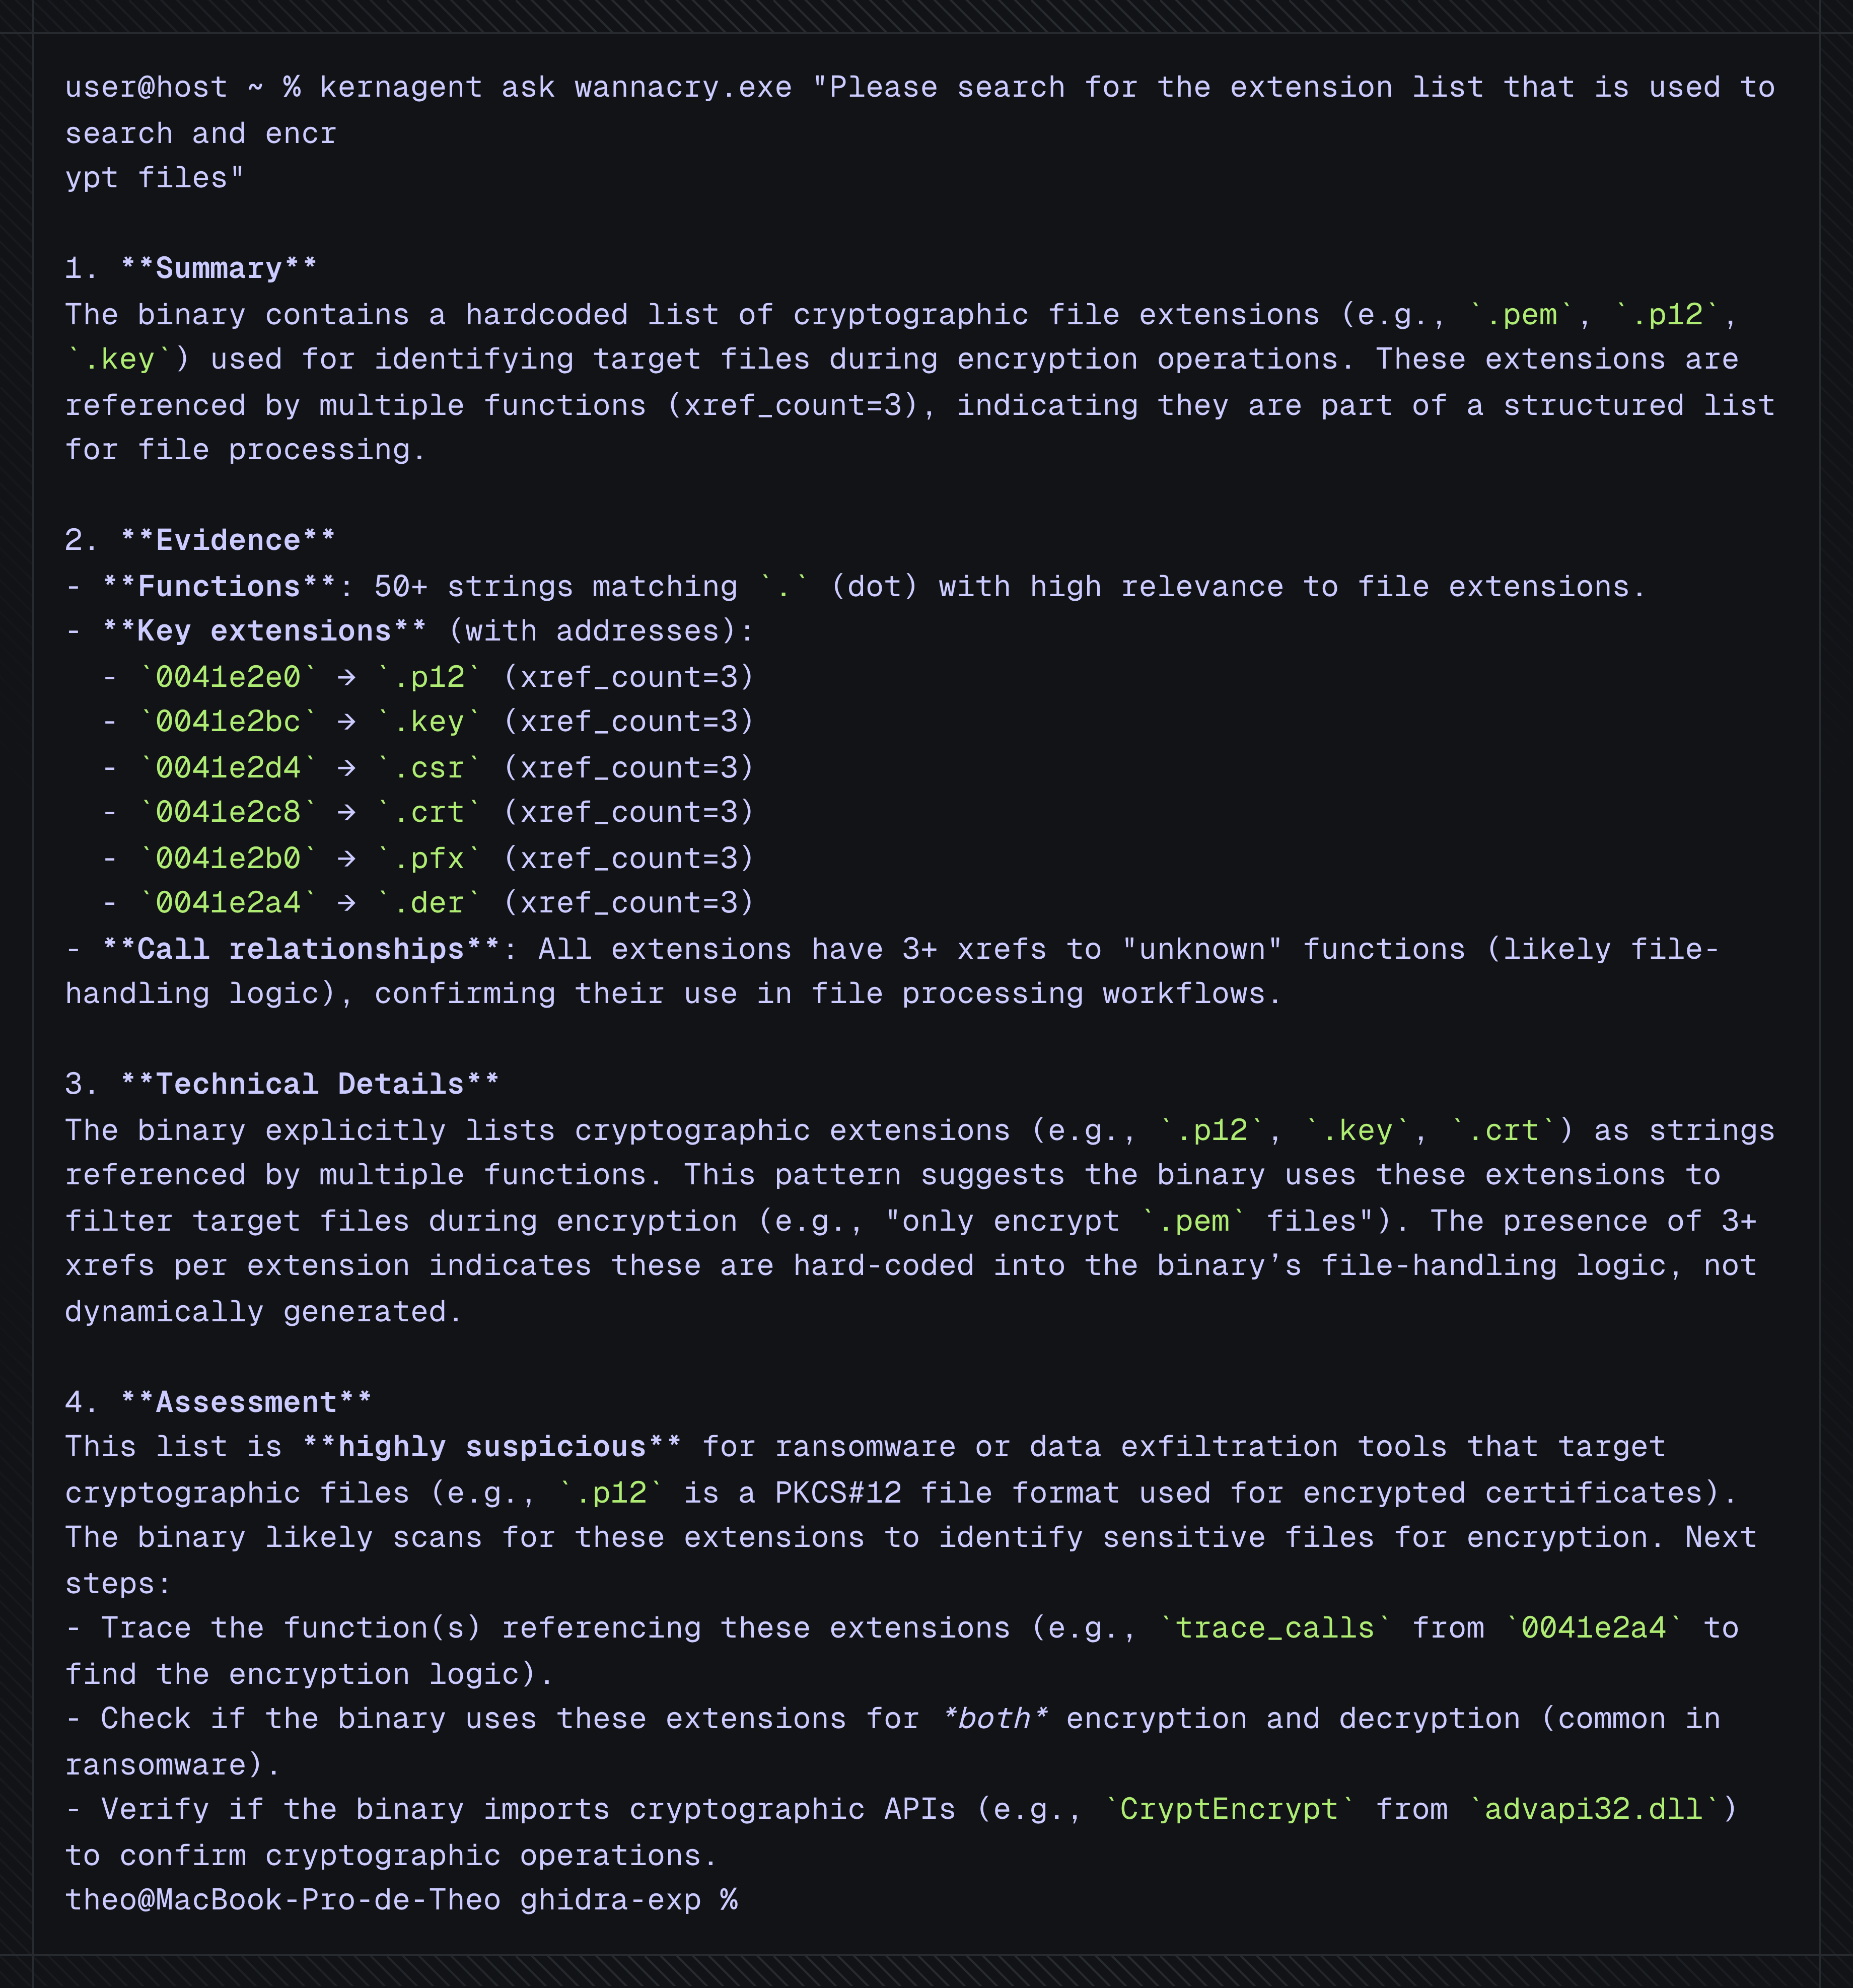 karib0u/kernagent
Headless AI 에이전트로 결정론적 리버스 엔지니어링 수행